Firewall de Nova Generació o de Capa 7
Què és un Firewall de Nova Generació o de Capa 7?
També pot anomenar-se Firewall d'aplicacions o de Nova Generació
Els firewalls de capa 7 realitzen funcions a nivell d'aplicació. Això significa que podran realitzar funcions en els protocols de xarxa superiors als de les capes 4 i 3.
Aquests tipus de firewalls sorgieron per revolucionar la seguretat de la xarxa, tal i com la coneixíem fins ara. Els firewalls tradicionals es limiten a la inspecció de paquets per estat i a regles de control d'accés, però a mesura que els hackers es fan més sofisticats, les amenaces són més avançades, per tant, aquest sistema ha deixat de ser eficaç. Amb l'objectiu de protegir un negoci d'amenaces en constant evolució, el Firewall de Nova Generació ha de ser capaç d'oferir un nivell més profund de seguretat de xarxa.
La clau és garantir la inspecció de tots els bytes de cada paquet, però això s'ha de aconseguir mantenint el rendiment elevat i la baixa latència perquè les xarxes amb molt de trànsit continuïn funcionant de forma òptima, a més de combatre amenaces de forma eficaç i abordar problemes de productivitat cada vegada més urgents.
Les empreses requereixen un nivell més profund de seguretat i control, cosa que ofereix aquest tipus de Firewall. A continuació, detallem algunes de les principals característiques:
IPS amb tecnologia antievasió
Els cibercriminals solen intentar esquivar les IPS utilitzant algoritmes complexos que eviten la detecció.
Control d'aplicacions basat en context
La popularitat de les aplicacions basades en accés de xarxa s'ha disparat en els deu últims anys, cosa que ha complicat als administradors la tasca de supervisar l'activitat dels usuaris i l'ús del trànsit per part de les aplicacions.
Protecció contra malware basada en xarxa
Cada hora es desenvolupen noves variants de malware. Mantenir-se informat de totes aquestes amenaces gràcies a la protecció contra malware basada en xarxa, que utilitza una base de dades al núvol que s'actualitza constantment, és fonamental per bloquejar les noves amenaces que apareguin.
És a dir, un Firewall de Capa 7 té la capacitat d'analitzar i protegir el teu servidor o cloud de molta més varietat d'atacs per la seva capacitat d'anàlisi i potència. A destacar:
- Filtratge a nivell d'aplicació
- Filtrar per URL.
- Control d'aplicacions: WEB, FTP, P2P,…
- Protegir davant d'atacs de denegació de servei.
- Protegir d'atacs d'injecció de codi.
- SandBox
- Inspecció de trànsit SSL.
- Filtratge per usuari.
Què és la Seguretat de Nova Generació de SWPanel?
És la capacitat que té SWPanel d'activar i gestionar diverses capes de Firewall de capa 3, 4 i de Capa 7 que filtra el trànsit entrant i sortent del teu servidor o cloud per així garantir la protecció total davant atacs, o fins i tot, garantir la protecció del teu servidor o cloud perquè no sigui l'atacant.
Tingues en compte que existeixen diferents nivells de servei de seguretat de nova generació, cadascun amb unes capacitats/propietats diferents. Pots seleccionar la que millor s'adapti a les teves necessitats.
Pot el meu servidor o cloud atacar altres servidors?
Sí.
Moltes vegades, en parlar de Firewall o de protecció, ens centrem en el trànsit d'entrada. Solucions com CloudFlare, Incapsula o aplicacions WAF, es basen únicament en l'anàlisi i filtratge del trànsit que rep el teu servidor o cloud.
Però, què passa amb el trànsit que el meu servidor envia? Pot ser nociu?
Sí, el teu servidor pot estar compromès o tenir virus o malware instal·lat a l'interior i passar a formar part d'una xarxa zombi o ser controlat remotament. És en aquests casos que els filtratges tradicionals externs com CloudFlare, Incapsula i molts altres, no ens serveixen de res.
Per tant, què he de fer? Es pot filtrar aquest trànsit de sortida?
Sí.
Amb la Seguretat de Nova Generació de SWPanel i SW Hosting. Quan filtrem trànsit, ho fem en les dues direccions: el trànsit d'entrada i el de sortida.
Podem protegir-te davant els atacs i evitar que siguis l'atacant. Moltes vegades, per a la reputació d'una empresa, és pitjor ser l'atacant que patir els atacs.
Trànsit IN i trànsit OUT. Enviat i Rebut. Entrada i Sortida...
Aquesta és la gran virtut de la seguretat de Nova Generació de SWPanel, protegeix en ambdues direccions.
Tots els informes, llistats, anàlisis i estadístiques que t'ofereix la seguretat de nova generació, disposaran de l'anàlisi del trànsit rebut i enviat.
En tot moment, sabràs si estàs sent atacat o estàs atacant. A més, tot això amb l'anàlisi país a país i amb una visió a nivell mundial de la distribució geogràfica dels teus atacs.
Activació de la Seguretat de Nova Generació
Activació using el Dashboard del Servei
-
El primer pas serà triar el Cloud o servidor en el qual vulguis activar la Seguretat de Nova Generació
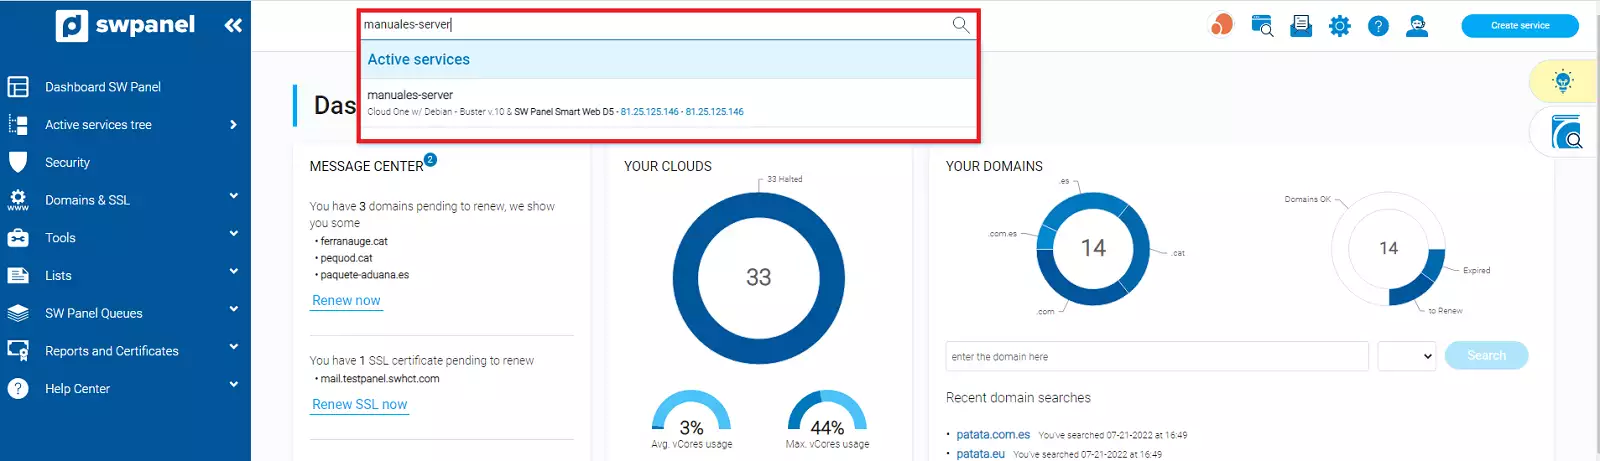
Introdueix el nom del teu servidor al cercador superior del teu SWPanel i selecciona'l.
-
Un cop seleccionat, SWPanel et mostrarà el Dashboard d'aquest servei.
Al Dashboard, trobaràs el quadre de “Millores Disponibles” i en ell trobaràs l'opció de Seguretat de Nova Generació i un botó situat a la dreta per activar-la o desactivar-la.
Mou el botó cap a la dreta per activar-la.
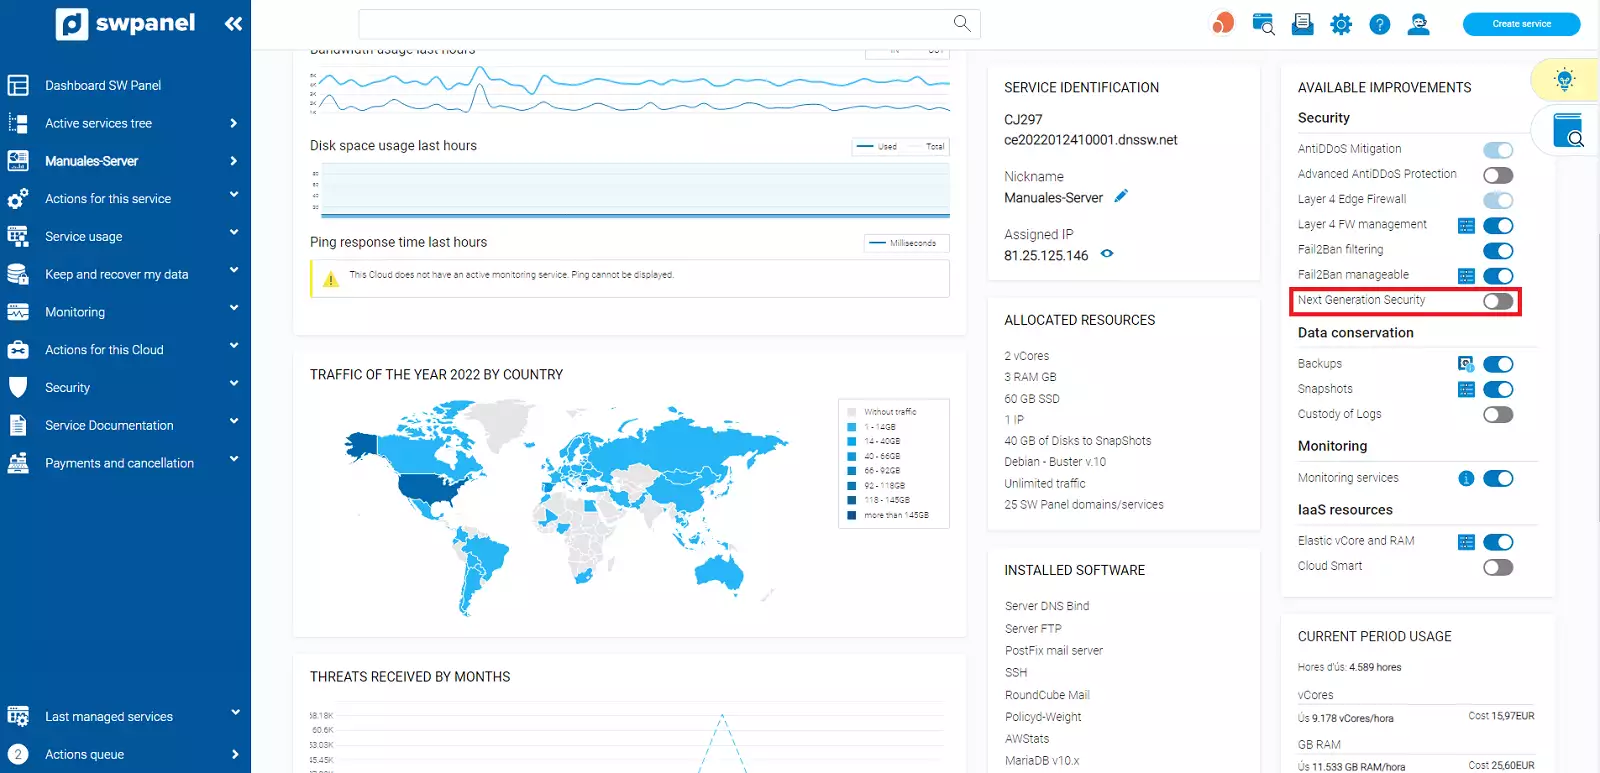
Un cop hagi pulsat, accediràs a la pantalla de configuració i activació de la Seguretat de Nova Generació.
En aquesta pantalla se t'està mostrant un quadre amb les subscripcions disponibles en la Seguretat de Nova Generació i cadascun dels detalls i característiques de cada subscripció.
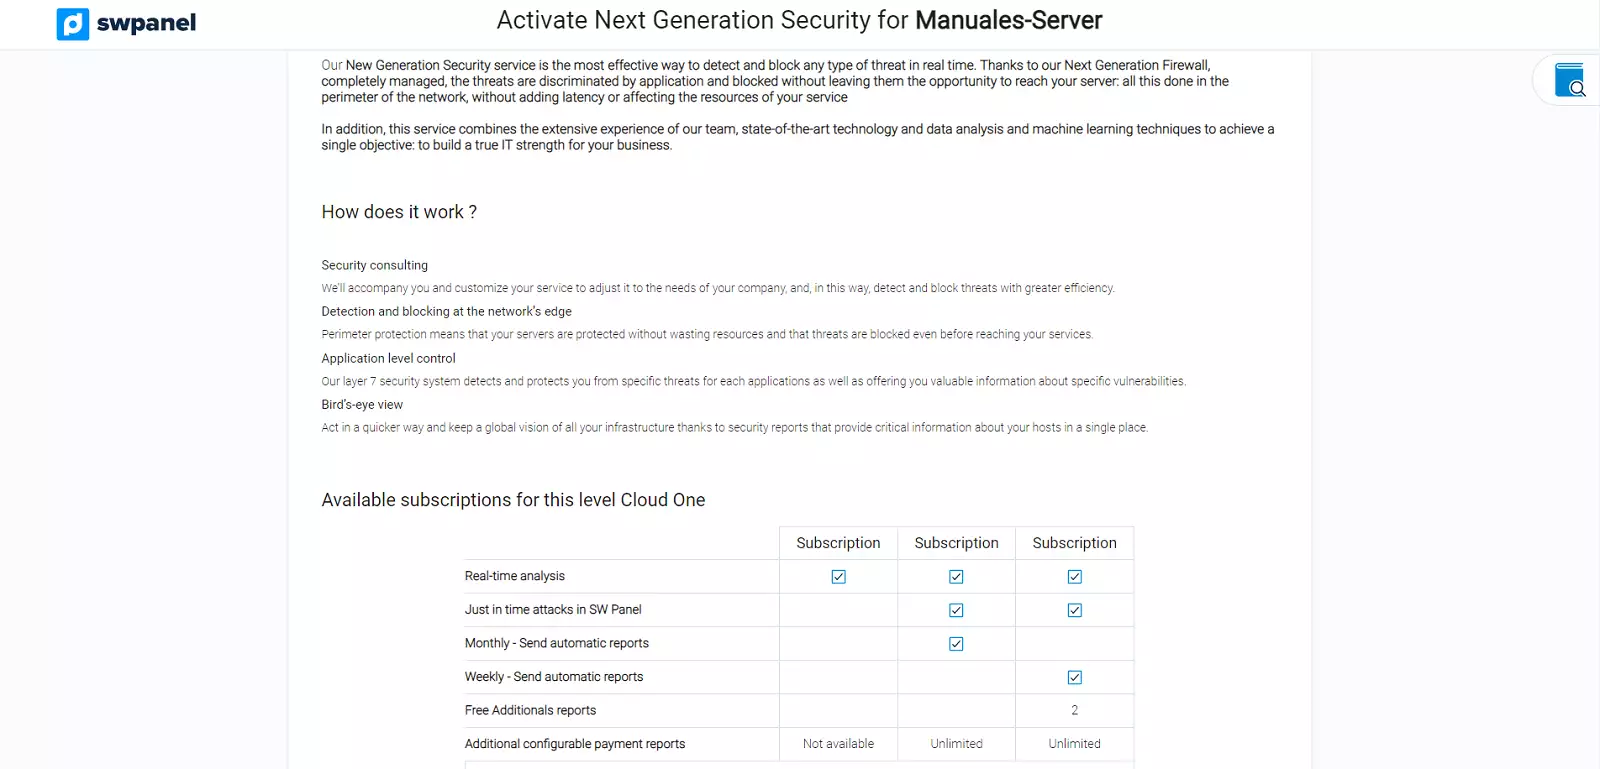
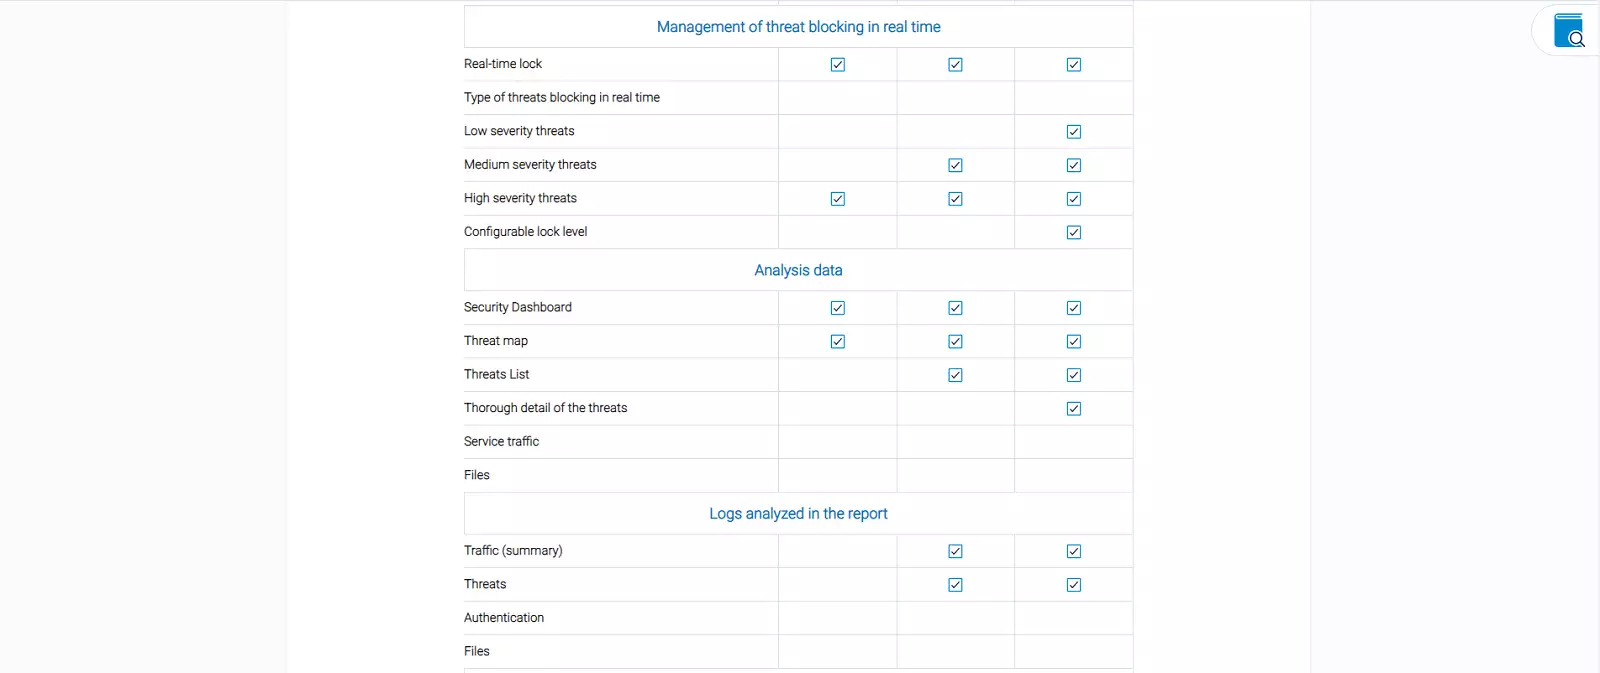
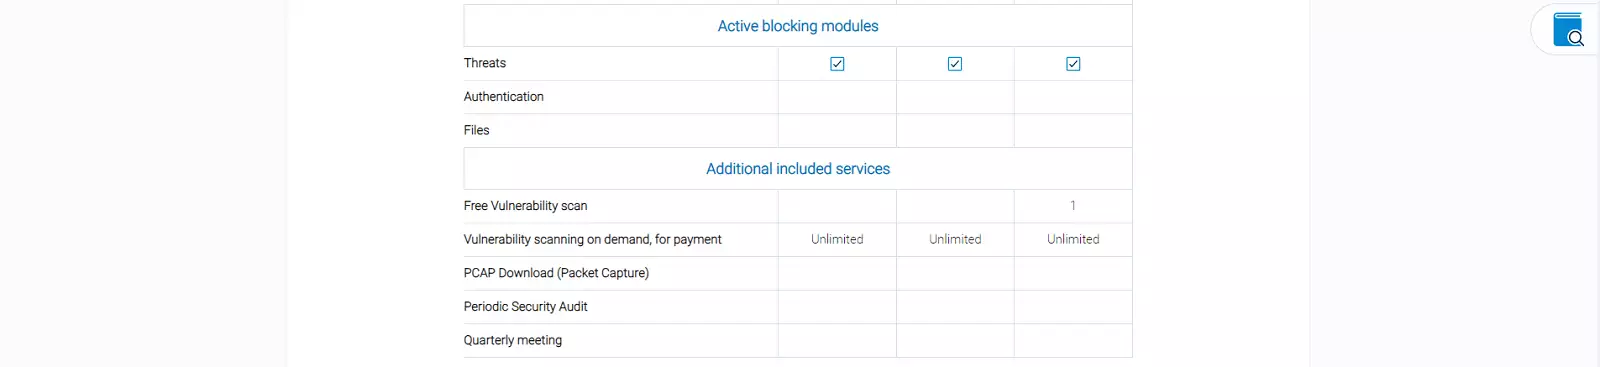
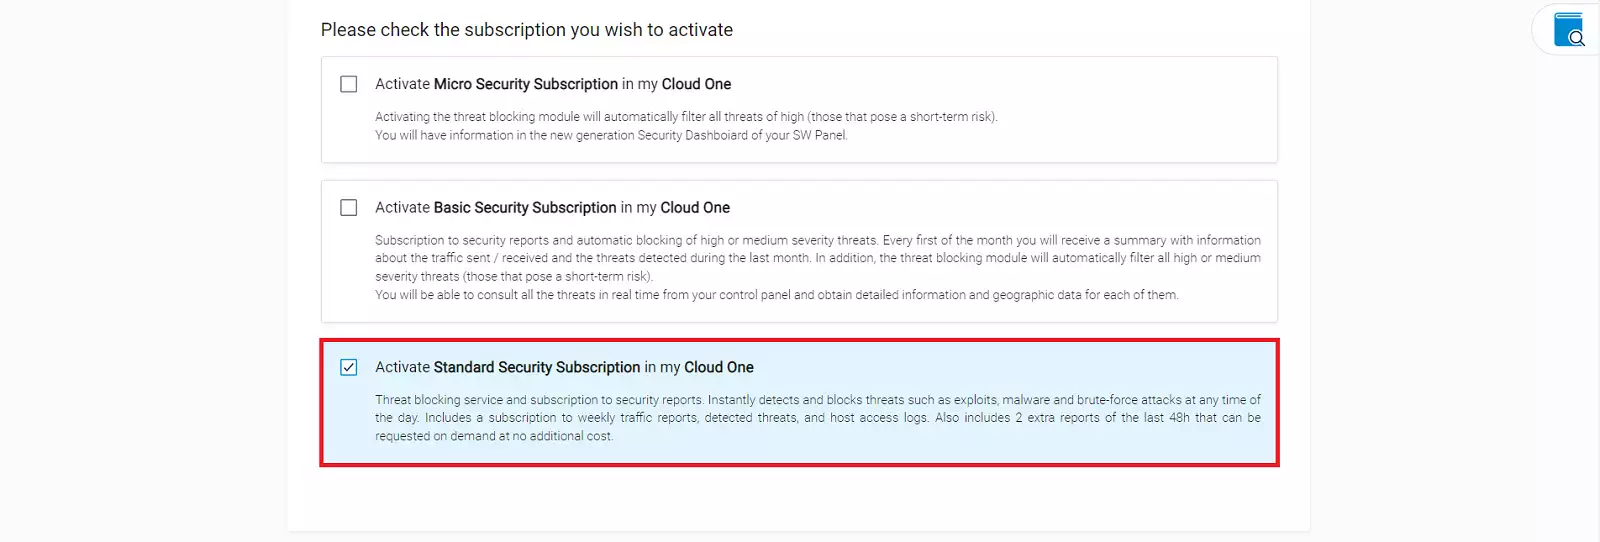
Estudia i analitza quina subscripció és la que millor s'ajusta a les teves necessitats abans d'activar-la.
Un cop ho hagi decidit, marca el “checkbox” corresponent per activar aquesta subscripció i confirma l'activació pulsant sobre el botó inferior Activar Ara.
Així de simple, en uns segons ja estarà activat i ara el Dashboard del servei et mostrarà l'interruptor en verd conforme ja ho tens activat.
Activació mitjançant menú de gestió del servei
- El primer pas serà accedir a l'arbre de serveis del teu SWPanel.
Busca el Cloud o servidor al qual vols activar la Seguretat de Nova Generació i pulsa per obrir el menú Gestionar
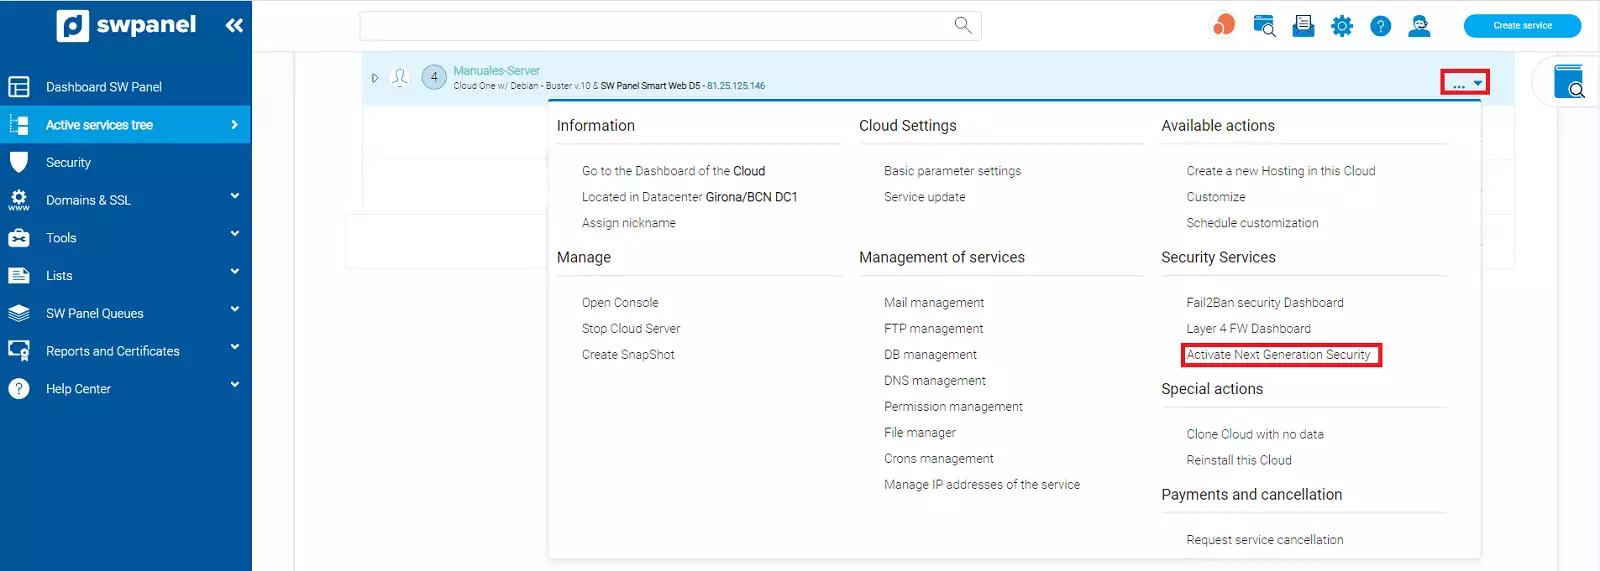
Dins del menú trobaràs l'apartat Serveis de Seguretat, pulsa sobre l'opció Activar Seguretat de Nova Generació
- SWPanel et portarà a la pantalla d'activació de la Seguretat de Nova Generació
En aquesta pantalla se t'està mostrant un quadre amb les subscripcions disponibles en la Seguretat de Nova Generació i cadascun dels detalls i característiques de cada subscripció.
Estudia i analitza quina subscripció és la que millor s'ajusta a les teves necessitats abans d'activar-la.
Un cop ho hagi decidit, marca el “checkbox” corresponent per activar aquesta subscripció i confirma l'activació pulsant sobre el botó inferior Activar Ara.
Així de simple, en uns segons ja estarà activada, i ara el Dashboard del servei et mostrarà l'interruptor en verd conforme ja la tens activada.
Seguretat de Nova Generació d'un servei
Un cop activada la seguretat de nova generació, a l'apartat Seguretat que trobaràs al lateral esquerre del Dashboard del servidor sobre el qual has activat la seguretat, apareixerà el menú FW Nova Generació i els seus diferents apartats.
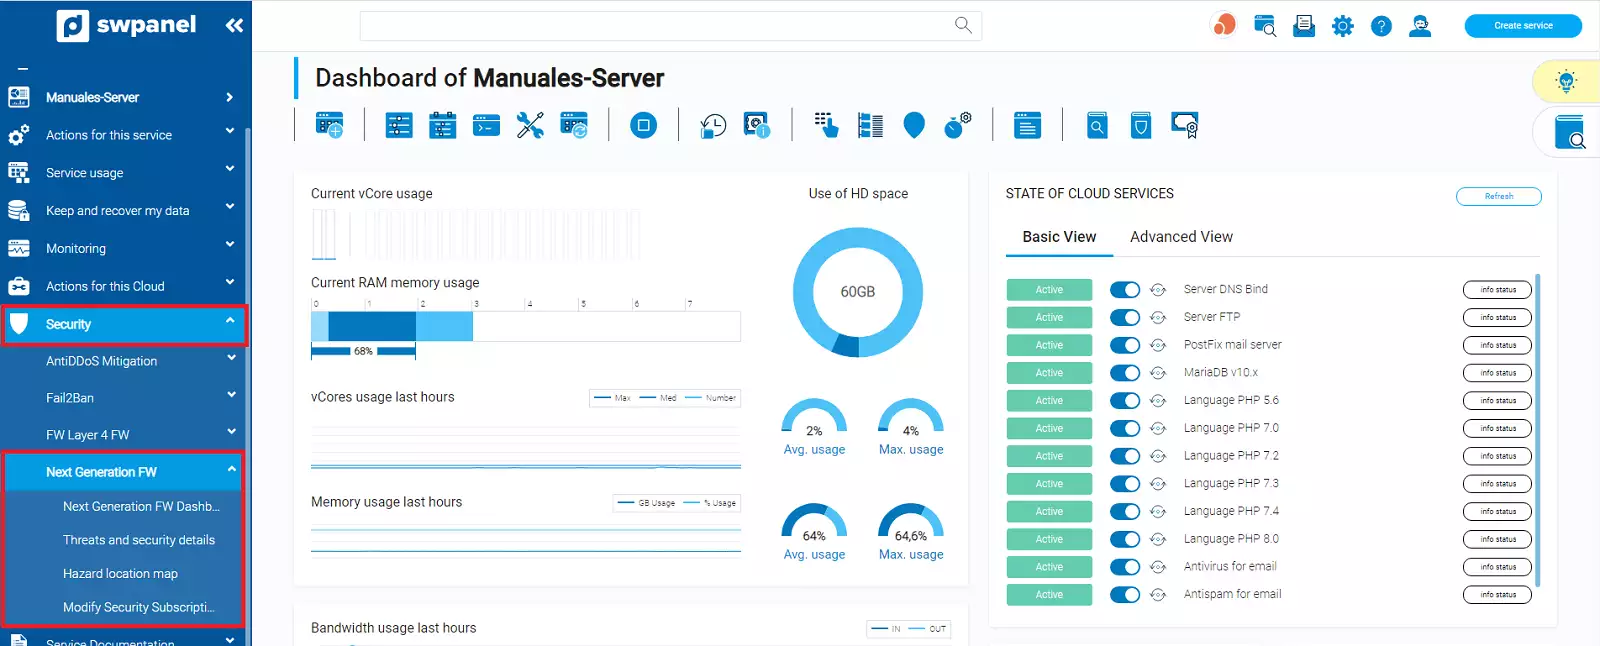
- Dashboard de Seguretat Nova Generació
- Amenaces i detalls de seguretat
- Mapa de localització d'amenaces
- Modificar Subscripció de Seguretat
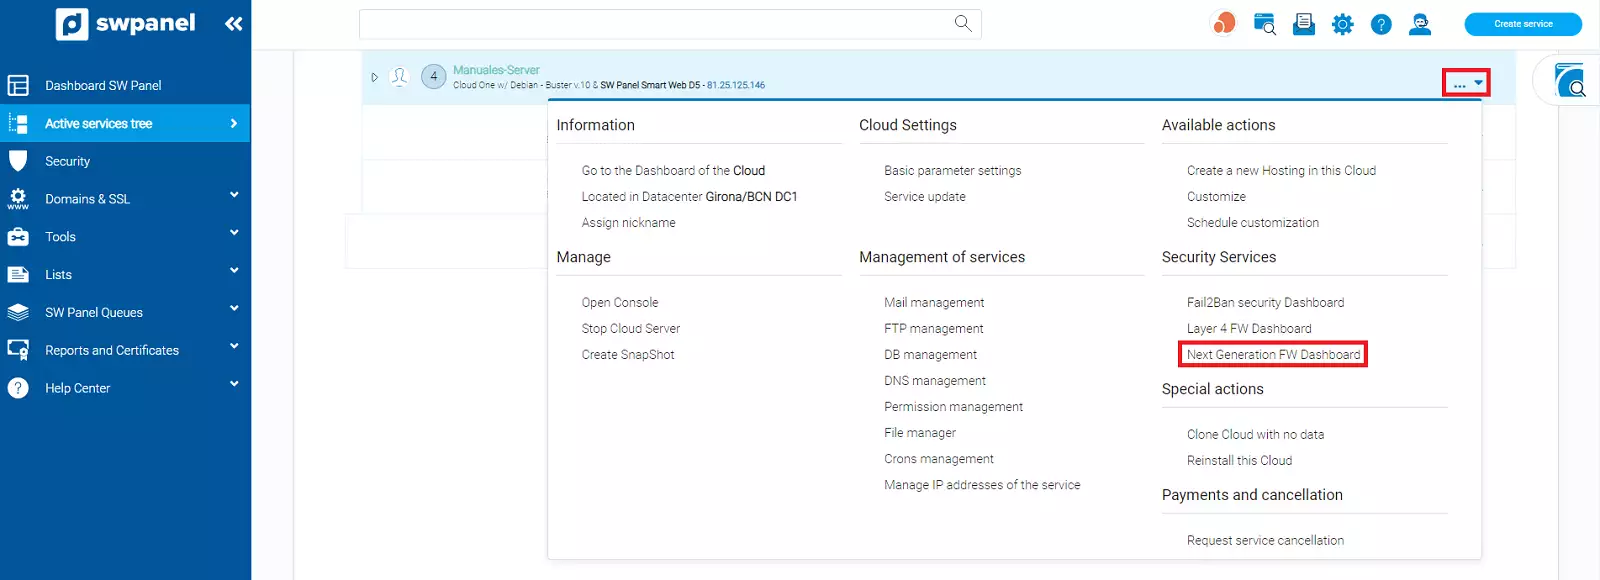
També, a l'arbre de Serveis, els serveis amb la Seguretat de Nova Generació activada, apareixen amb una icona en forma d'escut a la part esquerra del nom del servei i al menú Gestionar, dins de l'apartat de Serveis de Seguretat, ens apareixerà una nova opció Seguretat de Nova Generació que, en pulsar-la, ens portarà a l'apartat de Seguretat de Nova Generació d'aquest servei.
Dashboard de Seguretat de Nova Generació
Aquest Dashboard ens mostra un resum de tot el que s'està detectant en el trànsit de sortida i entrada del teu servidor o cloud i les accions que s'estaan prenent com a mesura de control.
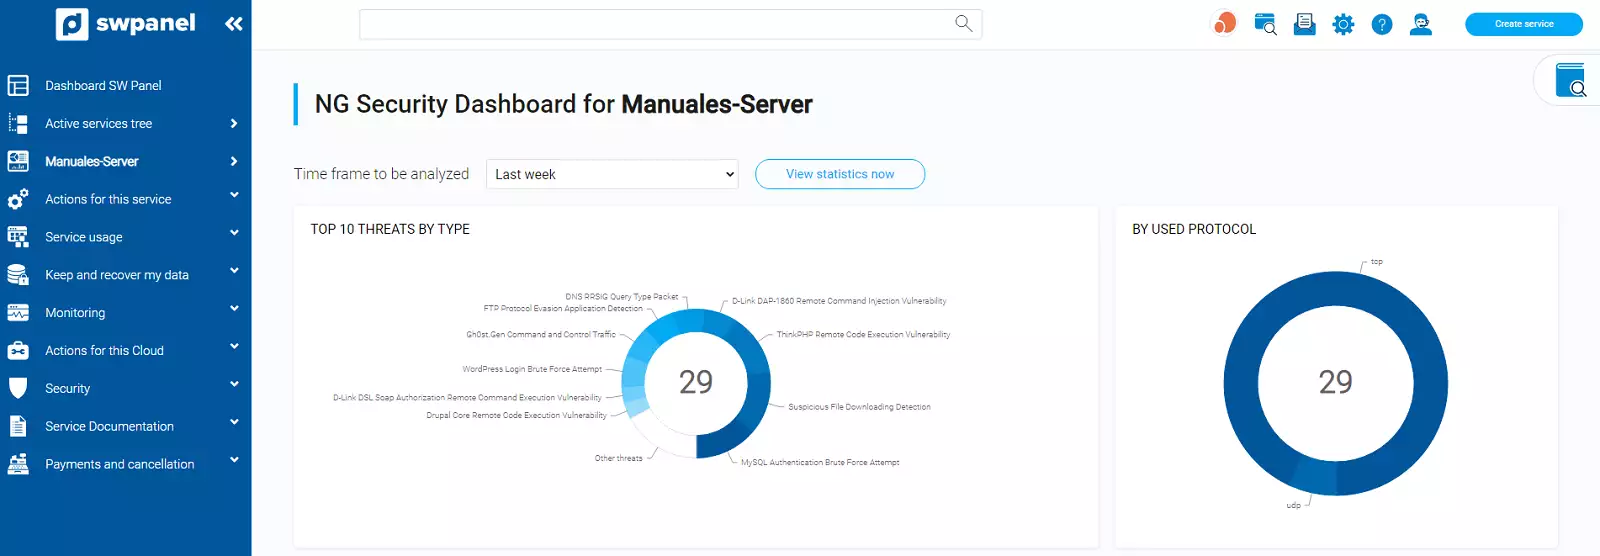
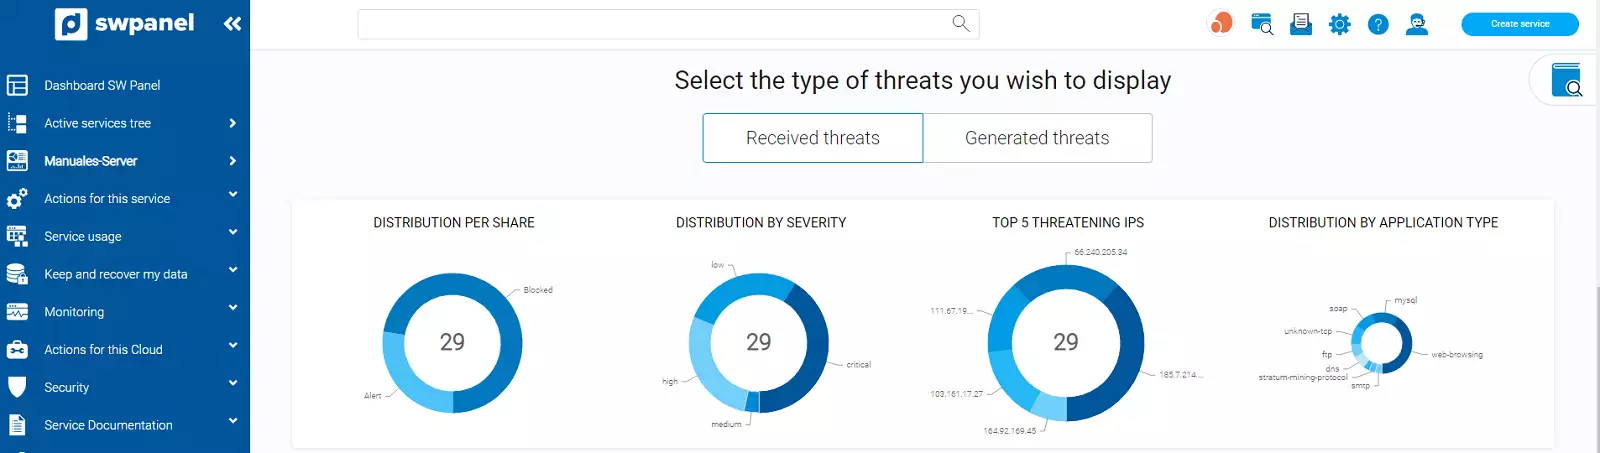
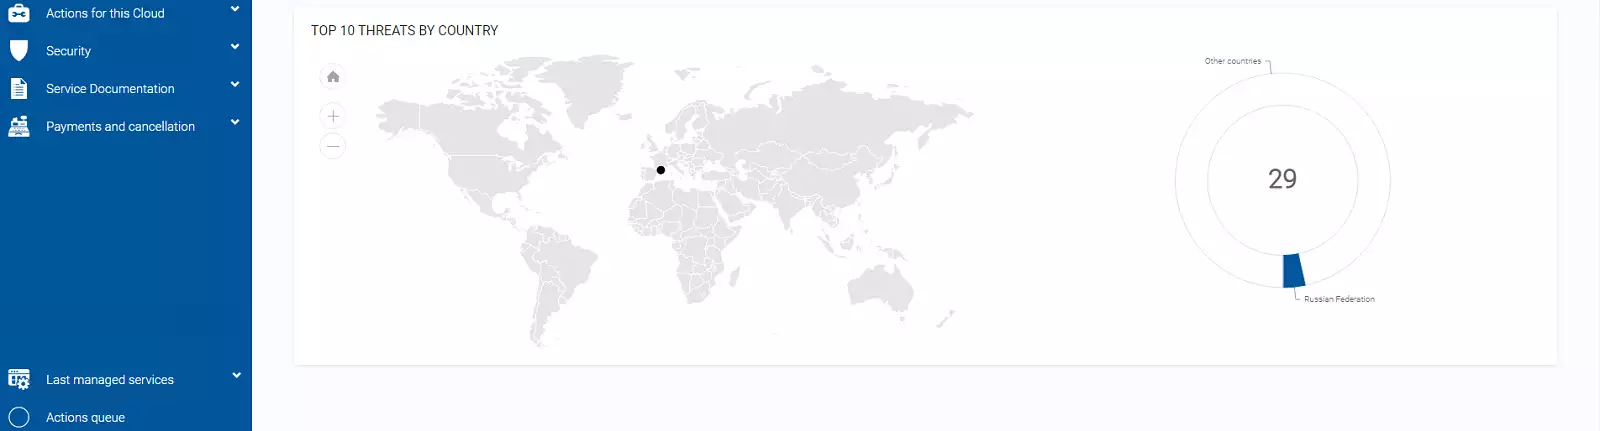
També, trobaràs un mapa de la geolocalització dels orígens dels atacs o els destins dels teus atacs, en cas de ser el teu servidor o cloud l'atacant.
A la part superior trobaràs un desplegable que et permetrà analitzar el període que vulguis. Selecciona o indica el període i el Dashboard es carregarà de nou amb les dades relatives a aquest període.
Millora del Dashboard principal de SWPanel
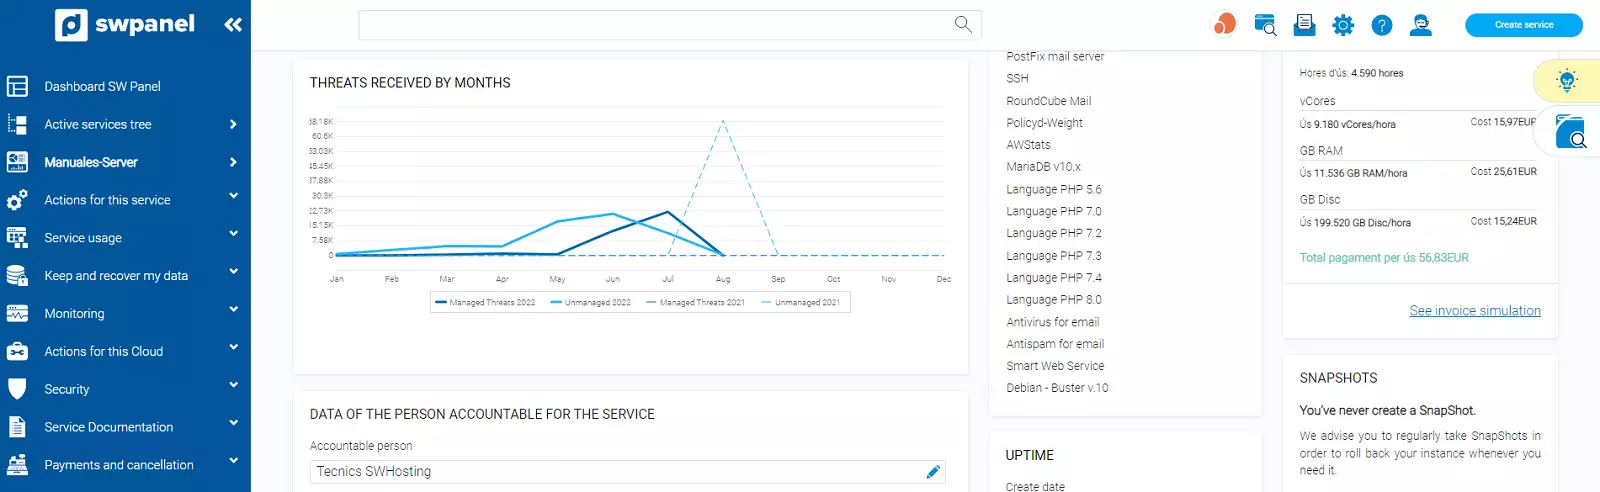
Quan activis la Seguretat de Nova Generació al teu Dashboard principal de SWPanel, apareixerà un nou quadre amb el resum de les amenaces per mesos que està tractant la seguretat de nova generació en els teus serveis.
Amenaces i detalls de seguretat
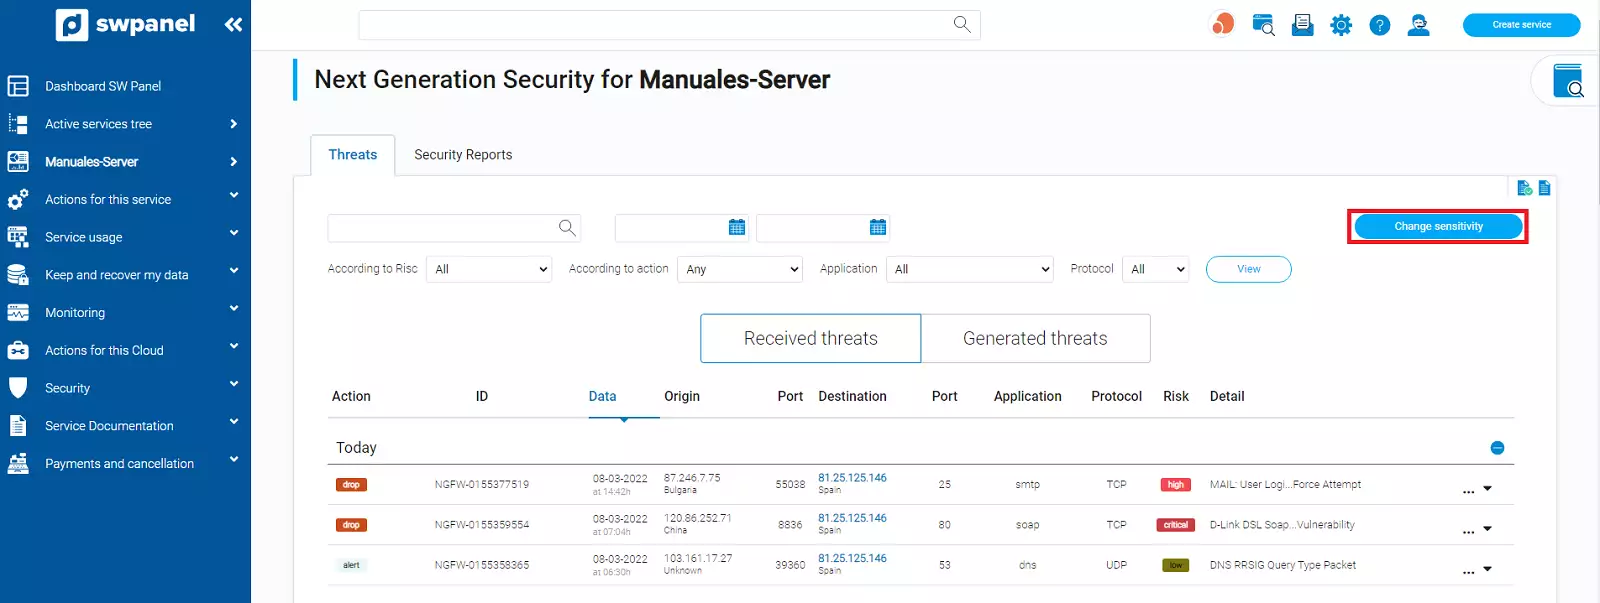
El llistat d'amenaces et mostrarà totes les amenaces detectades pels Firewalls de Capa 7 i les accions que s'han realitzat sobre ella.
Existeixen sempre 2 possibles accions a realitzar:
- Drop
S'ha bloquejat aquesta amenaça i s'ha protegit el servei
- Permit
Aquesta amenaça s'ha deixat passar per considerar-se no perjudicial.
Les accions que es realitzaran i el rigor o la duresa en l'anàlisi de les mateixes es poden configurar mitjançant el botó Canviar Sensibilitat.
Canvi de sensibilitat
Podràs definir entre 4 tipus de sensibilitats diferents i ajustar com vols que el Firewall analysi les vulnerabilitats.
- Bloqueig d'amenaces desactivat
- Sensibilitat moderada
- Sensibilitat alta
- Sensibilitat molt alta
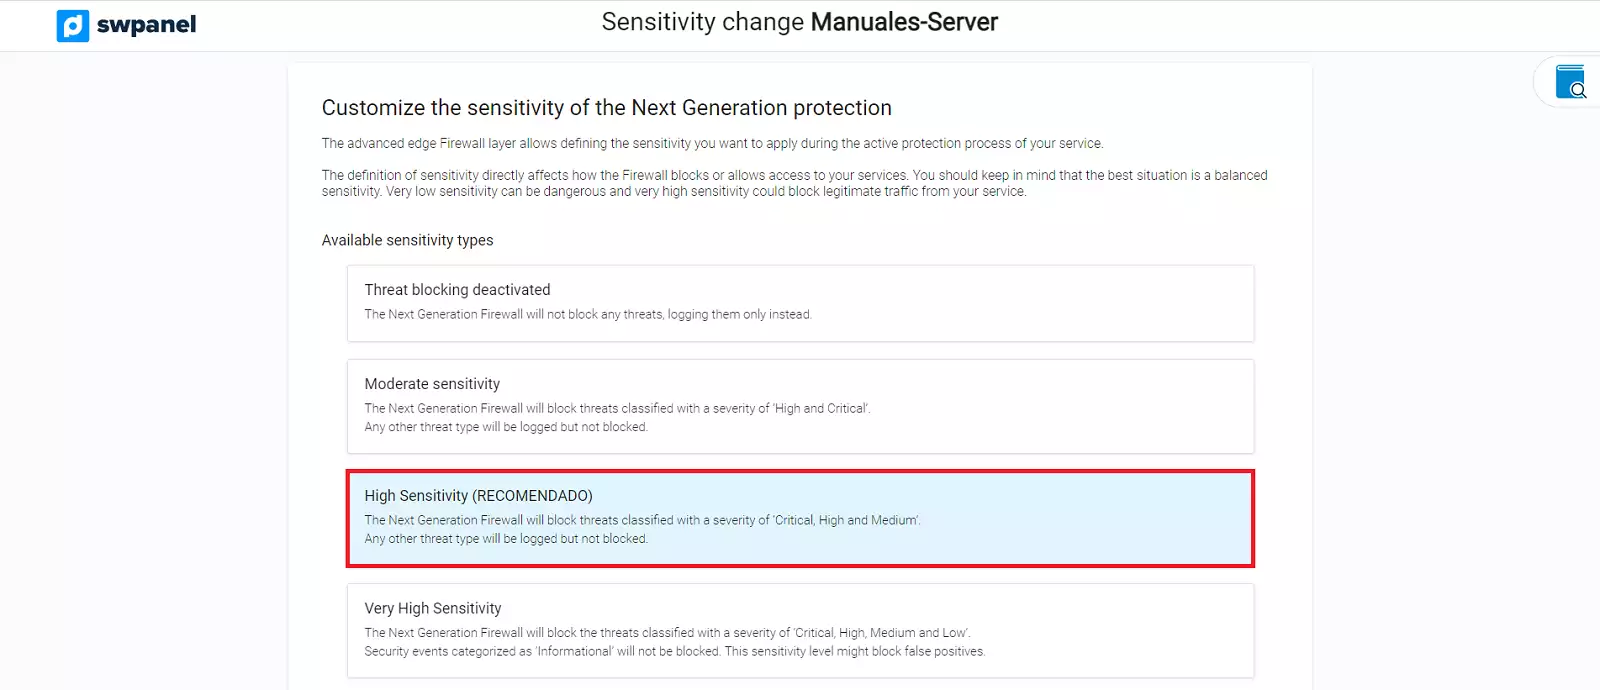
Simplement, has de marcar el quadre del tipus de sensibilitat que vulguis i acceptar el canvi de la mateixa. Un cop fet, el Firewall s'ajustarà automàticament a la sensibilitat que li has marcat com a patró de treball.
Filtres de llistat
Per facilitar la recerca d'una amenaça en concret, disposes de diferents filtres al llistat i incloent un cercador de text i per dates que et permetran ajustar al màxim la recerca que vulguis realitzar.
Accions al menú Gestionar
En funció del tipus de subscripció de seguretat de Nova Generació que tinguis al teu servei, el menú gestionar et mostrarà més o menys opcions.
Principalment, has d'utilitzar-lo per poder conèixer amb detall l'amenaça que s'ha tractat, per a això utilitza l'opció Veure detall de l'amenaça
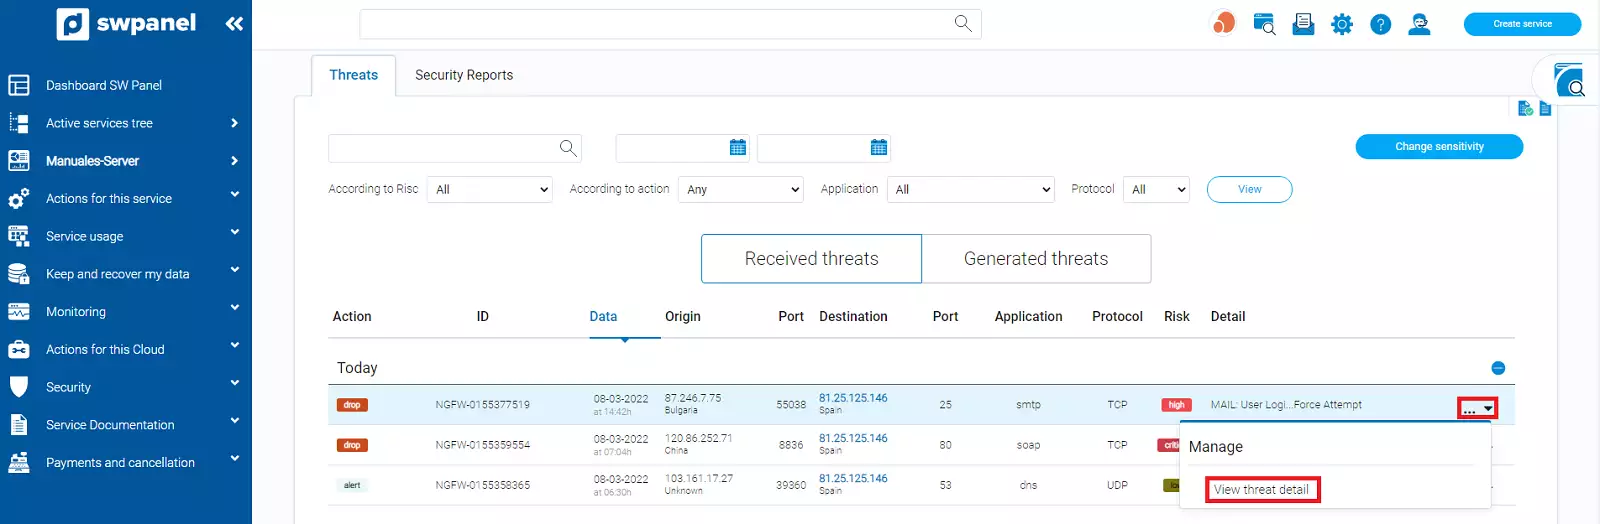
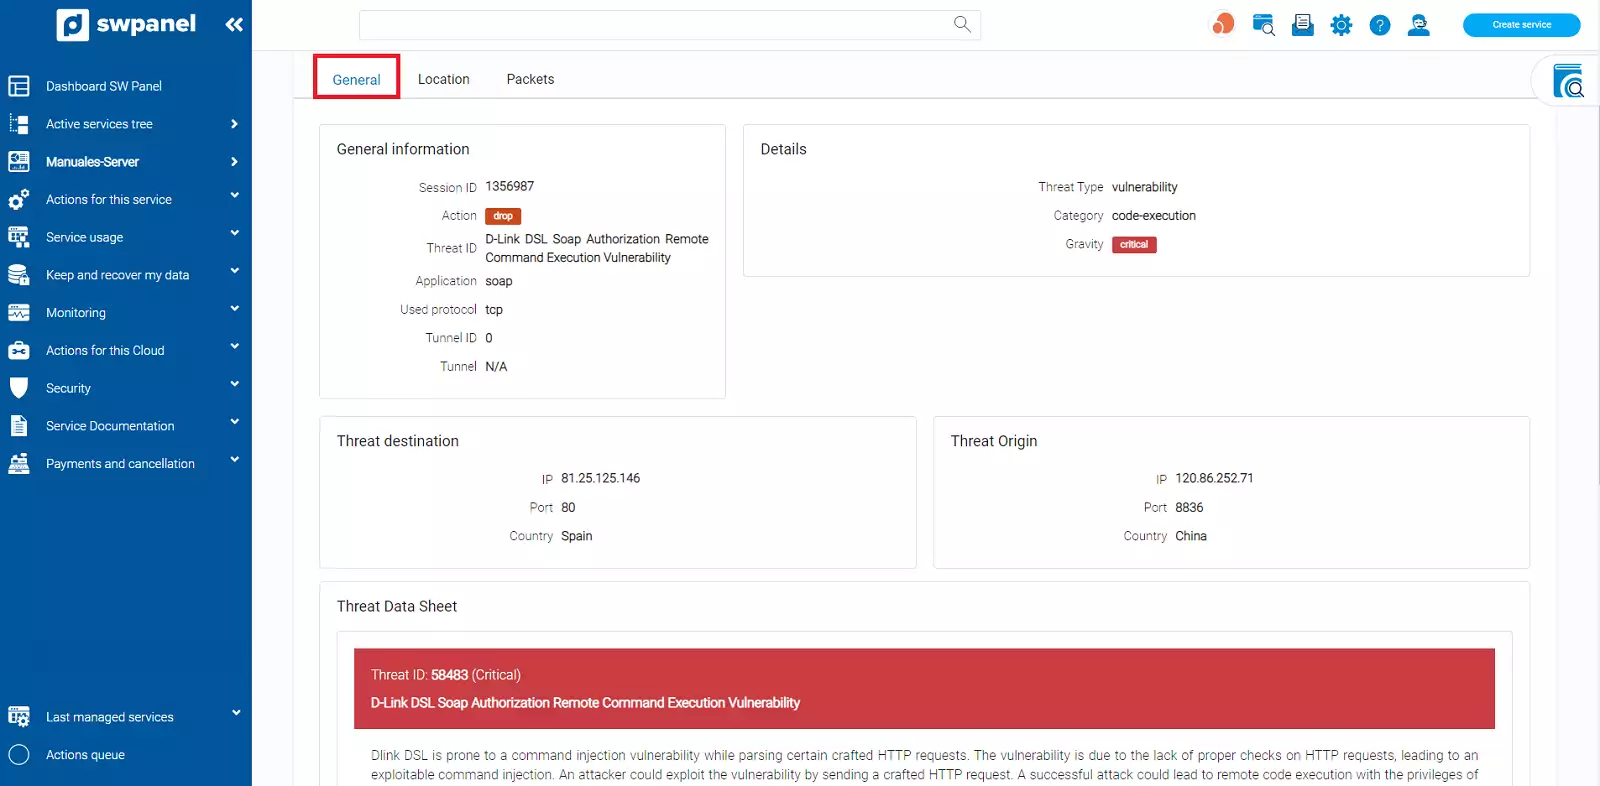
Detall d'una amenaça
Aquesta opció et mostrarà tots els detalls que s'han pogut saber de l'amenaça que hagi seleccionat.
La informació es mostra classificada en 3 pestanyes que són:
General
Informació general de l'amenaça, detalls de la mateixa, així com origen i destí.
En cas de ser una amenaça identificada i classificada globalment, apareixerà el DataSheet (en anglès) de la mateixa, el qual s'obté a través del CVE de l'amenaça.
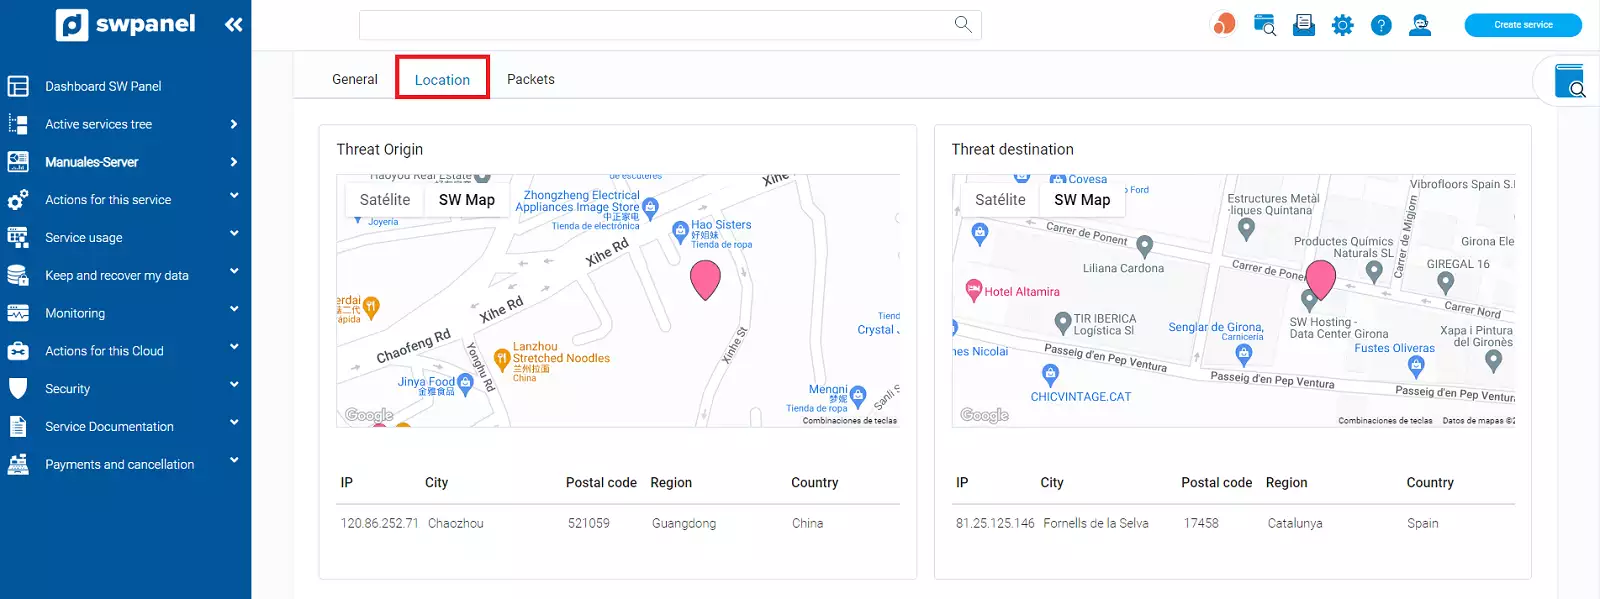
Localització (subscripció de seguretat estàndard o superior)
Se mostra en un mapa la localització que s'ha pogut determinar de la IP d'origen i destí de l'amenaça.
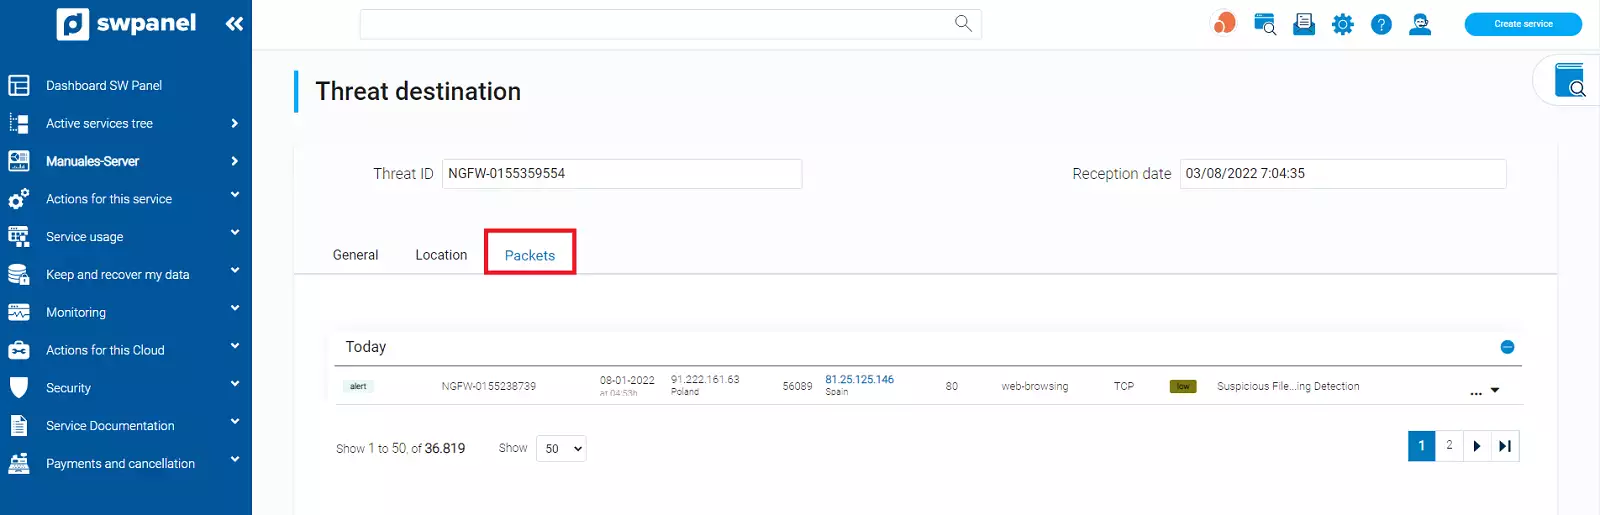
Paquets (subscripció de seguretat estàndard o superior)
Si s'han identificat paquets de trànsit concrets d'aquesta amenaça, aquests es detallen en aquesta pestanya a mode de llistat
Informes de Seguretat
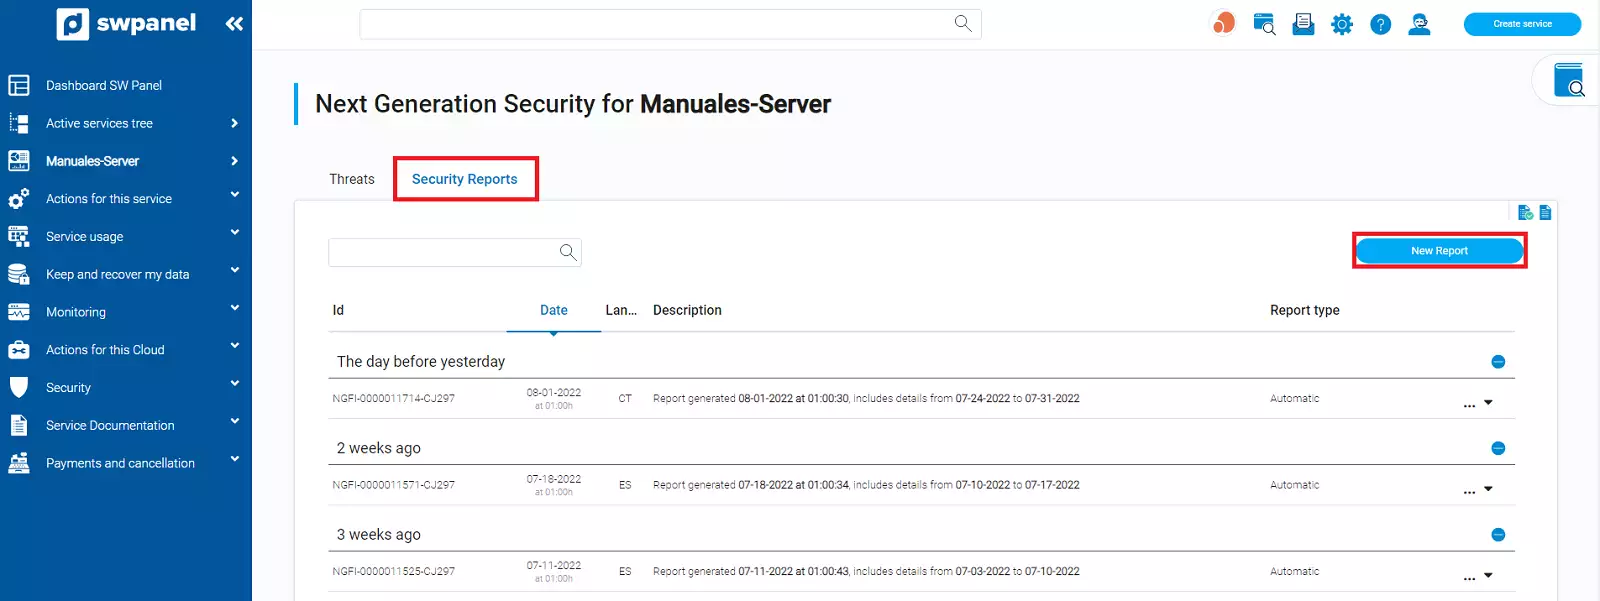
Pots programar informes automatitzats per escanejar les possibles vulnerabilitats del teu Cloud.
Per a això entra a la pestanya Informes de Seguretat que està al costat dret d'Amenaces i veuràs un llistat on se te'n mostraran tots els informes que hagi creat. A la cantonada dreta, hi haurà un botó blau que et permetrà crear nous informes:
La pantalla que apareguiestà dividida en 3 blocs:
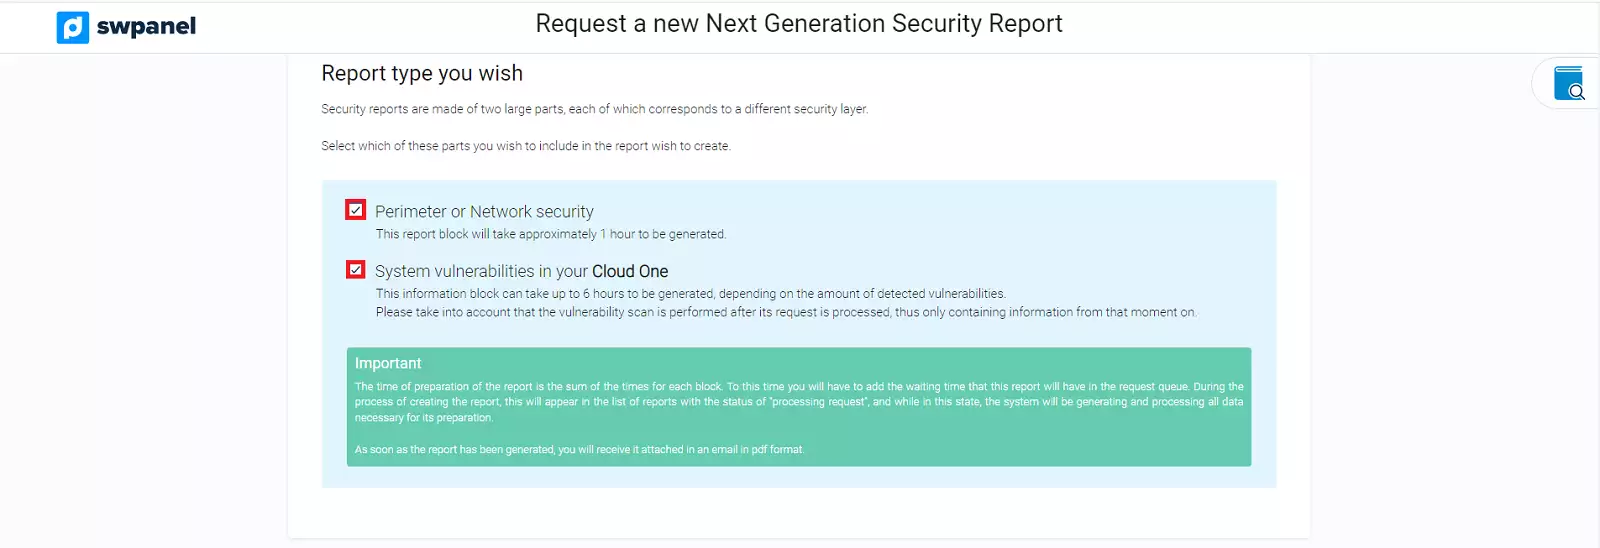
Tipus d'Informe que desitges
Hi ha dos tipus d'informes disponibles, el de Seguretat de xarxa o Perimetral i el de Vulnerabilitats del sistema del teu Cloud One
- Seguretat de Xarxa o Perimetral: Aquest informe pot trigar aproximadament una hora en generar-se. Et escaneja les connexions al teu Cloud i comprova la seva seguretat.
- Vulnerabilitats del sistema del teu Cloud: Aquest informe pot arribar a trigar 6 hores aproximadament, depèn de les vulnerabilitats que se detectin al sistema.
Paràmetres de configuració de l'informe
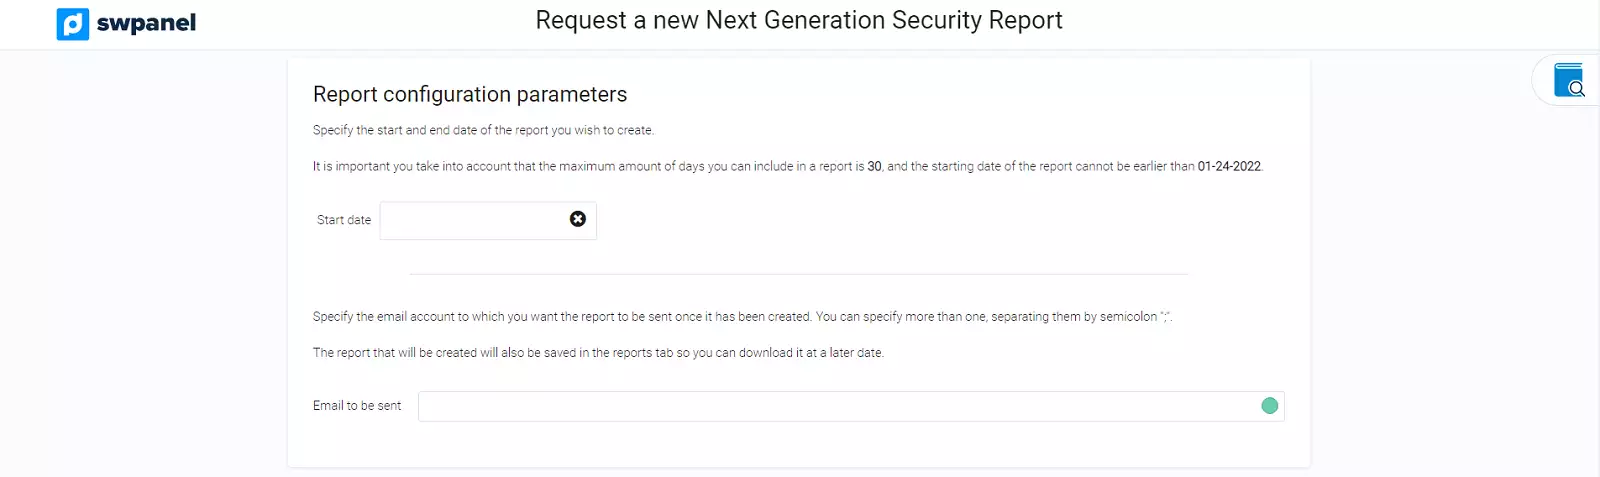
En l'escaneig s'ha de definir quins dies vols escanejar, triant un dia inicial i un dia final, el propi panel et farà un recompte dels dies totals que escanejaràs.
Cal tenir en compte que només es pot escanejar un màxim de 30 dies, a més la data inicial no pot ser anterior al 10-01-2020:
Detalls dels costos de l'informe
L'últim apartat especificarà els costos de l'Informe.