
Seguretat 360 · Anàlisi de codi

El codi de les teves webs, analitzat i corregit

Cada nit, el SOC llegeix els logs i el codi de cada web: errors, SQL, codi insegur, programari maliciós i errors del servidor, fitxer a fitxer. Quan troba una errada, prepara el canvi exacte i espera que l'aprovis. I si el servidor pateix un pic de càrrega, et diu si va ser un atac o el teu propi codi.

  • Mòdul Seguretat activat i sense cost
  • Es configura des de SWPanel
  • Es dona de baixa al final del període pagat
Cada nit, el SOC llegeix la teva web Logs i codi, fitxer a fitxer
  • index.php sense errors
  • login.php sense errors
  • carrito.php línia 42 · divisió per zero
  • pedido.php sense errors
  • config.php sense errors
12.365 línies de log
34 fitxers
carrito.php · el canvi exacte Proposta
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
La teva web no es toca fins que l'aprovis Descartar Aprovar
Pic de càrrega? Va ser un atac Va ser el teu codi

Cada nit

Fitxer a fitxer, amb la línia on falla

El SOC llegeix els logs del servidor web i el codi de cada web. Puntua el risc, compta els errors per tipus i et porta al fitxer i a la línia.

SOC › Codi

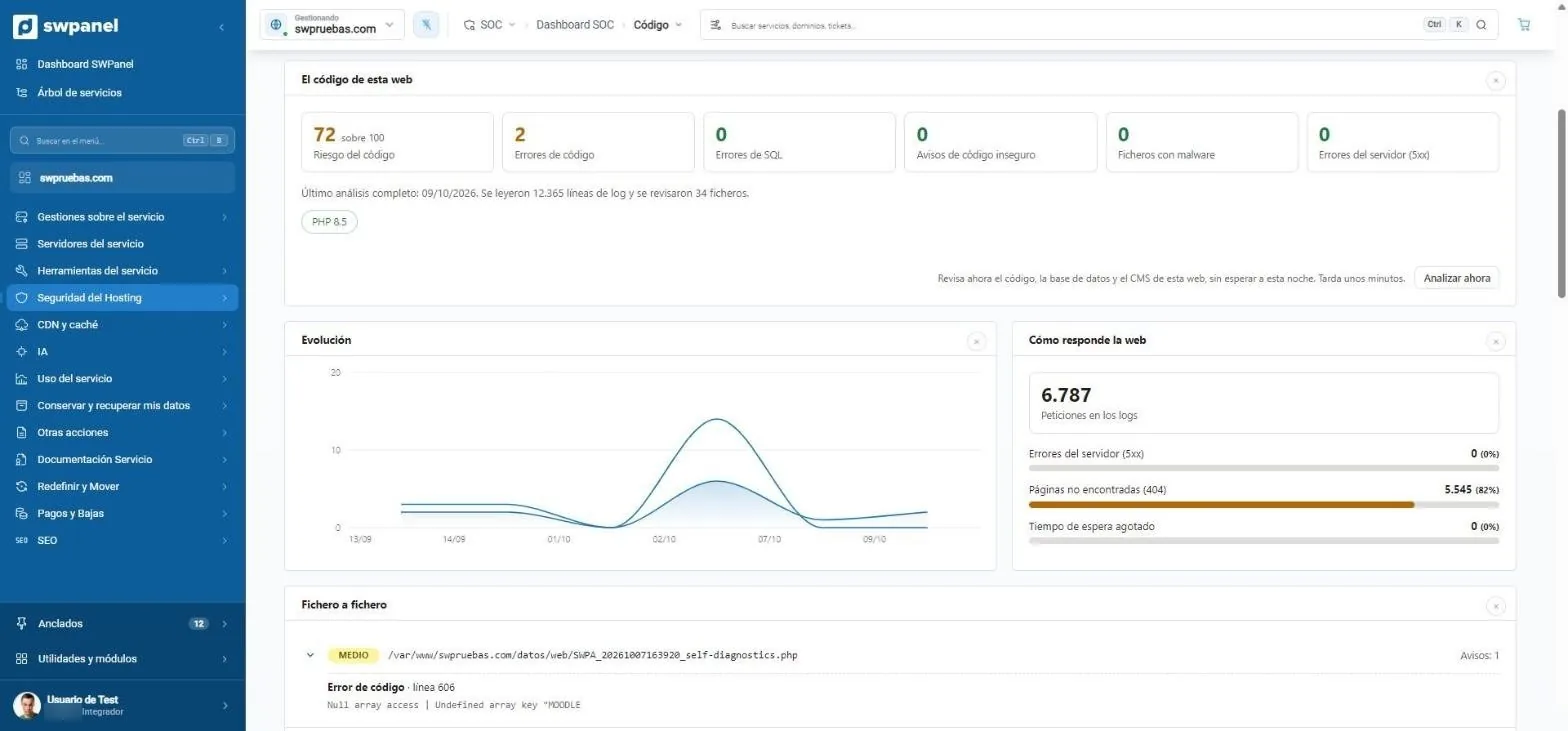
El codi d'una web, en una pantalla

Risc de 0 a 100, errors de codi i de SQL, avisos de codi insegur, fitxers amb programari maliciós i errors del servidor. Al costat, com respon la web i l'evolució dels darrers anàlisis.

  • 12.365 línies de log i 34 fitxers a l'últim anàlisi
  • Analitzar ara, sense esperar la nit
  • Enllaç a les troballes de la web
  1. Risc del codi, de 0 a 100.
  2. Errors de codi i de SQL, codi insegur, programari maliciós i errors 5xx.
  3. Què s'ha llegit: línies de log i fitxers revisats, i la versió de PHP.
  4. Analitzar ara, sense esperar la nit.
  5. Com respon la web: 5xx, 404 i temps d'espera.
  6. Fitxer a fitxer, amb la línia i l'error.
swpruebas.com › SOC › Codi Captura real
swpruebas.com › SOC › Codi

Correcció del codi

El canvi exacte, esperant el teu vistiplau

Quan l'anàlisi troba un error que sap corregir, prepara el canvi. T'ensenya quines línies canvien, per què i quin risc té. Fins que no l'aprovis, la teva web no es toca.

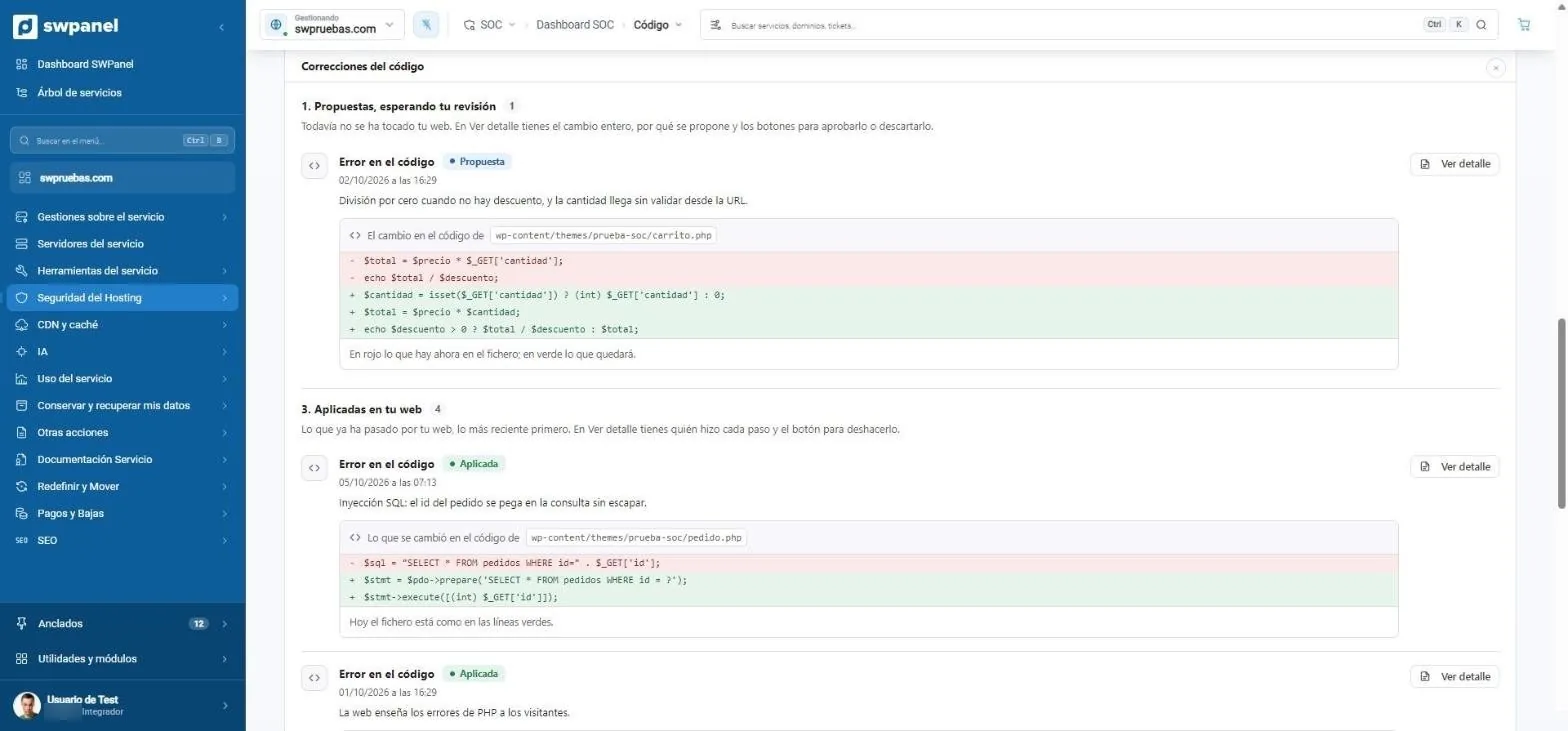
Correccions del codi

Propostes, aplicades i desfetes

Una divisió per zero, una consulta SQL que enganxa l'id de la URL sense escapar o una web que ensenya els seus errors de PHP als visitants. Cada correcció amb el seu fitxer i la seva diferència, en vermell i en verd.

  • La llista diu què està proposat i què ja és a la teva web
  • Cada aplicada es pot desfer
  1. Proposta: la teva web no es toca fins que l'aprovis.
  2. El canvi exacte: en vermell el que hi ha, en verd el que quedarà.
  3. Aplicada: amb qui va fer cada pas i el botó per desfer-la.
swpruebas.com › SOC › Codi › Correccions del codi Captura real
swpruebas.com › SOC › Codi › Correccions del codi

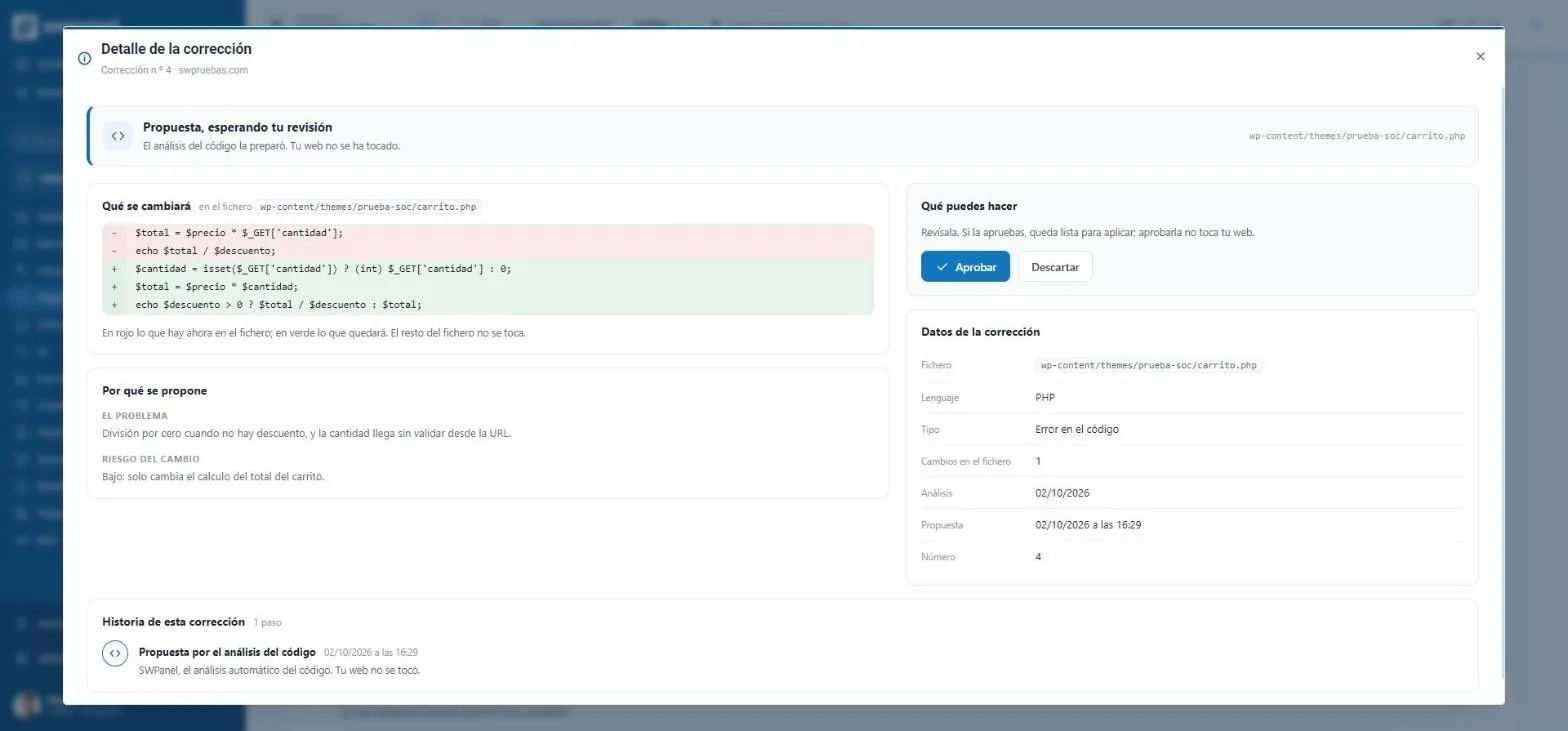
Detall de la correcció

Aprovar, amb tota la informació al davant

El problema, el risc del canvi, el llenguatge, el fitxer i la història de la correcció pas a pas: qui la va proposar, qui la va aprovar i quan es va aplicar.

  • Aprovar no toca la web: la deixa llesta per aplicar
  • Descartar-la la treu de la llista
  1. Aprovar o descartar. Aprovar no toca la web: la deixa llesta per aplicar.
  2. El problema i el risc del canvi, en llenguatge planer.
  3. La història de cada correcció, pas a pas.
swpruebas.com › Correccions › Detall de la correcció Captura real
swpruebas.com › Correccions › Detall de la correcció
  1. Proposta

    L'anàlisi prepara el canvi. La teva web no s'ha tocat.

  2. Aprovada

    L'has revisat i queda llesta per aplicar.

  3. Aplicada

    El fitxer ja té les línies verdes. Amb qui va fer cada pas.

  4. Desfeta

    Si alguna cosa no va, la desfàs i el fitxer torna a les línies vermelles.

Errors davant de pics de càrrega

Quan el servidor pateix, saps si és un atac o el teu codi

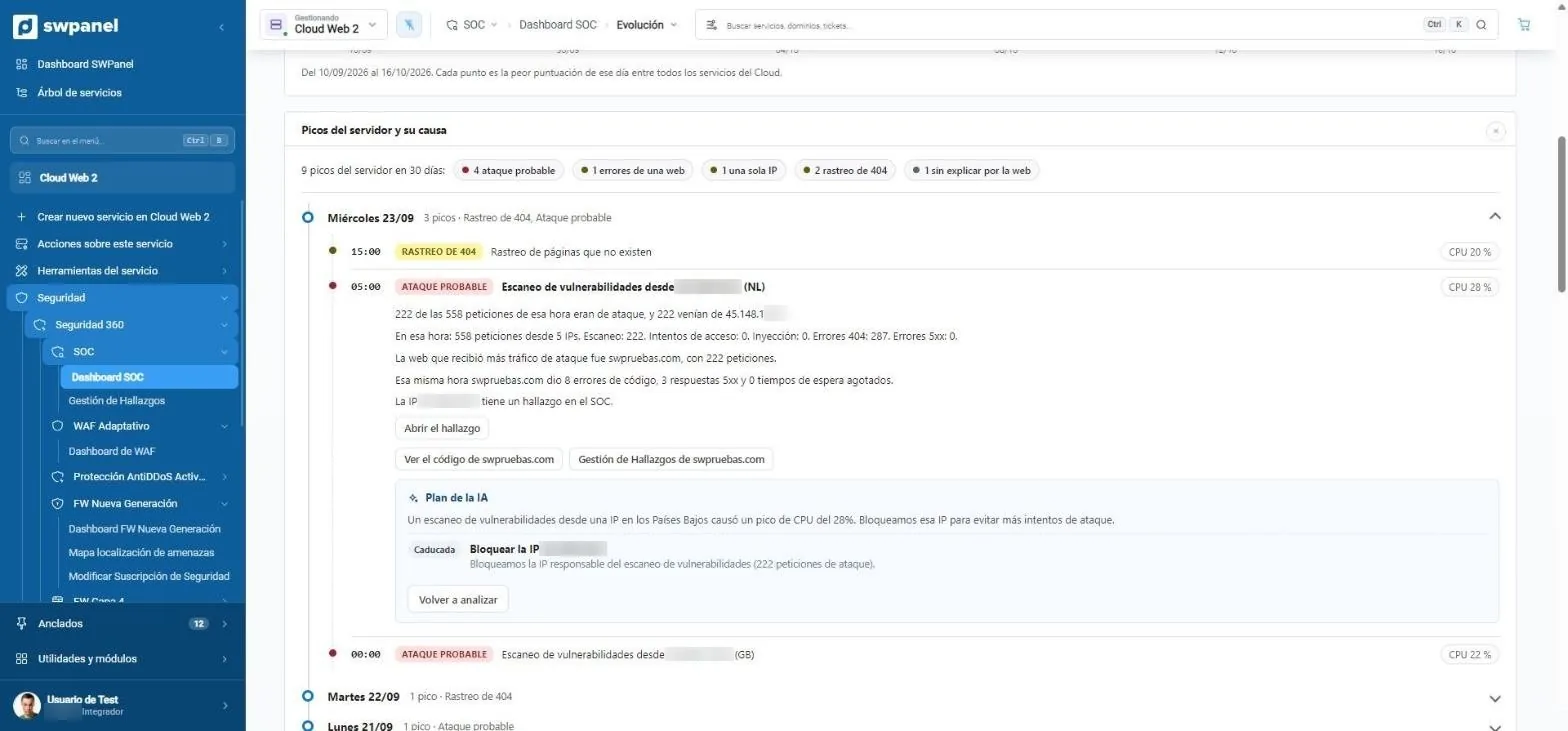
Un codi que falla també gasta CPU. El SOC agafa cada pic del servidor i mira què passava aquella hora: atacs, rastrejos, una sola IP o els errors d'una web. I proposa què fer.

SOC › Evolució

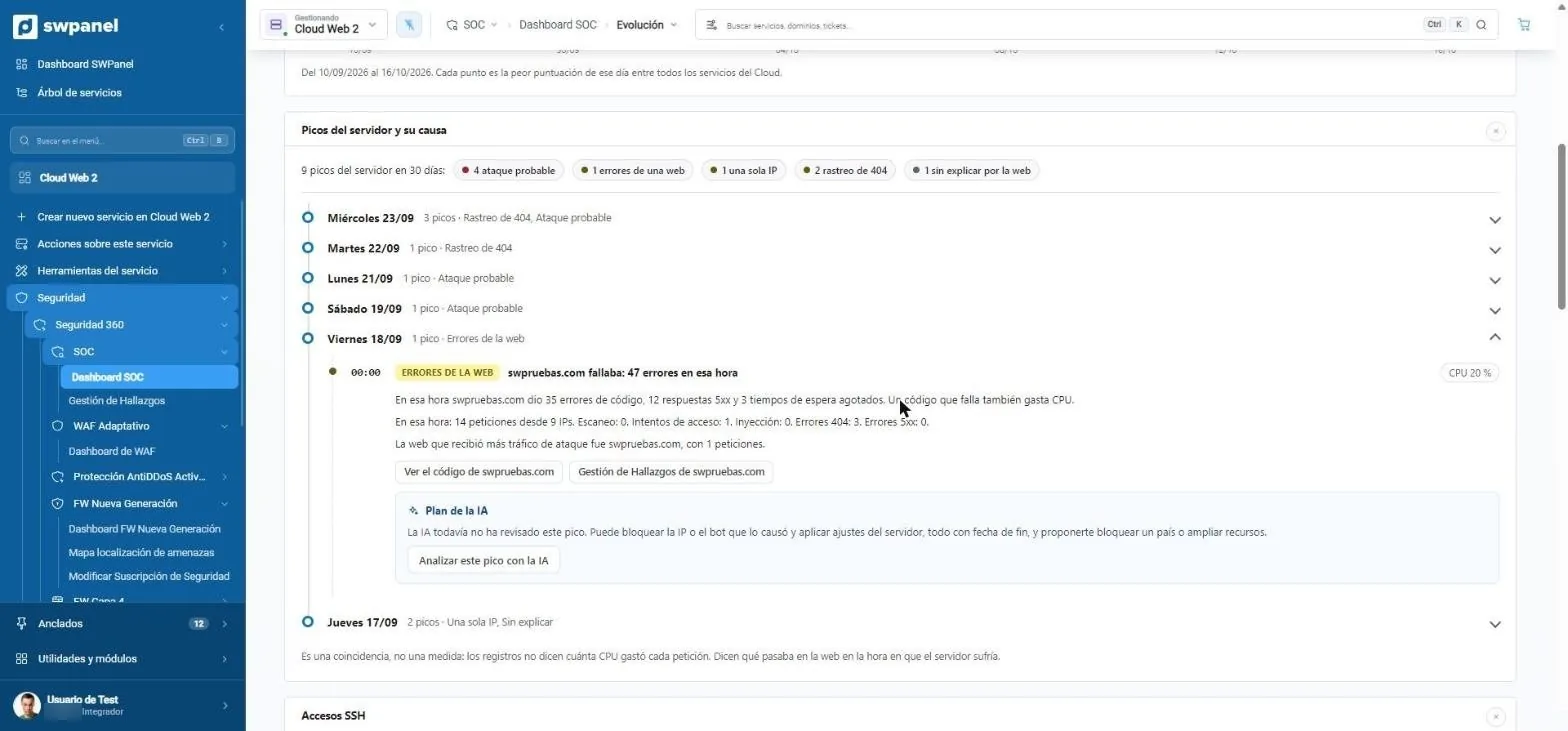
Cada pic, amb la seva causa

Nou pics en 30 dies en un Cloud de proves. Un era una web que fallava: 35 errors de codi, 12 respostes 5xx i 3 temps d'espera esgotats en aquella hora. Des del pic vas al codi d'aquella web.

  • Atac probable, errors d'una web, una sola IP, rastreig de 404 o sense explicar
  • Peticions, escanejos, intents d'accés i injeccions d'aquella hora
  1. Nou pics en 30 dies, per causa: atac, errors d'una web, una sola IP, rastreig de 404 o sense explicar.
  2. Una web que fallava: 35 errors de codi, 12 respostes 5xx i 3 temps d'espera en aquella hora.
  3. Del pic, al codi d'aquella web.
  4. La IA proposa què fer, sempre amb data de fi.
Cloud Web 2 › SOC › Evolució › Pics del servidor Captura real
Cloud Web 2 › SOC › Evolució › Pics del servidor

Pla de la IA

Què fer, amb data de fi

La IA revisa el pic i proposa: bloquejar la IP o el bot que el va causar, aplicar ajustos del servidor o, si cal, bloquejar un país o ampliar recursos. Tot el que aplica caduca.

  • Tornar a analitzar quan vulguis
  • Creua el pic amb els errors de codi d'aquella mateixa hora
  1. A la mateixa hora de l'atac, la web va donar 8 errors de codi.
  2. Pla de la IA: bloquejar la IP de l'escaneig, amb caducitat.
  3. Tornar a analitzar quan vulguis.
Cloud Web 2 › SOC › Evolució › Pla de la IA Captura real
Cloud Web 2 › SOC › Evolució › Pla de la IA

Atac probable

Escanejos de vulnerabilitats o injeccions des d'una o diverses IP.

Errors d'una web

Errors de codi, respostes 5xx i temps d'espera d'una web concreta.

Una sola IP

Una IP acapara l'hora sense anar marcada com a atac: sol ser un rastrejador agressiu.

Rastreig de 404

Moltes peticions a pàgines que no existeixen.

Sense explicar

El trànsit web no ho explica: toca mirar processos, còpies o tasques programades.

És una coincidència, no una mesura: els registres no diuen quanta CPU va gastar cada petició. Diuen què passava a la web a l'hora en què el servidor patia.

Informes

El que analitza, també en PDF

Per ensenyar-ho a un client o guardar-ho per a una auditoria. Són exemples reals sobre swpanel.com amb dades fictícies, en castellà, català i anglès.

Primera pàgina de l'exemple: Anàlisi i correcció de codi
Informe

Anàlisi i correcció de codi

Els errors de programació que deixen els logs d'Apache o Nginx, fitxer a fitxer, amb la correcció de cadascun i l'anàlisi de programari maliciós. Versió Premium, amb resum executiu de seguretat.

SW-COD-… 73 pàgines
Primera pàgina de l'exemple: Seguretat 360
Informe

Seguretat 360

El mes de seguretat d'un servei: amenaces de l'NGFW, troballes del SOC, països i bots bloquejats, anàlisi de codi, WAF adaptatiu, el que s'ha fet i el pla del mes següent.

SW-S36-… 47 pàgines

Primera pàgina de l'exemple: Amenaces del tallafocs NGFW
Informe

Amenaces del tallafocs NGFW

El que l'NGFW ha detectat i bloquejat en un període: per gravetat, tipus i origen, els canvis dels darrers sis mesos i què fer primer.

SW-NGF-… 29 pàgines

Cada document porta un número i un token únics que el lliguen a l'original guardat a SWPanel. Així es verifica.

Tots els informes i certificats que emet SWPanel, a Informes i certificats. Per a un informe complet i puntual d'una web, la auditoria de codi.

Comparat

El que no trobaràs en un panell clàssic

cPanel o Plesk amb extensions de seguretat

  • Busquen programari maliciós i versions vulnerables del programari instal·lat.
  • Els errors de programació de la teva web, en un log que ningú no llegeix.
  • Un pic de CPU és un pic de CPU: la causa la busques tu.
  • Corregir el codi és feina del teu programador, des de zero.

SWPanel amb Seguretat 360

  • Puntua el codi de cada web cada nit, fitxer a fitxer.
  • Errors de codi, SQL, codi insegur, programari maliciós i 5xx, amb la línia.
  • Cada pic, creuat amb els atacs i els errors d'aquella hora.
  • El canvi exacte preparat, per aprovar-lo o descartar-lo, i amb desfer.

Preguntes freqüents

Dubtes sobre l'anàlisi de codi

No. Una correcció proposada no toca la web. Si l'aproves, queda llesta per aplicar, i quan s'aplica pots desfer-la: el fitxer torna a estar com abans.

Cada nit, amb la resta del SOC. Si has canviat alguna cosa i no vols esperar, «Analitza ara» revisa el codi, la base de dades i el CMS en uns minuts.

Webs en PHP, amb o sense CMS. L'anàlisi llegeix els logs del servidor web i els fitxers de la web, i diu quina versió de PHP utilitza.

No ho mesura: ho creua. Els registres no diuen quanta CPU va gastar cada petició, però sí què passava a cada web a l'hora en què el servidor patia. Per això el SOC ho presenta com una coincidència, amb les dades perquè decideixis.

L'auditoria és un informe complet i puntual, pensat per a un client nou, una migració o una incidència. L'anàlisi de codi és contínua, forma part de Seguretat 360 i proposa les correccions.

No de sèrie. Les seves extensions de seguretat se centren en el malware i en el programari instal·lat; cap analitza els errors de programació de la teva web ni et proposa el canvi al codi.

No. El codi es llegeix al propi servidor, amb l'agent de SWPanel. Per la web només obre pàgines públiques per buscar errors de JavaScript.

No. L'auditoria analitza el codi, els errors, les vulnerabilitats i els logs de la web allotjada, però no explota vulnerabilitats manualment com una prova d'intrusió. És el pas previ, molt més ràpid i assequible.

No. Es llança des de SWPanel sobre la web tal com està allotjada, sense repositori, sense accessos addicionals i sense instal·lar res.

El propietari de la web: té pàgines en llenguatge planer i un apartat específic per al seu tècnic, amb una fitxa de correcció per fitxer.

Protegeix els teus serveis amb Seguretat 360

El mòdul Seguretat ja ve activat i sense cost al teu compte. Afegeix Seguretat 360 a cada hosting, Cloud o servidor que vulguis protegir.



