
Seguridad 360 · Análisis de código

El código de tus webs, analizado y corregido

Cada noche, el SOC lee los logs y el código de cada web: errores, SQL, código inseguro, malware y errores del servidor, fichero a fichero. Cuando encuentra un fallo, prepara el cambio exacto y espera a que lo apruebes. Y si el servidor sufre un pico de carga, te dice si fue un ataque o tu propio código.

  • Módulo Seguridad activado y sin coste
  • Se configura desde SWPanel
  • Baja al final del periodo pagado
Cada noche, el SOC lee tu web Logs y código, fichero a fichero
  • index.php sin errores
  • login.php sin errores
  • carrito.php línea 42 · división por cero
  • pedido.php sin errores
  • config.php sin errores
12.365 líneas de log
34 ficheros
carrito.php · el cambio exacto Propuesta
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
Tu web no se toca hasta que lo apruebas Descartar Aprobar
¿Pico de carga? Fue un ataque Fue tu código

Cada noche

Fichero a fichero, con la línea donde falla

El SOC lee los logs del servidor web y el código de cada web. Puntúa el riesgo, cuenta los errores por tipo y te lleva al fichero y a la línea.

SOC › Código

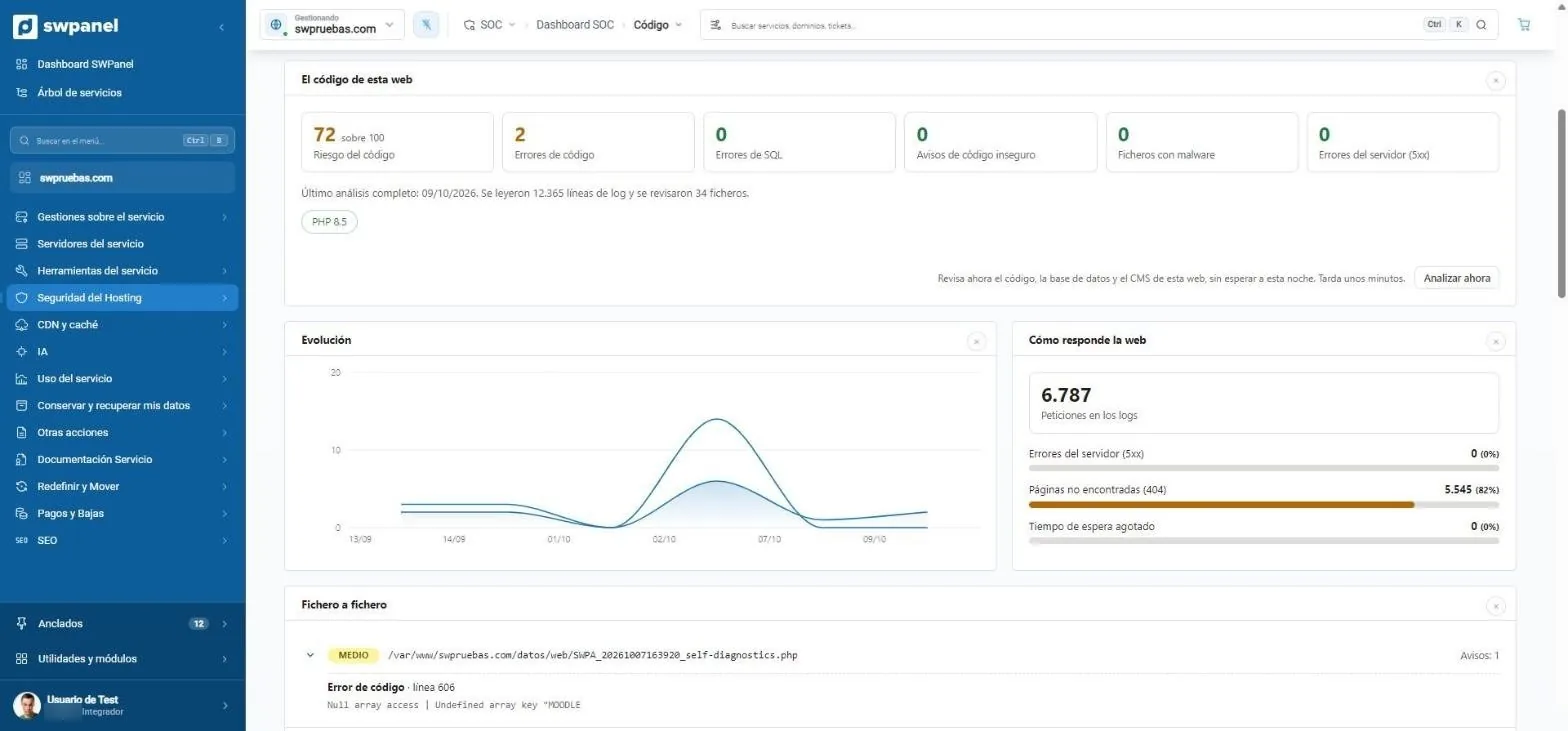
El código de una web, en una pantalla

Riesgo de 0 a 100, errores de código y de SQL, avisos de código inseguro, ficheros con malware y errores del servidor. Al lado, cómo responde la web y la evolución de los últimos análisis.

  • 12.365 líneas de log y 34 ficheros en el último análisis
  • Analizar ahora, sin esperar a la noche
  • Enlace a los hallazgos de la web
  1. Riesgo del código, de 0 a 100.
  2. Errores de código y de SQL, código inseguro, malware y errores 5xx.
  3. Qué se ha leído: líneas de log y ficheros revisados, y la versión de PHP.
  4. Analizar ahora, sin esperar a la noche.
  5. Cómo responde la web: 5xx, 404 y tiempos de espera.
  6. Fichero a fichero, con la línea y el error.
swpruebas.com › SOC › Código Captura real
swpruebas.com › SOC › Código

Corrección del código

El cambio exacto, esperando tu visto bueno

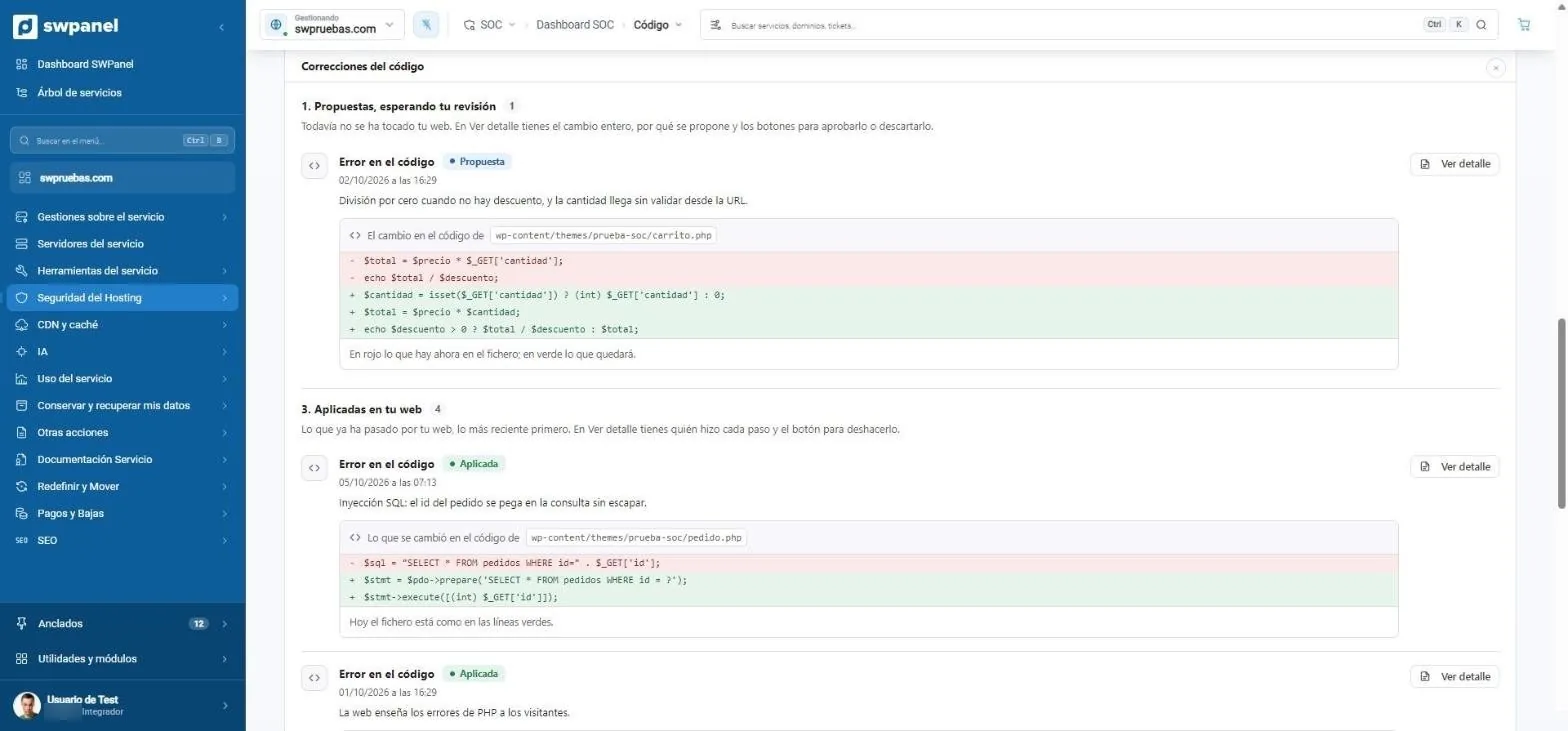
Cuando el análisis encuentra un error que sabe corregir, prepara el cambio. Te enseña qué líneas cambian, por qué y qué riesgo tiene. Hasta que no lo apruebas, tu web no se toca.

Correcciones del código

Propuestas, aplicadas y deshechas

Una división por cero, una consulta SQL que pega el id de la URL sin escapar o una web que enseña sus errores de PHP a los visitantes. Cada corrección con su fichero y su diferencia, en rojo y en verde.

  • La lista dice qué está propuesto y qué ya está en tu web
  • Cada aplicada se puede deshacer
  1. Propuesta: tu web no se toca hasta que la apruebas.
  2. El cambio exacto: en rojo lo que hay, en verde lo que quedará.
  3. Aplicada: con quién hizo cada paso y el botón para deshacerla.
swpruebas.com › SOC › Código › Correcciones del código Captura real
swpruebas.com › SOC › Código › Correcciones del código

Detalle de la corrección

Aprobar, con toda la información delante

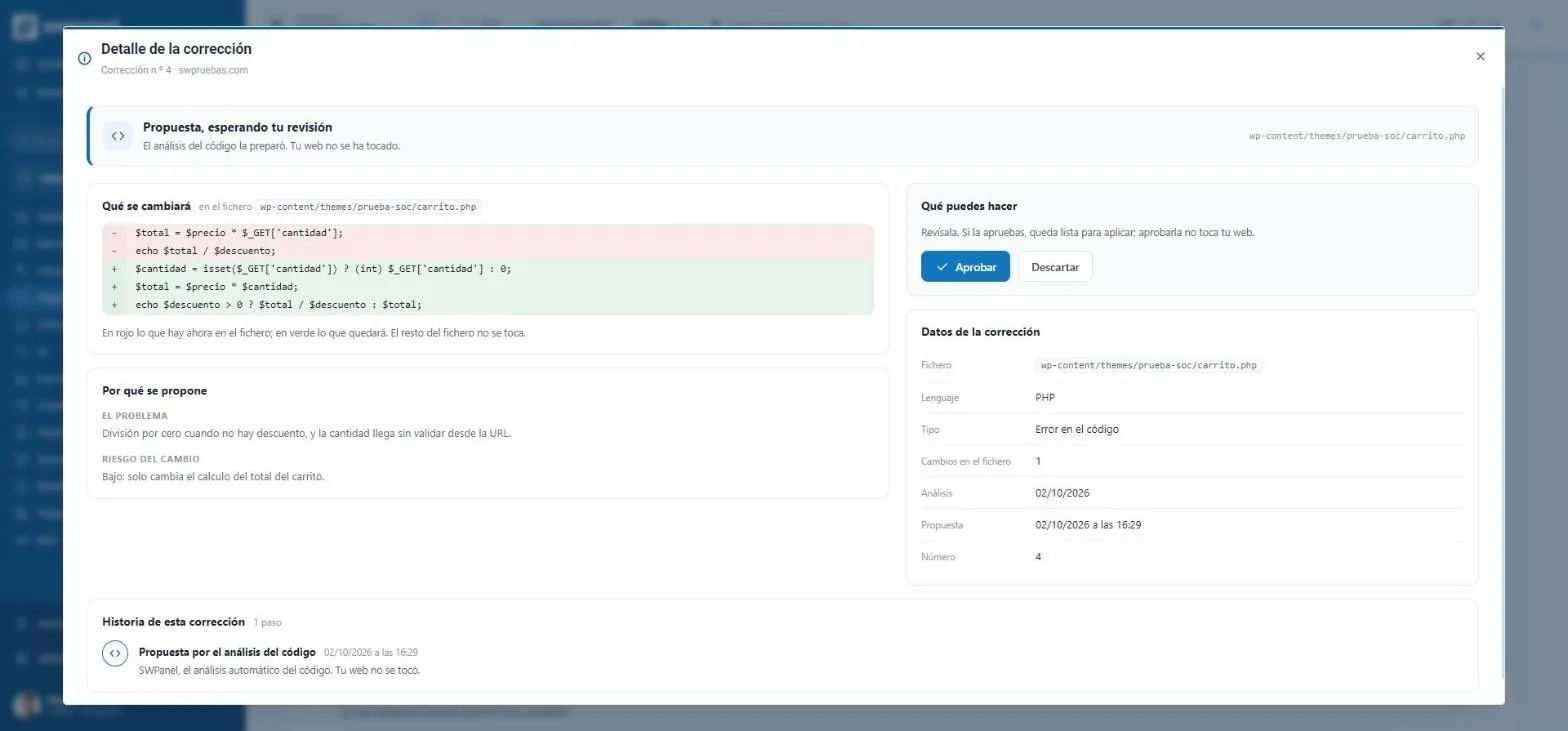
El problema, el riesgo del cambio, el lenguaje, el fichero y la historia de la corrección paso a paso: quién la propuso, quién la aprobó y cuándo se aplicó.

  • Aprobar no toca la web: la deja lista para aplicar
  • Descartar la quita de la lista
  1. Aprobar o descartar. Aprobar no toca la web: la deja lista para aplicar.
  2. El problema y el riesgo del cambio, en lenguaje llano.
  3. La historia de cada corrección, paso a paso.
swpruebas.com › Correcciones › Detalle de la corrección Captura real
swpruebas.com › Correcciones › Detalle de la corrección
  1. Propuesta

    El análisis prepara el cambio. Tu web no se ha tocado.

  2. Aprobada

    La has revisado y queda lista para aplicar.

  3. Aplicada

    El fichero ya tiene las líneas verdes. Con quién hizo cada paso.

  4. Deshecha

    Si algo no va, la deshaces y el fichero vuelve a las líneas rojas.

Errores frente a picos de carga

Cuando el servidor sufre, sabes si es un ataque o tu código

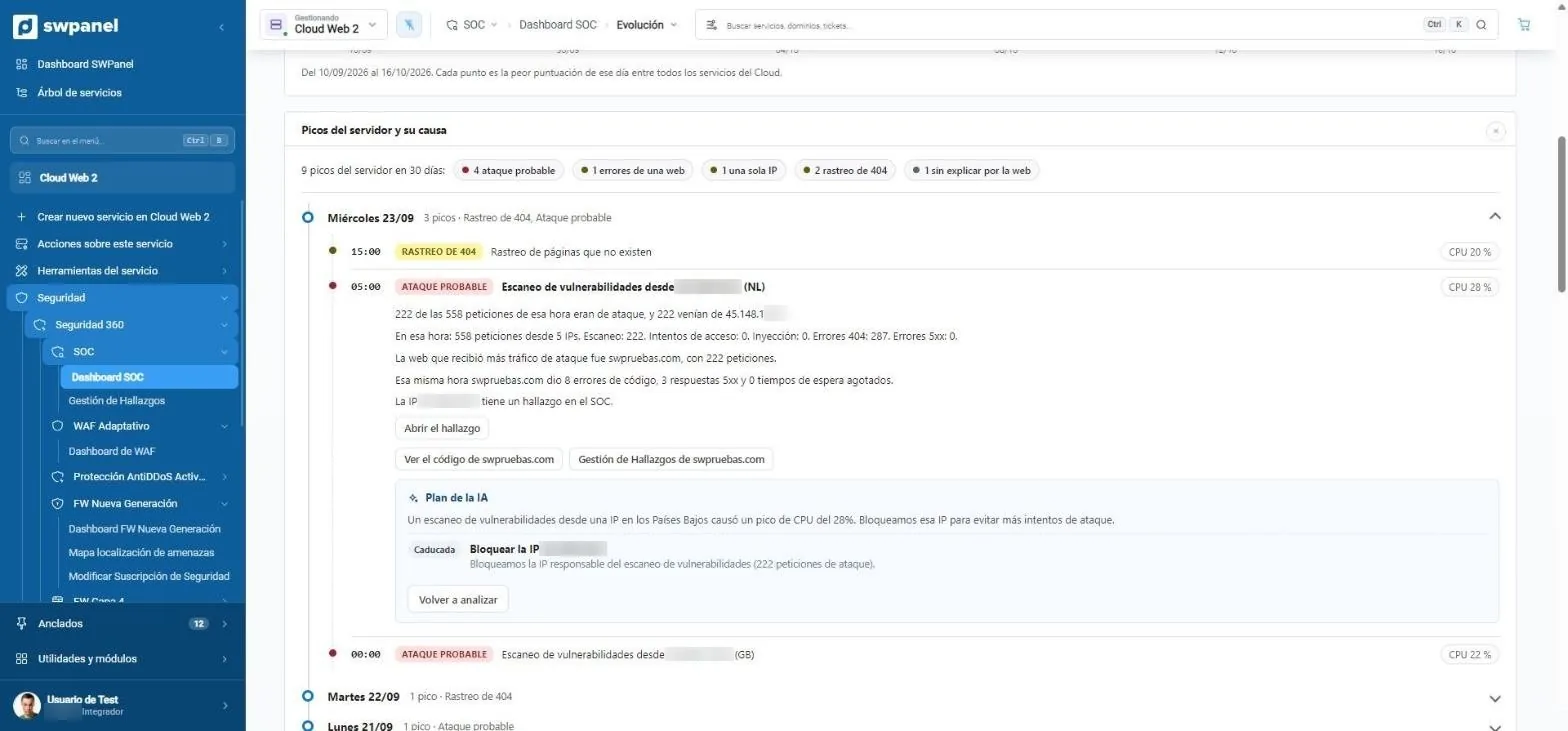
Un código que falla también gasta CPU. El SOC toma cada pico del servidor y mira qué pasaba esa hora: ataques, rastreos, una sola IP o los errores de una web. Y propone qué hacer.

SOC › Evolución

Cada pico, con su causa

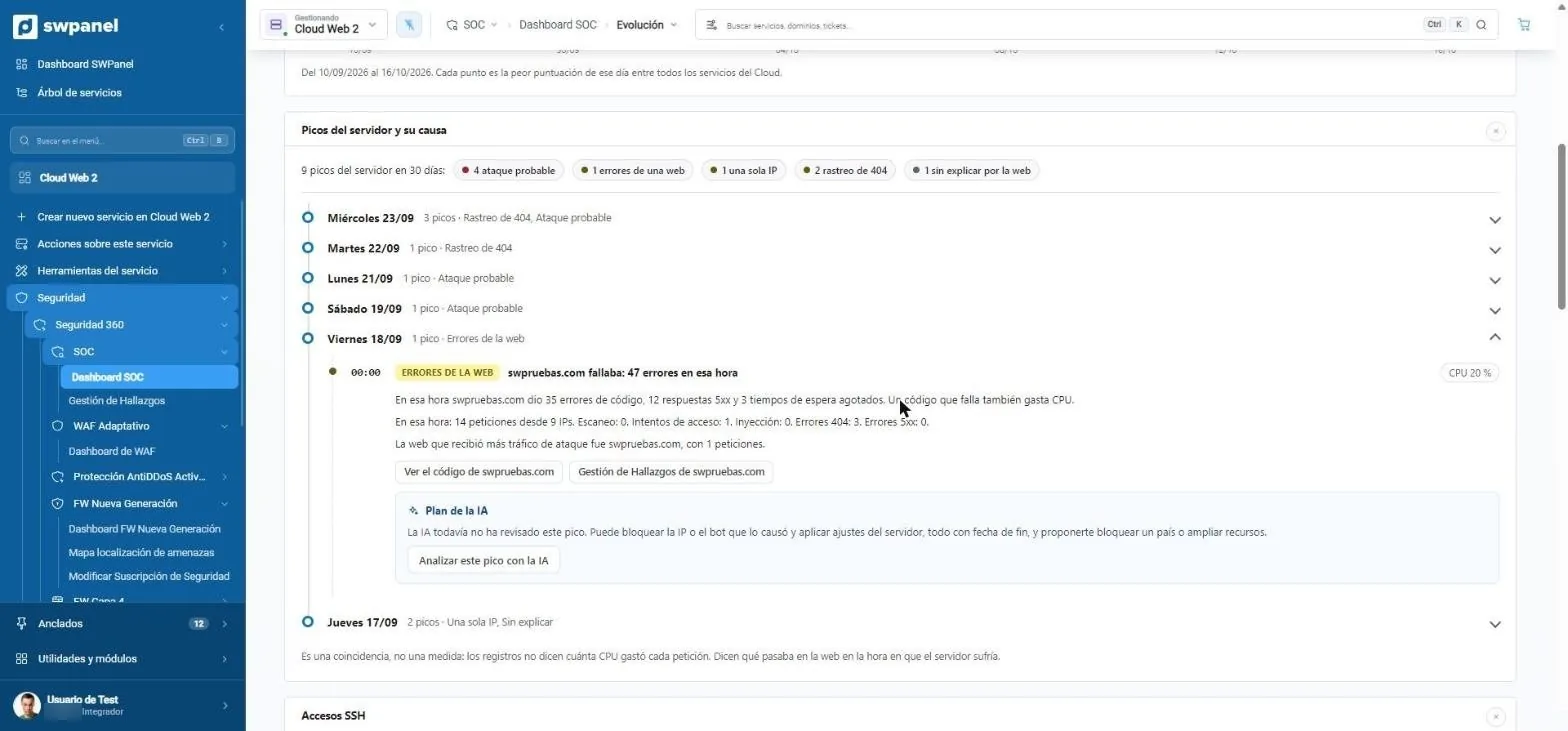
Nueve picos en 30 días en un Cloud de pruebas. Uno era una web que fallaba: 35 errores de código, 12 respuestas 5xx y 3 tiempos de espera agotados en esa hora. Desde el pico vas al código de esa web.

  • Ataque probable, errores de una web, una sola IP, rastreo de 404 o sin explicar
  • Peticiones, escaneos, intentos de acceso e inyecciones de esa hora
  1. Nueve picos en 30 días, por causa: ataque, errores de una web, una sola IP, rastreo de 404 o sin explicar.
  2. Una web que fallaba: 35 errores de código, 12 respuestas 5xx y 3 tiempos de espera en esa hora.
  3. Del pico, al código de esa web.
  4. La IA propone qué hacer, siempre con fecha de fin.
Cloud Web 2 › SOC › Evolución › Picos del servidor Captura real
Cloud Web 2 › SOC › Evolución › Picos del servidor

Plan de la IA

Qué hacer, con fecha de fin

La IA revisa el pico y propone: bloquear la IP o el bot que lo causó, aplicar ajustes del servidor o, si hace falta, bloquear un país o ampliar recursos. Todo lo que aplica caduca.

  • Volver a analizar cuando quieras
  • Cruza el pico con los errores de código de esa misma hora
  1. A la misma hora del ataque, la web dio 8 errores de código.
  2. Plan de la IA: bloquear la IP del escaneo, con caducidad.
  3. Volver a analizar cuando quieras.
Cloud Web 2 › SOC › Evolución › Plan de la IA Captura real
Cloud Web 2 › SOC › Evolución › Plan de la IA

Ataque probable

Escaneos de vulnerabilidades o inyecciones desde una o varias IP.

Errores de una web

Errores de código, respuestas 5xx y tiempos de espera de una web concreta.

Una sola IP

Una IP acapara la hora sin ir marcada como ataque: suele ser un rastreador agresivo.

Rastreo de 404

Muchas peticiones a páginas que no existen.

Sin explicar

El tráfico web no lo explica: toca mirar procesos, copias o tareas programadas.

Es una coincidencia, no una medida: los registros no dicen cuánta CPU gastó cada petición. Dicen qué pasaba en la web en la hora en que el servidor sufría.

Informes

Lo que analiza, también en PDF

Para enseñárselo a un cliente o guardarlo para una auditoría. Son ejemplos reales sobre swpanel.com con datos ficticios, en castellano, catalán e inglés.

Primera página del ejemplo: Análisis y corrección de código
Informe

Análisis y corrección de código

Los errores de programación que dejan los logs de Apache o Nginx, fichero a fichero, con la corrección de cada uno y el análisis de malware. Versión Premium, con resumen ejecutivo de seguridad.

SW-COD-… 73 páginas
Primera página del ejemplo: Seguridad 360
Informe

Seguridad 360

El mes de seguridad de un servicio: amenazas del NGFW, hallazgos del SOC, países y bots bloqueados, análisis de código, WAF adaptativo, lo que se ha hecho y el plan del mes siguiente.

SW-S36-… 47 páginas

Primera página del ejemplo: Amenazas del cortafuegos NGFW
Informe

Amenazas del cortafuegos NGFW

Lo que el NGFW ha detectado y bloqueado en un periodo: por gravedad, tipo y origen, los cambios de los últimos seis meses y qué hacer primero.

SW-NGF-… 29 páginas

Cada documento lleva un número y un token únicos que lo ligan al original guardado en SWPanel. Así se verifica.

Todos los informes y certificados que emite SWPanel, en Informes y certificados. Para un informe completo y puntual de una web, la auditoría de código.

Comparado

Lo que no encontrarás en un panel clásico

cPanel o Plesk con extensiones de seguridad

  • Buscan malware y versiones vulnerables del software instalado.
  • Los errores de programación de tu web, en un log que nadie lee.
  • Un pico de CPU es un pico de CPU: la causa la buscas tú.
  • Corregir el código es trabajo de tu programador, desde cero.

SWPanel con Seguridad 360

  • Puntúa el código de cada web cada noche, fichero a fichero.
  • Errores de código, SQL, código inseguro, malware y 5xx, con la línea.
  • Cada pico, cruzado con los ataques y los errores de esa hora.
  • El cambio exacto preparado, para aprobarlo o descartarlo, y con deshacer.

Preguntas frecuentes

Dudas sobre análisis de código

No. Una corrección propuesta no toca la web. Si la apruebas, queda lista para aplicar, y cuando se aplica puedes deshacerla: el fichero vuelve a estar como antes.

Cada noche, con el resto del SOC. Si has cambiado algo y no quieres esperar, «Analizar ahora» revisa el código, la base de datos y el CMS en unos minutos.

Webs en PHP, con o sin CMS. El análisis lee los logs del servidor web y los ficheros de la web, y dice qué versión de PHP usa.

No lo mide: lo cruza. Los registros no dicen cuánta CPU gastó cada petición, pero sí qué pasaba en cada web en la hora en que el servidor sufría. Por eso el SOC lo presenta como una coincidencia, con los datos para que decidas.

La auditoría es un informe completo y puntual, pensado para un cliente nuevo, una migración o una incidencia. El análisis de código es continuo, forma parte de Seguridad 360 y propone las correcciones.

No de serie. Sus extensiones de seguridad se centran en el malware y en el software instalado; ninguna analiza los errores de programación de tu web ni te propone el cambio en el código.

No. El código se lee en el propio servidor, con el agente de SWPanel. Por la web solo abre páginas públicas para buscar errores de JavaScript.

No. La auditoría analiza el código, los errores, las vulnerabilidades y los logs de la web alojada, pero no explota vulnerabilidades a mano como una prueba de intrusión. Es el paso previo, mucho más rápido y asequible.

No. Se lanza desde SWPanel sobre la web tal como está alojada, sin repositorio, sin accesos extra y sin instalar nada.

El dueño de la web: tiene páginas en lenguaje llano y un apartado específico para su técnico, con una ficha de corrección por fichero.

Protege tus servicios con Seguridad 360

El módulo Seguridad ya viene activado y sin coste en tu cuenta. Añade Seguridad 360 a cada hosting, Cloud o servidor que quieras proteger.



