
Análise e correção de código
Os erros de programação que ficam nos logs do Apache ou Nginx, arquivo por arquivo, com a correção de cada um e a análise de malware. Versão Premium, com resumo executivo de segurança.
SW-COD-… 73 páginas
Segurança 360 · Análise de código
Toda noite, o SOC lê os logs e o código de cada site: erros, SQL, código inseguro, malware e erros do servidor, arquivo por arquivo. Quando encontra uma falha, prepara a alteração exata e espera você aprovar. E se o servidor sofrer um pico de carga, diz se foi um ataque ou o seu próprio código.
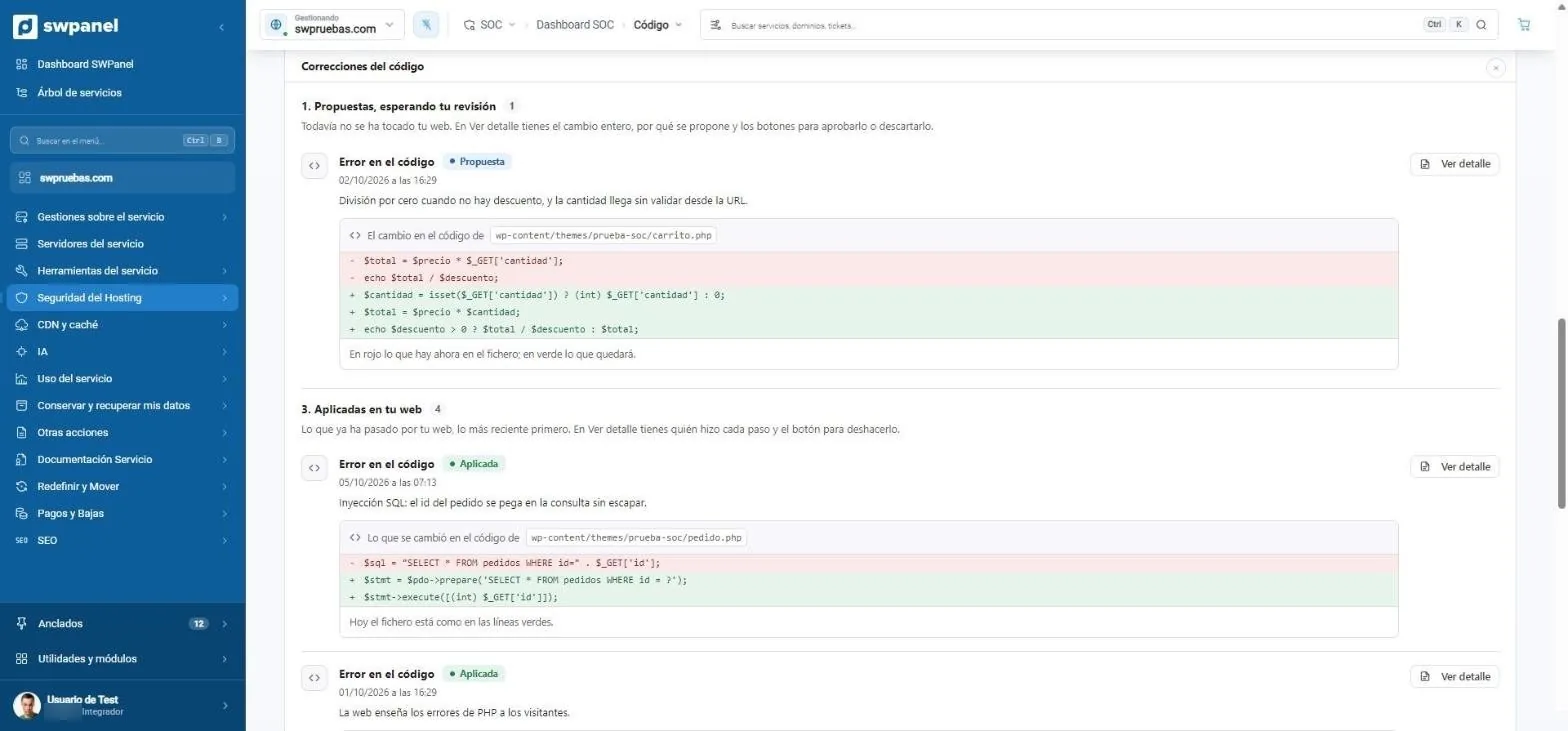
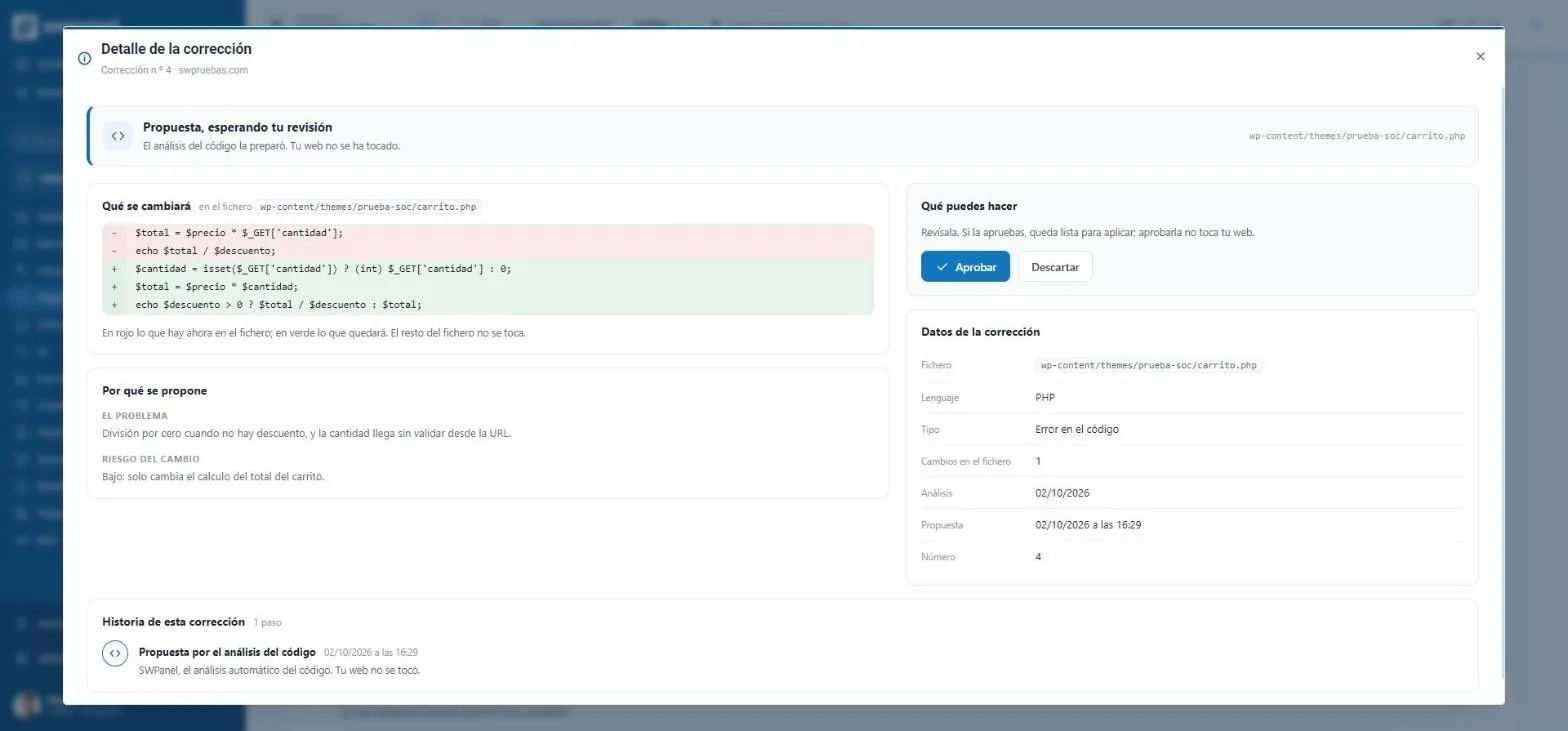
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
Toda noite
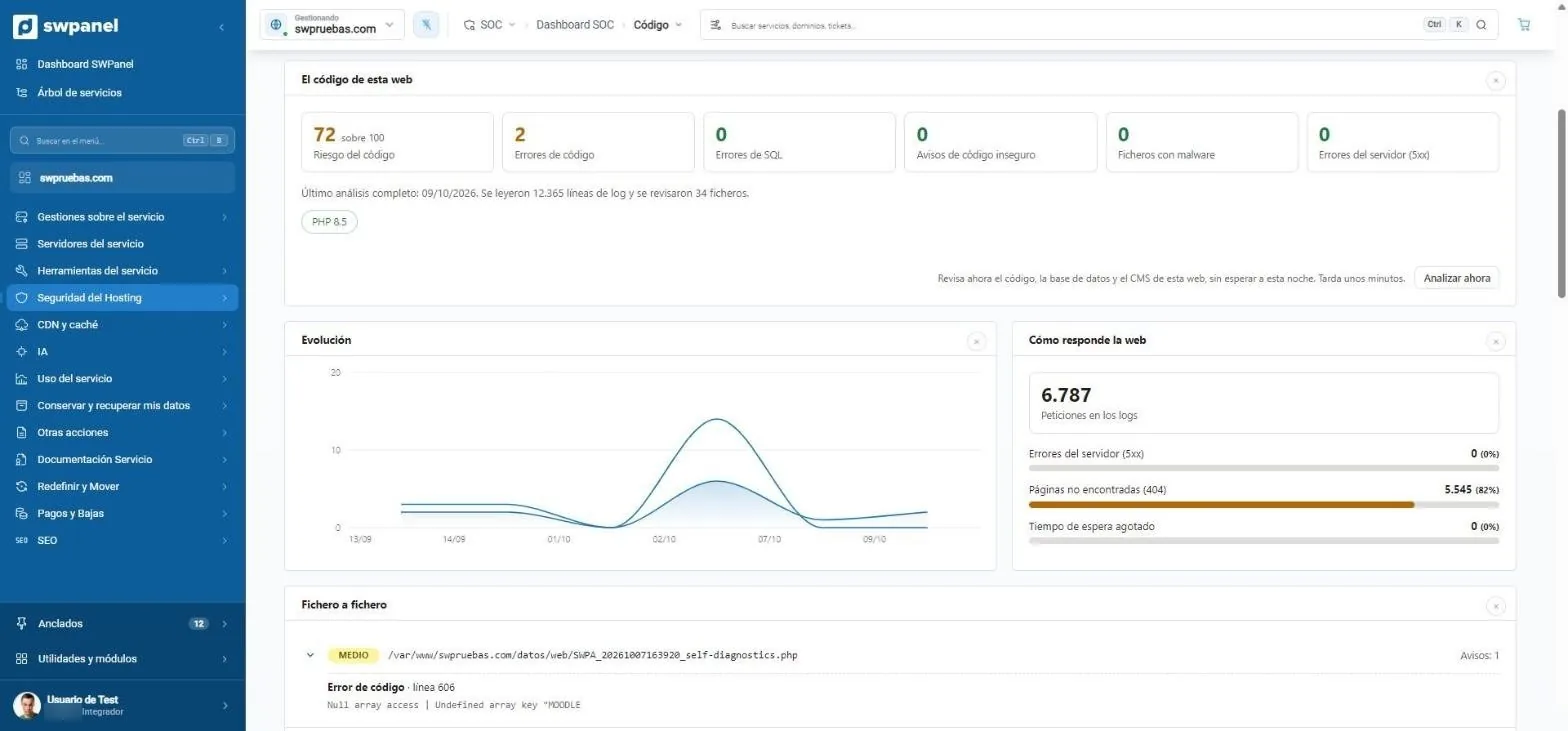
O SOC lê os logs do servidor web e o código de cada site. Pontua o risco, conta os erros por tipo e leva você ao arquivo e à linha.
SOC › Código
Risco de 0 a 100, erros de código e de SQL, avisos de código inseguro, arquivos com malware e erros do servidor. Ao lado, como o site responde e a evolução das últimas análises.
Correção do código
Quando a análise encontra um erro que sabe corrigir, prepara a alteração. Mostra quais linhas mudam, por quê e qual o risco. Até você aprovar, o seu site não é tocado.
Correções do código
Uma divisão por zero, uma consulta SQL que cola o id da URL sem escapar ou um site que mostra seus erros de PHP aos visitantes. Cada correção com seu arquivo e sua diferença, em vermelho e verde.
Detalhe da correção
O problema, o risco da alteração, a linguagem, o arquivo e a história da correção passo a passo: quem a propôs, quem a aprovou e quando foi aplicada.
A análise prepara a alteração. O seu site não foi tocado.
Você a revisou e ela fica pronta para aplicar.
O arquivo já tem as linhas verdes. Com quem fez cada passo.
Se algo não der certo, você desfaz e o arquivo volta às linhas vermelhas.
Erros frente a picos de carga
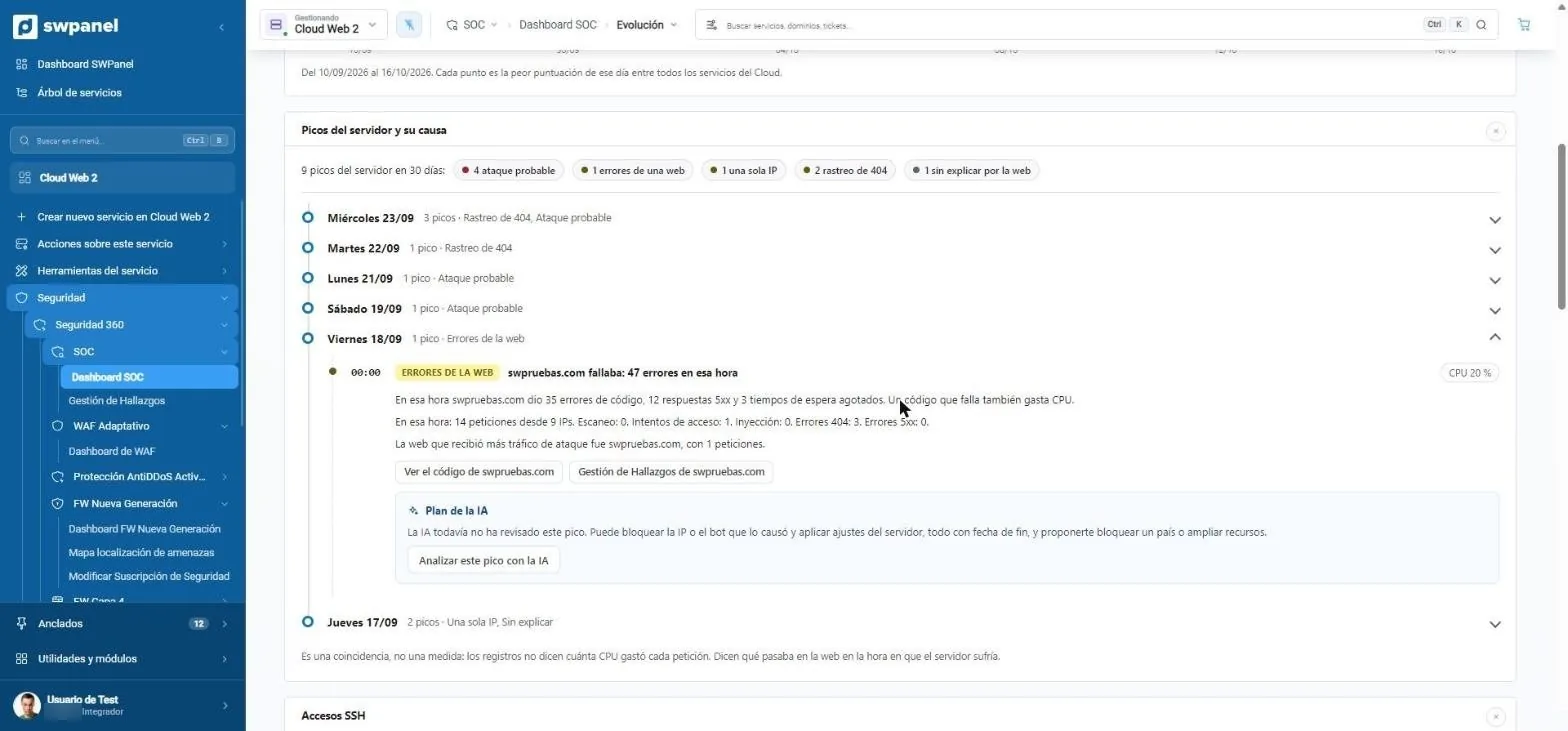
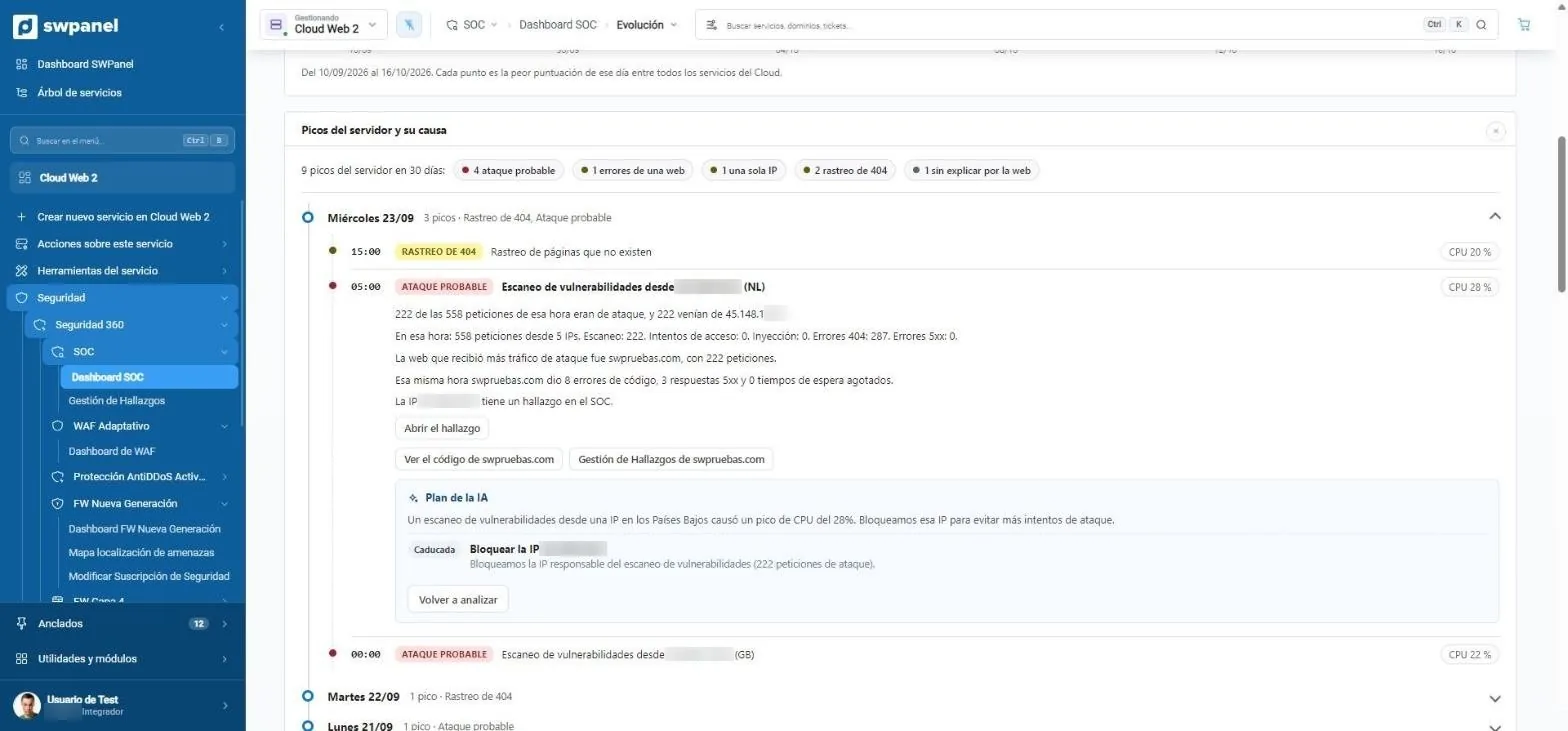
Um código que falha também gasta CPU. O SOC pega cada pico do servidor e olha o que acontecia naquela hora: ataques, rastreamentos, um único IP ou os erros de um site. E propõe o que fazer.
SOC › Evolução
Nove picos em 30 dias em um Cloud de testes. Um era um site que falhava: 35 erros de código, 12 respostas 5xx e 3 tempos de espera esgotados naquela hora. Do pico você vai ao código desse site.
Plano da IA
A IA revisa o pico e propõe: bloquear o IP ou o bot que o causou, aplicar ajustes do servidor ou, se necessário, bloquear um país ou ampliar recursos. Tudo o que ela aplica expira.
Varreduras de vulnerabilidades ou injeções de um ou vários IPs.
Erros de código, respostas 5xx e tempos de espera de um site específico.
Um IP monopoliza a hora sem ser marcado como ataque: costuma ser um rastreador agressivo.
Muitas requisições a páginas que não existem.
O tráfego web não explica: é preciso olhar processos, backups ou tarefas agendadas.
É uma coincidência, não uma medição: os registros não dizem quanta CPU cada requisição gastou. Dizem o que acontecia no site na hora em que o servidor sofria.
Relatórios
Para mostrar a um cliente ou guardar para uma auditoria. São exemplos reais sobre swpanel.com com dados fictícios, em espanhol, catalão e inglês.
Os erros de programação que ficam nos logs do Apache ou Nginx, arquivo por arquivo, com a correção de cada um e a análise de malware. Versão Premium, com resumo executivo de segurança.
SW-COD-… 73 páginas

Cada documento leva um número e um token únicos que o ligam ao original guardado no SWPanel. Como se verifica.
Todos os relatórios e certificados que o SWPanel emite, em Relatórios e certificados. Para um relatório completo e pontual de um site, a auditoria de código.
Comparado
Perguntas frequentes
O módulo Segurança já vem ativado e sem custo na sua conta. Adicione a Segurança 360 a cada hospedagem, Cloud ou servidor que quiser proteger.


