
Analyse et correction de code
Les erreurs de programmation laissées dans les journaux Apache ou Nginx, fichier par fichier, avec la correction de chacune et l'analyse des malwares. Version Premium, avec résumé exécutif de sécurité.
SW-COD-… 73 pages
Sécurité 360 · Analyse de code
Chaque nuit, le SOC lit les journaux et le code de chaque site : erreurs, SQL, code non sécurisé, malwares et erreurs du serveur, fichier par fichier. Quand il trouve une faille, il prépare la modification exacte et attend votre approbation. Et si le serveur subit un pic de charge, il vous dit si c'était une attaque ou votre propre code.
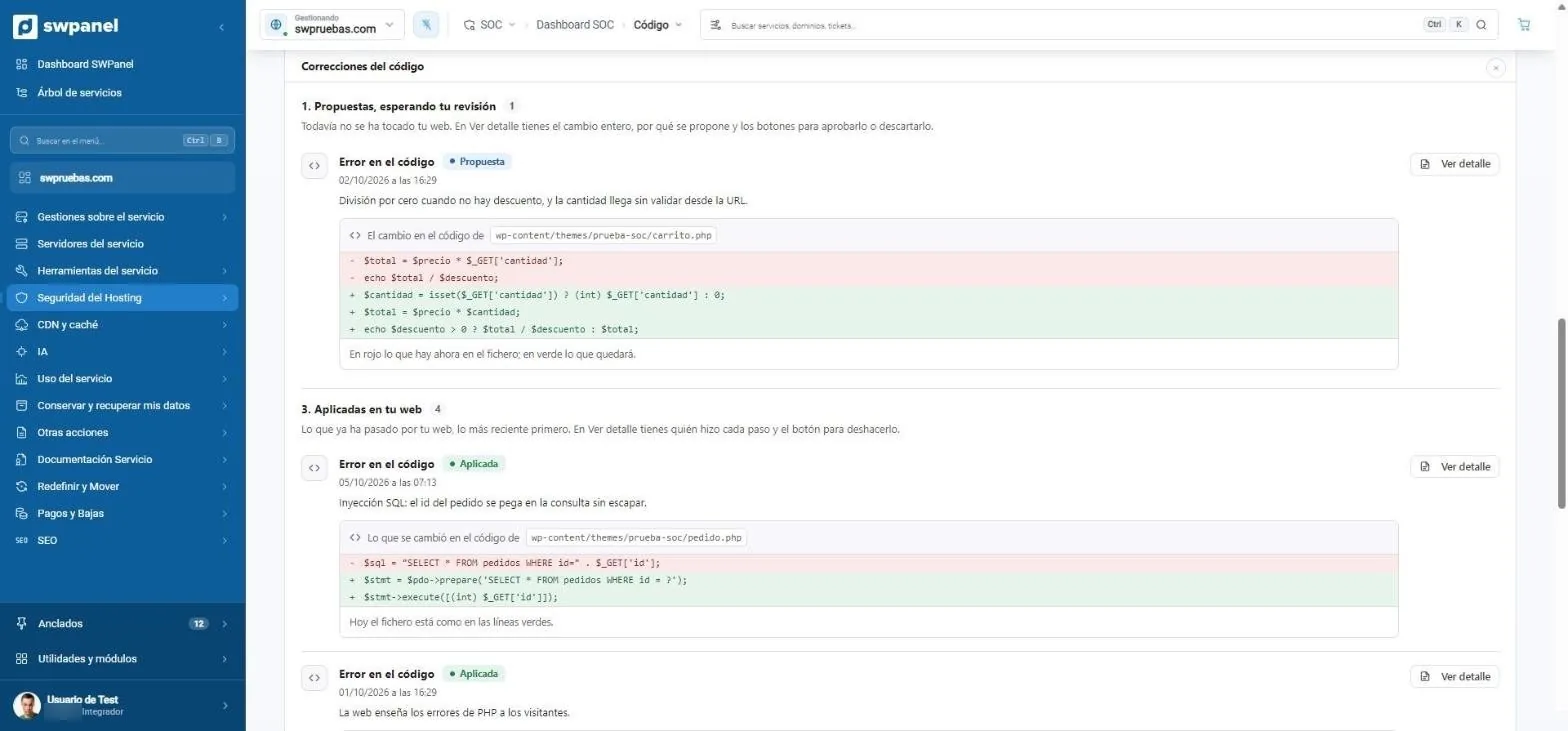
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
Chaque nuit
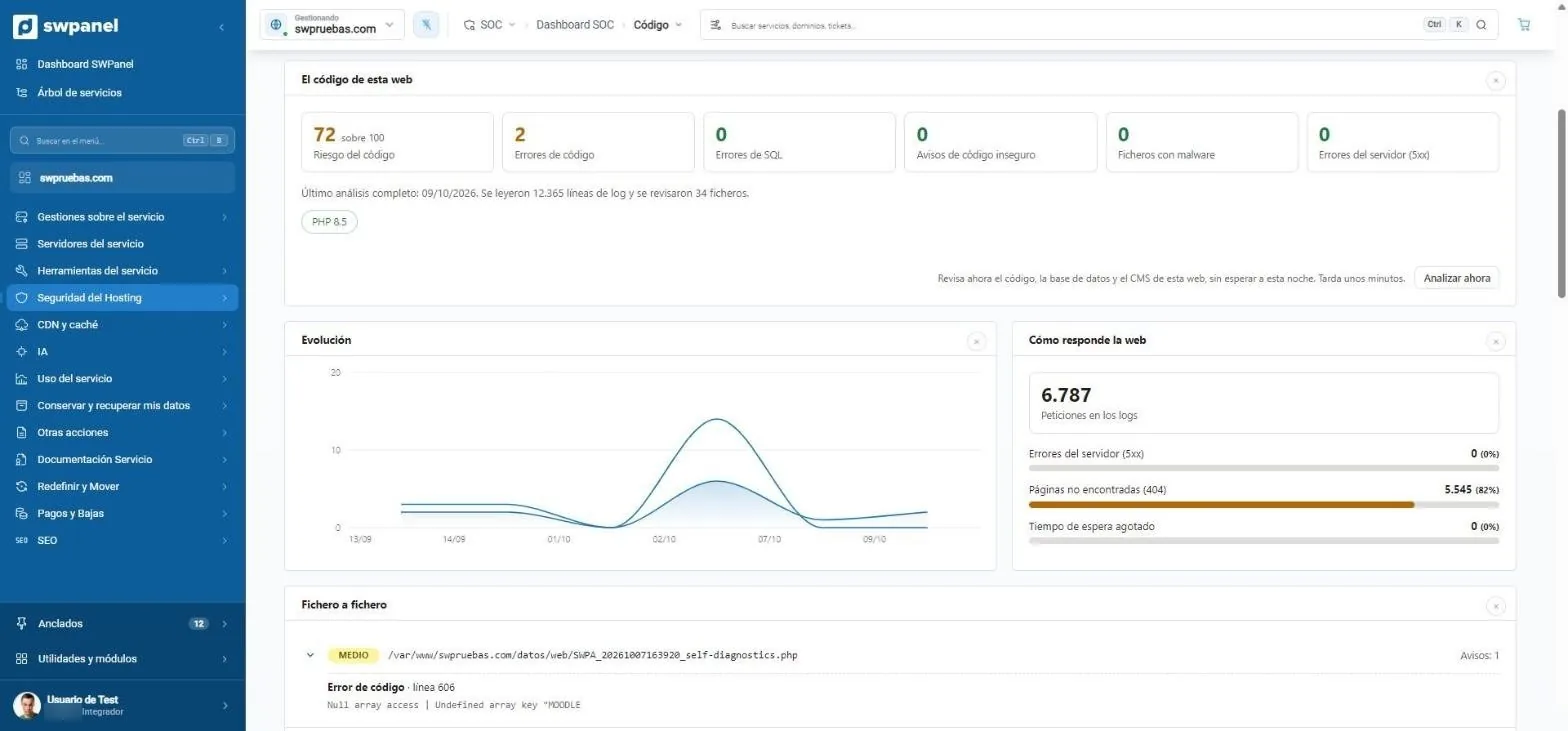
Le SOC lit les journaux du serveur web et le code de chaque site. Il note le risque, compte les erreurs par type et vous mène au fichier et à la ligne.
SOC › Code
Risque de 0 à 100, erreurs de code et de SQL, avertissements de code non sécurisé, fichiers contenant des malwares et erreurs du serveur. À côté, comment répond le site et l'évolution des dernières analyses.
Correction du code
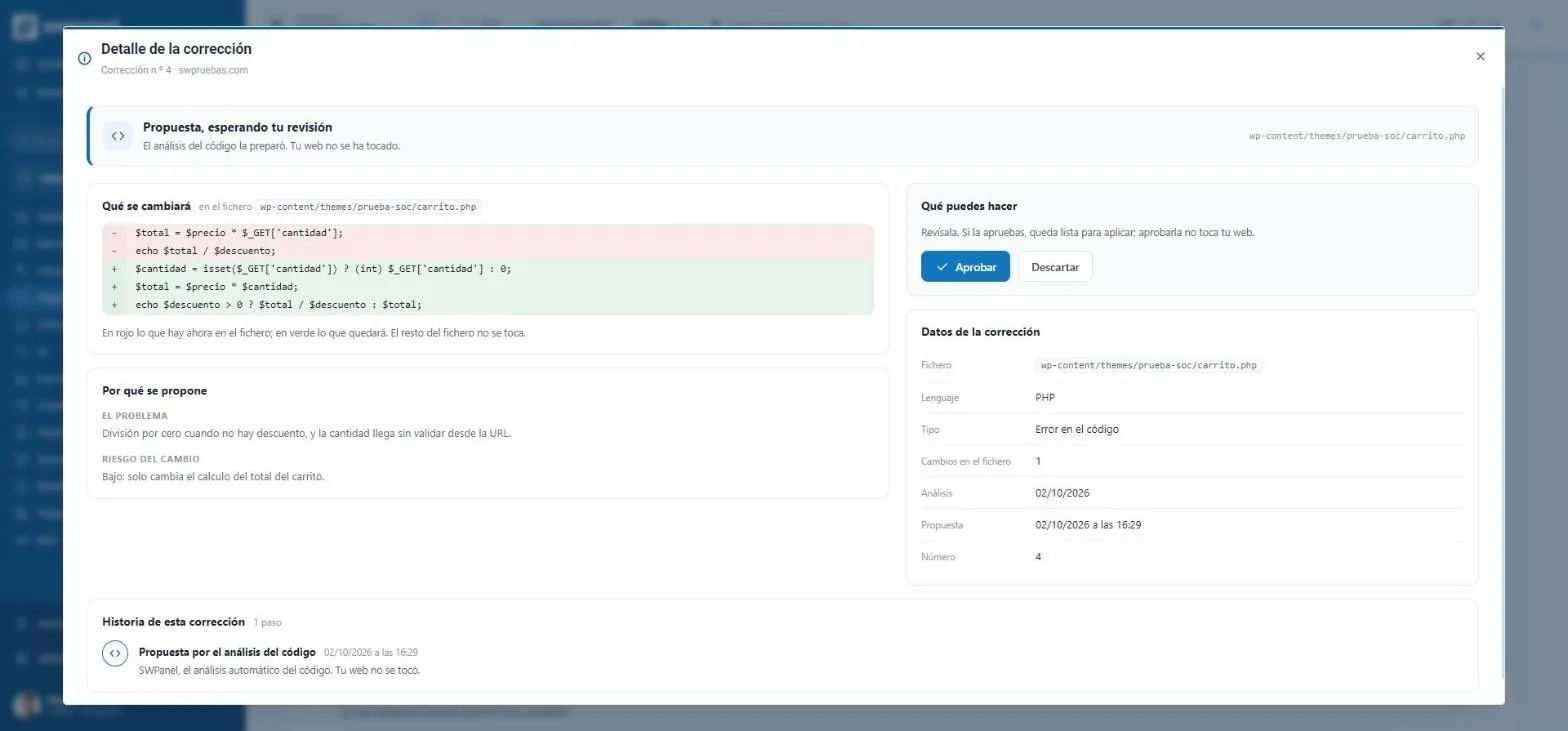
Lorsque l'analyse trouve une erreur qu'elle sait corriger, elle prépare la modification. Elle vous montre quelles lignes changent, pourquoi et quel risque cela comporte. Tant que vous n'approuvez pas, votre site n'est pas modifié.
Corrections du code
Une division par zéro, une requête SQL qui colle l'id de l'URL sans l'échapper, ou un site qui affiche ses erreurs PHP aux visiteurs. Chaque correction avec son fichier et sa différence, en rouge et en vert.
Détail de la correction
Le problème, le risque de la modification, le langage, le fichier et l'historique de la correction étape par étape : qui l'a proposée, qui l'a approuvée et quand elle a été appliquée.
L'analyse prépare la modification. Votre site n'a pas été modifié.
Vous l'avez examinée et elle est prête à être appliquée.
Le fichier a désormais les lignes vertes. Avec qui a fait chaque étape.
Si quelque chose ne va pas, vous l'annulez et le fichier revient aux lignes rouges.
Erreurs face aux pics de charge
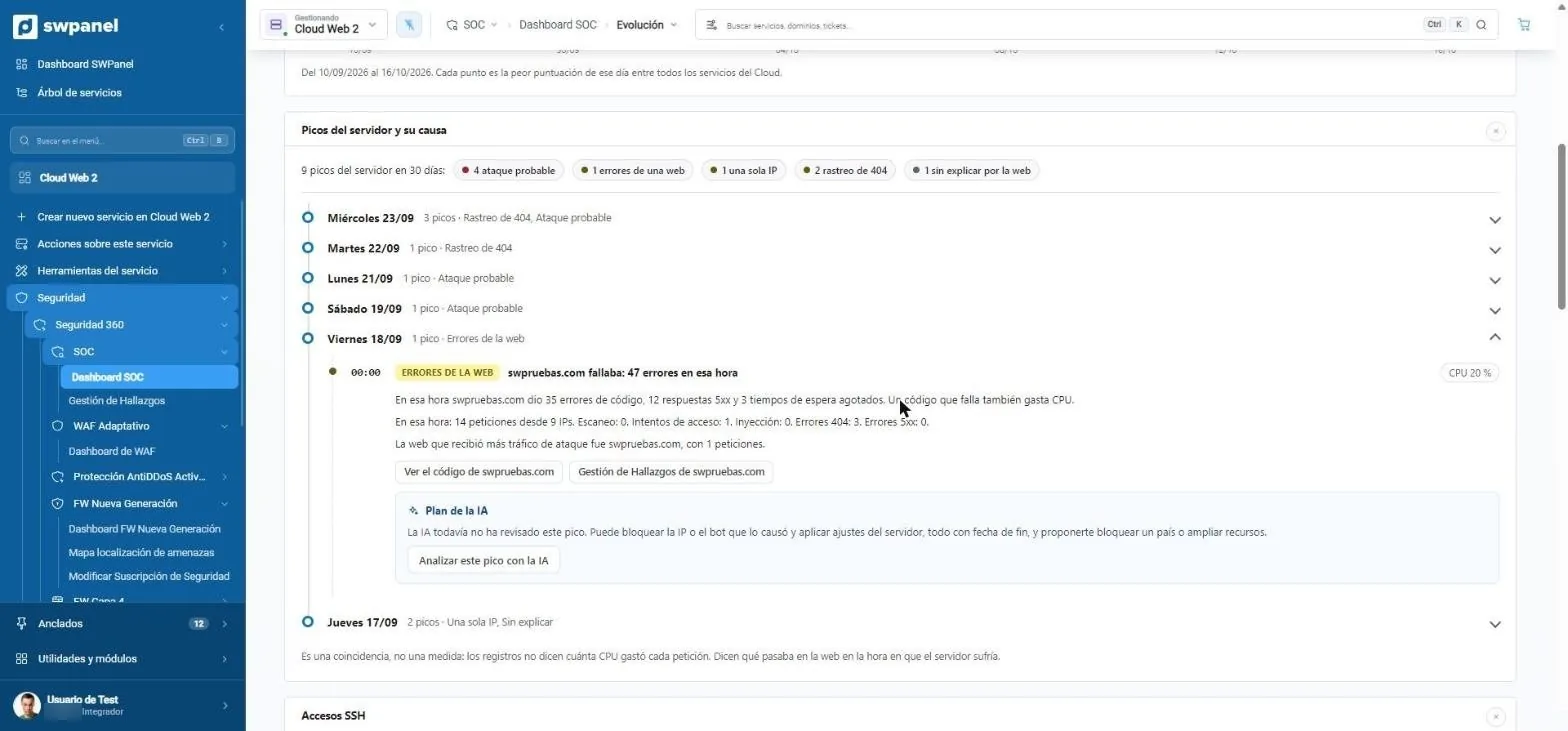
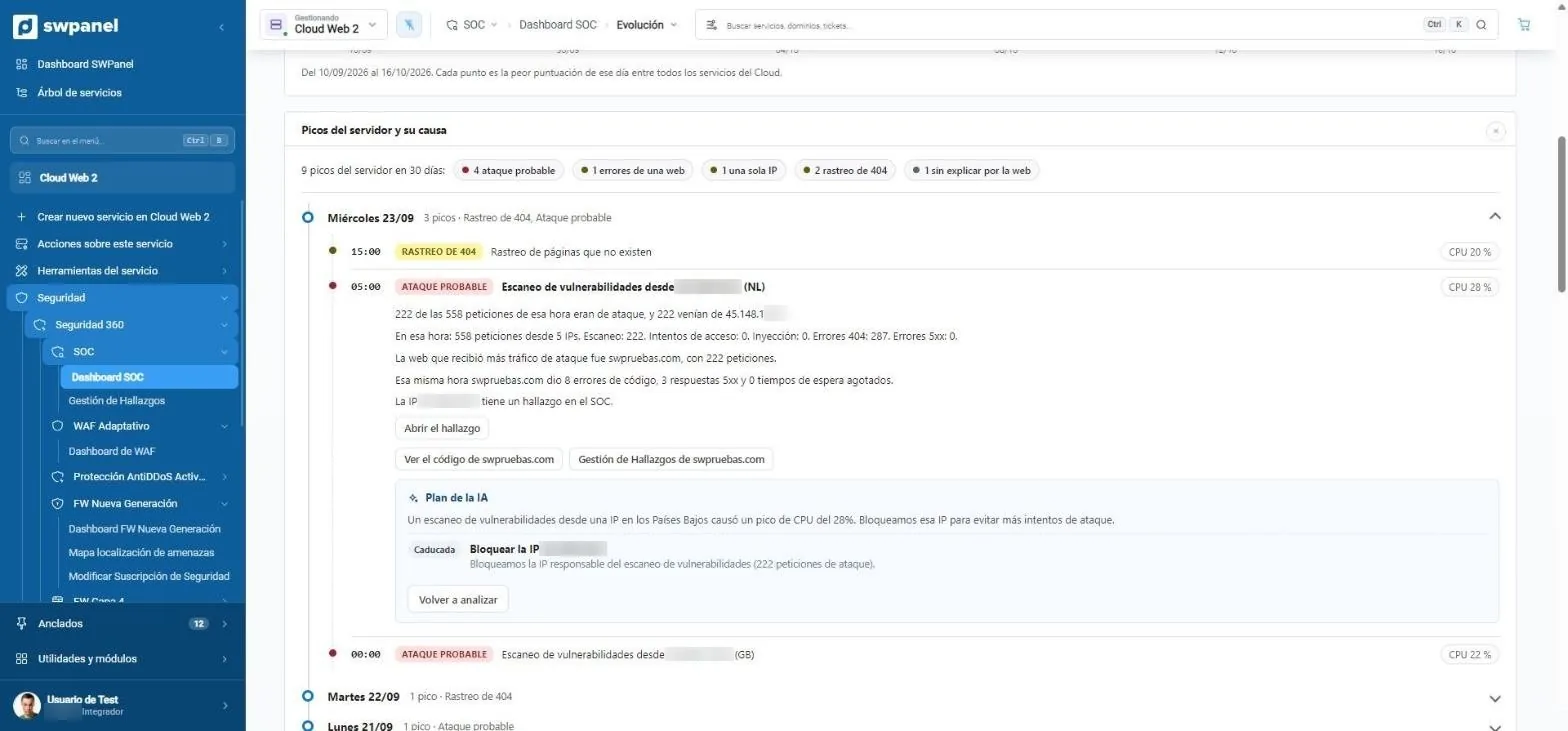
Un code qui échoue consomme aussi du CPU. Le SOC prend chaque pic du serveur et regarde ce qui se passait à cette heure : attaques, explorations, une seule IP ou les erreurs d'un site. Et il propose quoi faire.
SOC › Évolution
Neuf pics en 30 jours sur un Cloud de test. L'un venait d'un site défaillant : 35 erreurs de code, 12 réponses 5xx et 3 délais d'attente dépassés en cette heure. Depuis le pic, vous allez au code de ce site.
Plan de l'IA
L'IA examine le pic et propose : bloquer l'IP ou le bot qui l'a causé, appliquer des réglages du serveur ou, si nécessaire, bloquer un pays ou augmenter les ressources. Tout ce qu'elle applique expire.
Scans de vulnérabilités ou injections depuis une ou plusieurs IP.
Erreurs de code, réponses 5xx et délais d'attente d'un site précis.
Une IP accapare l'heure sans être signalée comme attaque : c'est généralement un robot d'exploration agressif.
Beaucoup de requêtes vers des pages inexistantes.
Le trafic web ne l'explique pas : il faut examiner les processus, les sauvegardes ou les tâches planifiées.
C'est une coïncidence, pas une mesure : les journaux n'indiquent pas combien de CPU a consommé chaque requête. Ils indiquent ce qui se passait sur le site à l'heure où le serveur souffrait.
Rapports
Pour le montrer à un client ou le conserver pour un audit. Ce sont des exemples réels sur swpanel.com avec des données fictives, en espagnol, catalan et anglais.
Les erreurs de programmation laissées dans les journaux Apache ou Nginx, fichier par fichier, avec la correction de chacune et l'analyse des malwares. Version Premium, avec résumé exécutif de sécurité.
SW-COD-… 73 pages

Le mois de sécurité d'un service : menaces du NGFW, constats du SOC, pays et bots bloqués, analyse de code, WAF adaptatif, ce qui a été fait et le plan du mois suivant.
SW-S36-… 47 pages
Ce que le NGFW a détecté et bloqué sur une période : par gravité, type et origine, les changements des six derniers mois et quoi faire en premier.
SW-NGF-… 29 pages
Chaque document porte un numéro et un token uniques qui le relient à l'original conservé dans SWPanel. Comment il est vérifié.
Tous les rapports et certificats émis par SWPanel, dans Rapports et certificats. Pour un rapport complet et ponctuel d'un site, l'audit de code.
Comparé
Questions fréquentes
Le module Sécurité est déjà activé et sans coût sur votre compte. Ajoutez Sécurité 360 à chaque hébergement, Cloud ou serveur que vous voulez protéger.


