
SWPanel

Sicurezza 360 · Analisi del codice

Il codice dei tuoi siti, analizzato e corretto

Ogni notte, il SOC legge i log e il codice di ogni sito: errori, SQL, codice non sicuro, malware ed errori del server, file per file. Quando trova un difetto, prepara la modifica esatta e aspetta che tu la approvi. E se il server subisce un picco di carico, ti dice se è stato un attacco o il tuo stesso codice.

  • Modulo Sicurezza attivato e senza costo
  • Si configura da SWPanel
  • Si disdice al termine del periodo pagato
Ogni notte, il SOC legge il tuo sito Log e codice, file per file
  • index.php senza errori
  • login.php senza errori
  • carrito.php riga 42 · divisione per zero
  • pedido.php senza errori
  • config.php senza errori
12.365 righe di log
34 file
carrito.php · la modifica esatta Proposta
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
Il tuo sito non viene toccato finché non approvi Scarta Approva
Picco di carico? È stato un attacco È stato il tuo codice

Ogni notte

File per file, con la riga in cui fallisce

Il SOC legge i log del web server e il codice di ogni sito. Valuta il rischio, conta gli errori per tipo e ti porta al file e alla riga.

SOC › Codice

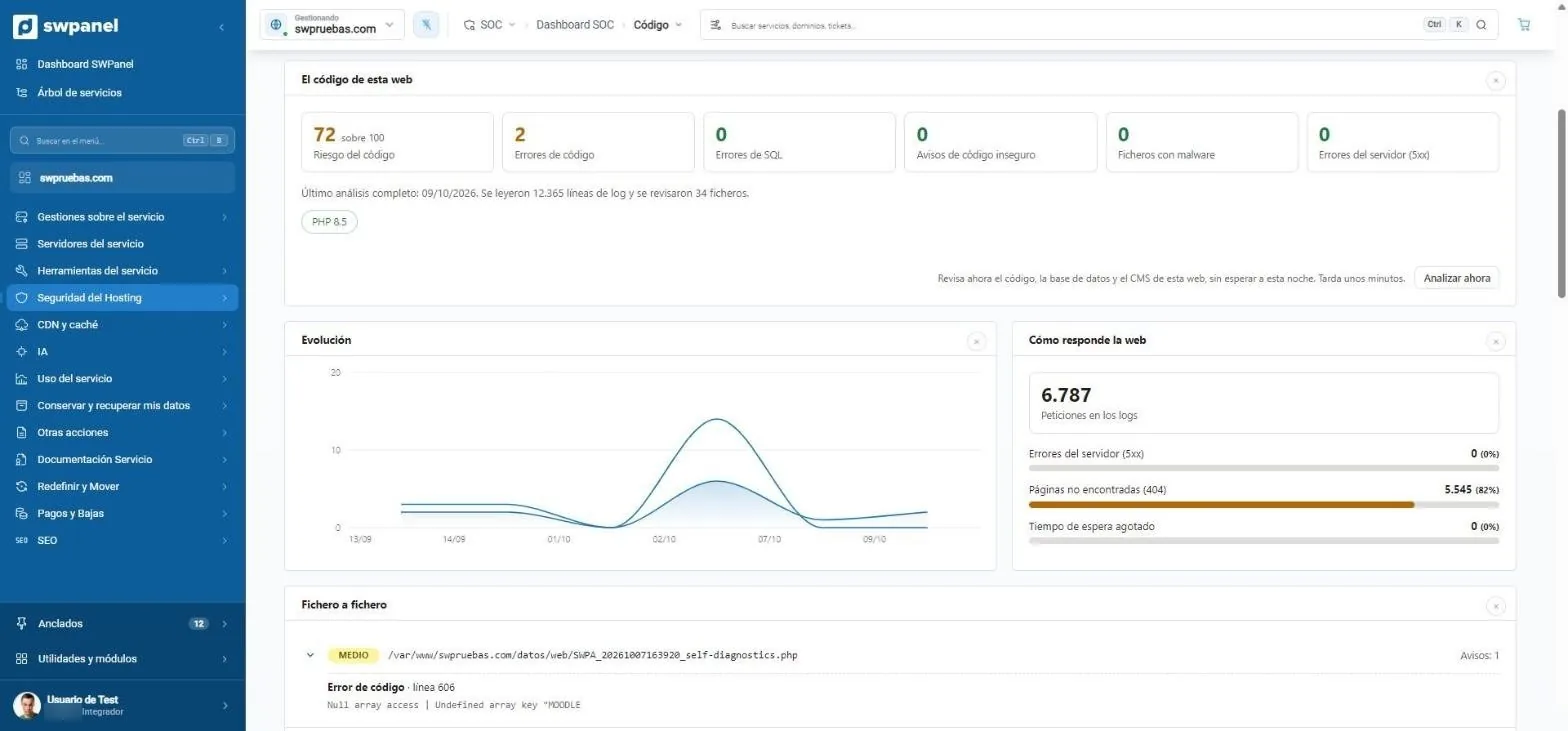
Il codice di un sito, in una schermata

Rischio da 0 a 100, errori di codice e di SQL, avvisi di codice non sicuro, file con malware ed errori del server. Accanto, come risponde il sito e l'evoluzione delle ultime analisi.

  • 12.365 righe di log e 34 file nell'ultima analisi
  • Analizzare ora, senza aspettare la notte
  • Link ai rilevamenti del sito
  1. Rischio del codice, da 0 a 100.
  2. Errori di codice e di SQL, codice non sicuro, malware ed errori 5xx.
  3. Cosa è stato letto: righe di log e file controllati, e la versione di PHP.
  4. Analizzare ora, senza aspettare la notte.
  5. Come risponde il sito: 5xx, 404 e timeout.
  6. File per file, con la riga e l'errore.
swpruebas.com › SOC › Codice Schermata reale
swpruebas.com › SOC › Codice

Correzione del codice

La modifica esatta, in attesa della tua approvazione

Quando l'analisi trova un errore che sa correggere, prepara la modifica. Ti mostra quali righe cambiano, perché e che rischio comporta. Finché non approvi, il tuo sito non viene toccato.

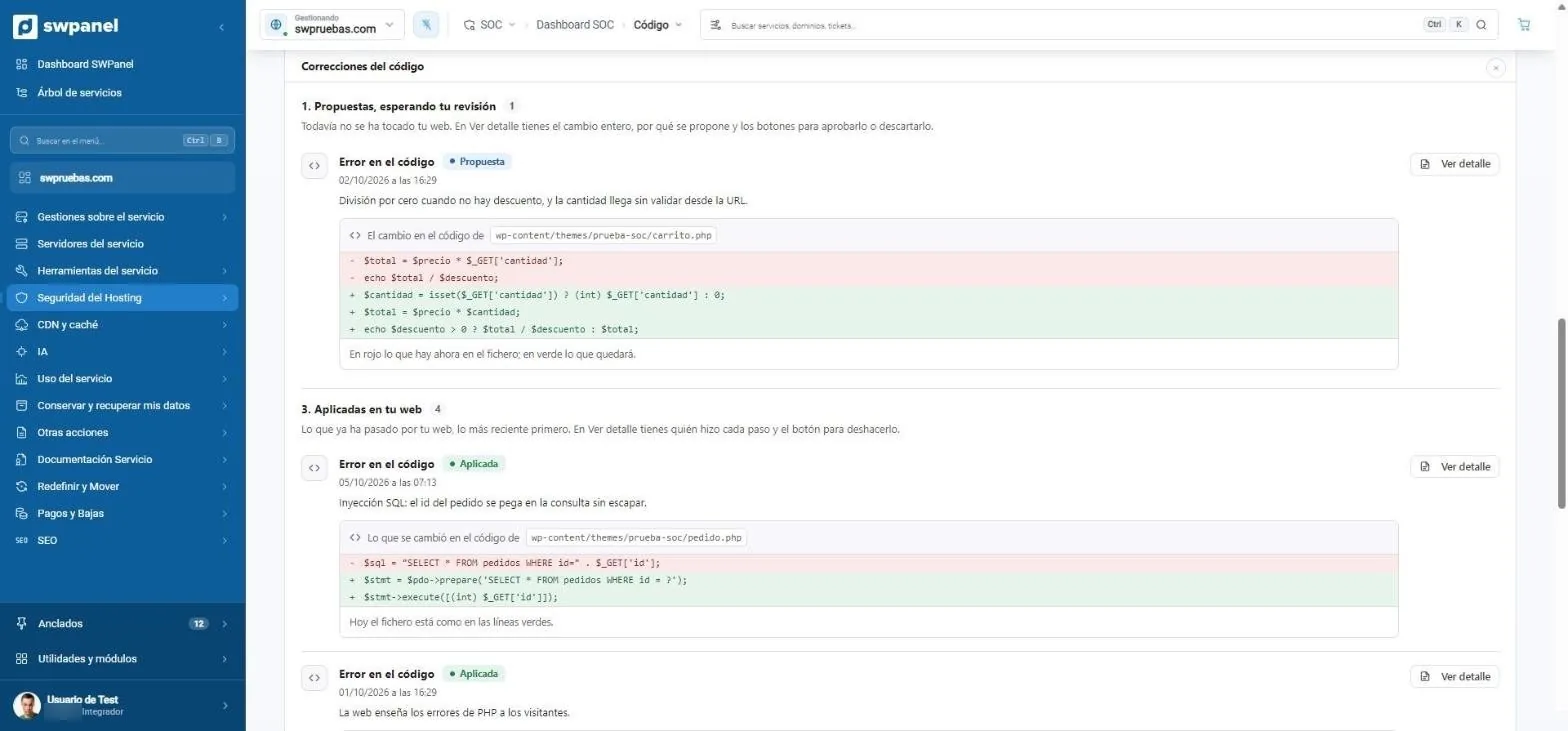
Correzioni del codice

Proposte, applicate e annullate

Una divisione per zero, una query SQL che incolla l'id dell'URL senza escape o un sito che mostra i suoi errori PHP ai visitatori. Ogni correzione con il suo file e la sua differenza, in rosso e in verde.

  • L'elenco dice cosa è proposto e cosa è già sul tuo sito
  • Ogni correzione applicata si può annullare
  1. Proposta: il tuo sito non viene toccato finché non approvi.
  2. La modifica esatta: in rosso ciò che c'è, in verde ciò che resterà.
  3. Applicata: con chi ha fatto ogni passaggio e il pulsante per annullarla.
swpruebas.com › SOC › Codice › Correzioni del codice Schermata reale
swpruebas.com › SOC › Codice › Correzioni del codice

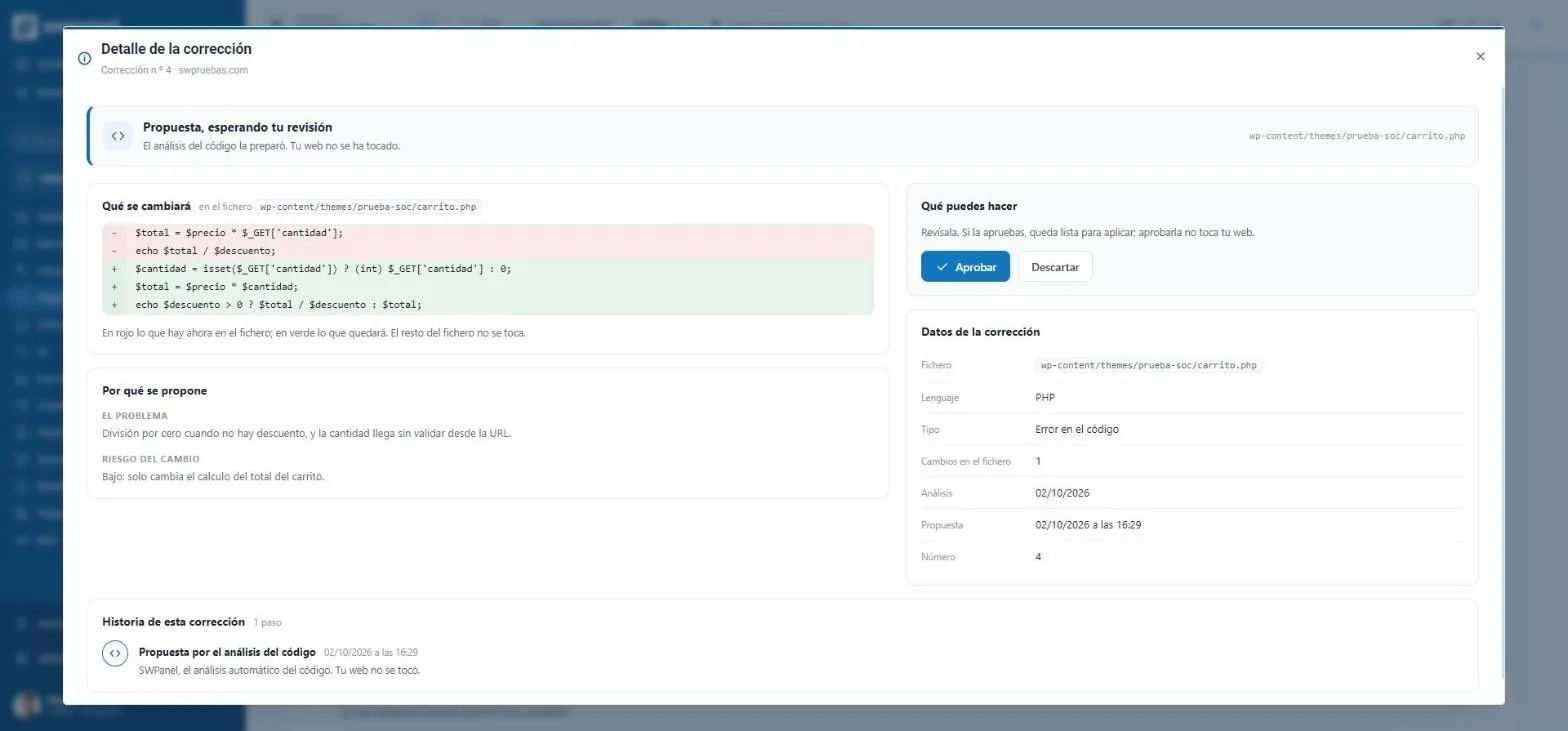
Dettaglio della correzione

Approvare, con tutte le informazioni davanti

Il problema, il rischio della modifica, il linguaggio, il file e la storia della correzione passo per passo: chi l'ha proposta, chi l'ha approvata e quando è stata applicata.

  • Approvare non tocca il sito: lo lascia pronto da applicare
  • Scartarla la toglie dall'elenco
  1. Approvare o scartare. Approvare non tocca il sito: lo lascia pronto da applicare.
  2. Il problema e il rischio della modifica, in linguaggio semplice.
  3. La storia di ogni correzione, passo per passo.
swpruebas.com › Correzioni › Dettaglio della correzione Schermata reale
swpruebas.com › Correzioni › Dettaglio della correzione
  1. Proposta

    L'analisi prepara la modifica. Il tuo sito non è stato toccato.

  2. Approvata

    L'hai controllata e resta pronta da applicare.

  3. Applicata

    Il file ora ha le righe verdi. Con chi ha fatto ogni passaggio.

  4. Annullata

    Se qualcosa non va, la annulli e il file torna alle righe rosse.

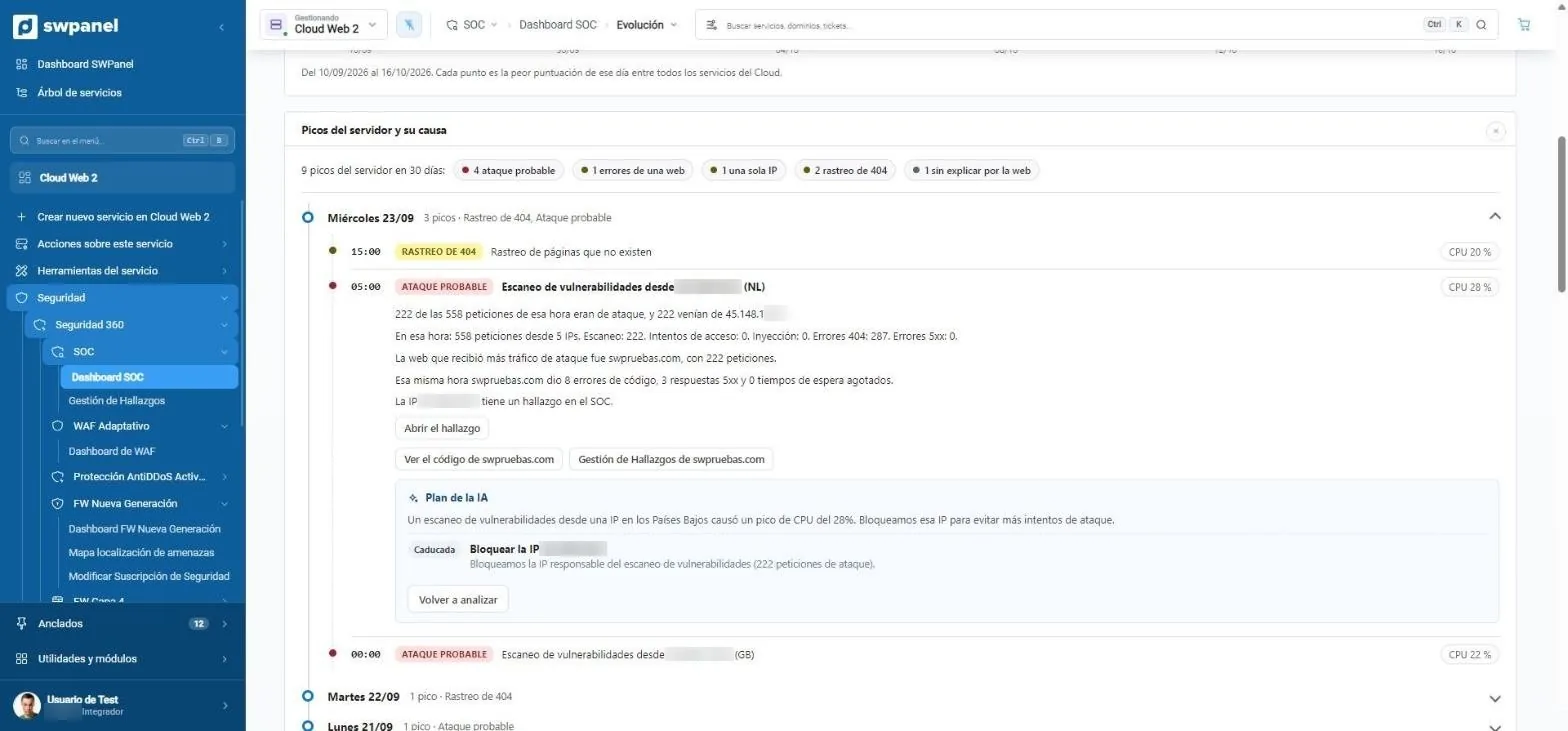
Errori di fronte ai picchi di carico

Quando il server soffre, sai se è un attacco o il tuo codice

Un codice che fallisce consuma anche CPU. Il SOC prende ogni picco del server e guarda cosa succedeva in quell'ora: attacchi, scansioni, un solo IP o gli errori di un sito. E propone cosa fare.

SOC › Evoluzione

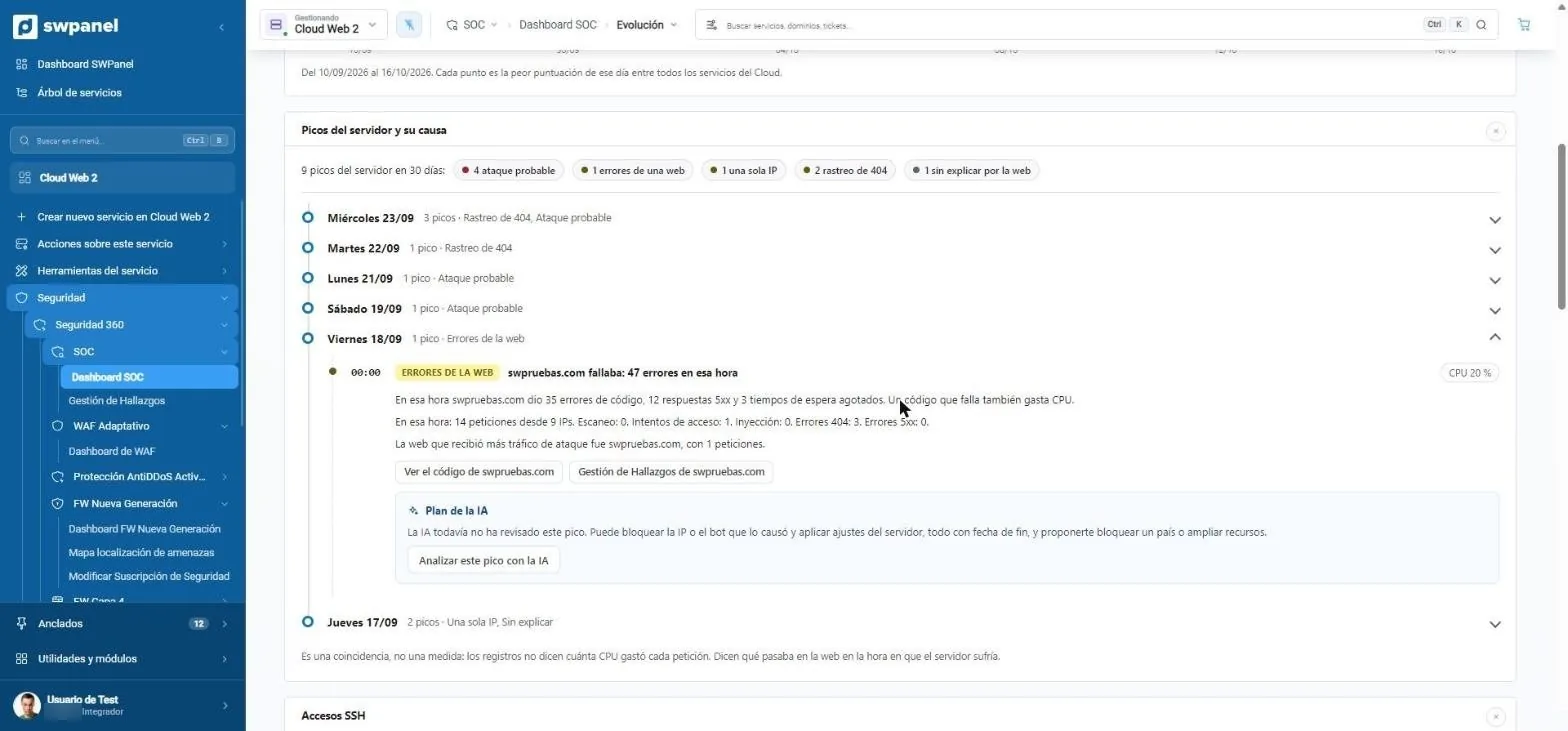
Ogni picco, con la sua causa

Nove picchi in 30 giorni su un Cloud di prova. Uno era un sito che falliva: 35 errori di codice, 12 risposte 5xx e 3 timeout esauriti in quell'ora. Dal picco vai al codice di quel sito.

  • Probabile attacco, errori di un sito, un solo IP, scansione di 404 o non spiegato
  • Richieste, scansioni, tentativi di accesso e injection di quell'ora
  1. Nove picchi in 30 giorni, per causa: attacco, errori di un sito, un solo IP, scansione di 404 o non spiegato.
  2. Un sito che falliva: 35 errori di codice, 12 risposte 5xx e 3 timeout in quell'ora.
  3. Dal picco al codice di quel sito.
  4. L'IA propone cosa fare, sempre con una data di fine.
Cloud Web 2 › SOC › Evoluzione › Picchi del server Schermata reale
Cloud Web 2 › SOC › Evoluzione › Picchi del server

Piano dell'IA

Cosa fare, con data di fine

L'IA controlla il picco e propone: bloccare l'IP o il bot che l'ha causato, applicare regolazioni del server o, se serve, bloccare un paese o ampliare le risorse. Tutto ciò che applica scade.

  • Rianalizzare quando vuoi
  • Incrocia il picco con gli errori di codice di quella stessa ora
  1. Nella stessa ora dell'attacco, il sito ha dato 8 errori di codice.
  2. Piano dell'IA: bloccare l'IP della scansione, con scadenza.
  3. Rianalizzare quando vuoi.
Cloud Web 2 › SOC › Evoluzione › Piano dell'IA Schermata reale
Cloud Web 2 › SOC › Evoluzione › Piano dell'IA

Probabile attacco

Scansioni di vulnerabilità o injection da uno o più IP.

Errori di un sito

Errori di codice, risposte 5xx e timeout di un sito specifico.

Un solo IP

Un IP monopolizza l'ora senza essere segnalato come attacco: di solito è un crawler aggressivo.

Scansione di 404

Molte richieste a pagine che non esistono.

Non spiegato

Il traffico web non lo spiega: bisogna guardare processi, backup o attività pianificate.

È una coincidenza, non una misurazione: i registri non dicono quanta CPU ha consumato ogni richiesta. Dicono cosa succedeva sul sito nell'ora in cui il server soffriva.

Report

Ciò che analizza, anche in PDF

Per mostrarlo a un cliente o conservarlo per un audit. Sono esempi reali su swpanel.com con dati fittizi, in spagnolo, catalano e inglese.

Prima pagina dell'esempio: Analisi e correzione del codice
Report

Analisi e correzione del codice

Gli errori di programmazione che restano nei log di Apache o Nginx, file per file, con la correzione di ciascuno e l'analisi del malware. Versione Premium, con riepilogo esecutivo di sicurezza.

SW-COD-… 73 pagine
Prima pagina dell'esempio: Sicurezza 360
Report

Sicurezza 360

Il mese di sicurezza di un servizio: minacce dell'NGFW, rilevamenti del SOC, paesi e bot bloccati, analisi del codice, WAF adattivo, ciò che è stato fatto e il piano del mese successivo.

SW-S36-… 47 pagine

Prima pagina dell'esempio: Minacce del firewall NGFW
Report

Minacce del firewall NGFW

Ciò che l'NGFW ha rilevato e bloccato in un periodo: per gravità, tipo e origine, i cambiamenti degli ultimi sei mesi e cosa fare per primo.

SW-NGF-… 29 pagine

Ogni documento porta un numero e un token univoci che lo collegano all'originale conservato in SWPanel. Come si verifica.

Tutti i report e i certificati che emette SWPanel, in Report e certificati. Per un report completo e puntuale di un sito, l'audit del codice.

Confronto

Ciò che non troverai in un pannello classico

cPanel o Plesk con estensioni di sicurezza

  • Cercano malware e versioni vulnerabili del software installato.
  • Gli errori di programmazione del tuo sito, in un log che nessuno legge.
  • Un picco di CPU è un picco di CPU: la causa la cerchi tu.
  • Correggere il codice è compito del tuo programmatore, da zero.

SWPanel con Sicurezza 360

  • Valuta il codice di ogni sito ogni notte, file per file.
  • Errori di codice, SQL, codice non sicuro, malware e 5xx, con la riga.
  • Ogni picco, incrociato con gli attacchi e gli errori di quell'ora.
  • La modifica esatta pronta, da approvare o scartare, e con annulla.

Domande frequenti

Dubbi sull'analisi del codice

No. Una correzione proposta non tocca il sito. Se la approvi, è pronta da applicare, e una volta applicata puoi annullarla: il file torna com'era prima.

Ogni notte, insieme al resto del SOC. Se hai cambiato qualcosa e non vuoi aspettare, «Analizza ora» controlla il codice, il database e il CMS in pochi minuti.

Siti in PHP, con o senza CMS. L'analisi legge i log del server web e i file del sito, e indica quale versione di PHP usa.

Non lo misura: lo incrocia. I registri non dicono quanta CPU abbia consumato ogni richiesta, ma dicono cosa stava succedendo su ogni sito nell'ora in cui il server era in difficoltà. Per questo il SOC lo presenta come una coincidenza, con i dati perché sia tu a decidere.

L'audit è un report completo e puntuale, pensato per un nuovo cliente, una migrazione o un incidente. L'analisi del codice è continua, fa parte di Sicurezza 360 e propone le correzioni.

Non di serie. Le loro estensioni di sicurezza si concentrano sul malware e sul software installato; nessuna analizza gli errori di programmazione del tuo sito né ti propone la modifica nel codice.

No. Il codice viene letto sul server stesso, con l'agente di SWPanel. Tramite il web apre solo pagine pubbliche per cercare errori JavaScript.

No. L'audit analizza il codice, gli errori, le vulnerabilità e i log del sito ospitato, ma non sfrutta manualmente le vulnerabilità come un penetration test. È il passo preliminare, molto più rapido e accessibile.

No. Si avvia da SWPanel sul sito così com'è ospitato, senza repository, senza accessi extra e senza installare nulla.

Il proprietario del sito: contiene pagine in linguaggio semplice e una sezione specifica per il suo tecnico, con una scheda di correzione per ogni file.

Proteggi i tuoi servizi con Sicurezza 360

Il modulo Sicurezza è già attivo e senza costo nel tuo account. Aggiungi Sicurezza 360 a ogni hosting, Cloud o server che vuoi proteggere.



