
Code-Analyse und -Korrektur
Die Programmierfehler in den Apache- oder Nginx-Logs, Datei für Datei, mit der Korrektur jedes einzelnen und der Malware-Analyse. Premium-Version mit Management-Zusammenfassung zur Sicherheit.
SW-COD-… 73 Seiten
Sicherheit 360 · Code-Analyse
Jede Nacht liest das SOC die Logs und den Code jeder Website: Fehler, SQL, unsicherer Code, Malware und Serverfehler, Datei für Datei. Findet es einen Fehler, bereitet es die exakte Änderung vor und wartet auf deine Freigabe. Und wenn der Server eine Lastspitze erleidet, sagt es dir, ob es ein Angriff oder dein eigener Code war.
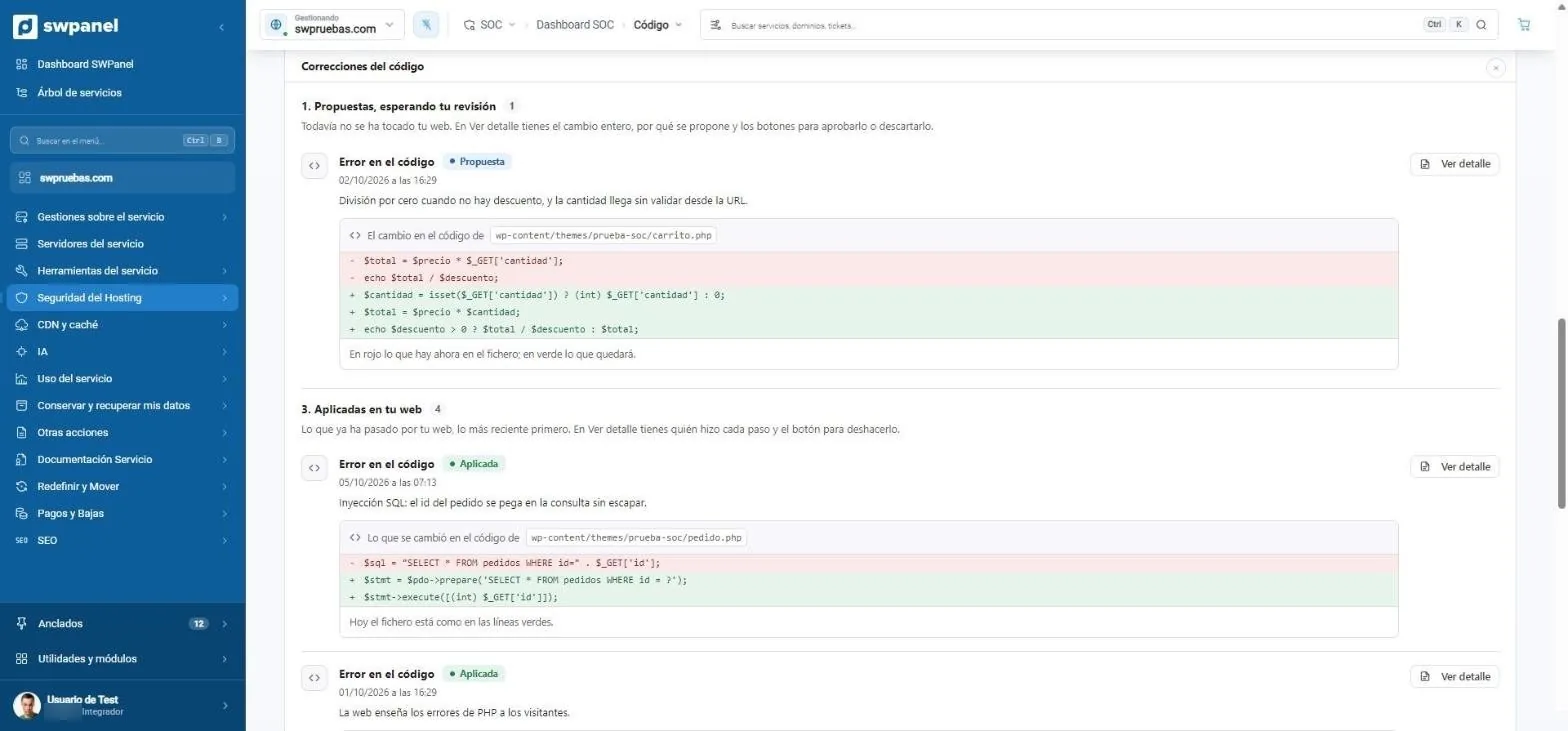
- $total = $precio * $_GET['cantidad'];- echo $total / $descuento;+ $cantidad = isset($_GET['cantidad']) ? (int) $_GET['cantidad'] : 0;+ $total = $precio * $cantidad;+ echo $descuento > 0 ? $total / $descuento : $total;
Jede Nacht
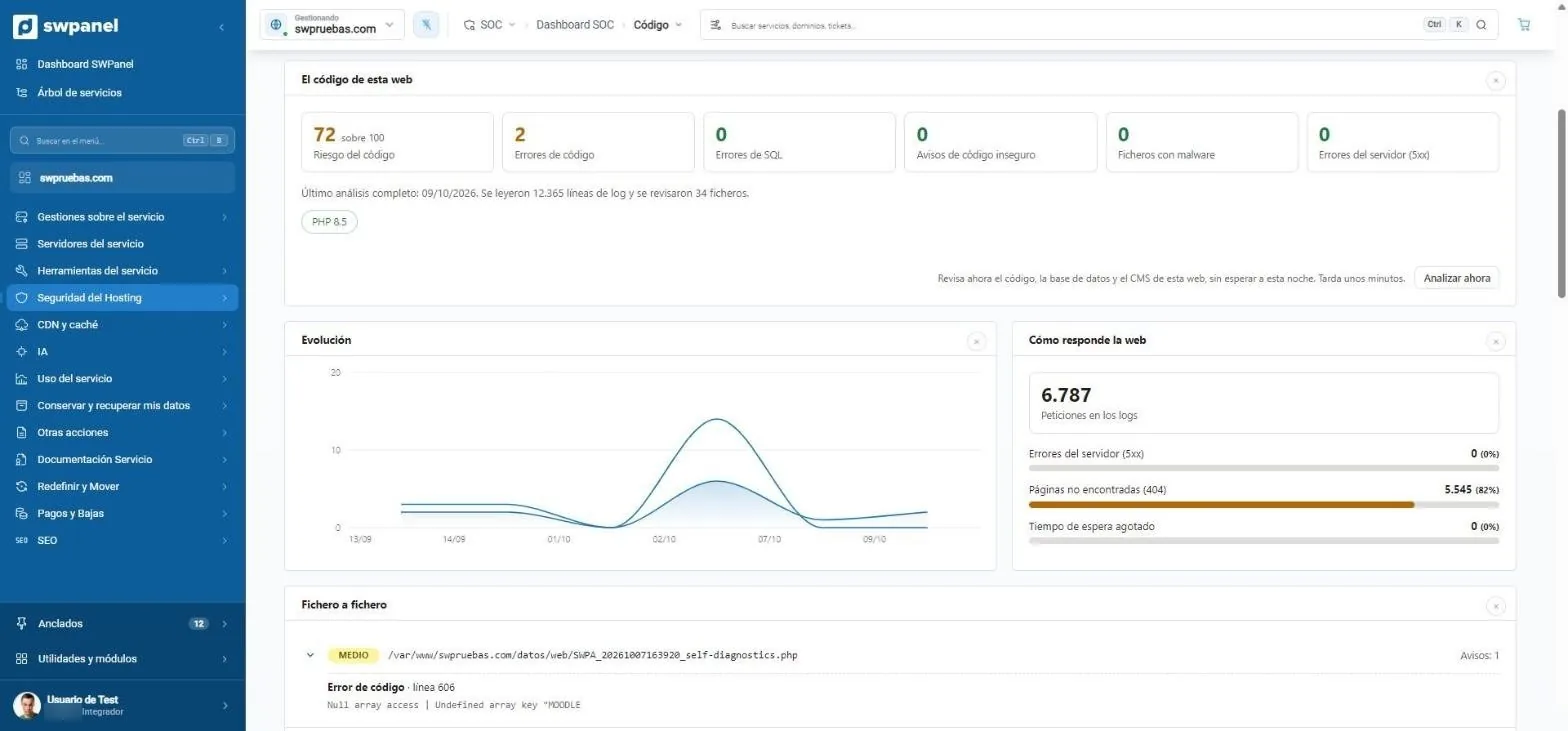
Das SOC liest die Webserver-Logs und den Code jeder Website. Es bewertet das Risiko, zählt die Fehler nach Typ und führt dich zur Datei und Zeile.
SOC › Code
Risiko von 0 bis 100, Code- und SQL-Fehler, Warnungen zu unsicherem Code, Dateien mit Malware und Serverfehler. Daneben, wie die Website antwortet, und die Entwicklung der letzten Analysen.
Code-Korrektur
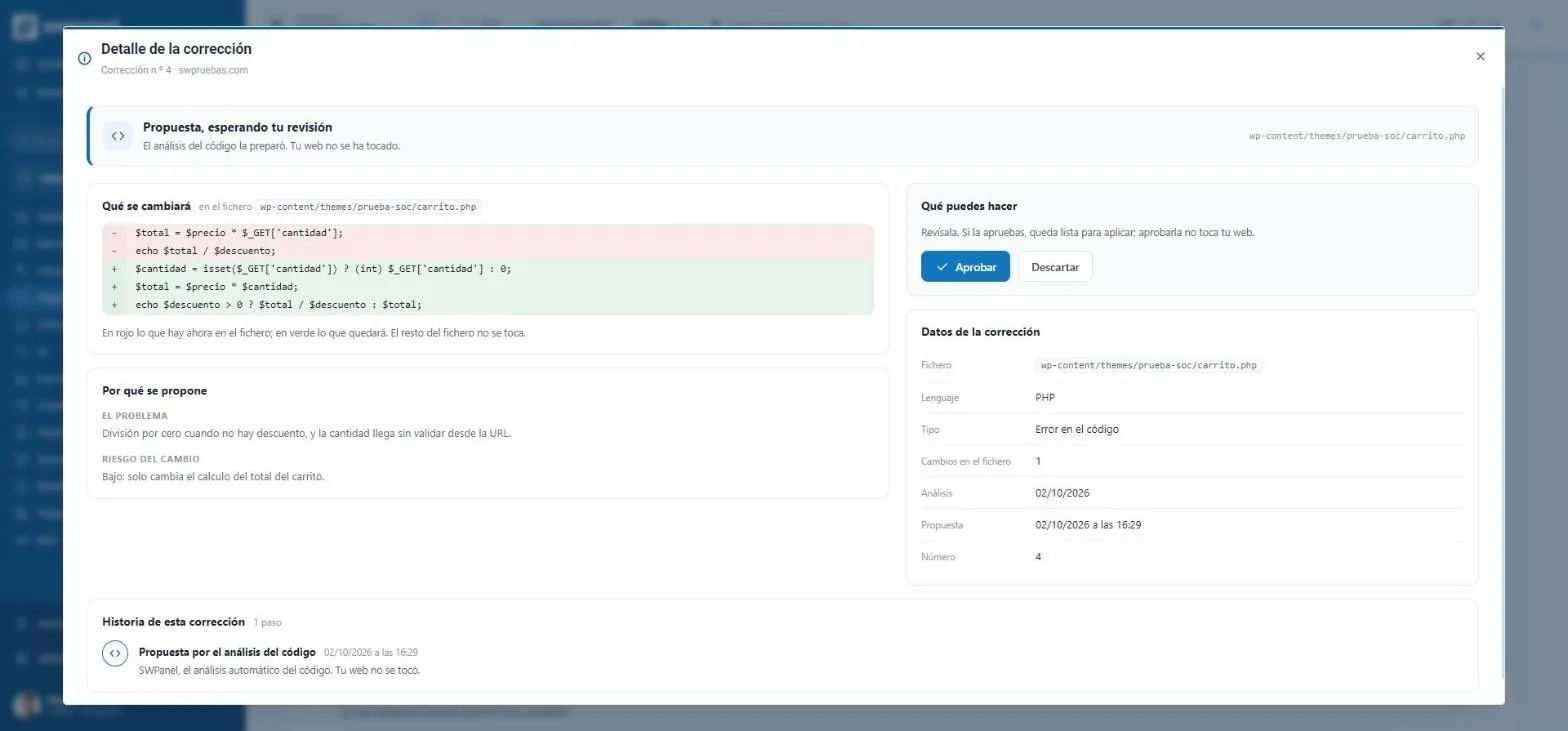
Findet die Analyse einen Fehler, den sie beheben kann, bereitet sie die Änderung vor. Sie zeigt dir, welche Zeilen sich ändern, warum und welches Risiko es hat. Bis du freigibst, wird deine Website nicht angefasst.
Code-Korrekturen
Eine Division durch null, eine SQL-Abfrage, die die ID aus der URL ungeschützt einsetzt, oder eine Website, die ihre PHP-Fehler Besuchern anzeigt. Jede Korrektur mit Datei und Differenz, in Rot und Grün.
Details der Korrektur
Das Problem, das Risiko der Änderung, die Sprache, die Datei und die Geschichte der Korrektur Schritt für Schritt: wer sie vorgeschlagen, wer sie freigegeben hat und wann sie angewendet wurde.
Die Analyse bereitet die Änderung vor. Deine Website wurde nicht angefasst.
Du hast sie geprüft und sie ist bereit zum Anwenden.
Die Datei hat jetzt die grünen Zeilen. Mit wer jeden Schritt getan hat.
Wenn etwas nicht klappt, machst du sie rückgängig und die Datei kehrt zu den roten Zeilen zurück.
Fehler im Vergleich zu Lastspitzen
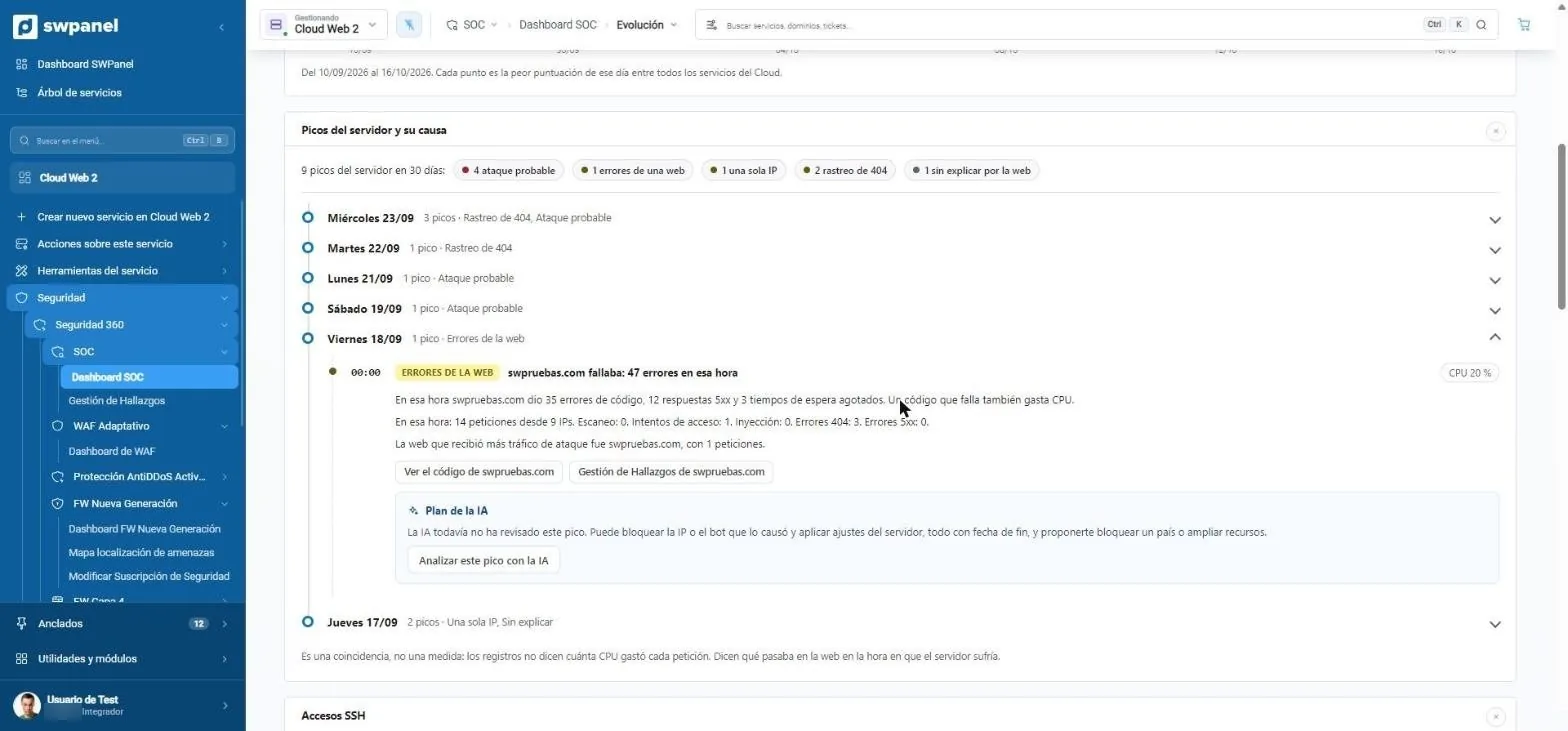
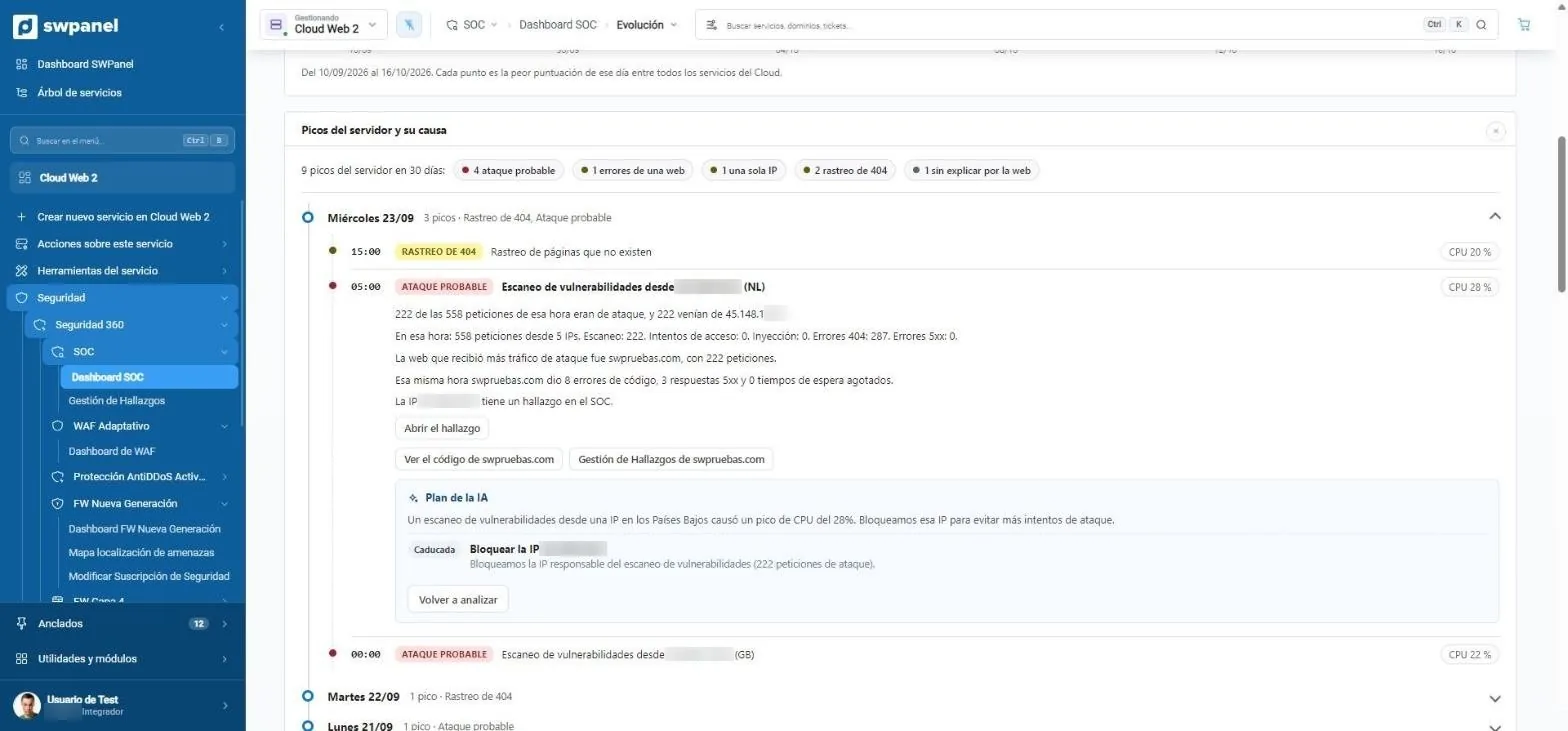
Fehlerhafter Code verbraucht auch CPU. Das SOC nimmt jede Serverspitze und schaut, was in dieser Stunde los war: Angriffe, Crawls, eine einzelne IP oder die Fehler einer Website. Und schlägt vor, was zu tun ist.
SOC › Entwicklung
Neun Spitzen in 30 Tagen auf einer Test-Cloud. Eine stammte von einer Website, die Fehler warf: 35 Codefehler, 12 5xx-Antworten und 3 Timeouts in dieser Stunde. Von der Spitze gelangst du zum Code dieser Website.
KI-Plan
Die KI prüft die Spitze und schlägt vor: die verursachende IP oder den Bot sperren, Server-Anpassungen anwenden oder, falls nötig, ein Land sperren oder Ressourcen erhöhen. Alles, was sie anwendet, läuft ab.
Schwachstellen-Scans oder Injections von einer oder mehreren IPs.
Codefehler, 5xx-Antworten und Timeouts einer bestimmten Website.
Eine IP beansprucht die Stunde, ohne als Angriff markiert zu sein: meist ein aggressiver Crawler.
Viele Anfragen an nicht existierende Seiten.
Der Web-Traffic erklärt es nicht: Prozesse, Backups oder geplante Aufgaben prüfen.
Das ist eine Koinzidenz, keine Messung: Die Logs sagen nicht, wie viel CPU jede Anfrage verbraucht hat. Sie sagen, was auf der Website in der Stunde geschah, in der der Server litt.
Berichte
Zum Zeigen für einen Kunden oder zur Aufbewahrung für ein Audit. Es sind echte Beispiele zu swpanel.com mit fiktiven Daten, auf Spanisch, Katalanisch und Englisch.
Die Programmierfehler in den Apache- oder Nginx-Logs, Datei für Datei, mit der Korrektur jedes einzelnen und der Malware-Analyse. Premium-Version mit Management-Zusammenfassung zur Sicherheit.
SW-COD-… 73 Seiten

Der Sicherheitsmonat eines Dienstes: NGFW-Bedrohungen, SOC-Funde, gesperrte Länder und Bots, Code-Analyse, Adaptive WAF, was getan wurde, und der Plan für den Folgemonat.
SW-S36-… 47 Seiten
Was die NGFW in einem Zeitraum erkannt und blockiert hat: nach Schweregrad, Typ und Herkunft, die Veränderungen der letzten sechs Monate und was zuerst zu tun ist.
SW-NGF-… 29 Seiten
Jedes Dokument trägt eine eindeutige Nummer und ein Token, die es mit dem in SWPanel gespeicherten Original verbinden. So wird es überprüft.
Alle Berichte und Zertifikate, die SWPanel ausstellt, unter Berichte und Zertifikate. Für einen vollständigen Einzelbericht zu einer Website das Code-Audit.
Im Vergleich
Häufige Fragen
Das Sicherheitsmodul ist in deinem Konto bereits kostenlos aktiviert. Füge Sicherheit 360 zu jedem Hosting, jeder Cloud und jedem Server hinzu, den du schützen willst.


