Alertas

As últimas que o SOC publicou

Da mais recente à mais antiga. Filtre por gravidade, tipo ou tema, ou busque um CVE.

Gravidade
Tipo
31 alertas
Info

Ataques em aumento: como proteger seu site em um mundo mais vulnerável

No mundo da segurança digital, cada semana pode trazer mudanças. Esta semana, vimos um aumento de 42% em exploits novos ou atualizados, o que significa que há mais formas de atacar sites e servidores. Além disso, há mais de 70 vulnerabilidades que já estão sendo usadas em ataques reais. Isso não significa que seu site está em perigo agora mesmo, mas sim que é um bom momento para revisar quais medidas você tem ativas.

Vetores de ataque 13 nov 2026
Info

Mais ataques bloqueados no SWPanel: o que isso significa e como se proteger

Esta semana vimos um aumento de 45% no número de IPs atacantes bloqueadas, e 27% mais de IPs distintas. Embora os bloqueios totais sejam 8% menos do que a média das últimas cinco semanas, o aumento em certos tipos de ataque é preocupante. Se você vende online, gerencia um e-mail corporativo ou mantém um site, é importante que você entenda o que está acontecendo e como se proteger.

Ataques ao perímetro 12 nov 2026

Alta

Atualizações de segurança para Node.js do dia 11 de novembro de 2026

Node.js publicou seis atualizações de segurança com correções para vulnerabilidades graves. Essas atualizações afetam as versões anteriores a 22.23.5, 24.22.3, 26.13.1 e 27.0.0. Se você utiliza Node.js no seu servidor, é importante atualizar para uma dessas versões corrigidas ou superiores.

Node.js 11 nov 2026 6 CVE

Info

Os bots no seu site: quem são e como se proteger?

Esta semana, o tráfego de bots nas webs com BotLock diminuiu 32,6% em comparação com a anterior, o que é um alívio. No entanto, a tendência geral das últimas semanas aponta para um aumento do tráfego de bots de inteligência artificial. Embora a maioria desse tráfego não seja perigosa, alguns bots podem tentar copiar conteúdo, escanear rotas sensíveis ou até tentar acessar seu site de forma não autorizada. É importante estar alerta e tomar medidas preventivas.

BotLock 11 nov 2026

Info

Vulnerabilidades em WordPress: o que você precisa saber esta semana

Esta semana, foram identificadas 166 novas vulnerabilidades graves em plugins e temas de WordPress. Embora o número seja alto, é 8,8% menor do que a semana anterior e permanece abaixo da média das últimas 5 semanas. Se você tem um site com WordPress, é importante saber que esses erros podem permitir que atacantes assumam o controle do seu site, roubem dados ou até executem comandos como se fossem você. Não se preocupe: com um pouco de atenção, você pode se proteger facilmente.

WordPress 10 nov 2026

Info

Vulnerabilidades no mundo: o que você precisa saber e o que fazer?

Cada semana, no mundo da segurança, são descobertas novas vulnerabilidades em softwares, plugins e servidores. Esta semana, foram reportadas 55 novas vulnerabilidades que podem afetar sites, servidores ou até mesmo impressoras. Embora nenhuma delas esteja sendo usada atualmente em ataques de ransomware, várias têm uma alta probabilidade de serem exploradas. É como se alguém deixasse a porta da sua casa sem trinco: embora não haja um ladrão na frente, é só uma questão de tempo até alguém tentar.

CVE explorados 9 nov 2026

Info

Atualiza o seu site a tempo: um guia para proteger o seu negócio

Sabia que a cada semana são publicados centenas de falhas de segurança em plugins e temas do WordPress? Alguns permitem que um atacante entre sem necessidade de senha, outros até podem dar o controle total do seu site. Atualizar não é apenas uma recomendação: é uma necessidade para proteger o seu negócio. Neste artigo explicamos por quê, como e quando fazê-lo, com passos claros e ferramentas que te ajudam a não cometer erros.

Guias práticos 8 nov 2026

Info

Menor tráfego e maior estabilidade nos backups

Esta semana, o tráfego das webs hospedadas no SWPanel diminuiu 12,7% em comparação com a semana anterior, e os dados transferidos também caíram 13,3%. Embora isso possa parecer preocupante, é importante entender o que isso significa e como afeta o seu site. Ao mesmo tempo, os backups melhoraram levemente, com um +0,9% de estabilidade diária. Neste boletim, explicamos o que está acontecendo, por que está ocorrendo e o que você pode fazer para proteger o seu site.

Pulso da plataforma 7 nov 2026

Info

Ataques em aumento: como proteger seu site em um mundo mais vulnerável

Imagina que seu site é um prédio com portas, janelas e fechaduras. Esta semana, os atacantes publicaram 26 novas formas de forçar essas fechaduras, e algumas já estão sendo usadas por criminosos reais. Não é uma brincadeira: se seu site tiver uma porta sem correção, alguém pode entrar, roubar dados ou até derrubar seu negócio.

Vetores de ataque 6 nov 2026

Info

Os ataques aos servidores caíram 44% esta semana, mas não abaixamos a guarda

Os ataques aos servidores caíram 44% esta semana, o que é uma boa notícia. Mas isso não significa que os riscos tenham desaparecido. Todo dia, milhares de bots tentam acessar WordPress, contas de e-mail, bancos de dados e servidores por força bruta. O firewall automático do SWPanel os bloqueia, mas se você não estiver preparado, um único acesso malicioso pode causar um problema sério.

Ataques ao perímetro 5 nov 2026

Info

Os bots continuam ativos: como proteger seu site em um mundo cada vez mais automatizado

Na semana passada (28 de outubro a 2 de novembro), os bots de inteligência artificial continuaram sendo o grupo mais ativo nas webs com BotLock ativado. Embora seu tráfego tenha caído 8,8% em relação à semana anterior, ainda está acima da média das últimas cinco semanas. Isso significa que, embora o ritmo de ataque tenha se moderado um pouco, os bots continuam tentando acessar conteúdo, rastrear páginas e copiar informações para treinar modelos de IA ou para outros usos automatizados.

BotLock 4 nov 2026

Info

Aumentam as falhas graves no WordPress: o que isso significa para o seu site

Na semana passada, o número de vulnerabilidades graves no WordPress aumentou 102,2% em relação à anterior. Isso não significa que o seu site está em perigo, mas é uma boa oportunidade para revisar quais plugins e temas você tem instalados e se estão atualizados. Ainda que nem todos os sites usem os produtos afetados, os atacantes não sabem disso e procuram em todos os lugares. Por isso, é importante estar preparado.

WordPress 3 nov 2026
Info

Vulnerabilidades no mundo: como proteger o seu site?

Cada semana, milhares de novas vulnerabilidades são descobertas e registradas em catálogos globais como CISA KEV, Wordfence ou EPSS. Esta semana, foram adicionadas 78 novas vulnerabilidades aos registros. Embora nem todas sejam imediatamente perigosas, algumas permitem que um atacante controle o seu site, roube dados ou até mesmo derrube a sua loja online. O número de vulnerabilidades usadas em campanhas de ransomware continua sendo zero, o que é um alívio, mas não devemos baixar a guarda.

CVE explorados 2 nov 2026
Info

Os ataques aos servidores diminuíram, mas a vigilância ainda é essencial

Na semana passada, os ataques aos servidores diminuíram 23% em relação à anterior. Isso é um alívio, mas não significa que o perigo tenha desaparecido. Os atacantes continuam tentando acessar WordPress, SSH, e-mail e outros serviços, e embora o firewall do SWPanel os bloqueie, é importante entender por que isso acontece e como se proteger.

Ataques ao perímetro 1 nov 2026
Info

Os bots de IA continuam subindo: o que isso significa para o seu site?

Os bots de inteligência artificial (IA) continuam aumentando sua presença nos sites com BotLock ativo. Esta semana, representam quase 30% do tráfego total, o que é 55% mais do que a média das cinco semanas anteriores. Isso não significa que o seu site esteja em perigo, mas sim que há mais atividade automatizada tentando coletar informações, testar vulnerabilidades ou até mesmo copiar conteúdo. Embora a maioria desses bots não seja maliciosa, alguns podem causar problemas se não estiverem sob controle. Por isso, explicamos o que está acontecendo, por que isso ocorre e o que você pode fazer para

BotLock 28 out 2026

Info

Vulnerabilidades em WordPress: o que isso significa para o seu site?

Imagine que o seu site é como uma casa com portas e janelas. Se uma delas tiver um problema de segurança, alguém pode entrar sem permissão. Esta semana, foram descobertas 93 "portas" com falhas em plugins e temas do WordPress. Algumas permitem que um atacante faça coisas como assumir o controle de contas, enviar arquivos perigosos ou até executar comandos como se fosse o dono. Não é um problema do seu site em particular, mas algo que você deve conhecer se usar WordPress.

WordPress 27 out 2026

Info

Vulnerabilidades no mundo digital: o que você precisa saber esta semana

No mundo digital, assim como na vida real, há portas que ficam abertas por descuido. Esta semana, os especialistas detectaram 81 novas vulnerabilidades em softwares e plataformas usadas por milhões de sites. Uma delas, especificamente, já está sendo usada em ataques de ransomware, ou seja, ataques que bloqueiam seu site ou seus dados até que você pague um resgate. Não é brincadeira: é o que acontece no mundo real, e é o que o SWPanel monitora por você.

CVE explorados 26 out 2026

Info

Menor tráfego web e maior tráfego da Espanha: o que significa para o seu site?

Este fim de semana, o tráfego das webs hospedadas no SWPanel diminuiu um pouco, mas a quantidade de dados transferidos aumentou. Isso quer dizer que, embora menos pessoas tenham visitado as webs, quem o fez interagiu mais: baixou mais imagens, vídeos ou documentos. É como se, em vez de ter mais visitantes, cada um tenha passado mais tempo no site ou tenha feito mais ações.

Pulso da plataforma 25 out 2026

Info

Ataques em aumento: como proteger seu site em um mundo mais vulnerável

Num mundo onde os sites são como portas abertas para a rede, novas formas de atacá-los são publicadas todos os dias. Esta semana, por exemplo, foram identificados 37 novos ou atualizados métodos de ataque, o que é um salto significativo se comparado às semanas anteriores. Mas não se preocupe: explicamos o que isso significa, como afeta seu site e o que você pode fazer para se proteger.

Vetores de ataque 25 out 2026

Info

Mais ataques bloqueados esta semana: o que isso significa para o seu site?

Esta semana vimos um aumento nos tentativas de acesso não autorizado a servidores, sites e e-mails. Embora os ataques tenham sido bloqueados pelo nosso sistema de segurança, é importante entender o que está acontecendo e como você pode proteger seu site ou loja online. Neste boletim, explicamos com clareza, sem alarmismo ou jargões técnicos, e damos as ferramentas para que você esteja preparado.

Ataques ao perímetro 25 out 2026

Info

Como está a segurança no SWPanel nos últimos 30 dias?

Nos últimos 30 dias, o SOC do SWPanel esteve atento às alertas e notícias de segurança que afetam os serviços de hosting e os sites hospedados nos nossos servidores. No total, publicamos 5 alertas de segurança e 4 notícias de contexto. Das alertas, 3 eram de alto risco e 1 de risco crítico. Além disso, 66% dos serviços afetados por essas alertas já foram corrigidos, enquanto 29% ainda não têm solução possível. Esses dados nos ajudam a entender o que está acontecendo no mundo da segurança e como podemos te proteger melhor.

Resumo do SOC 25 out 2026

Info

Controle bots e ataques: guia prática para proteger seu site

Hoje em dia, seu site não só deve funcionar bem, mas também estar seguro. E uma das ameaças mais comuns não é um hacker com um teclado, mas sim um bot: um programa automatizado que pode tentar entrar, roubar dados ou até mesmo derrubar seu site. Por que isso importa agora? Porque já sabemos que 23,2% do tráfego dos sites com BotLock são bots de inteligência artificial e 9,9% são bots que tentam roubar informações. Não é um problema distante: é real, e pode afetar você. Mas não se preocupe: com alguns passos simples, você pode proteger seu site como se tivesse um porteiro de segurança que deixa

Guias práticos 25 out 2026

Info

Os bots no seu site: o que atacam, o que bloqueamos e como se proteger

Na semana passada, no SWPanel, observamos uma atividade destacada de bots, especialmente de inteligência artificial. Embora a maioria do tráfego nas webs seja de pessoas reais, os bots também desempenham um papel importante, e nem sempre são amigos. Neste boletim, explicamos o que vimos, o que significa e como você pode se proteger sem complicações técnicas.

BotLock 25 out 2026

Info

Falhas graves em plugins e temas do WordPress: o que você precisa saber

Imagine que você tem uma loja física e de repente descobre que a fechadura da porta principal tem um defeito: qualquer um que saiba disso pode entrar sem chave. Isso é mais ou menos o que está acontecendo com alguns plugins do WordPress. Esta semana, foram identificadas 90 vulnerabilidades graves em plugins e temas do WordPress, e isso significa que, se seu site usa alguma dessas ferramentas sem atualizar, pode estar exposto a ataques. Não é uma exageração: é uma realidade que afeta milhares de sites em todo o mundo. Mas não se preocupe, explicamos o que você pode fazer.

WordPress 25 out 2026

Info

Vulnerabilidades no mundo: o que você precisa monitorar em outubro de 2026

No mundo da segurança da informação, cada semana traz novas alertas. Esta semana, foram identificadas 83 novas vulnerabilidades que podem ser exploradas por atacantes. Uma delas, inclusive, já está sendo usada em campanhas de ransomware, um tipo de ataque que pode parar seu site ou loja online. Por que isso te interessa? Porque se seu site usa um plugin ou CMS desatualizado, pode ser um alvo fácil. Não se trata de alarmismo, mas de estar preparado antes que algo aconteça.

CVE explorados 25 out 2026

Alta

Vulnerabilidade no sistema do servidor (BIND da Debian)

Detectamos uma vulnerabilidade em um componente do sistema operacional dos servidores Cloud. Esse componente, chamado BIND, é responsável por gerenciar endereços de internet (como os que você usa para acessar seu site). A vulnerabilidade afeta versões antigas desse sistema. Se seu servidor estiver usando uma versão afetada, é importante atualizar o sistema para protegê-lo. Se o servidor for gerenciado por nós, já estamos atualizando. Se for gerenciado por você, siga as instruções que damos abaixo.

Servidores e sistema (Debian) 23 out 2026 4 CVE

Alta

Atualizações de segurança do Node.js (21-10-2026)

O Node.js publicou uma série de atualizações de segurança em 21 de outubro de 2026. Essas atualizações resolvem 4 vulnerabilidades graves que afetam versões anteriores às ramas 22, 24 e 26. Essa informação é relevante se você instalou o Node.js no seu servidor (Cloud ou dedicado) e o utiliza para executar aplicações. O SWPanel não gerencia nem atualiza automaticamente o Node.js, então, se você o utiliza, deverá agir por conta própria.

Node.js 23 out 2026 4 CVE

Alta

Vulnerabilidade no Apache da Debian: atualização recomendada

Detectamos 15 vulnerabilidades no servidor Apache da Debian. Embora não estejam sendo exploradas ativamente, é recomendável atualizar para se proteger. Se seu site estiver em um servidor gerenciado por nós, já estamos trabalhando para aplicar o patch. Se você gerenciar o servidor por conta própria, siga as instruções que damos a seguir.

Servidores e sistema (Debian) 23 out 2026 15 CVE

Alta

Vulnerabilidade no Moodle: atualize para a versão 4.5.9

Detectamos uma vulnerabilidade no Moodle, uma plataforma muito usada para criar academias online e cursos. Essa vulnerabilidade afeta versões anteriores à 4.5.9. Se você usa o Moodle e ainda não atualizou, recomendamos que o faça o mais rápido possível para proteger seu site. Se o site foi instalado a partir do SWPanel e você tem a atualização automática ativada, o SWPanel pode ajudá-lo a atualizá-lo. Antes, faça um backup, caso algo dê errado.

CMS 23 out 2026 3 CVE

Crítica

Vulnerabilidades críticas em PHP resolvidas

Se você está usando nossos serviços gerenciados, já está protegido. Nossa equipe agiu rapidamente para resolver um problema de segurança grave em PHP, uma linguagem essencial para que muitos sites funcionem. Explicamos o que aconteceu, por que é importante e o que você deve fazer se estiver usando uma versão antiga de PHP.

PHP 21 out 2026 2 CVE

Alta

Vulnerabilidade no PHP: atualize a sua versão para ficar protegido

Detectamos uma vulnerabilidade no PHP, uma linguagem que muitos sites utilizam para funcionar. Essa vulnerabilidade foi corrigida nas versões mais recentes. Se você estiver usando uma versão afetada, explicamos como verificar e o que fazer. Se o seu servidor for gerenciado por nós, já estamos aplicando o patch.

PHP 24 set 2026 1 CVE

Não há alertas com estes filtros.

  • Avisos: software que o SWPanel gerencia em seus servidores.
  • Informativos: software que não gerencia, como o Node.js.
  • Contexto: resumos e guias do SOC, sem uma vulnerabilidade concreta.
  • Acompanhe o boletim por RSS

Assinatura

Os alertas, no seu e-mail

Cada vez que o SOC do SWPanel publica um alerta, ele chega a você por e-mail com o mesmo artigo: o que aconteceu, a quem afeta e o que fazer.

  • Só alertas de segurança, quando há algo que importa
  • Você escolhe a gravidade e os temas que lhe interessam
  • Em sete idiomas
  • Você cancela a inscrição em qualquer e-mail
Quais alertas você quer
Sobre o quê

Se você é cliente

No SWPanel, o Boletim sabe quais serviços você tem

Os mesmos alertas, cruzados com os seus serviços: quais afetam você, o que o SWPanel faz em cada um e o que você precisa fazer. Com o piloto automático, a correção pode ser aplicada sozinha.

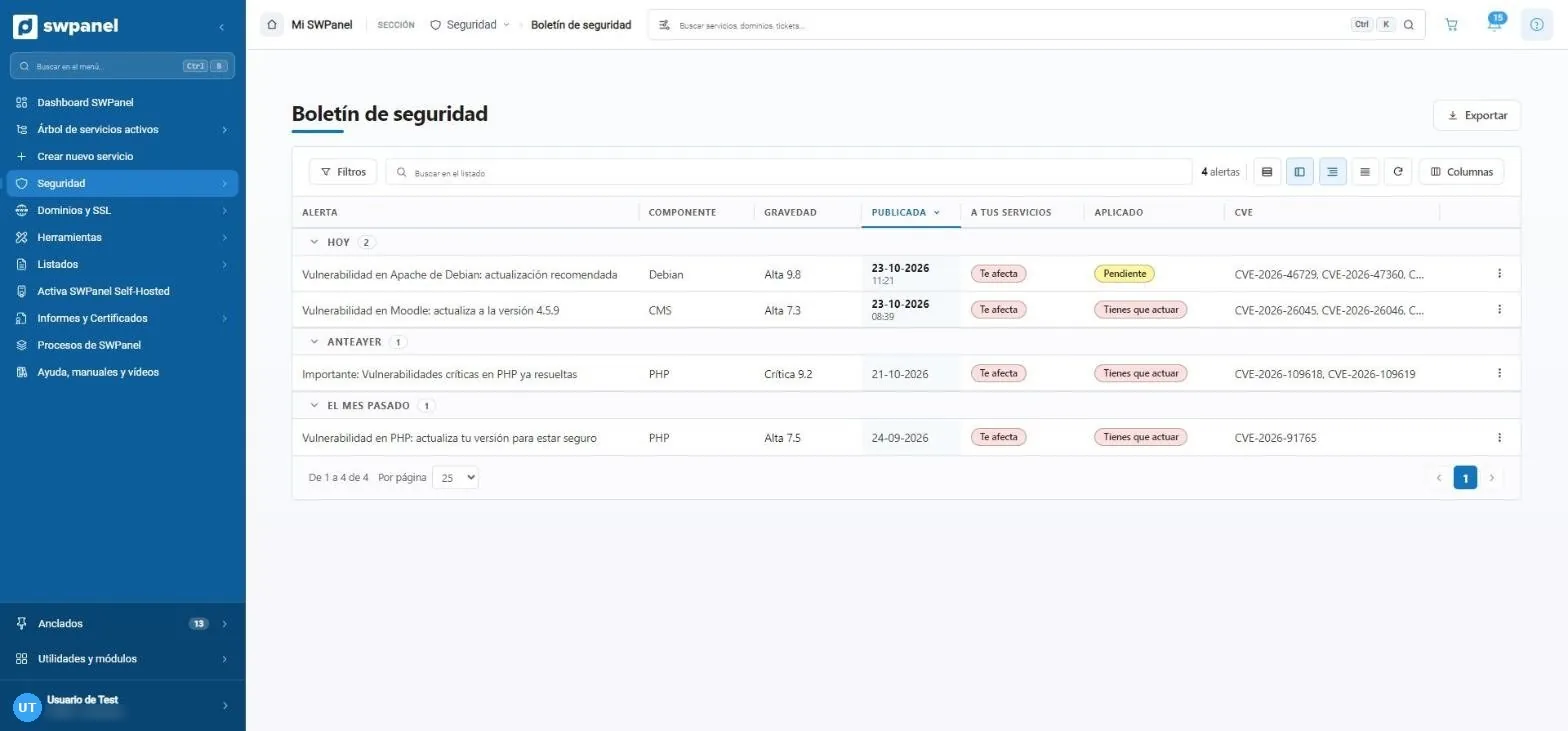
dev.swpanel.com › Segurança › Boletim de segurança Captura real
O Boletim de segurança dentro do SWPanel: cada alerta com a sua gravidade, se afeta os seus serviços e se já está aplicado

Perguntas frequentes

Dúvidas sobre o boletim

Os alertas que o SOC do SWPanel publica sempre que surge uma vulnerabilidade importante: no PHP, no servidor web, em CMS como o WordPress ou o Moodle, no sistema dos servidores ou em ferramentas como o Node.js. Cada alerta explica o que aconteceu, a quem afeta e o que fazer.

É essa a ideia. Todos começam por «O que aconteceu, explicado de forma simples» e «Porque é importante», e terminam com os passos, as perguntas frequentes e as referências, caso queira ir à fonte.

A gravidade diz quanto dano a vulnerabilidade pode causar se alguém a explorar. O CVSS é a pontuação padrão, de 0 a 10. Algumas fontes só indicam a gravidade, sem pontuação: nesse caso o alerta não tem CVSS.

O de um software que o SWPanel não gere nem atualiza, como o Node.js num Cloud ou num servidor. Contamos-lhe a vulnerabilidade e o que fazer, mas a atualização é consigo.

Sim. Os artigos explicam a vulnerabilidade e como a corrigir em qualquer servidor. As partes que falam do SWPanel dizem o que fazemos nos serviços que gerimos.

Dentro do SWPanel, o Boletim sabe que serviços tem: marca os alertas que o afetam, diz-lhe o que fazer em cada serviço e, com o piloto automático, pode aplicar a correção por si.

Não. O boletim público nunca diz que serviços nem quantos estão afetados. Isso só o vê cada cliente, no seu SWPanel.

Pelo link que está no fim de cada e-mail, com um clique.