
SOC · Somente na Segurança 360
Um SOC que revisa os seus serviços todos os dias
Nenhuma equipe pequena consegue ler todos os logs. O SOC do SWPanel faz isso por você: analisa o que acontece em cada serviço, cruza com a inteligência de ameaças e entrega achados claros com a solução.
- Módulo Segurança ativado e sem custo
- Configurado pelo SWPanel
- Cancelamento ao fim do período pago
O SOC por dentro
De «há algo estranho» a «isto é o que é preciso fazer»
O SOC analisa cada serviço diariamente: reputação dos IPs que visitam você, CVEs do que você tem instalado, erros de código, configuração do e-mail e comportamento do servidor. Isto é o que você vê.
Resumo
Cinco números e uma proposta
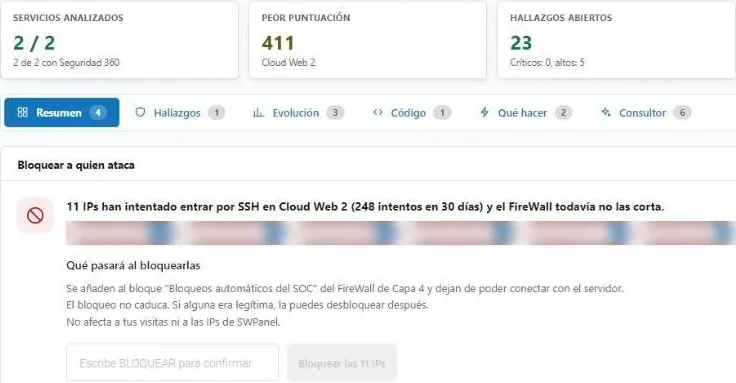
No topo, o estado em uma frase. Abaixo, os números que importam e, se houver atacantes que o firewall ainda não corta, a proposta de bloqueá-los com o que vai acontecer ao fazê-lo.
- Pontuação de risco por serviço, de 0 a milhares
- IPs que atacam somando todos os serviços
- CVEs conhecidos e explorados ativamente (KEV)
- Um aviso que resume o estado: em ordem, suspeito ou comprometido.
- Cinco números: serviços analisados, pior pontuação, achados, IPs que atacam e CVEs.
- Seis abas: resumo, achados, evolução, código, o que fazer e consultor.
- Bloquear quem ataca: 11 IPs tentam entrar por SSH e o SOC propõe cortá-los.
- Para agir você digita BLOQUEAR. Nada é aplicado por um clique distraído.
Os bloqueios do SOC são reversíveis: são adicionados a um bloco próprio do firewall e podem ser removidos um a um.
Achados
Cada problema, com onde está e como se resolve
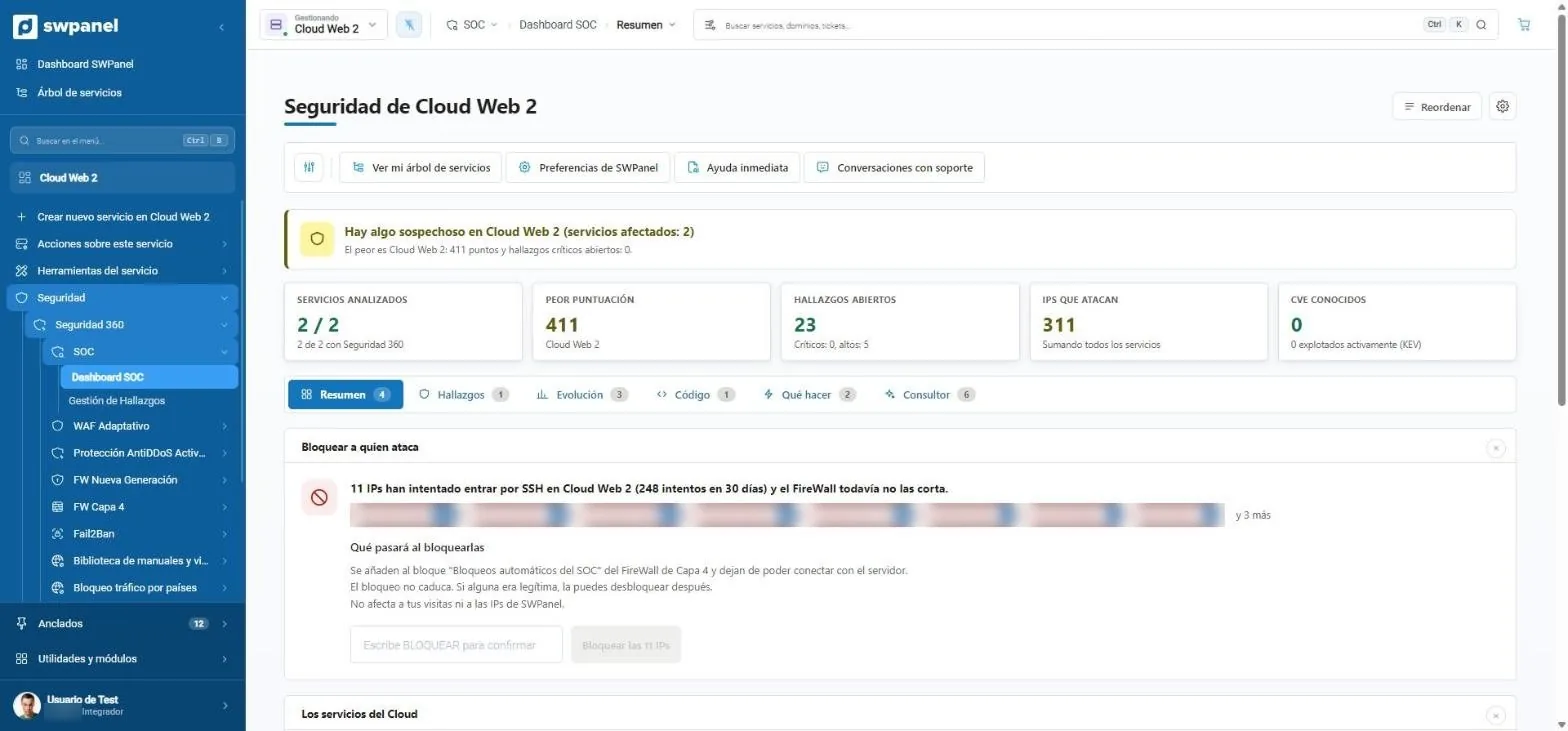
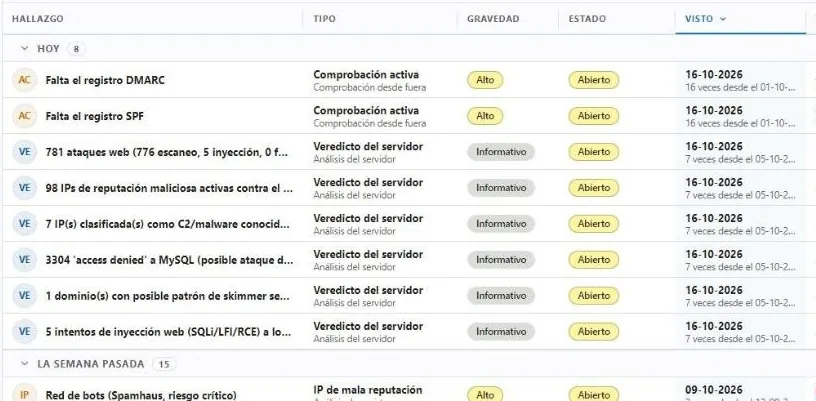
Os achados são agrupados por quando apareceram e filtrados por estado, gravidade ou tipo. Cada um diz onde está: um registro DNS que falta, um IP com má reputação, um site com código inseguro.
- Quarentena e correções com histórico
- Regras WAF e listas de confiança na mesma tela
- Exportável para auditorias
- Achados, quarentena, correções, regras WAF, listas de confiança e atividade.
- Filtros que são lembrados. Aqui, só o pendente de resolver.
- Gravidade e estado de cada achado.
- Onde está o problema: um registro DNS, um IP ou um serviço.
- Agrupados por quando apareceram: hoje, na semana passada...
Código
O código de cada site, pontuado
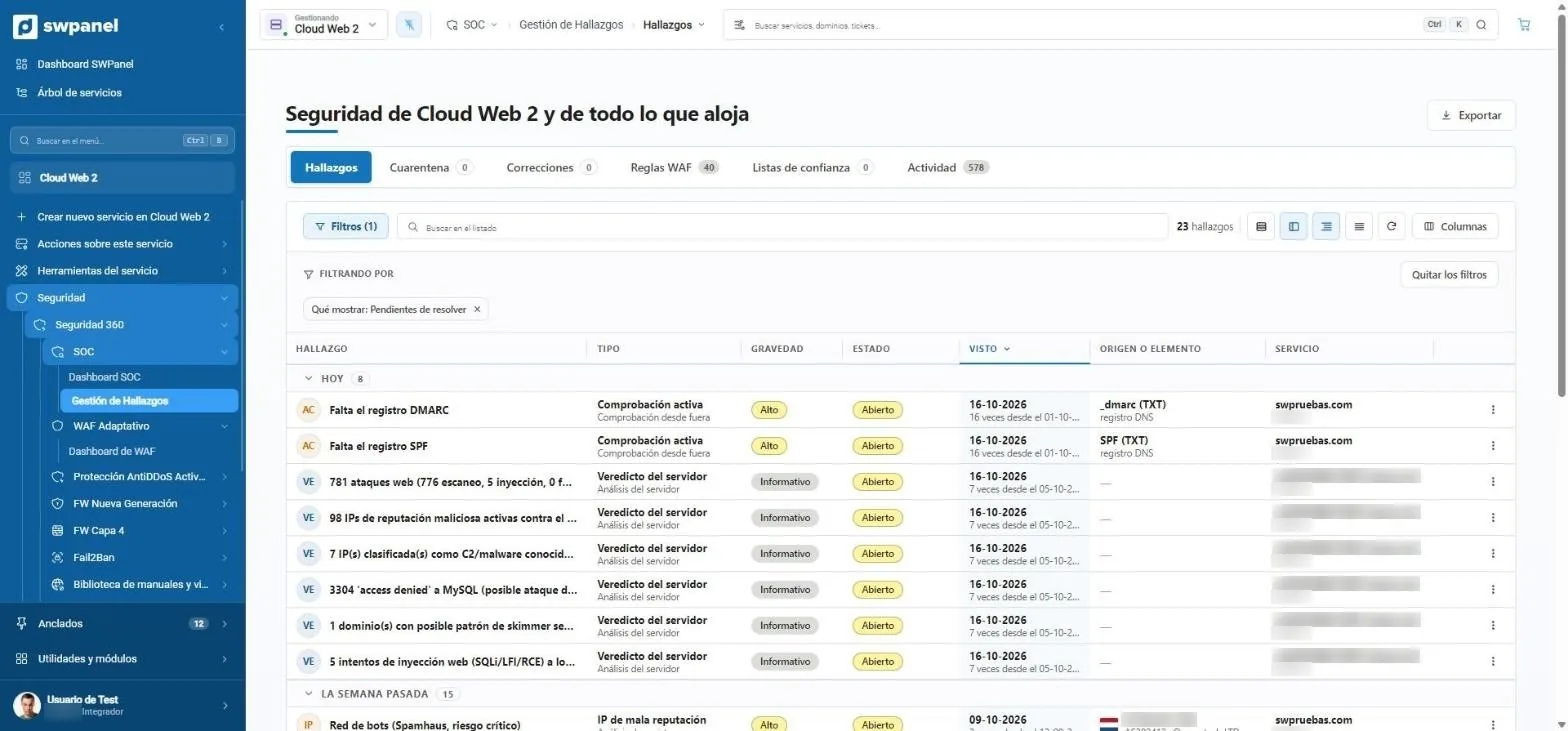
Erros, consultas SQL perigosas, funções inseguras, malware e erros 5xx, com a tendência em relação à última análise. Um site que piora é visto antes de cair.
- Risco por site e evolução
- Link para a auditoria de código completa
- O código de cada site: risco, erros, SQL, inseguro, malware, erros 5xx e tendência.
- Risco 72 e piorando. Vê-se antes que algo aconteça.
O que fazer
Um plano em ordem de prioridade
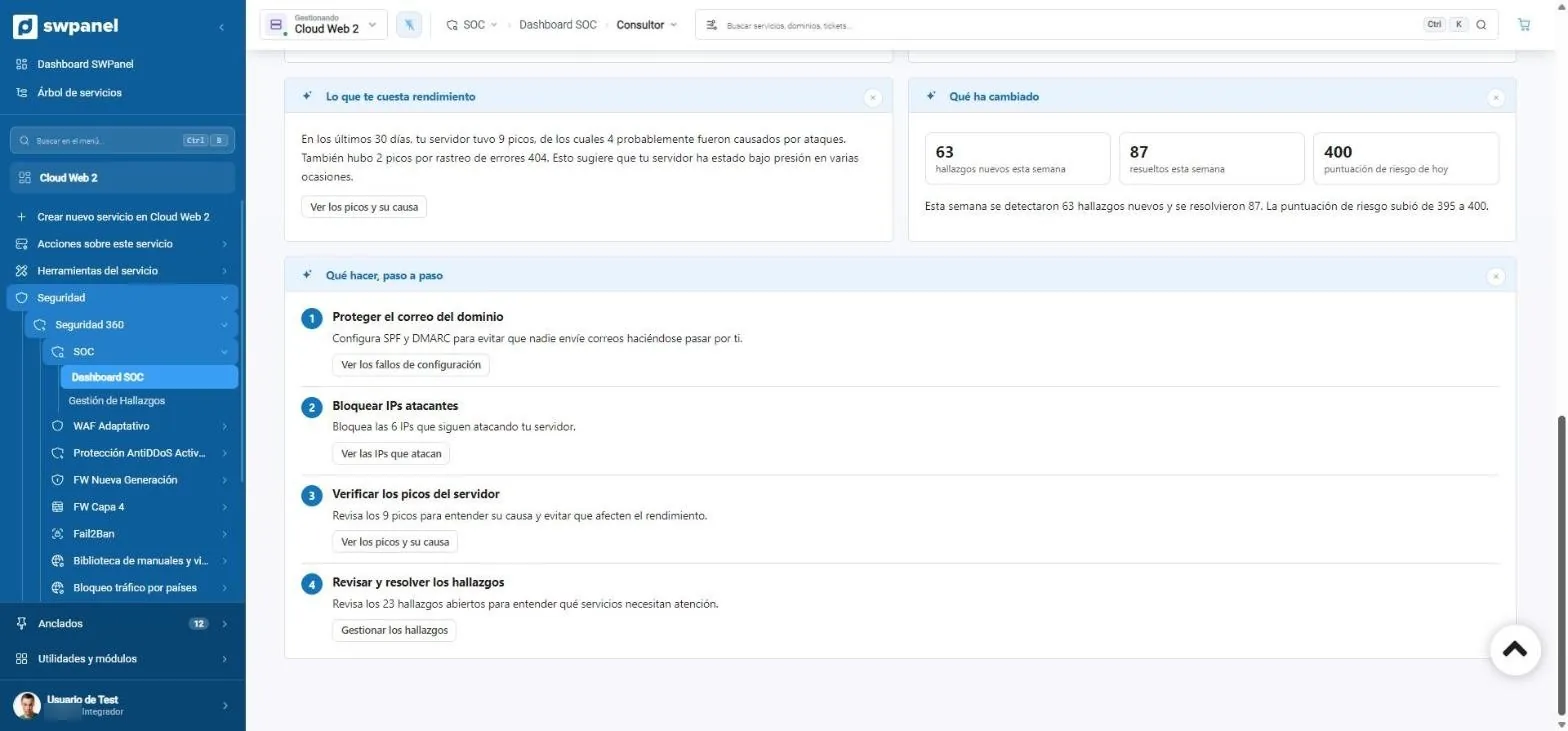
O consultor transforma os achados em passos. Cada passo abre a tela exata onde se resolve: os registros SPF e DMARC, os IPs a bloquear ou os picos a revisar.
- O urgente primeiro
- O que mudou desde a semana passada
- O que fazer, passo a passo. Em ordem de prioridade.
- Cada passo abre a tela exata onde se resolve.
- O que mudou esta semana: 63 achados novos, 87 resolvidos.
Em 20 segundos
O percurso completo, em vídeo
- Resumo do SOC
- Achados por gravidade
- Diagnóstico do consultor de IA
- O que é urgente
- O que fazer, passo a passo
O que é
Um centro de operações de segurança para cada serviço
O SOC do SWPanel analisa diariamente o que aconteceu na sua hospedagem, Cloud ou servidor e transforma em achados: o que é, por que importa, qual a gravidade e o que fazer.
O que observa
Um agente em cada servidor coleta web, erros, acessos, e-mail e Fail2Ban.
- Requisições web e erros
- Acessos e autenticações
- E-mail e bloqueios do Fail2Ban
Com contexto
Cada IP chega com o seu país, o seu operador e o seu histórico.
- País e operador de cada IP
- Listas em que aparece
- O que fez contra os seus serviços
Cruzado com vulnerabilidades
As versões do seu software são cruzadas com as bases de CVE.
- PHP, Apache e Nginx
- CMS mais usados
- Exploração real e ransomware
Gerenciamento de achados
Do alerta à solução
01
Achados ordenados por gravidade
Cada achado mostra a evidência em que se baseia e o seu estado. Você o marca como revisado, resolve com a ação proposta ou descarta com um motivo. Nada se perde.
- Evidência de cada achado
- Estados: novo, em andamento, resolvido, descartado
- Histórico por serviço
Perguntas frequentes
Dúvidas sobre o SOC e os achados


Proteja seus serviços com a Segurança 360
O módulo Segurança já vem ativado e sem custo na sua conta. Adicione a Segurança 360 a cada hospedagem, Cloud ou servidor que quiser proteger.