
Segurança 360 · As camadas
Camada por camada, até o seu serviço
Como uma cebola: cada requisição que chega da Internet atravessa as camadas de fora para dentro, e o que uma barra não chega à seguinte. No núcleo, o seu serviço: analisado, protegido e vigiado todos os dias. Compare como fica se ele vive nos nossos Data Centers ou no seu próprio servidor com Self-Hosted.
- Oito camadas, de fora para dentro
- Data Centers do SWPanel ou Self-Hosted
- Seu serviço, no núcleo


Rede dos Data Centers do SWPanel
-
AntiDDoS Borda da rede
Observa o volume e absorve os ataques massivos antes que entrem na rede. Automático, sem nada para configurar.
-
Firewall de camada 4 Rede do SWPanel
No perímetro: observa IP, porta e protocolo e cada IP deixa passar só o que o seu perfil permite. As suas regras, pelo SWPanel; os seus bloqueios de IP são aplicados na própria máquina.
-
Firewall de nova geração Rede do SWPanel
Observa o conteúdo por assinaturas e classifica cada ameaça em crítica, alta, média ou baixa. Alerta ou descarta conforme a política.
Na frente do seu servidor
-
A rede do seu provedor Fora do SWPanel
A proteção contra DDoS e o firewall dele, os que o seu servidor tiver contratados.
-
Firewall do seu servidor O seu servidor
Os bloqueios de IP que você lança pelo SWPanel são aplicados na própria máquina.
No seu servidor, com o SWPanel
-
Bloqueio por países O seu servidor web
Observa o país do IP. O que você bloqueia não deixa nem uma linha no log de acesso.
-
Bloqueio de bots O seu servidor web
Observa quem cada visita diz ser. Os robôs que você não quer recebem um 403.
-
WAF adaptativo O seu servidor web
Observa cada requisição HTTP. As regras nascem dos seus ataques: primeiro observam e depois bloqueiam.
-
Fail2Ban O seu servidor
Observa os acessos falhos ao SSH e a outros serviços, e bane o IP que insiste.
Sobre todas
-
SOC e motor de IA Sobre todas as camadas
Analisa todos os dias o que passou por todas, dá uma nota ao seu serviço e diz o que fazer, com um botão para cada coisa.
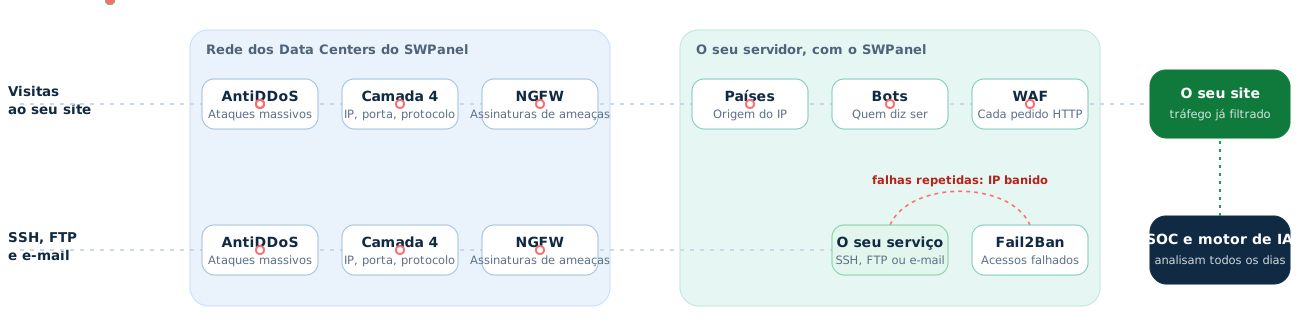
Em vermelho, o que é barrado em cada camada; em verde, o que chega ao seu serviço.
No Self-Hosted a rede é a do seu provedor. O que antes o firewall de nova geração barrava, aqui é contido pelo WAF do seu servidor.
O caminho de uma requisição
O que é barrado na rede não chega ao seu servidor
As visitas ao seu site atravessam as seis camadas do caminho. SSH, FTP e e-mail passam pelas três de rede, e o Fail2Ban vigia os acessos falhos no seu servidor. O SOC não está no caminho: revisa tudo todos os dias.
Camada por camada, em palavras do dia a dia
O que cada camada faz e o que aconteceria sem ela
Um nome técnico não diz nada se você não sabe o que faz. Isto é o que cada camada barra, um exemplo real e o que aconteceria com o seu serviço se ela não existisse.
AntiDDoS
O quebra-mar do porto. Freia a onda antes que chegue aos barcos: absorve as avalanchas de tráfego falso antes que entrem na rede.
Fica nesta camada: ataques massivos
- O que barra
- Ataques massivos que buscam derrubar o serviço por saturação.
- Um exemplo
- Milhares de equipamentos infectados pedem o seu site ao mesmo tempo durante uma hora.
O site, o e-mail e tudo o que compartilha a linha deixam de responder enquanto dura o ataque. Seus clientes veem um erro e você perde vendas e confiança.
Automático, sem nada para configurar.
Firewall de camada 4
O controle de acesso do prédio. Conforme de onde você vem e a que porta bate, passa ou não. Observa o IP, a porta e o protocolo de cada conexão e deixa passar só o que o perfil de cada IP permite.
Fica nesta camada: tráfego não permitido
- O que barra
- Conexões a portas que não deveriam estar abertas ao mundo e os IPs que você bloqueia.
- Um exemplo
- Alguém tenta conectar de fora à porta do banco de dados ou ao acesso remoto do servidor.
Qualquer serviço aberto por engano fica à vista de toda a Internet: bancos de dados, acessos remotos, ferramentas de administração. É justamente o que procuram os robôs que percorrem a rede.
Suas regras e seus bloqueios de IP, pelo SWPanel.
Firewall de nova geração
O scanner de bagagens. Não olha só quem entra: olha o que carrega. Compara o conteúdo do tráfego com assinaturas de ataques conhecidos e classifica cada ameaça em crítica, alta, média ou baixa.
Fica nesta camada: ameaças conhecidas
- O que barra
- Ataques conhecidos que viajam dentro de conexões aparentemente normais.
- Um exemplo
- Uma requisição que carrega um ataque conhecido contra uma versão antiga de um programa.
Os ataques conhecidos chegam até o seu servidor, e a sua segurança depende de manter cada programa atualizado em dia, sem margem de erro.
Com relatórios e mapa de ameaças.
Bloqueio por países
A loja que abre para os seus mercados. Abre a porta só para os países que interessam a você. Observa o país de cada IP, e o que você bloqueia não deixa nem uma linha no log de acesso.
Fica nesta camada: os países que você escolher
- O que barra
- O tráfego dos países que você escolher: onde não tem clientes e sim ataques.
- Um exemplo
- Uma loja que só vende na Espanha recebe milhares de varreduras de países onde não tem nenhum cliente.
Esse tráfego gasta CPU, enche os logs e multiplica as tentativas de ataque sem trazer uma única venda.
Grátis e avulso na hospedagem. Com a IA, você sabe antes o que ganha e o que perde.
Bloqueio de bots
O porteiro que pede identificação. Observa quem cada visita diz ser. Os buscadores que você quer entram; os copiadores, os scanners e os robôs que você não autoriza recebem um 403.
Fica nesta camada: robôs que você não quer
- O que barra
- Copiadores de conteúdo e de preços, scanners de vulnerabilidades e robôs de IA que você não autorizou.
- Um exemplo
- Um concorrente copia seus preços a cada hora e um robô baixa o seu site inteiro para alimentar seu modelo.
Os robôs devoram o servidor: o site fica lento para os seus clientes, você paga máquina para servir quem não compra e o seu conteúdo acaba em outros sites.
Catálogo de 112 bots e perfis prontos.
WAF adaptativo
O vigilante que conhece a sua loja. Observa cada requisição ao seu site. Suas regras nascem dos ataques que recebe: a IA as redige, o SWPanel as valida, primeiro observam e só bloqueiam quando não incomodam os seus clientes.
Fica nesta camada: ataques à aplicação
- O que barra
- Ataques à aplicação: injeções em formulários, arquivos maliciosos e rotas de administração.
- Um exemplo
- Alguém testa milhares de vezes uma rota vulnerável de um plugin do seu site.
Uma falha no código do seu site vira dados roubados, um site desfigurado ou malware que envia spam. O seu IP acaba em listas negras e o seu e-mail deixa de chegar.
Você escolhe a autonomia: recomenda, aplica com revisão ou sem ela.
Fail2Ban
A fechadura que trava. Como a fechadura que trava depois de várias tentativas com a chave errada. Vigia os acessos falhos a SSH, FTP, e-mail e outros serviços, e bane o IP que insiste.
Fica nesta camada: acessos falhos repetidos
- O que barra
- Robôs que testam senhas uma vez após outra.
- Um exemplo
- Um robô testa milhares de senhas contra o acesso SSH do seu servidor em uma única noite.
Mais cedo ou mais tarde uma senha fraca cai, e quem entra fica com o servidor inteiro. Enquanto isso, as tentativas consomem recursos e enchem os logs.
Desbloqueio, lista branca e lista negra, pelo SWPanel.
SOC e motor de IA
O chefe de segurança que revisa as câmeras. Não está no caminho das visitas: todo dia revisa o que passou por todas as camadas, dá uma nota ao seu serviço e diz o que fazer, com um botão para cada coisa.
Revisa todo dia as sete camadas
- O que barra
- O que nenhuma camada vê separadamente: padrões, tendências e proteções que faltam.
- Um exemplo
- Vê que o mesmo IP ataca vários sites do seu Cloud e propõe bloqueá-lo, com simulação prévia.
Cada camada trabalha sozinha e ninguém olha o conjunto: um problema pode durar semanas sem que ninguém perceba, e você não sabe que proteção falta.
Nenhum bloqueio do SOC sem que uma pessoa o confirme.
Quando uma camada decide
As camadas passam o trabalho entre si
Uma camada detecta, alguém decide e o bloqueio termina onde serve: na própria máquina ou em uma regra do WAF. Assim se move um bloqueio dentro da Segurança 360.
Detecta
Decide
É aplicado
E depois
- IP externo Fail2Ban lista negra
- IP externo SOC até a data que você definir
- IP externo Plano de picos 7 dias
Se o ataque for a uma hospedagem, o IP é bloqueado no Cloud que a hospeda.
- A cada hora é retirado o que venceu.
- Você desbloqueia pelo SWPanel quando quiser.
- Fica registrado na rastreabilidade: quem fez, pessoa ou IA.
- Observa
- 20 acertos
- Bloqueia
Se atingir tráfego legítimo, volta atrás.
Nenhum bloqueio sai do SOC sem que uma pessoa o confirme. O plano de picos é reversível, por isso a IA o aplica sem esperar. No WAF, você decide se ele só recomenda, se aplica com revisão ou se aplica sem revisão.
Data Centers do SWPanel ou Self-Hosted
Onde está cada camada, conforme onde esteja o seu serviço
Nos nossos Data Centers, o seu serviço tem a rede do SWPanel na frente. No Self-Hosted, a rede é a do seu provedor e o SWPanel protege o seu servidor por dentro.
| Camada | Nos Data Centers do SWPanel | Self-Hosted em outro provedor |
|---|---|---|
| 1 · AntiDDoS | Incluído, na borda da nossa rede | O que o seu provedor tiver |
| 2 · Firewall de camada 4 | Incluído: suas regras, no perímetro; seus bloqueios de IP, na sua própria máquina | Sem perímetro do SWPanel: seus bloqueios de IP, na sua própria máquina |
| 3 · Firewall de nova geração | Incluído, com relatórios e mapa de ameaças | O do seu provedor, se tiver; o WAF do seu servidor contém os ataques ao site |
| 4 · Bloqueio por países | No seu servidor | No seu servidor |
| 5 · Bloqueio de bots | No seu servidor | No seu servidor |
| 6 · WAF adaptativo | No seu servidor | No seu servidor |
| 7 · Fail2Ban | No seu servidor, gerenciável | No seu servidor, gerenciável |
| 8 · SOC e motor de IA | Todo dia, sobre todas as camadas | Todo dia, sobre as camadas do seu servidor |
Frente ao cPanel, Plesk e DirectAdmin
O que em outros painéis são peças avulsas, no SWPanel já está dentro
Para chegar perto dessa proteção com cPanel, Plesk ou DirectAdmin você precisa montá-la: licença, firewall, regras do WAF, um plugin de segurança em cada site, um serviço para os bots, outro para o e-mail e outra ferramenta para vigiar. E repetir em cada servidor.
cPanel, Plesk ou DirectAdmin
Três servidores: três painéis, três licenças, três configurações e nenhuma visão do conjunto.
SWPanel
- SOC diário
- WAF adaptativo
- Países e bots
- Antivírus e AntiSpam
- Fail2Ban
- Motor de IA
- Cloud no SWPanel
- Self-Hosted
- Hosting
Um painel, uma visão e a mesma segurança para todos os seus serviços, onde quer que estejam.
-
Sem montar peças
Em outros painéis, a segurança é montada com extensões de vários fabricantes, cada uma com seu preço, sua configuração e suas atualizações. No SWPanel já está dentro.
-
Um painel, não um por servidor
Com cPanel ou Plesk, dez servidores são dez painéis que não conversam. O SWPanel vê todos os seus servidores, Clouds e hospedagens ao mesmo tempo, estejam nos nossos Data Centers ou em outro provedor.
-
Aprende com toda a plataforma
Um painel instalado só vê a sua máquina. O SWPanel vê os ataques que chegam a mais de 10.000 servidores, e o que aprende com eles protege também os seus.
| cPanel | Plesk | DirectAdmin | SWPanel | |
|---|---|---|---|---|
| Painel | Um instalado em cada servidor | Um instalado em cada servidor | Um instalado em cada servidor | Um para todos os seus servidores, Clouds e hospedagens |
| Licença por servidor | Pro: 53,99 $ por mês (30 contas) | Web Pro: 28 $ por mês (30 domínios) | Standard: 29 $ por mês | Cloud a partir de 3,49 €; Self-Hosted a partir de 6,99 € |
| Firewall e WAF do servidor | Imunify360 pago, ou CSF e ModSecurity a configurar | Imunify360 pago, ou regras a configurar | CSF e BFM a configurar à mão | WAF adaptativo e Fail2Ban gerenciável, incluídos |
| AntiDDoS e firewalls de rede | Depende do provedor | Depende do provedor | Depende do provedor | Incluídos nos Data Centers do SWPanel |
| Bloqueio por países | Com CSF, à mão | Com extensões ou regras | Regras manuais | Grátis na hospedagem, com consultor de IA |
| Bloqueio de bots | Plugin em cada site ou serviço externo | Plugin em cada site ou serviço externo | Plugin em cada site ou serviço externo | 112 bots, grátis na hospedagem |
| SpamAssassin de série; antivírus e filtragem avançada, a instalar | SpamAssassin de série; antivírus, extensão paga | SpamAssassin e ClamAV, a instalar | Antivírus e AntiSpam em todas as caixas de e-mail | |
| Análise diária com nota e propostas | Não incluído | Não incluído | Não incluído | Incluído |
| Nota de resiliência de cada serviço | Não incluído | Não incluído | Não incluído | Incluído |
| Visão de todos os seus servidores | Não incluído | Não incluído | Não incluído | Incluído |
| O que se aprende de outros ataques | O que cada extensão paga trouxer | O que cada extensão paga trouxer | O que cada extensão paga trouxer | Padrões de ataque de toda a plataforma |
Preços sem IVA. Licenças do cPanel, Plesk e DirectAdmin: sites oficiais, julho de 2026 (cPanel, Plesk, DirectAdmin). Imunify360, Wordfence e Cloudflare: sites oficiais, outubro de 2026 (comparativo da Segurança 360). BitNinja, a partir de 10 $ por servidor: Capterra, 18 de outubro de 2026. CSF: a ConfigServer encerrou em 31 de agosto de 2025 e o publicou como código aberto (Centmin Mod, 4 de setembro de 2025). Se precisar de CDN e cache, o SWPanel ativa o plano Free da Cloudflare na sua hospedagem e você o gerencia pelo SWPanel (como).
No SWPanel
Cada camada, com a sua tela
Capturas reais do SWPanel 2027 com uma conta de testes.
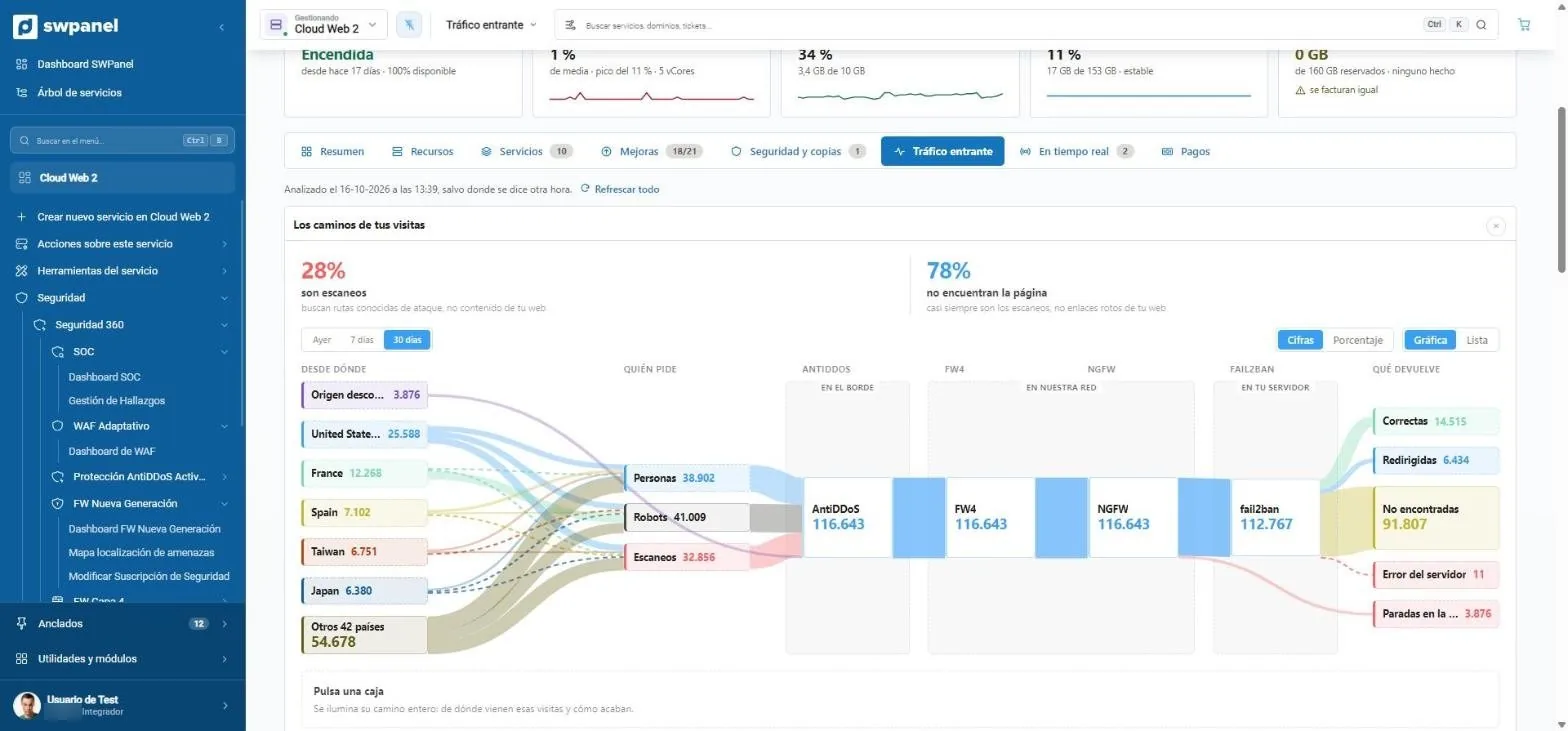
- Quanto são varreduras. Aqui, 28 % do tráfego busca rotas de ataque conhecidas, não o seu conteúdo.
- De quais países chegam as visitas, ordenadas por volume.
- Quem pede: pessoas, robôs ou scanners. Cada grupo com a sua cor.
- As camadas que cada requisição atravessa: AntiDDoS na borda, FW4 e NGFW na nossa rede e Fail2Ban no seu servidor.
- Como termina cada visita: bem-sucedida, redirecionada, não encontrada, erro ou barrada em uma camada.
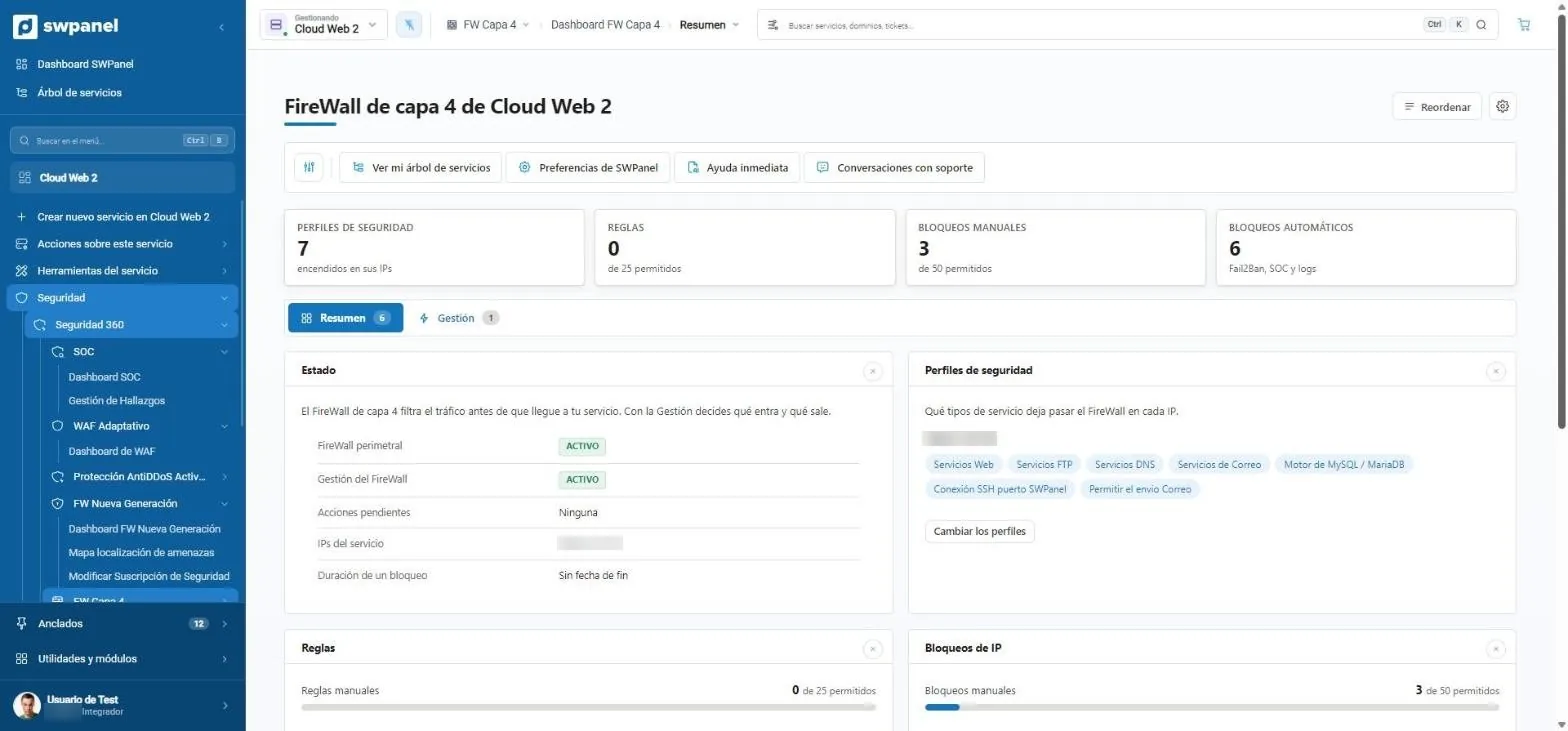
- Perfis, regras e bloqueios de IP, em três abas.
- Estado do firewall perimetral, ações pendentes e duração dos bloqueios.
- O que deixa passar em cada IP: web, FTP, DNS, e-mail, MySQL, SSH...
- Bloqueios que chegam de fora: a lista negra do Fail2Ban e os que você confirma pelo SOC.
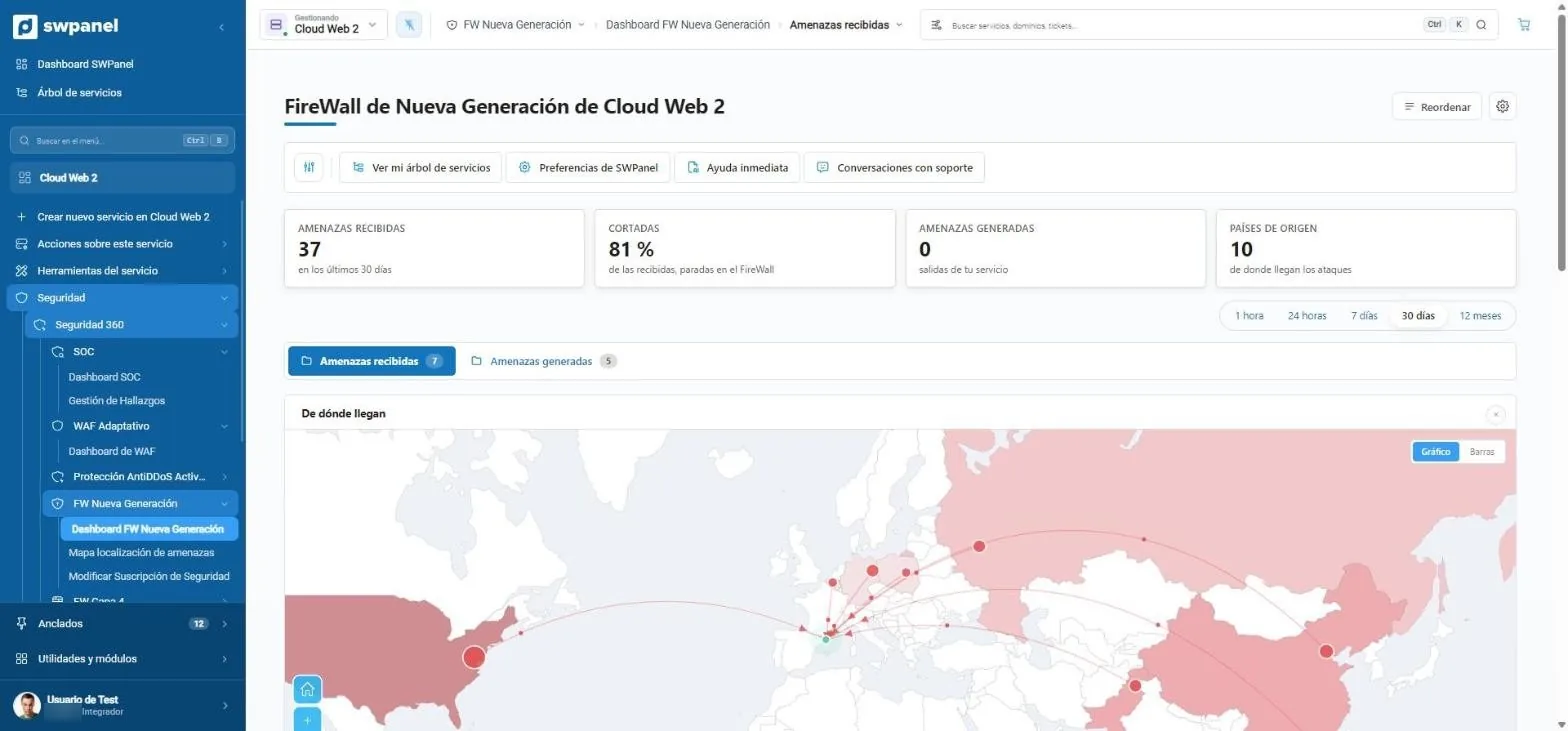
- 37 ameaças em 30 dias; 81 % das detectadas, com ação de bloqueio.
- Período: de uma hora a um ano, ou sob medida.
- De onde chegam: o país de cada IP, no mapa.
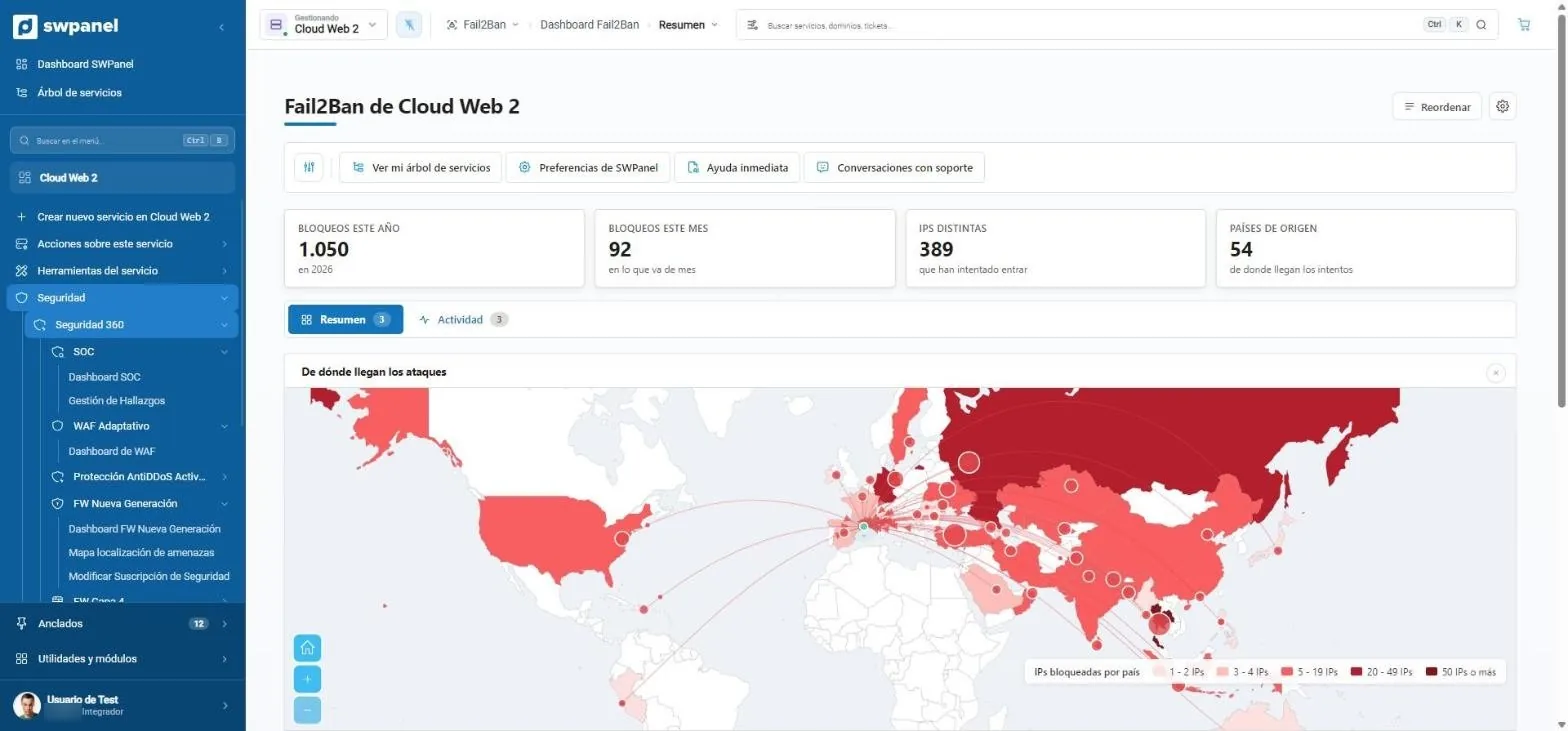
- 1.050 bloqueios este ano, 389 IPs distintos e 54 países.
- O mapa dos ataques por número de IPs bloqueados.
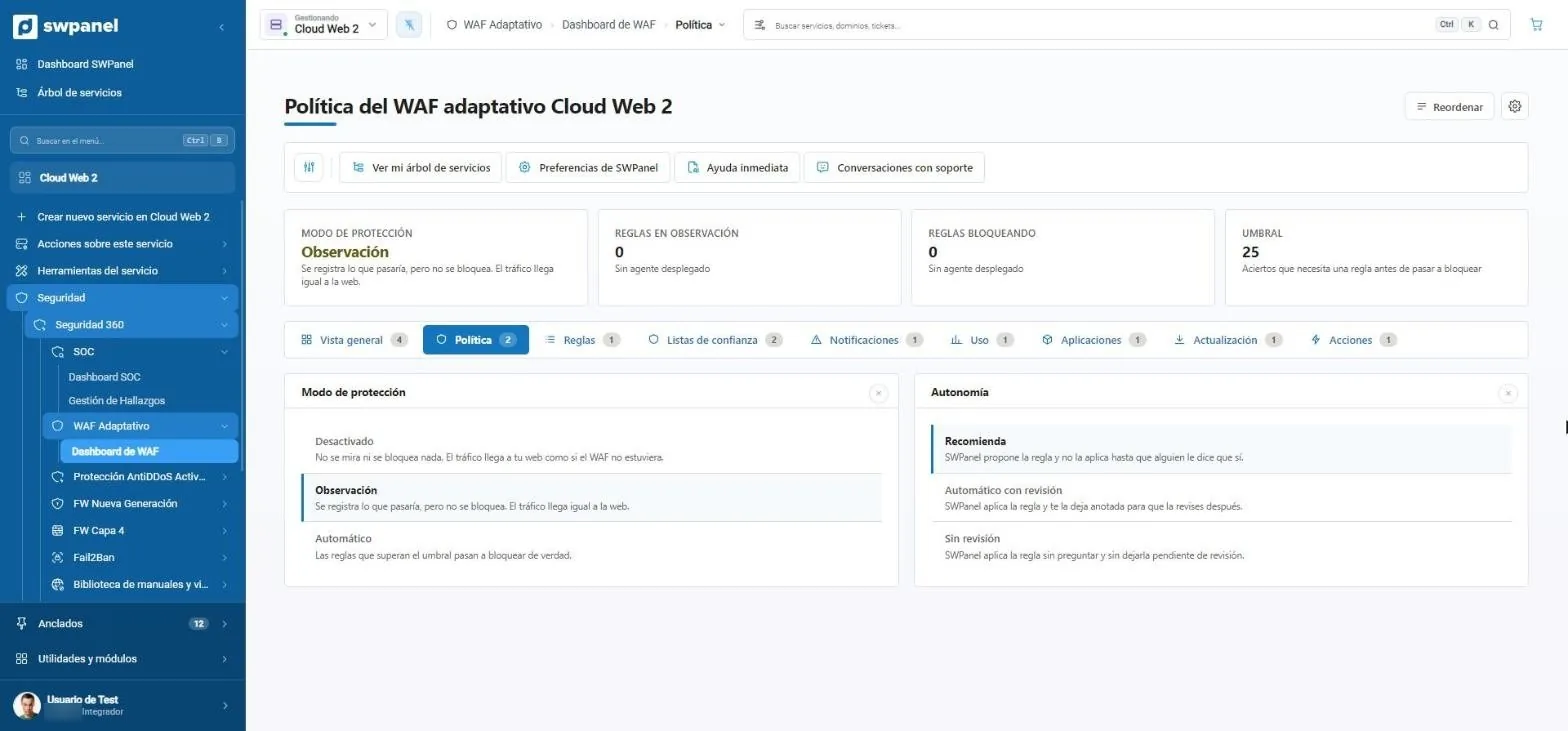
- Modo de proteção: aqui, em observação.
- Limite: os acertos de que uma regra precisa antes de bloquear.
- Três modos: desativado, observação ou automático.
- Três níveis de autonomia: só recomenda, aplica com revisão ou aplica sem revisão.
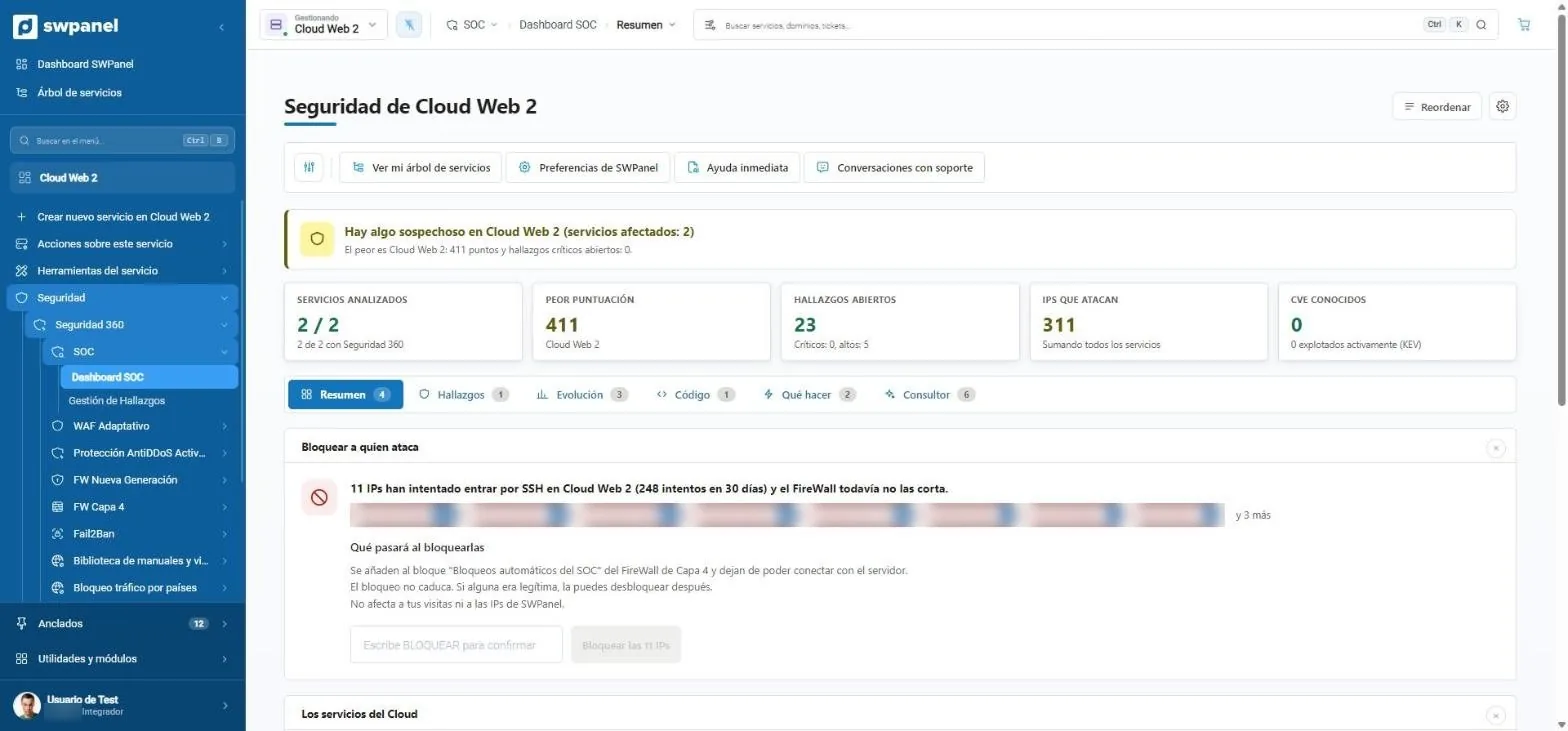
- Um aviso que resume o estado: em ordem, suspeito ou comprometido.
- Cinco números: serviços analisados, pior pontuação, achados, IPs que atacam e CVEs.
- Seis abas: resumo, achados, evolução, código, o que fazer e consultor.
- Bloquear quem ataca: 11 IPs tentam entrar por SSH e o SOC propõe cortá-los.
- Para agir você digita BLOQUEAR. Nada é aplicado por um clique distraído.
Resiliência
Seus serviços, mais resistentes a cada semana
O SWPanel calcula a resiliência de cada serviço: o que você poderia recuperar se algo falhasse. Explica peça a peça, aconselha o que subir e você aplica com um clique. Aos poucos, seus serviços ficam melhores, mais eficientes e mais resistentes.
Um Cloud de exemplo
Começa com a renovação automática e margem de CPU e RAM, mas sem backups, sem snapshots, sem monitoramento e com uma senha fraca.
- O SWPanel vê
- Aconselha você
- Você aplica com um clique
- A nota sobe
-
Senhas de acesso Uma senha de acesso é fraca. Troque por uma segura.+7 Proposto
-
Monitoramento Ninguém avisa você se a máquina deixar de responder. Ative o monitoramento.+5 Proposto
-
Backups Não há backup diário fora do serviço. Contrate os backups: arquivos e bancos de dados, todo dia.+26 Proposto
-
Snapshots Não há espaço para snapshots. Reserve espaço para fazê-los quando quiser.+7 Proposto
-
Próximo conselho 160 GB reservados para snapshots e nenhum snapshot feito. Faça o primeiro: a nota continua subindo.Proposto
Como a nota é calculada
Sete peças, cada uma com o seu peso. Só contam as que o serviço pode chegar a ter, e a soma é passada para 100. A nota mede o que você poderia recuperar se algo falhasse e quanto a máquina aguenta um pico, não se funciona hoje.
- Backups 30
- Snapshots 20
- Renovação automática 15
- Margem de CPU 15
- Margem de RAM 15
- Senhas de acesso 15
- Monitoramento 5
No SWPanel
A nota de cada serviço, com o que a sobe
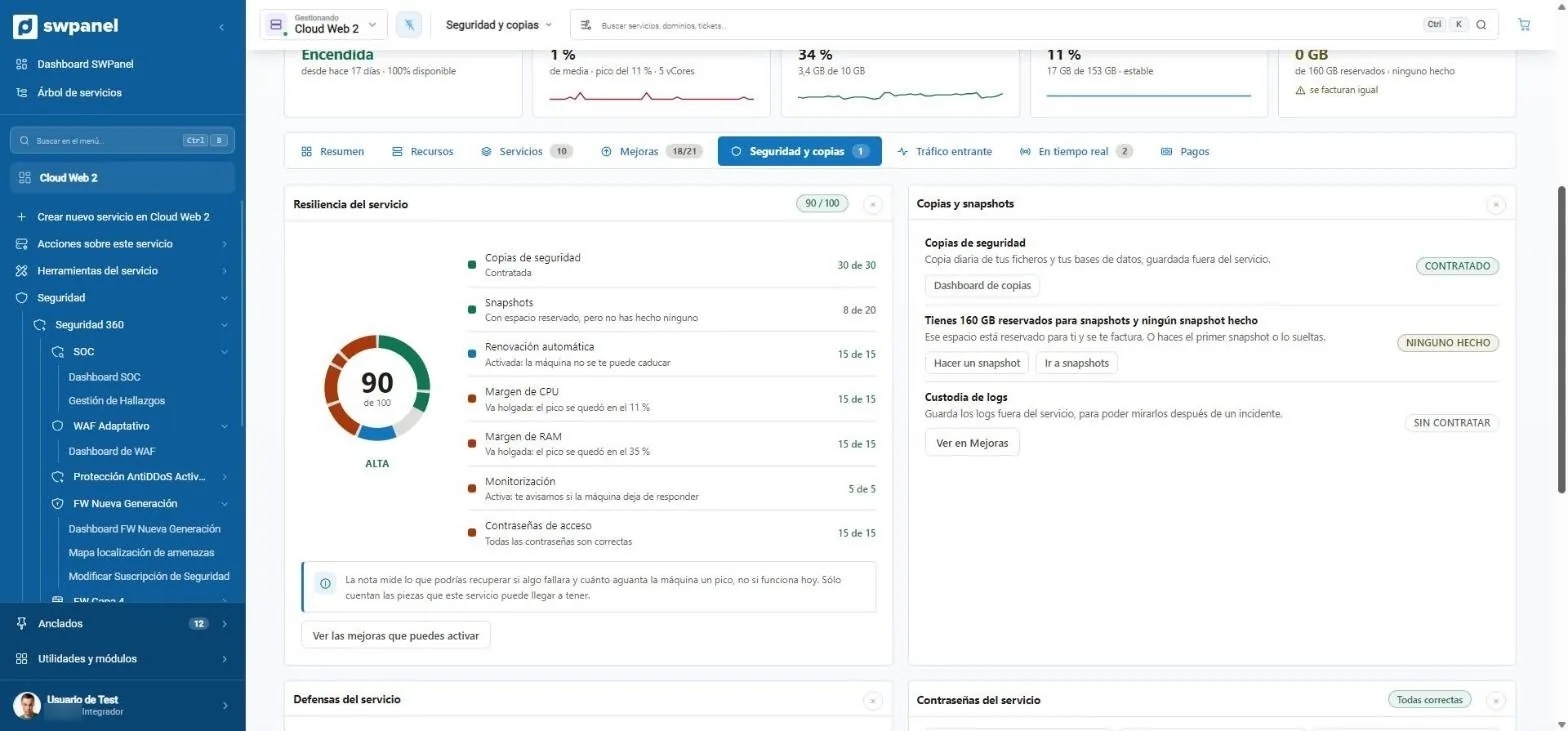
Cada Cloud e cada servidor tem a sua ficha de resiliência: a nota, as peças que somam e as que faltam, e as melhorias que a sobem com um botão. Esta tela é real.
- Backups e snapshots com o seu estado
- Custódia de logs, para consultar depois de um incidente
- Nota de resiliência sobre 100: o que você poderia recuperar se algo falhasse.
- O que soma e o que subtrai: backups, snapshots, renovação, margem de CPU e RAM, monitoramento e senhas.
- Backups e snapshots com o contratado, o que falta e o botão para fazer.
- As melhorias que sobem a nota, a um clique.
Tudo em uma ferramenta. Simples assim.
As camadas, o SOC, a nota de resiliência e o motor de IA vivem dentro do SWPanel. Você ativa a Segurança 360 no serviço e ela começa a trabalhar; cada conselho chega com o seu botão, e a cada semana seus serviços ficam um pouco melhores.
- Sem plugins
- Sem integrar ferramentas
- Sem instalar programas
- Um clique
Perguntas frequentes
Dúvidas sobre as camadas
Seu serviço, no núcleo
O módulo Segurança já vem ativado e sem custo na sua conta. Adicione a Segurança 360 a cada hospedagem, Cloud ou servidor que quiser proteger.