SWPanel

Meldungen

Die neuesten vom SOC veröffentlichten

Vom neuesten zum ältesten. Filtere nach Schweregrad, Typ oder Thema oder suche eine CVE.

Schweregrad
Typ
31 Meldungen
Info

Anstieg von Angriffen: Wie du deine Website in einer unsicheren Welt schützen kannst

Im digitalen Sicherheitsumfeld kann jede Woche Veränderungen mit sich bringen. Diese Woche haben wir einen Anstieg um 42 % bei neuen oder aktualisierten Exploits festgestellt, was bedeutet, dass es mehr Möglichkeiten gibt, Websites und Server anzugreifen. Zudem gibt es über 70 Schwachstellen, die bereits in realen Angriffen genutzt werden. Das bedeutet nicht, dass deine Website gerade in Gefahr ist, aber es ist ein guter Moment, um zu prüfen, welche Maßnahmen du bereits aktiviert hast.

Angriffsvektoren 13 Nov 2026
Info

Mehr blockierte Angriffe in SWPanel: Was es bedeutet und wie du dich schützen kannst

Diese Woche haben wir einen Anstieg von 45 % in der Anzahl der blockierten Angreifer-IPs und 27 % mehr unterschiedliche IPs gesehen. Obwohl die Gesamtzahl der Blockierungen um 8 % unter dem Durchschnitt der letzten fünf Wochen liegt, ist der Anstieg bestimmter Angriffsarten besorgniserregend. Wenn du online verkaufst, einen E-Mail-Server betreust oder eine Website hast, ist es wichtig, zu verstehen, was vor sich geht und wie du dich schützen kannst.

Angriffe auf den Perimeter 12 Nov 2026

Hoch

Sicherheitsaktualisierungen für Node.js vom 11. November 2026

Node.js hat sechs Sicherheitsaktualisierungen veröffentlicht, die schwerwiegende Schwachstellen beheben. Diese Aktualisierungen betreffen Versionen vor 22.23.5, 24.22.3, 26.13.1 und 27.0.0. Wenn du Node.js auf deinem Server verwendest, ist es wichtig, dass du auf eine dieser behobenen Versionen oder eine höhere upgradest.

Node.js 11 Nov 2026 6 CVE

Info

Bots auf deiner Website: Wer sind sie und wie kannst du dich schützen?

Diese Woche sank der Bot-Traffic auf Websites mit aktiviertem BotLock um 32,6 % im Vergleich zur Vorwoche, was eine Erleichterung darstellt. Allerdings zeigt sich in den letzten Wochen eine steigende Tendenz des Bot-Traffics, insbesondere von Bots mit künstlicher Intelligenz. Obwohl der größte Teil dieses Traffics unschädlich ist, können einige Bots versuchen, Inhalte zu kopieren, sensible Pfade zu scannen oder sogar versuchen, auf deine Website ohne Berechtigung zuzugreifen. Es ist wichtig, wachsam zu sein und vorbeugende Maßnahmen zu ergreifen.

BotLock 11 Nov 2026

Info

Vulnerabilitäten in WordPress: Das solltest du diese Woche wissen

Diese Woche wurden 166 neue kritische Schwachstellen in WordPress-Plugins und -Themes identifiziert. Obwohl die Zahl hoch ist, ist sie um 8,8 % niedriger als in der vorherigen Woche und bleibt unter dem Durchschnitt der letzten 5 Wochen. Wenn du eine Website mit WordPress betreibst, ist es wichtig zu wissen, dass diese Schwachstellen es Angreifern ermöglichen können, die Kontrolle über deinen Site zu übernehmen, Daten zu stehlen oder sogar Befehle auszuführen, als wärst du es selbst. Mach dir keine Sorgen: Mit etwas Aufmerksamkeit kannst du dich leicht schützen.

WordPress 10 Nov 2026

Info

Vulnerabilitäten in der Welt: Was solltest du wissen und was tun?

Jede Woche werden im Sicherheitsbereich neue Schwachstellen in Software, Plug-ins und Servern entdeckt. Diese Woche wurden 55 neue Schwachstellen gemeldet, die Webseiten, Server oder sogar Drucker beeinflussen könnten. Obwohl keine davon aktuell in Ransomware-Angriffen genutzt wird, haben mehrere eine hohe Wahrscheinlichkeit, ausgenutzt zu werden. Es ist, als würdest du die Tür deines Zuhauses ohne Schloss lassen: obwohl kein Einbrecher vor der Tür steht, ist es nur eine Frage der Zeit, bis jemand es versucht.

Ausgenutzte CVEs 9 Nov 2026

Info

Aktualisiere deine Website rechtzeitig: Ein Leitfaden, um dein Unternehmen zu schützen

Wusstest du, dass jede Woche hunderte Sicherheitslücken in WordPress-Plugins und -Themes veröffentlicht werden? Einige ermöglichen es einem Angreifer, ohne Passwort in dein System einzubrechen, andere geben ihm sogar die volle Kontrolle über deine Website. Das Aktualisieren ist nicht nur eine Empfehlung: Es ist eine Notwendigkeit, um dein Unternehmen zu schützen. In diesem Artikel erklären wir dir, warum, wie und wann du es machst, mit klaren Schritten und Tools, die dir dabei helfen, keine Fehler zu machen.

Praxisleitfäden 8 Nov 2026

Info

Geringerer Traffic und höhere Stabilität bei den Backups

Diese Woche ist der Traffic der Webseiten, die in SWPanel gehostet werden, um 12,7 % gegenüber der Vorwoche gesunken, und auch die übertragenen Daten haben um 13,3 % abgenommen. Obwohl das auf den ersten Blick besorgniserregend wirken mag, ist es wichtig zu verstehen, was das bedeutet und wie es deine Website beeinflusst. Gleichzeitig haben sich die Backups leicht verbessert, mit einer täglichen Stabilität von +0,9 %. In diesem Sicherheitsbulletin erklären wir dir, was passiert, warum das so ist und was du tun kannst, um deine Website zu schützen.

Puls der Plattform 7 Nov 2026

Info

Anstieg von Angriffen: Wie du deine Website in einer unsicheren Welt schützen kannst

Stell dir vor, deine Website ist ein Gebäude mit Türen, Fenstern und Schlössern. Diese Woche haben Angreifer 26 neue Wege veröffentlicht, um diese Schlösser zu knacken, und einige davon werden bereits von echten Kriminellen genutzt. Es ist kein Scherz: Wenn deine Website ein unpatchtes Schloss hat, könnte jemand eindringen, Daten stehlen oder sogar dein Geschäft lahmlegen.

Angriffsvektoren 6 Nov 2026

Info

Serverangriffe sinken um 44 % diese Woche, aber wir bleiben wachsam

Die Serverangriffe haben sich diese Woche um 44 % reduziert, was eine gute Nachricht ist. Das bedeutet jedoch nicht, dass die Gefahren verschwunden sind. Täglich versuchen Tausende von Bots, per Brute Force auf WordPress, E-Mail-Konten, Datenbanken und Server zuzugreifen. Der automatische Firewall von SWPanel blockiert sie, aber wenn du nicht vorbereitet bist, kann allein ein Angriff ernsthafte Probleme verursachen.

Angriffe auf den Perimeter 5 Nov 2026

Info

Bots bleiben aktiv: Wie du deine Website in einer zunehmend automatisierten Welt schützt

In dieser Woche (28. Oktober bis 2. November) waren Bots mit künstlicher Intelligenz weiterhin die aktivste Gruppe auf Webseiten mit aktiviertem BotLock. Obwohl ihr Traffic um 8,8 % gegenüber der Vorwoche gesunken ist, liegt er immer noch über dem Durchschnitt der letzten fünf Wochen. Das bedeutet, dass sich der Angriffstempo etwas abgeflacht hat, die Bots aber weiterhin versuchen, Inhalte zu besuchen, Seiten zu crawlen und Informationen zu kopieren, um Modelle der künstlichen Intelligenz zu trainieren oder andere automatisierte Zwecke zu verfolgen.

BotLock 4 Nov 2026

Info

Die Anzahl der kritischen Fehler in WordPress steigt: Was bedeutet das für deine Website?

Letzte Woche stieg die Anzahl der schwerwiegenden Sicherheitslücken in WordPress um 102,2 % gegenüber der vorherigen Woche. Das bedeutet nicht, dass deine Website in Gefahr ist, aber es ist ein guter Moment, um zu prüfen, welche Plugins und Themes installiert sind und ob sie aktuell sind. Obwohl nicht alle Websites die betroffenen Produkte nutzen, wissen die Angreifer das nicht und suchen überall. Deshalb ist es wichtig, vorbereitet zu sein.

WordPress 3 Nov 2026
Info

Vulnerabilitäten in der Welt: Wie schützt du deine Website?

Jede Woche werden Tausende neue Schwachstellen entdeckt und in globale Kataloge wie CISA KEV, Wordfence oder EPSS eingepflegt. Diese Woche wurden 78 neue Schwachstellen in die Registrierungen aufgenommen. Obwohl nicht alle direkt gefährlich sind, ermöglichen einige davon, dass ein Angreifer deine Website übernimmt, Daten stiehlt oder sogar deinen Online-Shop lahmlegt. Die Anzahl der Schwachstellen, die in Ransomware-Kampagnen genutzt werden, bleibt bei null, was beruhigend ist, aber wir sollten nicht nachlassen.

Ausgenutzte CVEs 2 Nov 2026
Info

Angriffe auf Server sind zurückgegangen, aber die Überwachung bleibt entscheidend

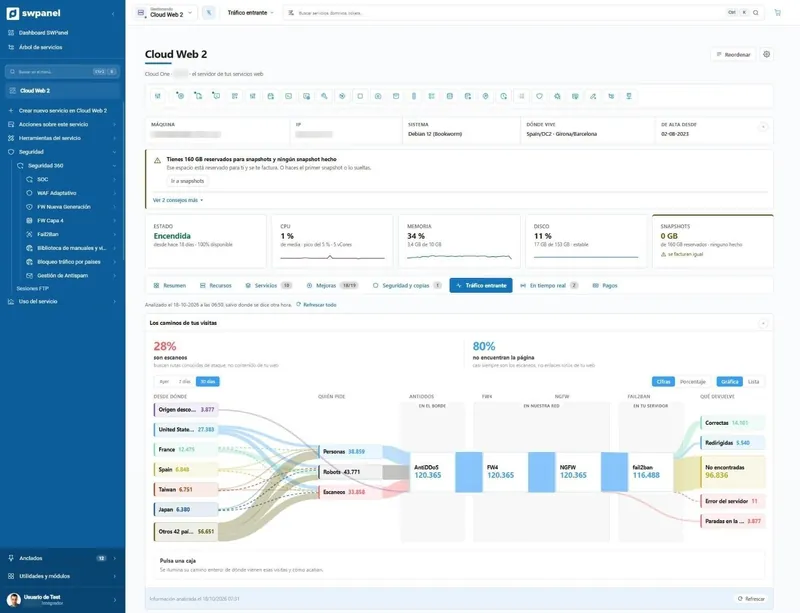
Letzte Woche ist die Anzahl der Serverangriffe um 23 % gegenüber der vorherigen Woche gesunken. Das ist beruhigend, bedeutet aber nicht, dass die Gefahr verschwunden ist. Die Angreifer versuchen weiterhin, auf WordPress, SSH, E-Mail und andere Dienste zuzugreifen, und obwohl der Firewall von SWPanel sie blockiert, ist es wichtig zu verstehen, warum das passiert und wie du dich schützen kannst.

Angriffe auf den Perimeter 1 Nov 2026
Info

Die Bots der KI steigen weiter: Was bedeutet das für deine Website?

KI-Bots nehmen weiterhin an Präsenz in den Webseiten mit aktiviertem BotLock zu. Diese Woche stellen sie fast 30 % des gesamten Traffics dar, was 55 % mehr als der Durchschnitt der letzten fünf Wochen ist. Das bedeutet nicht, dass deine Website in Gefahr ist, aber es gibt mehr automatisierte Aktivitäten, die versuchen, Informationen zu sammeln, Schwachstellen zu testen oder sogar Inhalte zu kopieren. Obwohl die meisten dieser Bots nicht böswillig sind, können einige Probleme verursachen, wenn sie nicht kontrolliert werden. Deshalb erklären wir dir, was gerade passiert, warum das so ist und was

BotLock 28 Okt 2026

Info

Vulnerabilitäten in WordPress: Was bedeutet das für deine Website?

Stell dir vor, deine Website ist wie ein Haus mit Türen und Fenstern. Wenn eine davon einen Sicherheitsfehler hat, könnte jemand unbefugt eindringen. Diese Woche wurden 93 "Türen" mit Fehlern in Plugins und Themes von WordPress entdeckt. Einige erlauben es einem Angreifer, Dinge wie das Übernehmen von Konten, das Hochladen gefährlicher Dateien oder sogar das Ausführen von Befehlen wie der eigentliche Besitzer zu tun. Es ist kein Problem deiner Website an sich, aber etwas, das du kennen solltest, wenn du WordPress nutzt.

WordPress 27 Okt 2026

Info

Vulnerabilitäten in der digitalen Welt: Das solltest du diese Woche wissen

In der digitalen Welt, genau wie im echten Leben, gibt es Türen, die aus Unachtsamkeit offen gelassen werden. Diese Woche haben Experten 81 neue Schwachstellen in Software und Plattformen entdeckt, die von Millionen von Webseiten genutzt werden. Eine davon wird bereits in Ransomware-Angriffen genutzt, also Angriffen, die deine Website oder deine Daten blockieren, bis du einen Lösegeld zahlen willst. Das ist kein Scherz: Das passiert in der realen Welt, und das überwacht SWPanel für dich.

Ausgenutzte CVEs 26 Okt 2026

Info

Geringerer Web-Traffic und mehr Datenverkehr aus Spanien: Was bedeutet das für deine Website?

Dieses Wochenende war der Traffic auf den Webseiten, die in SWPanel gehostet werden, etwas gesunken, aber die Menge der übertragenen Daten stieg. Das bedeutet, dass, obwohl weniger Besucher kamen, diejenigen, die kamen, intensiver interagierten: Sie luden mehr Bilder, Videos oder Dokumente herunter. Es ist, als hätten wir nicht mehr Besucher, sondern jeder Besucher habe mehr Zeit auf der Website verbracht oder mehr Aktionen ausgeführt.

Puls der Plattform 25 Okt 2026

Info

Anstieg von Angriffen: Wie du deine Website in einer unsichereren Welt schützen kannst

In einer Welt, in der Websites wie offene Türen zum Netzwerk sind, werden täglich neue Methoden veröffentlicht, um sie anzugreifen. Diese Woche wurden beispielsweise 37 neue oder aktualisierte Angriffsmethoden identifiziert, was einen erheblichen Anstieg im Vergleich zu den vorangegangenen Wochen darstellt. Mach dir aber keine Sorgen: Wir erklären dir, was das bedeutet, wie es deine Website beeinflusst und was du tun kannst, um dich zu schützen.

Angriffsvektoren 25 Okt 2026

Info

Mehr blockierte Angriffe diese Woche: Was bedeutet das für deine Website?

Diese Woche haben wir einen Anstieg an Versuchen beobachtet, auf Server, Webseiten und E-Mails未经授权访问. Obwohl die Angriffe von unserem Sicherheitssystem blockiert wurden, ist es wichtig zu verstehen, was passiert und wie du deine Website oder deinen Online-Shop schützen kannst. In diesem Sicherheitsbulletin erklären wir dir das alles klar und verständlich, ohne Panik oder Fachbegriffe, und geben dir die Werkzeuge, um vorbereitet zu sein.

Angriffe auf den Perimeter 25 Okt 2026

Info

Wie sieht die Sicherheit in SWPanel in den letzten 30 Tagen aus?

In den letzten 30 Tagen hat sich das SOC von SWPanel aufmerksam um Sicherheitsmeldungen und -warnungen gekümmert, die die Hosting-Dienste und Webseiten betreffen, die auf unseren Servern gehostet werden. Insgesamt haben wir 5 Sicherheitswarnungen und 4 Kontextnachrichten veröffentlicht. Von den Warnungen waren 3 als Hochrisiko und 1 als Kritisch eingestuft. Zudem wurden bereits 66 % der betroffenen Dienste behoben, während 29 % immer noch keine Lösung bieten. Diese Daten helfen uns zu verstehen, was im Sicherheitsumfeld passiert und wie wir dich besser schützen können.

SOC-Zusammenfassung 25 Okt 2026

Info

Bots und Angriffe kontrollieren: Praxishandbuch zur Sicherung deiner Website

Heutzutage muss deine Website nicht nur gut funktionieren, sondern auch sicher sein. Und eine der häufigsten Bedrohungen ist kein Hacker mit Tastatur, sondern ein Bot: ein automatisiertes Programm, das versuchen kann, einzubrechen, Daten zu stehlen oder sogar deine Seite lahmzulegen. Warum ist dir das jetzt wichtig? Weil wir bereits wissen, dass 23,2 % des Traffics von Webseiten mit BotLock künstliche Intelligenz-Bots sind und 9,9 % Bots, die versuchen, Informationen zu stehlen. Es ist kein fernes Problem: Es ist real und kann dich betreffen. Aber mach dir keine Sorgen: Mit ein paar einfachen

Praxisleitfäden 25 Okt 2026

Info

Bots auf deiner Website: Was greift an, was blockieren wir und wie kannst du dich schützen

Letzte Woche haben wir in SWPanel eine besondere Aktivität von Bots beobachtet, insbesondere von künstlicher Intelligenz. Obwohl der größte Teil des Traffics auf Webseiten von echten Nutzern stammt, spielen Bots eine wichtige Rolle – und nicht immer sind sie Freunde. In diesem Sicherheitsbulletin erklären wir dir, was wir gesehen haben, was das bedeutet und wie du dich ohne technische Komplikationen schützen kannst.

BotLock 25 Okt 2026

Info

Kritische Fehler in WordPress-Plugins und -Themes: Das solltest du wissen

Stell dir vor, du hast einen physischen Laden und entdeckst plötzlich, dass die Haustür ein Problem hat: Jeder, der davon weiß, kann ohne Schlüssel eintreten. Das ist mehr oder weniger das, was mit einigen WordPress-Plugins passiert. Diese Woche wurden 90 kritische Schwachstellen in WordPress-Plugins und -Themes identifiziert, was bedeutet, dass deine Website anfällig für Angriffe sein könnte, wenn sie eines dieser Tools ohne Aktualisierung nutzt. Das ist keine Übertreibung: Es ist eine Realität, die Tausende von Webseiten weltweit betrifft. Mach dir aber keine Sorgen, wir erklären dir, was du

WordPress 25 Okt 2026

Info

Vulnerabilitäten in der Welt: Was man im Oktober 2026 beobachten sollte

Im Bereich der IT-Sicherheit bringt jede Woche neue Warnungen mit sich. Diese Woche wurden 83 neue Schwachstellen identifiziert, die von Angreifern ausgenutzt werden können. Eine davon wird bereits in Ransomware-Kampagnen genutzt, was eine Art von Angriff ist, der deine Website oder Online-Shop lahmlegen kann. Warum ist das wichtig für dich? Weil deine Website, falls sie ein nicht aktualisiertes Plugin oder CMS nutzt, leichtes Opfer sein könnte. Es geht nicht um Panikmachen, sondern darum, vorbereitet zu sein, bevor etwas passiert.

Ausgenutzte CVEs 25 Okt 2026

Hoch

Verwundbarkeit im Server-System (BIND von Debian)

Wir haben eine Verwundbarkeit in einem Komponententeil des Betriebssystems auf unseren Cloud-Servern festgestellt. Dieser Komponente, genannt BIND, ist dafür zuständig, Internetadressen zu verwalten (wie die, die du nutzt, um auf deine Website zuzugreifen). Die Verwundbarkeit betrifft ältere Versionen dieses Systems. Wenn dein Server eine betroffene Version nutzt, ist es wichtig, das System zu aktualisieren, um es zu schützen. Wenn dein Server von uns verwaltet wird, aktualisieren wir ihn bereits. Wenn du ihn selbst verwaltest, folge den unten stehenden Anweisungen.

Server und System (Debian) 23 Okt 2026 4 CVE

Hoch

Sicherheitsaktualisierungen für Node.js (21-10-2026)

Node.js hat am 21. Oktober 2026 eine Reihe von Sicherheitsaktualisierungen veröffentlicht. Diese Aktualisierungen beheben 4 kritische Sicherheitslücken, die ältere Versionen der Branchen 22, 24 und 26 betreffen. Diese Information ist relevant, wenn du Node.js auf deinem Server (Cloud oder dediziert) installiert hast und es zur Ausführung von Anwendungen verwendest. SWPanel verwaltet oder aktualisiert Node.js nicht automatisch, also musst du selbst handeln, falls du es nutzt.

Node.js 23 Okt 2026 4 CVE

Hoch

Verwundbarkeit in Apache von Debian: Empfohlene Aktualisierung

Wir haben 15 Verwundbarkeiten im Apache-Server von Debian erkannt. Obwohl sie aktuell nicht ausgenutzt werden, ist es empfehlenswert, sich durch eine Aktualisierung zu schützen. Wenn deine Website auf einem von uns verwalteten Server läuft, arbeiten wir bereits daran, das Patch anzuwenden. Wenn du den Server selbst verwaltest, folge bitte den unten stehenden Anweisungen.

Server und System (Debian) 23 Okt 2026 15 CVE

Hoch

Verwundbarkeit in Moodle: Aktualisiere auf Version 4.5.9

Wir haben eine Verwundbarkeit in Moodle, einer sehr verbreiteten Plattform zur Erstellung von Online-Akademien und Kursen, festgestellt. Diese Verwundbarkeit betrifft alle Versionen vor der 4.5.9. Falls du Moodle verwendest und noch nicht aktualisiert hast, empfehlen wir dir, dies so bald wie möglich zu tun, um deine Website zu schützen. Falls die Website über SWPanel installiert wurde und du den automatischen Update aktiviert hast, kann SWPanel dir bei der Aktualisierung helfen. Vorher solltest du jedoch ein Backup erstellen, falls etwas schiefgeht.

CMS 23 Okt 2026 3 CVE

Kritisch

Kritische Sicherheitslücken in PHP behoben

Wenn du unsere verwalteten Dienste nutzt, bist du bereits geschützt. Unser Team hat schnell reagiert, um ein schwerwiegendes Sicherheitsproblem in PHP zu beheben, eine Programmiersprache, die für viele Webseiten unerlässlich ist. Wir erklären dir, was passiert ist, warum es wichtig ist und was du tun solltest, wenn du eine ältere PHP-Version nutzt.

PHP 21 Okt 2026 2 CVE

Hoch

Verwundbarkeit in PHP: Aktualisiere deine Version, um sicher zu sein

Wir haben eine Verwundbarkeit in PHP, einer Sprache, die viele Webseiten nutzen, um zu funktionieren, festgestellt. Diese Verwundbarkeit wurde in neuen Versionen behoben. Wenn du eine betroffene Version nutzt, erklären wir dir, wie du sie prüfen und was du tun kannst. Wenn dein Server von uns verwaltet wird, wenden wir bereits das Patch an.

PHP 24 Sep 2026 1 CVE

Mit diesen Filtern gibt es keine Meldungen.

  • Hinweise: Software, die SWPanel auf seinen Servern verwaltet.
  • Informativ: Software, die es nicht verwaltet, etwa Node.js.
  • Kontext: Zusammenfassungen und Leitfäden des SOC, ohne konkrete Schwachstelle.
  • Folge dem Bulletin per RSS

Abonnement

Die Meldungen, in deinem Postfach

Jedes Mal, wenn das SOC von SWPanel eine Meldung veröffentlicht, erhältst du sie per E-Mail mit demselben Artikel: was passiert ist, wen es betrifft und was zu tun ist.

  • Nur Sicherheitsmeldungen, wenn etwas wichtig ist
  • Du wählst den Schweregrad und die Themen, die dich interessieren
  • In sieben Sprachen
  • Abmelden aus jeder E-Mail
Welche Meldungen du willst
Worüber

Wenn du Kunde bist

In SWPanel weiß das Bulletin, welche Dienste du hast

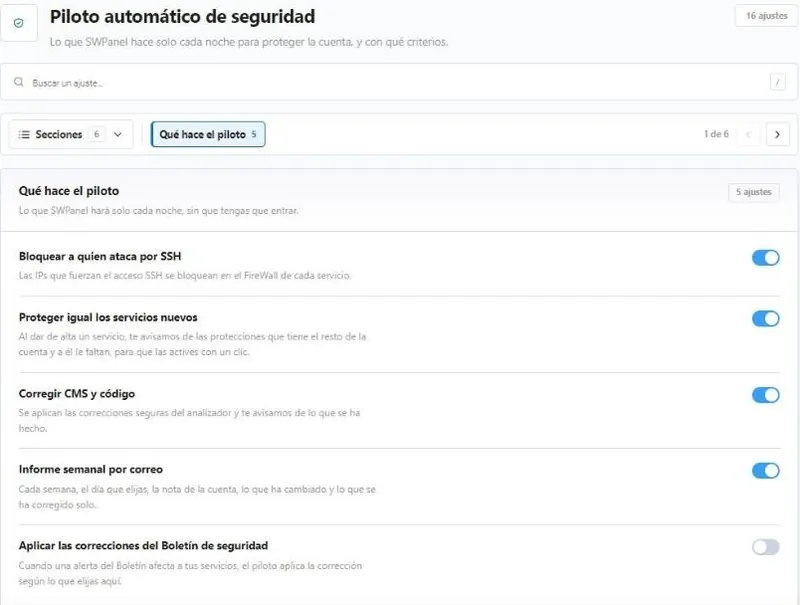
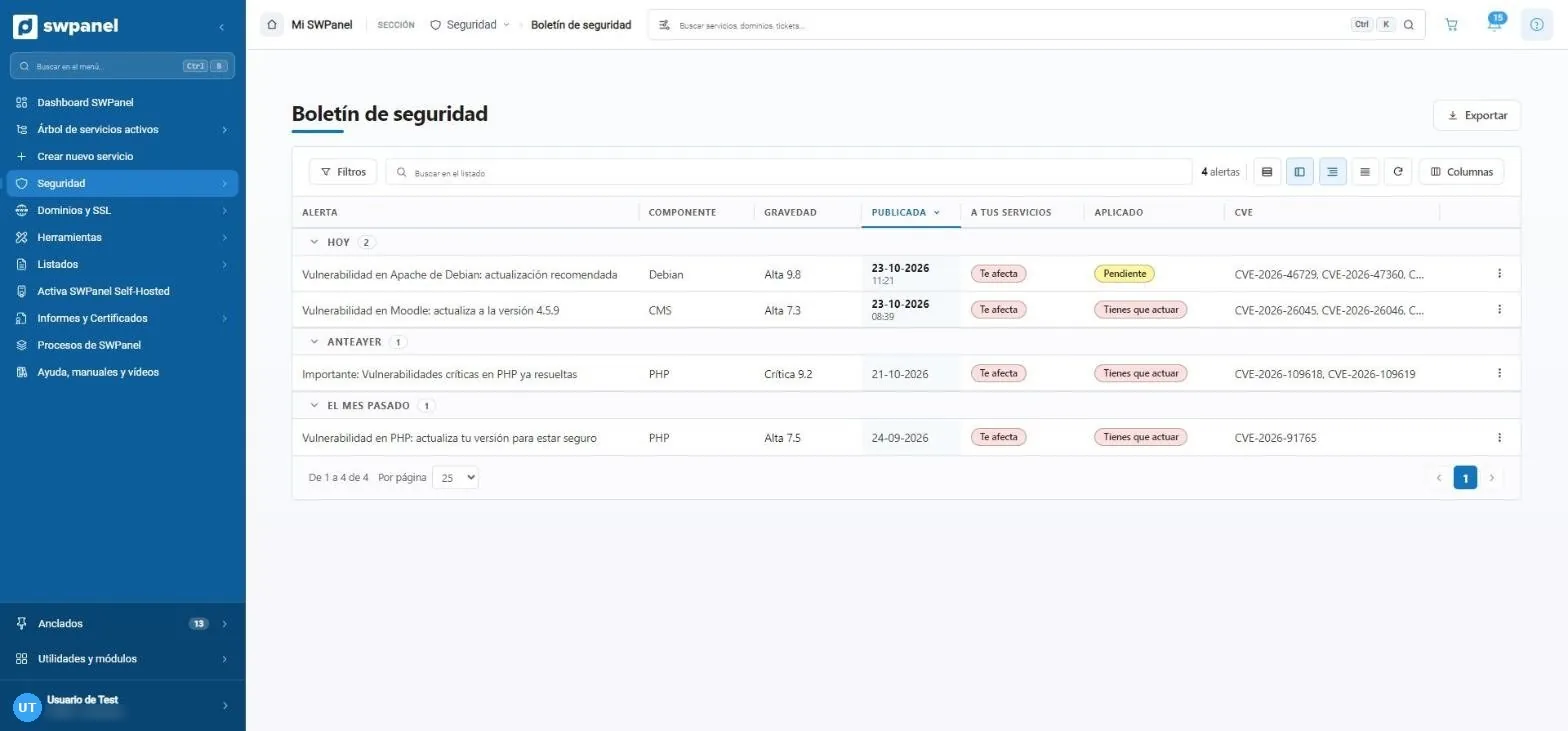
Dieselben Meldungen, abgeglichen mit deinen Diensten: welche dich betreffen, was SWPanel bei jedem tut und was du tun musst. Mit dem Autopiloten kann die Korrektur von selbst angewendet werden.

dev.swpanel.com › Sicherheit › Sicherheitsbulletin Echter Screenshot
Das Sicherheitsbulletin in SWPanel: jede Meldung mit Schweregrad, ob sie deine Dienste betrifft und ob sie bereits angewendet ist

Häufige Fragen

Fragen zum Bulletin

Die Meldungen, die das SOC von SWPanel veröffentlicht, sobald eine wichtige Schwachstelle bekannt wird: in PHP, im Webserver, in CMS wie WordPress oder Moodle, im System der Server oder in Werkzeugen wie Node.js. Jede Meldung erklärt, was passiert ist, wen es betrifft und was zu tun ist.

Genau das ist die Idee. Jede Meldung beginnt mit «Was passiert ist, einfach erklärt» und «Warum es wichtig ist» und endet mit den Schritten, den häufigen Fragen und den Quellenangaben, falls du zur Quelle gehen möchtest.

Der Schweregrad sagt, wie viel Schaden die Schwachstelle anrichten kann, wenn jemand sie ausnutzt. Der CVSS ist die Standardbewertung von 0 bis 10. Manche Quellen nennen nur den Schweregrad, ohne Wert: dann hat die Meldung keinen CVSS.

Die zu einer Software, die SWPanel weder verwaltet noch aktualisiert, wie Node.js auf einer Cloud oder einem Server. Wir erklären dir die Schwachstelle und was zu tun ist, aber das Update liegt bei dir.

Ja. Die Artikel erklären die Schwachstelle und wie man sie auf jedem Server behebt. Die Abschnitte zu SWPanel sagen, was wir bei den von uns verwalteten Services tun.

In SWPanel weiß das Bulletin, welche Services du hast: Es markiert die Meldungen, die dich betreffen, sagt dir, was bei jedem Service zu tun ist, und kann mit dem Autopiloten die Korrektur für dich einspielen.

Nein. Das öffentliche Bulletin nennt nie, welche oder wie viele Services betroffen sind. Das sieht nur jeder Kunde in seinem eigenen SWPanel.

Über den Link am Ende jeder E-Mail, mit einem Klick.