Alertes

Les dernières publiées par le SOC

De la plus récente à la plus ancienne. Filtrez par gravité, par type ou par thème, ou recherchez une CVE.

Gravité
Type
31 alertes
Info

Attaques en augmentation : comment protéger ton site dans un monde plus vulnérable

Dans le monde de la sécurité numérique, chaque semaine peut apporter des changements. Cette semaine, nous avons vu une augmentation de 42 % d'exploits nouveaux ou mis à jour, ce qui signifie qu'il y a plus de façons d'attaquer des sites et des serveurs. De plus, plus de 70 vulnérabilités sont déjà utilisées dans des attaques réelles. Cela ne signifie pas que ton site est en danger maintenant, mais c'est un bon moment pour vérifier les mesures que tu as activées.

Vecteurs d'attaque 13 nov. 2026
Info

Plus d'attaques bloquées sur SWPanel : ce que cela signifie et comment se protéger

Cette semaine, nous avons constaté une augmentation de 45 % du nombre d'adresses IP attaquantes bloquées, ainsi qu'un 27 % d'adresses IP distinctes supplémentaires. Bien que le nombre total de blocages soit inférieur de 8 % à la moyenne des cinq dernières semaines, l'augmentation de certains types d'attaques est préoccupante. Si tu gères une boutique en ligne, un courriel professionnel ou un site web, il est important que tu comprennes ce qui se passe et comment te protéger.

Attaques du périmètre 12 nov. 2026

Élevée

Mises à jour de sécurité pour Node.js du 11 novembre 2026

Node.js a publié six mises à jour de sécurité avec des correctifs pour des vulnérabilités graves. Ces mises à jour affectent les versions antérieures à 22.23.5, 24.22.3, 26.13.1 et 27.0.0. Si tu utilises Node.js sur ton serveur, il est important de mettre à jour vers une de ces versions corrigées ou supérieures.

Node.js 11 nov. 2026 6 CVE

Info

Les bots sur votre site web : qui sont-ils et comment vous protéger ?

Cette semaine, le trafic des bots sur les sites web avec BotLock a baissé de 32,6 % par rapport à la précédente, ce qui est un soulagement. Cependant, la tendance générale des dernières semaines indique une augmentation du trafic des bots d'intelligence artificielle. Bien que la plupart de ce trafic ne soit pas dangereux, certains bots peuvent tenter de copier du contenu, d'explorer des routes sensibles ou même d'accéder à votre site web de manière non autorisée. Il est important d'être vigilant et de prendre des mesures préventives.

BotLock 11 nov. 2026

Info

Vulnérabilités dans WordPress : ce que tu dois savoir cette semaine

Cette semaine, 166 nouvelles vulnérabilités graves ont été identifiées dans des plugins et des thèmes WordPress. Bien que ce nombre soit élevé, il représente une baisse de 8,8 % par rapport à la semaine précédente et reste en dessous de la moyenne des 5 dernières semaines. Si tu as un site web avec WordPress, sache que ces failles peuvent permettre à des attaquants de prendre le contrôle de ton site, de voler des données ou même d'exécuter des commandes comme si c'était toi. Ne t'inquiète pas : avec un peu d'attention, tu peux te protéger facilement.

WordPress 10 nov. 2026

Info

Vulnérabilités dans le monde : que devez-vous savoir et que faire ?

Chaque semaine, dans le domaine de la sécurité, de nouvelles vulnérabilités sont découvertes dans les logiciels, les plugins et les serveurs. Cette semaine, 55 nouvelles vulnérabilités ont été signalées, pouvant affecter des sites web, des serveurs, voire même des imprimantes. Bien qu'aucune d'entre elles ne soit utilisée actuellement dans des attaques de ransomware, plusieurs ont une forte probabilité d'être exploitées. C'est comme si quelqu'un laissait la porte de votre maison sans verrou : même s'il n'y a pas de voleur devant, c'est une question de temps avant qu'il ne vienne.

CVE exploités 9 nov. 2026

Info

Mets à jour ton site web à temps : un guide pour protéger ton entreprise

Savais-tu que des centaines de vulnérabilités de sécurité sont publiées chaque semaine dans les plugins et thèmes WordPress ? Certaines permettent à un attaquant d'entrer sans mot de passe, d'autres lui donnent même le contrôle total de ton site. Mettre à jour n'est pas seulement une recommandation : c'est une nécessité pour protéger ton entreprise. Dans cet article, on t'explique pourquoi, comment et quand le faire, avec des étapes claires et des outils qui t'aideront à ne pas te tromper.

Guides pratiques 8 nov. 2026

Info

Moins de trafic et plus de stabilité pour les sauvegardes

Cette semaine, le trafic des sites hébergés sur SWPanel a baissé de 12,7 % par rapport à la semaine précédente, et les données transférées ont également diminué de 13,3 %. Bien que cela puisse sembler inquiétant, il est important de comprendre ce que cela signifie et comment cela affecte ton site. En parallèle, les sauvegardes ont légèrement amélioré leur stabilité, avec une augmentation de +0,9 % par jour. Dans ce bulletin, nous t'expliquons ce qui se passe, pourquoi cela arrive et ce que tu peux faire pour protéger ton site.

Pouls de la plateforme 7 nov. 2026

Info

Ataques en aumento : comment protéger ton site dans un monde plus vulnérable

Imagine que ton site est un bâtiment avec des portes, des fenêtres et des serrures. Cette semaine, les attaquants ont publié 26 nouvelles façons de forcer ces serrures, et certaines sont déjà utilisées par des criminels réels. Ce n’est pas une blague : si ton site a une porte non corrigée, quelqu’un pourrait entrer, voler des données ou même faire tomber ton entreprise.

Vecteurs d'attaque 6 nov. 2026

Info

Les attaques de serveurs baissent de 44 % cette semaine, mais nous ne baissons pas la garde

Les attaques de serveurs ont baissé de 44 % cette semaine, ce qui est une bonne nouvelle. Mais cela ne signifie pas que les dangers aient disparu. Chaque jour, des milliers de bots tentent d'accéder à WordPress, à des comptes de messagerie, à des bases de données et à des serveurs par la force brute. Le pare-feu automatique de SWPanel les bloque, mais si tu n'es pas prêt, un seul peut causer un problème sérieux.

Attaques du périmètre 5 nov. 2026

Info

Les bots restent actifs : comment protéger ton site dans un monde de plus en plus automatisé

Cette semaine (28 octobre à 2 novembre), les bots d'intelligence artificielle ont continué d'être le groupe le plus actif sur les sites avec BotLock activé. Bien que leur trafic ait baissé de 8,8 % par rapport à la semaine précédente, il reste supérieur à la moyenne des cinq dernières semaines. Cela signifie que, même si le rythme des attaques s'est un peu calmé, les bots continuent d'essayer d'accéder à du contenu, de parcourir des pages et de copier des informations pour entraîner des modèles d'IA ou pour d'autres usages automatisés.

BotLock 4 nov. 2026

Info

Les vulnérabilités graves dans WordPress augmentent : que cela signifie-t-il pour ton site ?

La semaine dernière, le nombre de vulnérabilités graves dans WordPress a augmenté de 102,2 % par rapport à la précédente. Cela ne signifie pas que ton site est en danger, mais c'est un bon moment pour vérifier quels plugins et thèmes sont installés et s'ils sont à jour. Même si toutes les sites n'utilisent pas les produits concernés, les attaquants ne le savent pas et cherchent partout. C'est pourquoi il est important d'être préparé.

WordPress 3 nov. 2026
Info

Vulnérabilités dans le monde : comment protéger ton site web ?

Chaque semaine, des milliers de nouvelles vulnérabilités sont découvertes et enregistrées dans des catalogues mondiaux comme CISA KEV, Wordfence ou EPSS. Cette semaine, 78 nouvelles vulnérabilités ont été ajoutées aux registres. Bien que toutes ne soient pas immédiatement dangereuses, certaines permettent à un attaquant de prendre le contrôle de ton site, de voler des données ou même de faire tomber ta boutique en ligne. Le nombre de vulnérabilités utilisées dans des campagnes de rançongiciel reste à zéro, ce qui est rassurant, mais nous ne devons pas baisser la garde.

CVE exploités 2 nov. 2026
Info

Les attaques contre les serveurs ont baissé, mais la surveillance reste essentielle

La semaine dernière, les attaques sur les serveurs ont diminué de 23 % par rapport à la précédente. C’est un soulagement, mais cela ne signifie pas que le danger ait disparu. Les attaquants continuent d’essayer d’accéder à WordPress, SSH, la messagerie et d’autres services, et bien que le pare-feu de SWPanel les bloque, il est important de comprendre pourquoi cela se produit et comment se protéger.

Attaques du périmètre 1 nov. 2026
Info

Les bots d'IA continuent d'augmenter : qu'est-ce que cela signifie pour votre site web ?

Les bots d'intelligence artificielle (IA) continuent d'accroître leur présence sur les sites web avec BotLock activé. Cette semaine, ils représentent presque 30 % du trafic total, ce qui est 55 % de plus que la moyenne des cinq semaines précédentes. Cela ne signifie pas que votre site web est en danger, mais cela indique une augmentation de l'activité automatisée qui tente de collecter des informations, de tester des vulnérabilités ou même de copier du contenu. Bien que la plupart de ces bots ne soient pas malveillants, certains peuvent causer des problèmes s'ils ne sont pas contrôlés. C'est p

BotLock 28 oct. 2026
Info

Vulnérabilités dans WordPress : que signifie cela pour votre site web ?

Imagine que ton site est comme une maison avec des portes et des fenêtres. Si l'une d'elles présente un défaut de sécurité, quelqu'un pourrait entrer sans autorisation. Cette semaine, 93 "portes" ont été découvertes dans des plugins et des thèmes WordPress. Certaines permettent à un attaquant d'accomplir des actions comme prendre le contrôle de comptes, télécharger des fichiers dangereux ou même exécuter des commandes comme s'il était le propriétaire. Ce n'est pas un problème spécifique à ton site, mais c'est quelque chose que tu dois connaître si tu utilises WordPress.

WordPress 27 oct. 2026

Info

Vulnérabilités dans le monde numérique : ce que tu dois savoir cette semaine

Dans le monde numérique, comme dans la vie réelle, il y a des portes qui restent ouvertes par négligence. Cette semaine, les experts ont détecté 81 nouvelles vulnérabilités dans des logiciels et des plateformes utilisés par des millions de sites web. L'une d'entre elles, en particulier, est déjà utilisée dans des attaques de ransomware, c'est-à-dire des attaques qui bloquent ton site ou tes données jusqu'à ce que tu paies une rançon. Ce n'est pas une blague : c'est ce qui se passe dans le monde réel, et c'est ce que SWPanel surveille pour toi.

CVE exploités 26 oct. 2026

Info

Moins de trafic web et plus de trafic depuis l'Espagne : qu'est-ce que cela signifie pour ton site web ?

Ce week-end, le trafic des sites hébergés sur SWPanel a légèrement baissé, mais la quantité de données transférées a augmenté. Cela signifie que, bien que moins de personnes aient visité les sites, celles qui l'ont fait ont interagi davantage : elles ont téléchargé plus d'images, de vidéos ou de documents. C'est comme si, au lieu d'avoir plus de visiteurs, chacun avait passé plus de temps sur le site ou effectué plus d'actions.

Pouls de la plateforme 25 oct. 2026

Info

Attaques en augmentation : comment protéger votre site web dans un monde plus vulnérable

Dans un monde où les sites web sont comme des portes ouvertes sur le réseau, chaque jour voit l'apparition de nouvelles façons de les attaquer. Cette semaine, par exemple, 37 nouvelles ou mises à jour de méthodes d'attaque ont été identifiées, ce qui représente une augmentation importante par rapport aux semaines précédentes. Mais ne t'inquiète pas : nous t'expliquons ce que cela signifie, comment cela affecte ton site web et ce que tu peux faire pour te protéger.

Vecteurs d'attaque 25 oct. 2026

Info

Plus d'attaques bloquées cette semaine : que signifie cela pour votre site web ?

Cette semaine, nous avons constaté une augmentation des tentatives d'accès non autorisé à des serveurs, sites web et comptes e-mail. Bien que ces attaques aient été bloquées par notre système de sécurité, il est important de comprendre ce qui se passe et comment vous pouvez protéger votre site web ou votre boutique en ligne. Dans ce bulletin, nous vous l'expliquons clairement, sans alarmisme ni jargon technique, et nous vous donnons les outils pour être prêt.

Attaques du périmètre 25 oct. 2026

Info

Comment va la sécurité sur SWPanel au cours des 30 derniers jours

Au cours des 30 derniers jours, le SOC de SWPanel a été attentif aux alertes et aux nouvelles de sécurité affectant les services d'hébergement et les sites web hébergés sur nos serveurs. En tout, nous avons publié 5 alertes de sécurité et 4 nouvelles contextuelles. Parmi les alertes, 3 étaient à haut risque et 1 à risque critique. De plus, 66 % des services concernés par ces alertes ont déjà été corrigés, tandis que 29 % n'ont pas encore de solution possible. Ces données nous aident à comprendre ce qui se passe dans le monde de la sécurité et comment nous pouvons mieux te protéger.

Résumé du SOC 25 oct. 2026

Info

Contrôler les bots et les attaques : guide pratique pour protéger votre site web

Aujourd'hui, ton site web ne doit pas seulement bien fonctionner, mais aussi être sécurisé. Et l'une des menaces les plus courantes n'est pas un hacker avec un clavier, mais un bot : un programme automatisé qui peut tenter d'entrer, de voler des données ou même de faire tomber ton site. Pourquoi t'intéresse-t-il maintenant ? Parce que nous savons déjà que 23,2 % du trafic des sites web avec BotLock sont des bots d'intelligence artificielle et 9,9 % sont des bots qui tentent de voler des informations. Ce n'est pas un problème lointain : c'est réel, et cela peut t'atteindre. Mais ne t'inquiète p

Guides pratiques 25 oct. 2026

Info

Les bots sur votre site web : ce qu'ils attaquent, ce que nous bloquons et comment vous protéger

La semaine dernière, dans SWPanel, nous avons observé une activité marquée de bots, notamment d'intelligence artificielle. Bien que la majorité du trafic sur les sites web soit généré par des personnes réelles, les bots jouent aussi un rôle important, et pas toujours bienveillant. Dans ce bulletin, nous t'expliquons ce que nous avons vu, ce que cela signifie et comment tu peux te protéger sans complications techniques.

BotLock 25 oct. 2026

Info

Failles critiques dans les plugins et thèmes WordPress : ce que vous devez savoir

Imaginez que vous avez un magasin physique et que soudain vous découvrez que la serrure de la porte principale a un défaut : n'importe qui qui le sait peut entrer sans clé. C'est plus ou moins ce qui se passe avec certains plugins WordPress. Cette semaine, 90 vulnérabilités graves ont été identifiées dans des plugins et thèmes WordPress, ce qui signifie que si votre site utilise l'un de ces outils sans les mettre à jour, il pourrait être exposé à des attaques. Ce n'est pas une exagération : c'est une réalité qui affecte des milliers de sites à travers le monde. Mais ne vous inquiétez pas, on t

WordPress 25 oct. 2026

Info

Vulnérabilités dans le monde : ce qu'il faut surveiller en octobre 2026

Dans le monde de la sécurité informatique, chaque semaine apporte de nouvelles alertes. Cette semaine, 83 nouvelles vulnérabilités ont été identifiées, pouvant être exploitées par des attaquants. L'une d'entre elles est déjà utilisée dans des campagnes de ransomware, un type d'attaque qui peut paralyser ton site web ou ta boutique en ligne. Pourquoi t'en soucier ? Parce que si ton site utilise un plugin ou un CMS non mis à jour, il pourrait devenir une cible facile. Ce n'est pas de l'alarmisme, mais plutôt d'être prêt avant qu'une chose ne se produise.

CVE exploités 25 oct. 2026

Élevée

Vulnérabilité dans le système du serveur (BIND de Debian)

Nous avons détecté une vulnérabilité dans un composant du système d'exploitation des serveurs Cloud. Ce composant, appelé BIND, s'occupe de gérer les adresses internet (comme celles que tu utilises pour accéder à ton site web). La vulnérabilité affecte des versions anciennes de ce système. Si ton serveur utilise une version affectée, il est important de mettre à jour le système pour le protéger. Si le serveur est géré par nous, nous le mettons déjà à jour. Si c'est toi qui le gères, suis les instructions que nous te donnons plus bas.

Serveurs et système (Debian) 23 oct. 2026 4 CVE

Élevée

Mises à jour de sécurité de Node.js (21-10-2026)

Node.js a publié une série de mises à jour de sécurité le 21 octobre 2026. Ces mises à jour corrigent 4 vulnérabilités critiques affectant les versions antérieures des branches 22, 24 et 26. Cette information est pertinente si tu as installé Node.js sur ton serveur (Cloud ou dédié) et que tu l'utilises pour exécuter des applications. SWPanel ne gère ni ne met à jour automatiquement Node.js, donc si tu l'utilises, tu devras agir toi-même.

Node.js 23 oct. 2026 4 CVE

Élevée

Vulnérabilité dans Apache de Debian : mise à jour recommandée

Nous avons détecté 15 vulnérabilités dans le serveur Apache de Debian. Bien qu'elles ne soient pas exploitées activement pour l'instant, il est recommandé de mettre à jour pour être protégé. Si ton site est hébergé sur un serveur géré par nous, nous travaillons déjà pour appliquer le correctif. Si tu gères toi-même le serveur, suis les instructions que nous te donnons ci-dessous.

Serveurs et système (Debian) 23 oct. 2026 15 CVE

Élevée

Vulnérabilité dans Moodle : mettez à jour vers la version 4.5.9

Nous avons détecté une vulnérabilité dans Moodle, une plateforme très utilisée pour créer des académies en ligne et des cours. Cette vulnérabilité affecte les versions antérieures à la 4.5.9. Si tu utilises Moodle et que tu n'as pas encore mis à jour, nous te recommandons de le faire au plus vite pour protéger ton site web. Si le site a été installé depuis SWPanel et que tu as activé la mise à jour automatique, SWPanel peut t'aider à la réaliser. Avant, fais une sauvegarde au cas où quelque chose irait mal.

CMS 23 oct. 2026 3 CVE

Critique

Vulnérabilités critiques en PHP résolues

Si tu utilises nos services gérés, tu es déjà protégé. Notre équipe a agi rapidement pour résoudre un problème de sécurité grave dans PHP, un langage essentiel au bon fonctionnement de nombreuses sites web. On t'explique ce qui s'est passé, pourquoi c'est important et ce que tu dois faire si tu utilises une ancienne version de PHP.

PHP 21 oct. 2026 2 CVE

Élevée

Vulnérabilité en PHP : mettez à jour votre version pour être en sécurité

Nous avons détecté une vulnérabilité dans PHP, un langage utilisé par de nombreuses sites web pour fonctionner. Cette vulnérabilité a été corrigée dans les nouvelles versions. Si tu utilises une version affectée, nous t'expliquons comment vérifier et quoi faire. Si ton serveur est géré par nous, nous appliquons déjà le correctif.

PHP 24 sept. 2026 1 CVE

Aucune alerte avec ces filtres.

  • Avis : logiciels que SWPanel gère sur ses serveurs.
  • Informatives : logiciels qu'il ne gère pas, comme Node.js.
  • Contexte : résumés et guides du SOC, sans vulnérabilité précise.
  • Suivez le bulletin par RSS

Abonnement

Les alertes, dans votre boîte mail

Chaque fois que le SOC de SWPanel publie une alerte, elle vous parvient par e-mail avec le même article : ce qui s'est passé, qui est concerné et quoi faire.

  • Uniquement des alertes de sécurité, quand quelque chose compte
  • Vous choisissez la gravité et les sujets qui vous intéressent
  • En sept langues
  • Vous vous désabonnez depuis n'importe quel e-mail
Quelles alertes vous voulez
Sur quoi

Si vous êtes client

Dans SWPanel, le Bulletin sait quels services vous avez

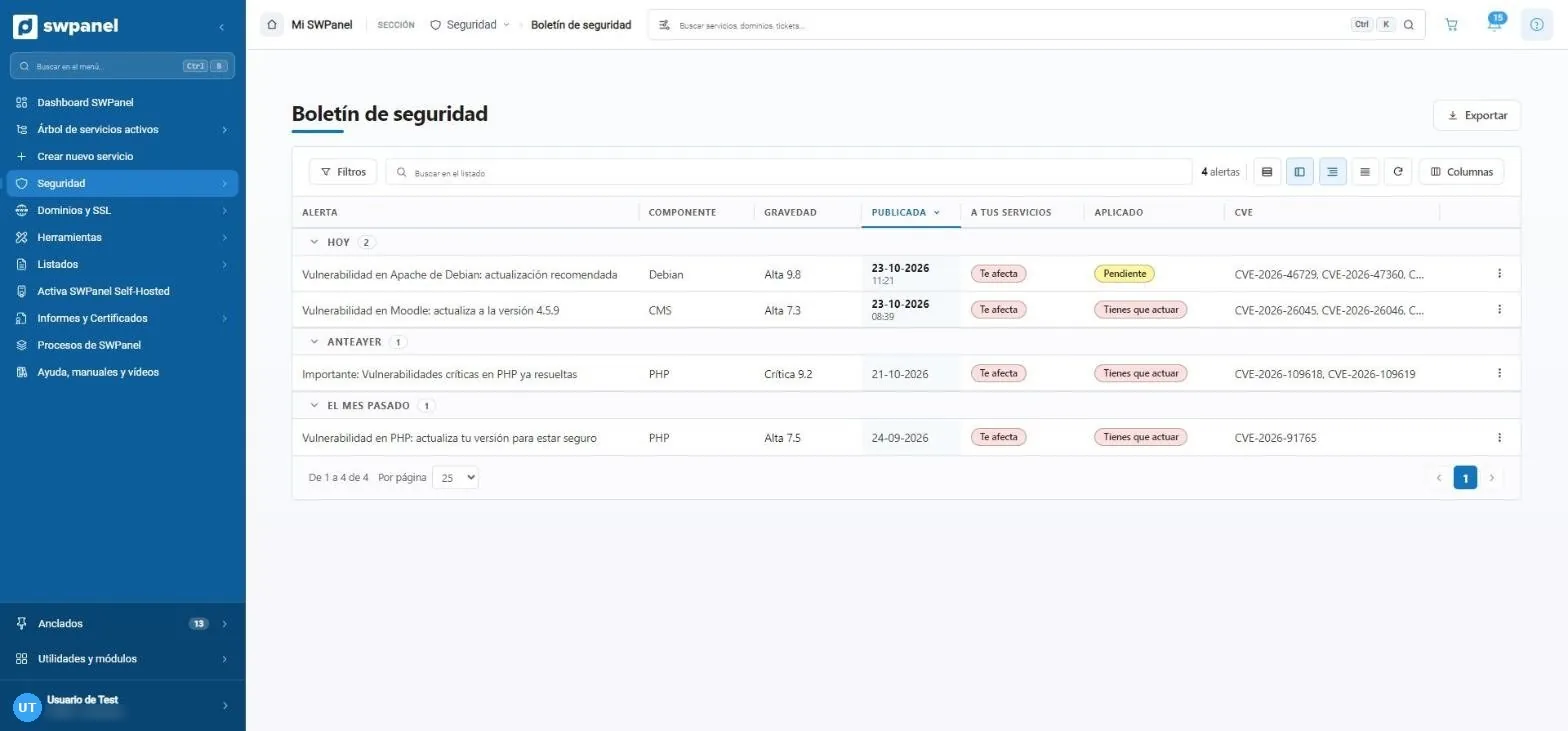
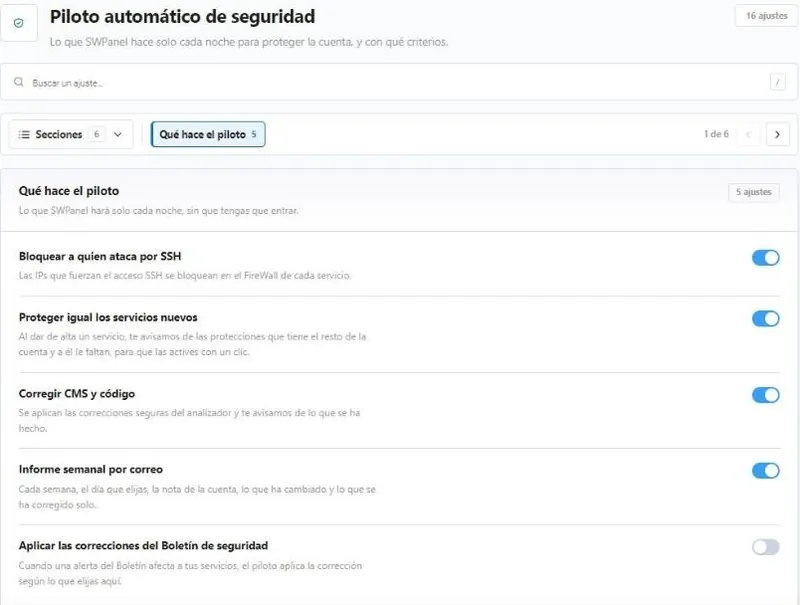
Les mêmes alertes, croisées avec vos services : lesquelles vous concernent, ce que fait SWPanel sur chacun et ce que vous devez faire. Avec le pilote automatique, la correction peut s'appliquer seule.

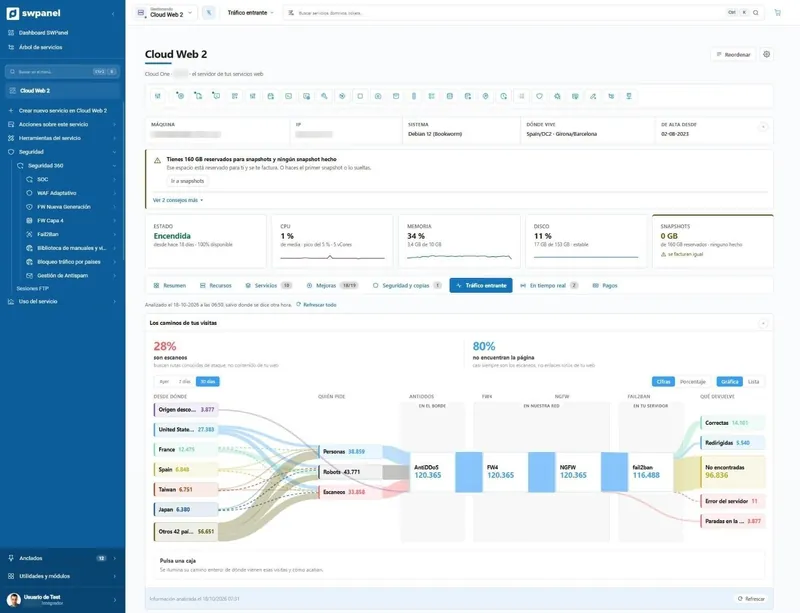
dev.swpanel.com › Sécurité › Bulletin de sécurité Capture réelle
Le Bulletin de sécurité dans SWPanel : chaque alerte avec sa gravité, si elle concerne vos services et si elle est déjà appliquée

Questions fréquentes

Questions sur le bulletin

Les alertes que publie le SOC de SWPanel chaque fois qu'une vulnérabilité importante apparaît : dans PHP, dans le serveur web, dans des CMS comme WordPress ou Moodle, dans le système des serveurs ou dans des outils comme Node.js. Chaque alerte explique ce qui s'est passé, qui est concerné et ce qu'il faut faire.

C'est l'idée. Toutes commencent par «Ce qui s'est passé, expliqué simplement» et «Pourquoi c'est important», et se terminent par les étapes, les questions fréquentes et les références, au cas où vous voudriez aller à la source.

La gravité indique les dégâts que peut causer la vulnérabilité si quelqu'un l'exploite. Le CVSS est le score standard, de 0 à 10. Certaines sources ne donnent que la gravité, sans score : l'alerte n'a alors pas de CVSS.

Celle d'un logiciel que SWPanel ne gère ni ne met à jour, comme Node.js sur un Cloud ou un serveur. Nous vous expliquons la vulnérabilité et ce qu'il faut faire, mais la mise à jour vous revient.

Oui. Les articles expliquent la vulnérabilité et comment la corriger sur n'importe quel serveur. Les parties qui parlent de SWPanel indiquent ce que nous faisons pour les services que nous gérons.

Dans SWPanel, le Bulletin sait quels services vous avez : il signale les alertes qui vous concernent, vous dit quoi faire sur chaque service et, avec le pilote automatique, peut appliquer le correctif à votre place.

Non. Le bulletin public n'indique jamais quels services ni combien sont concernés. Seul chaque client le voit, dans son SWPanel.

Depuis le lien situé en bas de chaque e-mail, en un clic.