SWPanel

Avvisi

Le ultime pubblicate dal SOC

Dalla più recente alla più vecchia. Filtra per gravità, tipo o argomento, oppure cerca un CVE.

Gravità
Tipo
31 avvisi
Info

Attacchi in aumento: come proteggere il tuo sito in un mondo più vulnerabile

Nel mondo della sicurezza digitale, ogni settimana può portare cambiamenti. Questa settimana, abbiamo visto un aumento del 42% in exploit nuovi o aggiornati, il che significa che ci sono più modi per attaccare siti web e server. Inoltre, ci sono più di 70 vulnerabilità che vengono già utilizzate in attacchi reali. Questo non significa che il tuo sito sia in pericolo ora, ma è un buon momento per verificare quali misure hai attive.

Vettori di attacco 13 nov 2026
Info

Più attacchi bloccati in SWPanel: cosa significa e come proteggersi

Questa settimana abbiamo visto un aumento del 45% nel numero di IP attaccanti bloccate, e un 27% in più di IP distinte. Anche se i blocchi totali sono un 8% in meno rispetto alla media delle ultime cinque settimane, l’aumento in certi tipi di attacco è preoccupante. Se ti dedichi al commercio online, gestisci un'email aziendale o mantieni un sito web, è importante che tu capisca cosa sta succedendo e come proteggerti.

Attacchi al perimetro 12 nov 2026

Alta

Aggiornamenti di sicurezza per Node.js del 11 novembre 2026

Node.js ha pubblicato sei aggiornamenti di sicurezza con correzioni per vulnerabilità gravi. Questi aggiornamenti interessano le versioni precedenti a 22.23.5, 24.22.3, 26.13.1 e 27.0.0. Se utilizzi Node.js sul tuo server, è importante aggiornare a una di queste versioni corrette o successive.

Node.js 11 nov 2026 6 CVE

Info

I bot sul tuo sito web: chi sono e come proteggersi?

Questa settimana, il traffico dei bots sulle tue web con BotLock è diminuito del 32,6% rispetto a quella precedente, un sollievo. Tuttavia, la tendenza generale delle ultime settimane indica un aumento del traffico dei bots di intelligenza artificiale. Anche se la maggior parte di questo traffico non è pericolosa, alcuni bots possono tentare di copiare contenuti, scansionare rotte sensibili o addirittura accedere al tuo sito in modo non autorizzato. È importante stare allerta e adottare misure preventive.

BotLock 11 nov 2026

Info

Vulnerabilità in WordPress: ciò che devi sapere questa settimana

Questa settimana sono state identificate 166 nuove vulnerabilità gravi in plugin e temi di WordPress. Anche se il numero è alto, è un 8,8% in meno rispetto alla settimana precedente e si mantiene sotto la media delle ultime 5 settimane. Se hai un sito con WordPress, è importante che sappia che questi errori possono permettere agli attaccanti di prendere il controllo del tuo sito, rubare dati o addirittura eseguire comandi come se fossi tu. Non preoccuparti: con un po’ di attenzione, puoi proteggerti facilmente.

WordPress 10 nov 2026

Info

Vulnerabilità nel mondo: cosa devi sapere e cosa fare

Ogni settimana, nel mondo della sicurezza, vengono scoperte nuove vulnerabilità in software, plugin e server. Questa settimana, sono state segnalate 55 nuove vulnerabilità che potrebbero influenzare siti web, server o addirittura stampanti. Anche se nessuna di esse è attualmente utilizzata in attacchi di ransomware, alcune hanno una alta probabilità di essere sfruttate. È come se qualcuno lasciasse la porta di casa senza chiave: anche se non c'è un ladro davanti, è solo questione di tempo che qualcuno ci provi.

CVE sfruttati 9 nov 2026

Info

Aggiorna il tuo sito web in tempo: una guida per proteggere la tua attività

Sapevi che ogni settimana vengono pubblicati centinaia di problemi di sicurezza in plugin e temi WordPress? Alcuni permettono a un attaccante di entrare senza bisogno di una password, altri gli danno addirittura il controllo totale del tuo sito. Aggiornare non è solo una raccomandazione: è una necessità per proteggere il tuo business. In questo articolo ti spieghiamo perché, come e quando farlo, con passi chiari e strumenti che ti aiutano a non sbagliare.

Guide pratiche 8 nov 2026

Info

Minore traffico e maggiore stabilità nei backup

Questa settimana, il traffico delle tue web ospitate su SWPanel è diminuito del 12,7% rispetto alla settimana precedente, e i dati trasmessi sono calati del 13,3%. Anche se potrebbe sembrare preoccupante, è importante capire cosa significa e come influisce sul tuo sito. Al contempo, i backup hanno migliorato leggermente la loro stabilità, con un +0,9% giornaliero. In questo bollettino ti spieghiamo cosa sta succedendo, perché e cosa puoi fare per proteggere la tua web.

Polso della piattaforma 7 nov 2026

Info

Attacchi in aumento: come proteggere il tuo sito in un mondo più vulnerabile

Imagina che il tuo sito sia un edificio con porte, finestre e serrature. Questa settimana, gli aggressori hanno pubblicato 26 nuovi modi per forzare quelle serrature, e alcune sono già state utilizzate da criminali veri. Non è uno scherzo: se il tuo sito ha una porta non aggiornata, qualcuno potrebbe entrare, rubare dati o addirittura far crollare il tuo business.

Vettori di attacco 6 nov 2026

Info

Gli attacchi ai server sono calati del 44% questa settimana, ma non abbassiamo la guardia

Gli attacchi ai server sono calati del 44% questa settimana, una buona notizia. Ma non significa che i pericoli siano scomparsi. Ogni giorno, migliaia di bot tentano di accedere a WordPress, a account email, a database e a server tramite attacchi di forza bruta. Il firewall automatico di SWPanel li blocca, ma se non sei preparato, anche uno solo può causare problemi seri.

Attacchi al perimetro 5 nov 2026

Info

I bots rimangono attivi: come proteggere il tuo sito in un mondo sempre più automatizzato

In questa settimana (28 ottobre a 2 novembre), i bots di intelligenza artificiale hanno continuato a essere il gruppo più attivo sui siti con BotLock attivo. Anche se il loro traffico è sceso del 8,8% rispetto alla settimana precedente, rimane sopra la media delle ultime cinque settimane. Questo significa che, anche se il ritmo degli attacchi si è moderato un po', i bots continuano a provare ad accedere a contenuti, a raccogliere informazioni e a copiare dati per addestrare modelli di IA o per altri usi automatizzati.

BotLock 4 nov 2026

Info

Crescono i malfunzionamenti gravi in WordPress: che significa per il tuo sito web

La settimana scorsa, il numero di vulnerabilità gravi in WordPress è aumentato del 102,2% rispetto alla precedente. Questo non significa che il tuo sito sia in pericolo, ma è un buon momento per controllare i plugin e i temi installati e verificare se sono aggiornati. Anche se non tutti i siti usano i prodotti interessati, gli attaccanti non lo sanno e cercano ovunque. Per questo, è importante essere preparati.

WordPress 3 nov 2026
Info

Vulnerabilità nel mondo: come proteggere il tuo sito web?

Ogni settimana, migliaia di nuove vulnerabilità vengono scoperte e registrate in cataloghi globali come CISA KEV, Wordfence o EPSS. Questa settimana, sono state aggiunte 78 nuove vulnerabilità ai registri. Anche se non tutte sono immediatamente pericolose, alcune permettono a un attaccante di prendere il controllo del tuo sito, rubare dati o addirittura far crashare il tuo negozio online. Il numero di vulnerabilità utilizzate in campagne di ransomware rimane zero, il che è un sollievo, ma non dobbiamo abbassare la guardia.

CVE sfruttati 2 nov 2026
Info

Gli attacchi ai server sono calati, ma la vigilanza rimane fondamentale

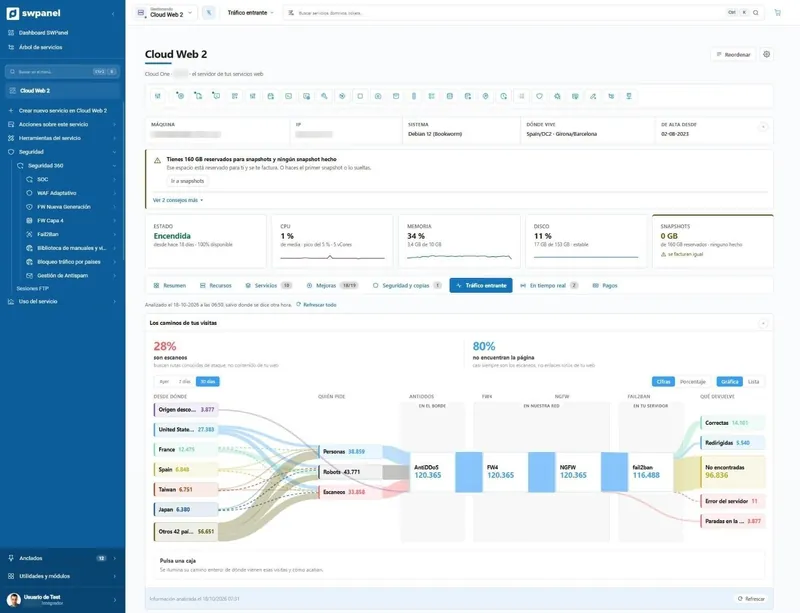
La settimana scorsa, gli attacchi ai server sono diminuiti del 23% rispetto a quella precedente. Questo è un sollievo, ma non significa che il pericolo sia scomparso. Gli aggressori continuano a provare ad accedere a WordPress, SSH, posta elettronica e altri servizi, e anche se il firewall di SWPanel li blocca, è importante capire perché succede e come proteggersi.

Attacchi al perimetro 1 nov 2026
Info

I bot dell'IA continuano a salire: che cosa significa per il tuo sito web?

I bot di intelligenza artificiale (IA) continuano ad aumentare la loro presenza nei siti web con BotLock attivo. Questa settimana, rappresentano quasi il 30% del traffico totale, il che è un aumento del 55% rispetto alla media delle cinque settimane precedenti. Questo non significa che il tuo sito web sia in pericolo, ma sì che c'è più attività automatizzata che cerca di raccogliere informazioni, testare vulnerabilità o addirittura copiare contenuti. Anche se la maggior parte di questi bot non sono maliziosi, alcuni possono causare problemi se non vengono controllati. Per questo, ti spieghiamo

BotLock 28 ott 2026

Info

Vulnerabilità in WordPress: che cosa significa per il tuo sito web?

Imagina che il tuo sito sia come una casa con porte e finestre. Se una di esse presenta un problema di sicurezza, qualcuno potrebbe entrare senza autorizzazione. Questa settimana sono state scoperte 93 porte con problemi in plugin e temi di WordPress. Alcune permettono a un attaccante di fare cose come prendere il controllo di account, caricare file pericolosi o addirittura eseguire comandi come se fosse il proprietario. Non è un problema del tuo sito in particolare, ma è qualcosa che devi conoscere se usi WordPress.

WordPress 27 ott 2026

Info

Vulnerabilità nel mondo digitale: ciò che devi sapere questa settimana

Nel mondo digitale, come nella vita reale, ci sono porte che si lasciano aperte per distrazione. Questa settimana, gli esperti hanno rilevato 81 nuove vulnerabilità in software e piattaforme utilizzate da milioni di siti web. Una di esse, in particolare, è già utilizzata in attacchi di ransomware, ovvero attacchi che bloccano il tuo sito o i tuoi dati fino a che non paghi un riscatto. Non è uno scherzo: è ciò che accade nel mondo reale, e che SWPanel controlla per te.

CVE sfruttati 26 ott 2026

Info

Meno traffico web e maggiore traffico da Spagna: che cosa significa per il tuo sito web

Questo fine settimana, il traffico delle web ospitate su SWPanel è leggermente diminuito, ma la quantità di dati trasmessi è aumentata. Questo significa che, anche se ci sono state meno visite, coloro che hanno visitato le web hanno interagito di più: hanno scaricato più immagini, video o documenti. È come se, invece di avere più visitatori, ciascuno abbia passato più tempo sul sito o abbia effettuato più azioni.

Polso della piattaforma 25 ott 2026

Info

Attacchi in aumento: come proteggere il tuo sito in un mondo più vulnerabile

In un mondo dove i siti web sono come porte aperte verso la rete, ogni giorno vengono pubblicati nuovi modi per attaccarli. Questa settimana, ad esempio, sono stati identificati 37 nuovi o aggiornati metodi di attacco, un salto significativo rispetto alle settimane precedenti. Ma non preoccuparti: ti spieghiamo cosa significa, come ti può riguardare e cosa puoi fare per proteggerti.

Vettori di attacco 25 ott 2026

Info

Più attacchi bloccati questa settimana: che cosa significa per il tuo sito web?

Questa settimana abbiamo visto un aumento nei tentativi di accesso non autorizzato a server, siti web e email. Anche se gli attacchi sono stati bloccati dal nostro sistema di sicurezza, è importante capire cosa sta succedendo e come puoi proteggere il tuo sito web o negozio online. In questo bollettino te lo spieghiamo con chiarezza, senza allarmismi né tecnicismi, e ti diamo gli strumenti per essere preparato.

Attacchi al perimetro 25 ott 2026

Info

Come va la sicurezza in SWPanel negli ultimi 30 giorni?

Negli ultimi 30 giorni, il SOC di SWPanel ha prestato attenzione alle alert e alle notizie di sicurezza che riguardano i servizi di hosting e i siti ospitati nei nostri server. In totale, abbiamo pubblicato 5 alert di sicurezza e 4 notizie di contesto. Delle alert, 3 erano a rischio alto e 1 a rischio critico. Inoltre, il 66% dei servizi interessati da queste alert sono già stati corretti, mentre il 29% non ha ancora una soluzione possibile. Questi dati ci aiutano a capire cosa sta succedendo nel mondo della sicurezza e come possiamo proteggerti meglio.

Riepilogo del SOC 25 ott 2026

Info

Controlla i bot e gli attacchi: guida pratica per proteggere il tuo sito web

Oggi il tuo sito web non deve solo funzionare bene, ma deve anche essere sicuro. E una delle minacce più comuni non è un hacker con una tastiera, ma un bot: un programma automatizzato che può tentare di entrare, rubare dati o addirittura far crollare il tuo sito. Perché ti interessa adesso? Perché sappiamo già che il 23,2% del traffico dei siti con BotLock sono bot di intelligenza artificiale e il 9,9% sono bot che tentano di rubare informazioni. Non è un problema lontano: è reale, e può riguardarti anche te. Ma non preoccuparti: con alcuni passaggi semplici, puoi proteggere il tuo sito come s

Guide pratiche 25 ott 2026

Info

I bots sul tuo sito web: cosa attaccano, cosa blocchiamo e come proteggerti

La settimana scorsa, in SWPanel, abbiamo osservato un'attività significativa di bots, in particolare di intelligenza artificiale. Anche se la maggior parte del traffico sulle tue pagine web è generato da persone reali, i bots giocano comunque un ruolo importante, e non sempre sono amici. In questo bollettino ti spieghiamo cosa abbiamo visto, cosa significa e come puoi proteggerti senza complicazioni tecniche.

BotLock 25 ott 2026

Info

Fallos gravi in plugin e temi di WordPress: ciò che devi sapere

Immagina di avere un negozio fisico e di scoprire improvvisamente che la serratura della porta principale ha un difetto: chiunque lo sappia può entrare senza chiave. È più o meno ciò che succede con alcuni plugin di WordPress. Questa settimana sono state identificate 90 vulnerabilità gravi in plugin e temi di WordPress, il che significa che se il tuo sito utilizza uno di questi strumenti senza aggiornarlo, potrebbe essere esposto ad attacchi. Non è un’esagerazione: è una realtà che riguarda migliaia di siti in tutto il mondo. Ma non preoccuparti, ti spieghiamo cosa fare.

WordPress 25 ott 2026

Info

Vulnerabilità nel mondo: cosa monitorare a ottobre 2026

Nel mondo della sicurezza informatica, ogni settimana porta nuove allerte. Questa settimana, sono state identificate 83 nuove vulnerabilità che possono essere sfruttate da attaccanti. Una di esse, addirittura, è già in uso in campagne di ransomware, un tipo di attacco che può paralizzare il tuo sito web o negozio online. Perché ti riguarda? Perché se il tuo sito utilizza un plugin o un CMS non aggiornato, potrebbe diventare un facile bersaglio. Non si tratta di allarmismo, ma di prepararsi prima che qualcosa accada.

CVE sfruttati 25 ott 2026

Alta

Vulnerabilità nel sistema del server (BIND di Debian)

Abbiamo rilevato una vulnerabilità in un componente del sistema operativo dei server Cloud. Questo componente, chiamato BIND, si occupa di gestire gli indirizzi internet (come quelli che usi per accedere al tuo sito web). La vulnerabilità riguarda versioni precedenti di questo sistema. Se il tuo server utilizza una versione interessata, è importante aggiornare il sistema per proteggerlo. Se il server è gestito da noi, lo stiamo già aggiornando. Se lo gestisci tu, segui le istruzioni che ti diamo più avanti.

Server e sistema (Debian) 23 ott 2026 4 CVE

Alta

Aggiornamenti sulla sicurezza di Node.js (21-10-2026)

Node.js ha pubblicato una serie di aggiornamenti di sicurezza il 21 ottobre 2026. Questi aggiornamenti risolvono 4 vulnerabilità gravi che interessano le versioni precedenti alle branch 22, 24 e 26. Questa informazione è rilevante se hai installato Node.js sul tuo server (Cloud o dedicato) e lo utilizzi per eseguire applicazioni. SWPanel non gestisce né aggiorna automaticamente Node.js, quindi se lo usi, dovrai agire tu stesso.

Node.js 23 ott 2026 4 CVE

Alta

Vulnerabilità in Apache di Debian: aggiornamento consigliato

Abbiamo rilevato 15 vulnerabilità nel server Apache su Debian. Anche se non vengono sfruttate attivamente, è consigliabile aggiornare per essere protetti. Se il tuo sito è su un server gestito da noi, stiamo già lavorando per applicare il fix. Se gestisci tu stesso il server, segui le istruzioni che ti diamo qui sotto.

Server e sistema (Debian) 23 ott 2026 15 CVE

Alta

Vulnerabilità in Moodle: aggiorna alla versione 4.5.9

Abbiamo rilevato una vulnerabilità in Moodle, una piattaforma molto utilizzata per creare accademie online e corsi. Questa vulnerabilità riguarda le versioni precedenti alla 4.5.9. Se utilizzi Moodle e non hai aggiornato, ti consigliamo di farlo al più presto per proteggere il tuo sito web. Se il sito è stato installato da SWPanel e hai attivato l'aggiornamento automatico, SWPanel può aiutarti a aggiornarlo. Prima, fai un backup nel caso in cui qualcosa vada storto.

CMS 23 ott 2026 3 CVE

Critica

Vulnerabilità critiche in PHP risolte

Se stai utilizzando i nostri servizi gestiti, sei già protetto. Il nostro team ha agito rapidamente per risolvere un problema di sicurezza grave in PHP, un linguaggio fondamentale per far funzionare molte pagine web. Ti spieghiamo cosa è successo, perché è importante e cosa devi fare se usi una versione vecchia di PHP.

PHP 21 ott 2026 2 CVE

Alta

Vulnerabilità in PHP: aggiorna la tua versione per stare al sicuro

Abbiamo rilevato una vulnerabilità in PHP, un linguaggio che usano molte pagine web per funzionare. Questa vulnerabilità è stata corretta nelle nuove versioni. Se usi una versione interessata, ti spieghiamo come verificare e cosa fare. Se il tuo server lo gestiamo noi, stiamo già applicando il fix.

PHP 24 set 2026 1 CVE

Non ci sono avvisi con questi filtri.

  • Avvisi: software che SWPanel gestisce sui suoi server.
  • Informativi: software che non gestisce, come Node.js.
  • Contesto: riepiloghi e guide del SOC, senza una vulnerabilità specifica.
  • Segui il bollettino via RSS

Iscrizione

Gli avvisi, nella tua posta

Ogni volta che il SOC di SWPanel pubblica un avviso, ti arriva via e-mail con lo stesso articolo: cosa è successo, a chi riguarda e cosa fare.

  • Solo avvisi di sicurezza, quando c'è qualcosa che conta
  • Scegli la gravità e gli argomenti che ti interessano
  • In sette lingue
  • Ti disiscrivi da qualsiasi e-mail
Quali avvisi vuoi
Su cosa

Se sei cliente

In SWPanel, il Bollettino sa quali servizi hai

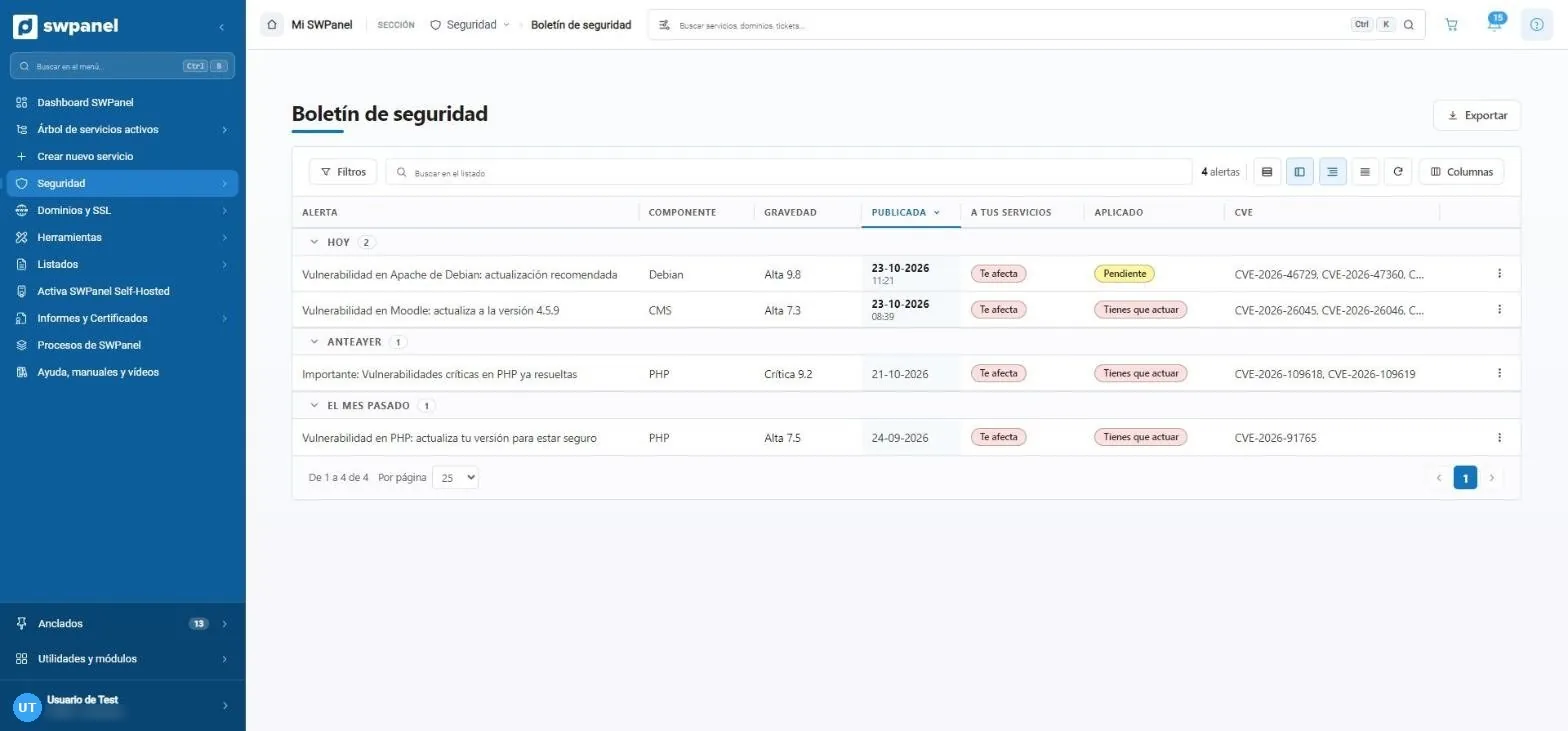
Gli stessi avvisi, incrociati con i tuoi servizi: quali ti riguardano, cosa fa SWPanel su ciascuno e cosa devi fare tu. Con il pilota automatico, la correzione può essere applicata da sola.

dev.swpanel.com › Sicurezza › Bollettino di sicurezza Schermata reale
Il Bollettino di sicurezza dentro SWPanel: ogni avviso con la sua gravità, se riguarda i tuoi servizi e se è già applicato

Domande frequenti

Dubbi sul bollettino

Gli avvisi che pubblica il SOC di SWPanel ogni volta che esce una vulnerabilità importante: in PHP, nel server web, in CMS come WordPress o Moodle, nel sistema dei server o in strumenti come Node.js. Ogni avviso spiega cosa è successo, a chi riguarda e cosa fare.

È proprio l'idea. Tutti iniziano con «Cosa è successo, spiegato facile» e «Perché è importante», e finiscono con i passaggi, le domande frequenti e i riferimenti, nel caso tu voglia andare alla fonte.

La gravità indica quanto danno può fare la vulnerabilità se qualcuno la sfrutta. Il CVSS è il punteggio standard, da 0 a 10. Alcune fonti danno solo la gravità, senza punteggio: in quel caso l'avviso non riporta il CVSS.

Quello di un software che SWPanel non gestisce né aggiorna, come Node.js su un Cloud o un server. Ti raccontiamo la vulnerabilità e cosa fare, ma l'aggiornamento spetta a te.

Sì. Gli articoli spiegano la vulnerabilità e come correggerla su qualsiasi server. Le parti che parlano di SWPanel dicono cosa facciamo noi con i servizi che gestiamo.

Dentro SWPanel, il Bollettino sa quali servizi hai: segnala gli avvisi che ti riguardano, ti dice cosa fare su ogni servizio e, con il pilota automatico, può applicare la correzione al posto tuo.

No. Il bollettino pubblico non dice mai quali servizi né quanti sono interessati. Lo vede solo ogni cliente, nel proprio SWPanel.

Dal link che si trova in fondo a ogni e-mail, con un clic.