

Rede e firewalls · Cloud e servidor
A rede do seu Cloud, blindada
AntiDDoS na borda, firewall de camada 4 e de nova geração na rede do SWPanel e Fail2Ban no seu servidor. Suas regras, bloqueios de IP e Fail2Ban são gerenciados pelo SWPanel, e as hospedagens do seu Cloud ficam atrás das mesmas defesas.
- Módulo Segurança ativado e sem custo
- Configurado pelo SWPanel
- Cancelamento ao fim do período pago
Da Internet ao seu Cloud
Quatro camadas de rede, cada uma para a sua função
Ao vivo
Visita ao seu site
chega ao seu site
Ataque massivo
o AntiDDoS barra
Varredura de portas
a camada 4 barra
Assinatura de ataque
o NGFW descarta
SSH com falhas
Fail2Ban bane o IP
- 1.050
- bloqueios no ano
- 92
- no último mês
- 389
- IPs distintos
Firewall de camada 4 de um Cloud de testes, outubro de 2026.
Por onde passa o tráfego
O que é barrado na rede não chega ao seu servidor
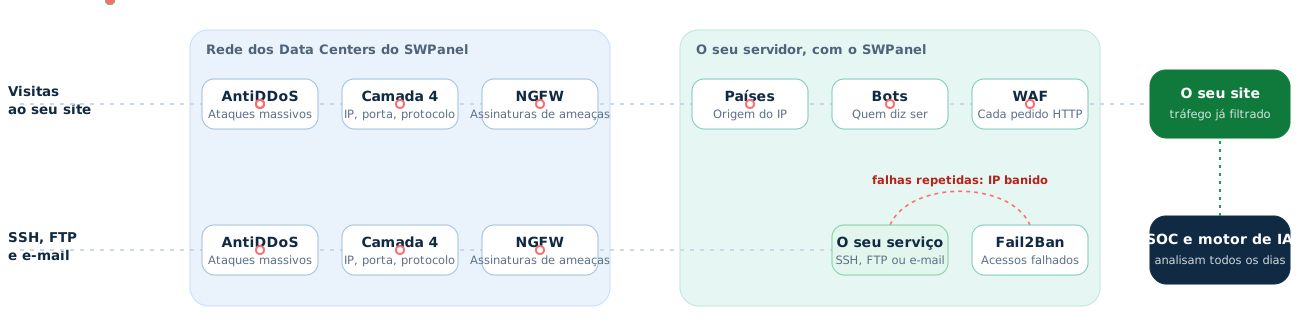
As três primeiras camadas filtram o tráfego antes que chegue ao seu Cloud: o AntiDDoS na borda e os dois firewalls na nossa rede. Por trás, no seu servidor, o bloqueio de países e de bots, o WAF e o Fail2Ban.
Quatro proteções de rede
Duas trabalham sozinhas, duas são gerenciadas pelo SWPanel
Incluídas na Segurança 360 de Cloud e servidor, com o SWPanel instalado. O gerenciamento do firewall de camada 4 e do Fail2Ban vem dentro do pacote.
AntiDDoS
Na borda da nossa rede. Observa o volume e absorve os ataques massivos antes que entrem. Automático e sem nada para configurar. A versão avançada, com o seu dashboard, é contratada à parte.
Firewall de camada 4
No perímetro da nossa rede, na frente dos IPs do seu serviço: observa IP, porta e protocolo conforme as suas regras. Na tela dele você também gerencia seus bloqueios de IP, que são aplicados na própria máquina.
- Perfil de segurança por IP
- Suas regras e bloqueios de IPv4, faixas e IPv6
- Data de término e nota em cada bloqueio
- Também por API, com simulação
Firewall de nova geração
Atrás do de camada 4. Observa o conteúdo por assinaturas e classifica cada ameaça em crítica, alta, média ou baixa; conforme a política, deixa passar com alerta ou descarta.
- Mapa de ameaças recebidas e geradas
- De uma hora a um ano, ou sob medida
- Relatório em PDF com os últimos seis meses
Fail2Ban
No seu servidor. Vigia os acessos falhos e bane o IP que insiste.
- Desbloquear pelo SWPanel
- Lista branca e lista negra
- A lista negra dele, junto aos seus bloqueios de IP
Assim se vê
Quatro camadas de rede, três telas que se entendem
O AntiDDoS trabalha sozinho, na borda. O firewall de camada 4 e o de nova geração, na nossa rede, e o Fail2Ban, no seu servidor, têm cada um a sua tela no SWPanel.
Camada 4
O que entra e o que sai, por IP
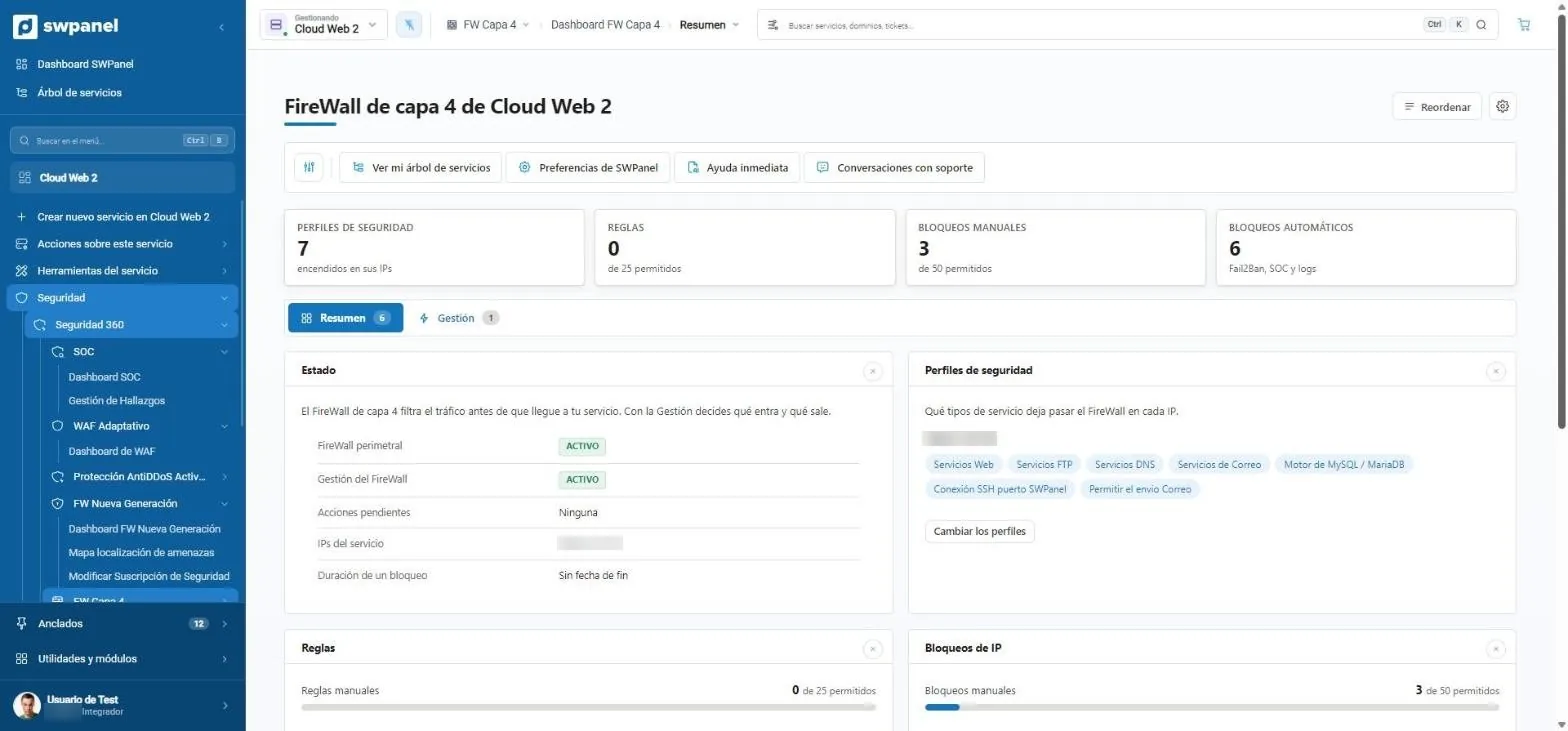
Perfis de segurança por IP e as suas regras, aplicados no perímetro. E os seus bloqueios de IP com data de término, aplicados na própria máquina: aqui você também vê a lista negra do Fail2Ban e os que confirma pelo SOC.
- Regras e bloqueios com o seu limite à vista
- Você muda o perfil de um IP sem abrir um chamado
- Perfis, regras e bloqueios de IP, em três abas.
- Estado do firewall perimetral, ações pendentes e duração dos bloqueios.
- O que deixa passar em cada IP: web, FTP, DNS, e-mail, MySQL, SSH...
- Bloqueios que chegam de fora: a lista negra do Fail2Ban e os que você confirma pelo SOC.
Cloud Web 2 › FW Camada 4 › Resumo
Captura real
Nova geração
Ameaças detectadas, e o que foi feito com elas
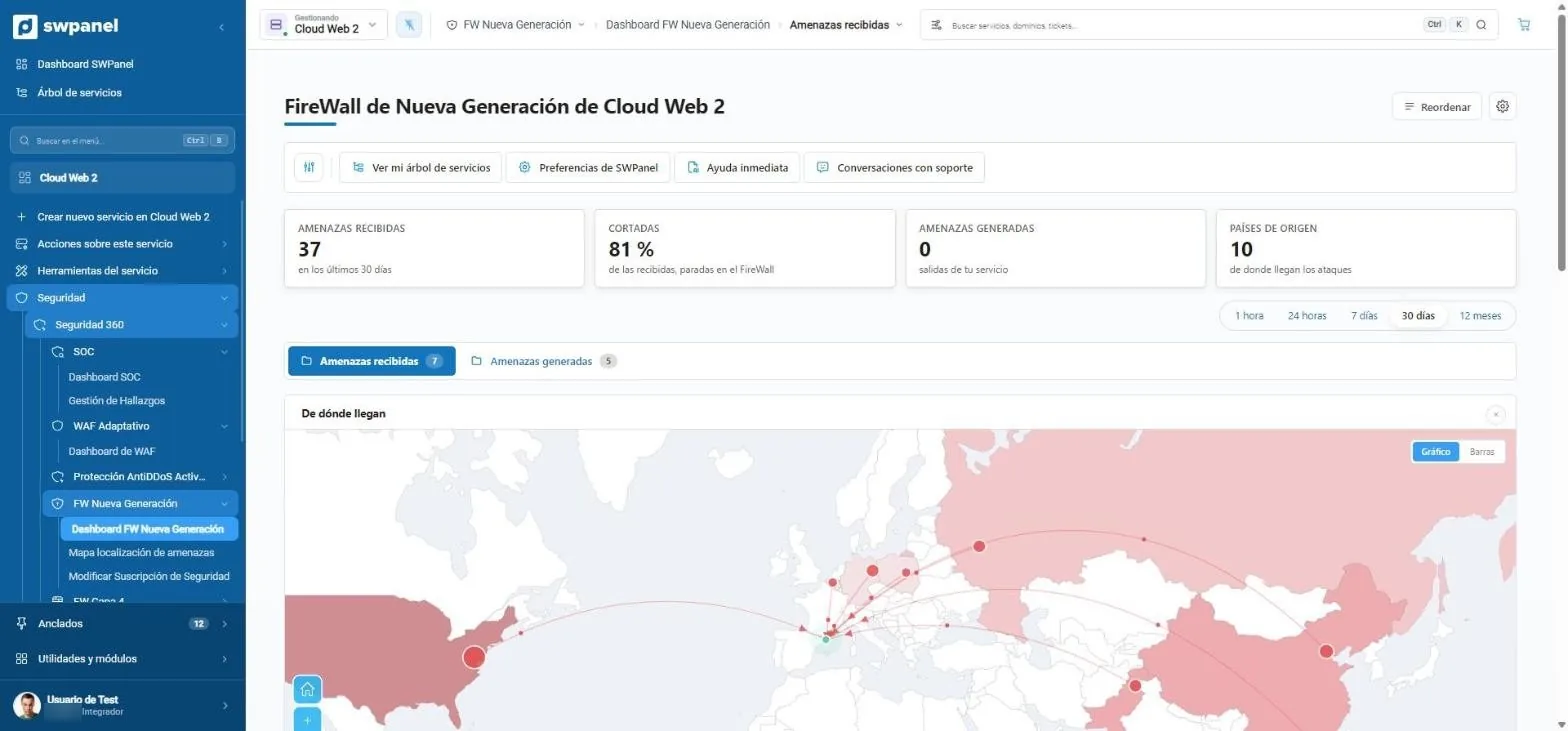
O NGFW inspeciona o conteúdo por assinaturas, não só a porta. Você vê as ameaças que detectou, quantas foram bloqueadas pela política, sua gravidade e o país de cada IP.
- De uma hora a um ano, ou sob medida
- Ameaças recebidas e geradas
- 37 ameaças em 30 dias; 81 % das detectadas, com ação de bloqueio.
- Período: de uma hora a um ano, ou sob medida.
- De onde chegam: o país de cada IP, no mapa.
Cloud Web 2 › FW Nova Geração › Ameaças recebidas
Captura real
Fail2Ban
As tentativas falhas, em um mapa
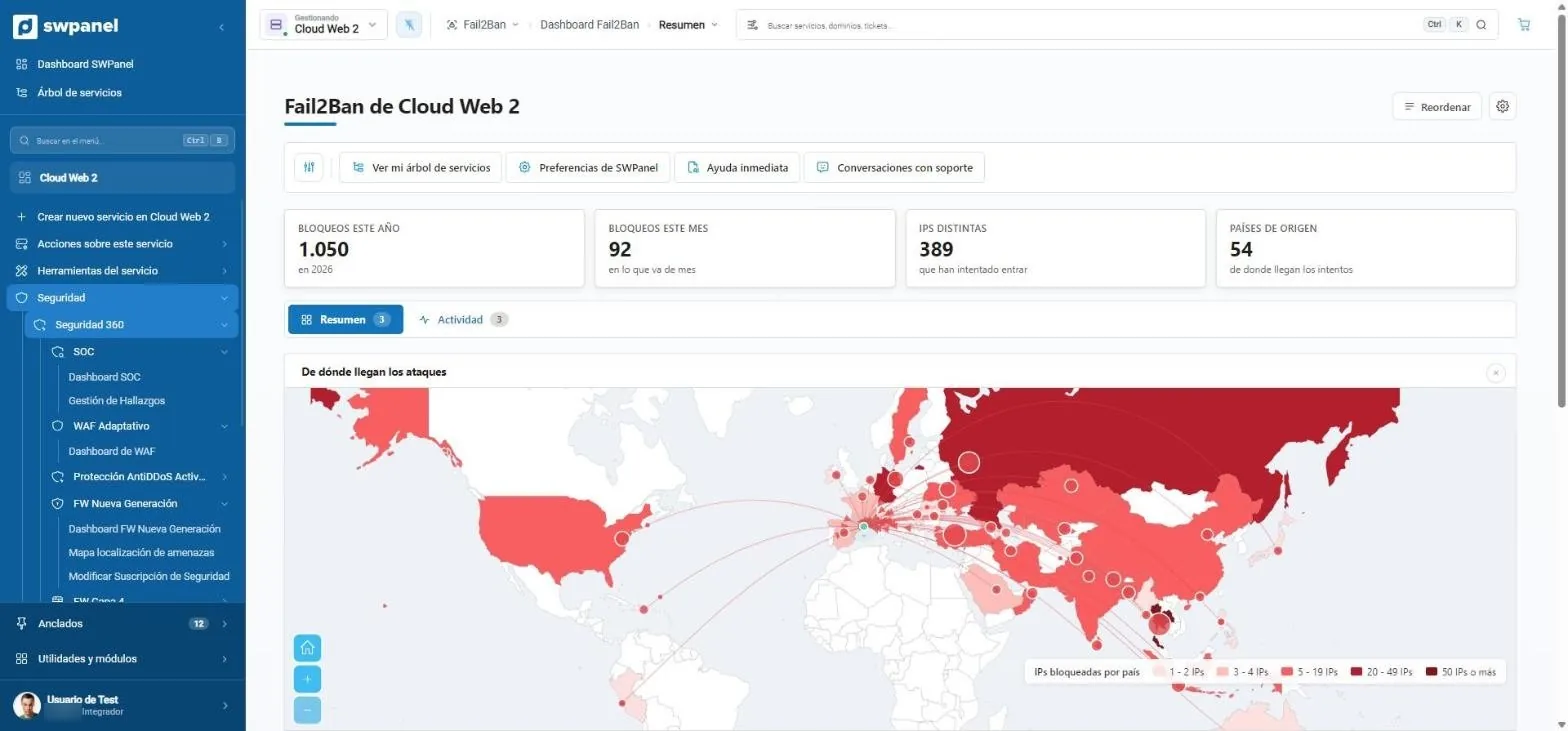
Bloqueios do ano e do mês, IPs distintos e países de origem. A atividade, linha a linha, na aba ao lado.
- Banimento automático após os acessos falhos
- Desbloqueio e listas pelo SWPanel
- 1.050 bloqueios este ano, 389 IPs distintos e 54 países.
- O mapa dos ataques por número de IPs bloqueados.
Cloud Web 2 › Fail2Ban › Resumo
Captura real
Como se move um bloqueio
As camadas passam o trabalho entre si
Um bloqueio pode nascer no Fail2Ban, no SOC ou no plano de picos da IA, e é aplicado na própria máquina.
Detecta
Decide
É aplicado
E depois
Fail2Ban
No seu servidor, na hora
Vê acessos falhos repetidos
Decide sozinho
Pelas suas regras de novas tentativas
O SOC
Todo dia, o serviço inteiro
Encontra um IP que ataca
Você decide
«Bloquear este IP», com simulação
O plano de picos
Com o módulo de IA, no Cloud
Um IP dispara a CPU
A IA decide
É reversível: não espera
Seus bloqueios de IP
Na própria máquina
- IP externo Fail2Ban lista negra
- IP externo SOC até a data que você definir
- IP externo Plano de picos 7 dias
Se o ataque for a uma hospedagem, o IP é bloqueado no Cloud que a hospeda.
- A cada hora é retirado o que venceu.
- Você desbloqueia pelo SWPanel quando quiser.
- Fica registrado na rastreabilidade: quem fez, pessoa ou IA.
Nenhum bloqueio sai do SOC sem que uma pessoa o confirme. O plano de picos é reversível, por isso a IA o aplica sem esperar.
Limites claros
O que inclui o gerenciamento do firewall
Com a Segurança 360 de Cloud e servidor. Contam as suas regras e os seus bloqueios; os que chegam do Fail2Ban, não.
- 25 regras próprias no firewall de camada 4
- 50 bloqueios de IP próprios, ao mesmo tempo
- 100 IPs por bloqueio
- A cada hora é retirado o que venceu
Seu Cloud e suas hospedagens
Proteja o Cloud e suas hospedagens ficam por trás
O que vive no seu Cloud compartilha suas defesas de rede. O que é de cada site é ativado site a site.
-
Ative no Cloud
Segurança 360 de Cloud e servidor, com o SWPanel instalado.
-
Suas hospedagens, por trás
Ficam por trás das defesas de rede da máquina e herdam a política do WAF do Cloud.
-
Cada hospedagem, sem custo
A Segurança 360 deles é grátis dentro do Cloud: ative-a nos que quiser para somar SOC, WAF próprio, antivírus, AntiSpam, países e bots.
-
Um bloqueio, no seu lugar
Se o achado for de uma hospedagem, o IP é bloqueado no seu Cloud que a hospeda.
Um exemplo
Assim é o relatório do NGFW
Um PDF por período com o que o firewall de nova geração detectou e bloqueou.
Cada documento leva um número e um token únicos que o ligam ao original guardado no SWPanel. Como se verifica.
- As ameaças por gravidade: crítica, alta, média e baixa
- Por tipo e por país de origem
- Como mudaram nos últimos seis meses
- O que convém revisar primeiro
- Em espanhol, catalão e inglês
Perguntas frequentes
Dúvidas sobre rede e firewalls
Um alojamento partilhado já está atrás do AntiDDoS e da firewall perimétrica da nossa rede, sem ecrã próprio. A firewall de nova geração e o Fail2Ban são de Cloud e servidor, e um alojamento dentro do seu Cloud fica atrás das defesas do respetivo Cloud.
Na firewall de camada 4, os perfis de cada IP e as suas regras, que se aplicam no perímetro, e os seus bloqueios de IP com data de fim, que se aplicam na própria máquina. No Fail2Ban, desbloquear e as respetivas listas. Na de nova geração, os seus relatórios e, se o nível o permitir, a sensibilidade. O AntiDDoS funciona sozinho.
Não. O SOC propõe bloquear os IP que atacam e uma pessoa confirma, com simulação prévia. São automáticos os banimentos do Fail2Ban no servidor e o plano de picos do módulo de IA: um bloqueio de 7 dias que é desfeito ao expirar.
O que for escolhido: 30, 45, 60 ou 90 dias, ou sem data. A cada hora é retirado o que expirou, ficando guardado no histórico.
O que entra pela Cloudflare chega a partir dos respetivos nós. O SWPanel não atribui os ataques aos seus IP nem propõe bloqueá-los. E se ainda não a utilizar, o SWPanel ativa o plano Free da Cloudflare no seu alojamento e a gestão é feita a partir do SWPanel.



Proteja seus serviços com a Segurança 360
O módulo Segurança já vem ativado e sem custo na sua conta. Adicione a Segurança 360 a cada hospedagem, Cloud ou servidor que quiser proteger.