
Seguridad 360 · Las capas
Capa a capa, hasta tu servicio
Como una cebolla: cada petición que llega de Internet atraviesa las capas de fuera a dentro, y lo que una para ya no llega a la siguiente. En el núcleo, tu servicio: analizado, protegido y vigilado cada día. Compara cómo queda si vive en nuestros Data Centers o en tu propio servidor con Self-Hosted.
- Ocho capas, de fuera a dentro
- Data Centers de SWPanel o Self-Hosted
- Tu servicio, en el núcleo


Red de los Data Centers de SWPanel
-
AntiDDoS Borde de la red
Mira el volumen y absorbe los ataques masivos antes de que entren en la red. Automático, sin nada que configurar.
-
Cortafuegos de capa 4 Red de SWPanel
En el perímetro: mira IP, puerto y protocolo y cada IP deja pasar solo lo que permite su perfil. Tus reglas, desde SWPanel; tus bloqueos de IP se aplican en la propia máquina.
-
Cortafuegos de nueva generación Red de SWPanel
Mira el contenido por firmas y clasifica cada amenaza en crítica, alta, media o baja. Alerta o descarta según la política.
Delante de tu servidor
-
La red de tu proveedor Fuera de SWPanel
Su protección contra DDoS y su cortafuegos, los que tenga contratados tu servidor.
-
Cortafuegos de tu servidor Tu servidor
Los bloqueos de IP que lanzas desde SWPanel se aplican en la propia máquina.
En tu servidor, con SWPanel
-
Bloqueo por países Tu servidor web
Mira el país de la IP. Lo que bloqueas no deja ni una línea en el log de acceso.
-
Bloqueo de bots Tu servidor web
Mira quién dice ser cada visita. Los robots que no quieres reciben un 403.
-
WAF adaptativo Tu servidor web
Mira cada petición HTTP. Sus reglas nacen de tus ataques: primero observan y luego bloquean.
-
Fail2Ban Tu servidor
Mira los accesos fallidos a SSH y otros servicios, y banea la IP que insiste.
Sobre todas
-
SOC y motor IA Sobre todas las capas
Analiza cada día lo que ha pasado por todas, le pone nota a tu servicio y te dice qué hacer, con un botón para cada cosa.
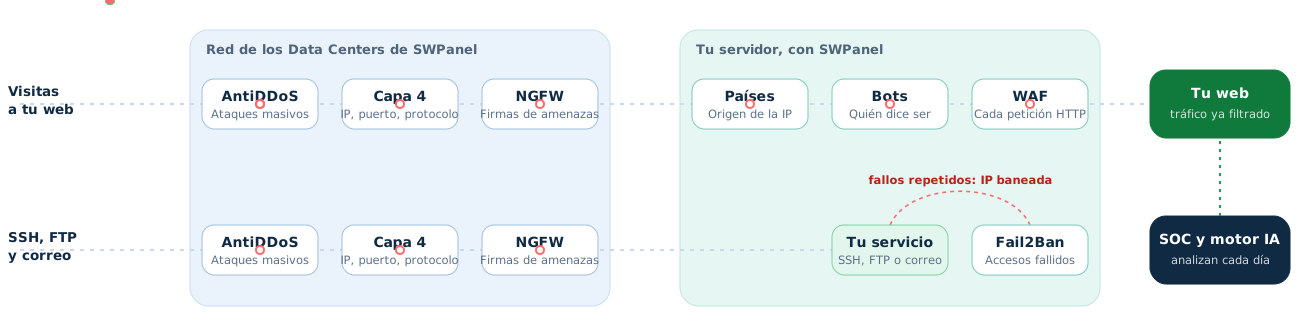
En rojo, lo que se para en cada capa; en verde, lo que llega a tu servicio.
En Self-Hosted la red es la de tu proveedor. Lo que antes paraba el cortafuegos de nueva generación lo frena aquí el WAF de tu servidor.
El camino de una petición
Lo que se para en la red no llega a tu servidor
Las visitas a tu web atraviesan las seis capas del camino. SSH, FTP y correo pasan por las tres de red, y Fail2Ban vigila los accesos fallidos en tu servidor. El SOC no está en el camino: lo revisa todo cada día.
Capa a capa, en palabras de cada día
Qué hace cada capa y qué pasaría sin ella
Un nombre técnico no dice nada si no sabes qué hace. Esto es lo que para cada capa, un ejemplo real y lo que le pasaría a tu servicio si no estuviera.
AntiDDoS
El dique del puerto. Frena la ola antes de que llegue a los barcos: absorbe las avalanchas de tráfico falso antes de que entren en la red.
Se queda en esta capa: ataques masivos
- Qué frena
- Ataques masivos que buscan tumbar el servicio por saturación.
- Un ejemplo
- Miles de equipos infectados piden tu web a la vez durante una hora.
La web, el correo y todo lo que comparte la línea dejan de responder mientras dura el ataque. Tus clientes ven un error y tú pierdes ventas y confianza.
Automático, sin nada que configurar.
Cortafuegos de capa 4
El control de acceso del edificio. Según de dónde vienes y a qué puerta llamas, pasas o no. Mira la IP, el puerto y el protocolo de cada conexión y deja pasar solo lo que permite el perfil de cada IP.
Se queda en esta capa: tráfico no permitido
- Qué frena
- Conexiones a puertos que no deberían estar abiertos al mundo y las IPs que tú bloqueas.
- Un ejemplo
- Alguien intenta conectar desde fuera al puerto de la base de datos o al acceso remoto del servidor.
Cualquier servicio abierto por error queda a la vista de todo Internet: bases de datos, accesos remotos, herramientas de administración. Es justo lo que buscan los robots que recorren la red.
Tus reglas y tus bloqueos de IP, desde SWPanel.
Cortafuegos de nueva generación
El escáner de equipajes. No mira solo quién entra: mira qué lleva. Compara el contenido del tráfico con firmas de ataques conocidos y clasifica cada amenaza en crítica, alta, media o baja.
Se queda en esta capa: amenazas conocidas
- Qué frena
- Ataques conocidos que viajan dentro de conexiones aparentemente normales.
- Un ejemplo
- Una petición que lleva un ataque conocido contra una versión antigua de un programa.
Los ataques conocidos llegan hasta tu servidor, y tu seguridad depende de tener cada programa actualizado al día, sin margen de error.
Con informes y mapa de amenazas.
Bloqueo por países
La tienda que abre a sus mercados. Abre la puerta solo a los países que te interesan. Mira el país de cada IP, y lo que bloqueas no deja ni una línea en el log de acceso.
Se queda en esta capa: los países que elijas
- Qué frena
- El tráfico de los países que eliges: donde no tienes clientes y sí ataques.
- Un ejemplo
- Una tienda que solo vende en España recibe miles de escaneos desde países donde no tiene ni un cliente.
Ese tráfico gasta CPU, llena los logs y multiplica los intentos de ataque sin traerte una sola venta.
Gratis y suelto en hosting. Con la IA, sabes antes qué ganas y qué pierdes.
Bloqueo de bots
El portero que pide identificación. Mira quién dice ser cada visita. Los buscadores que quieres entran; los copiadores, los escáneres y los robots que no autorizas reciben un 403.
Se queda en esta capa: robots que no quieres
- Qué frena
- Copiadores de contenido y de precios, escáneres de vulnerabilidades y robots de IA que no has autorizado.
- Un ejemplo
- Un competidor copia tus precios cada hora y un robot descarga tu web entera para alimentar su modelo.
Los robots se comen el servidor: la web va lenta para tus clientes, pagas máquina para servir a quien no compra y tu contenido acaba en otras webs.
Catálogo de 112 bots y perfiles listos.
WAF adaptativo
El vigilante que conoce tu tienda. Mira cada petición a tu web. Sus reglas nacen de los ataques que recibe: la IA las redacta, SWPanel las valida, primero observan y solo bloquean cuando no molestan a tus clientes.
Se queda en esta capa: ataques a la aplicación
- Qué frena
- Ataques a la aplicación: inyecciones en formularios, ficheros maliciosos y rutas de administración.
- Un ejemplo
- Alguien prueba miles de veces una ruta vulnerable de un plugin de tu web.
Un fallo en el código de tu web se convierte en datos robados, una web desfigurada o malware que envía spam. Tu IP acaba en listas negras y tu correo deja de llegar.
Tú eliges la autonomía: recomienda, aplica con revisión o sin ella.
Fail2Ban
La cerradura que se bloquea. Como la cerradura que se bloquea después de varios intentos con la llave equivocada. Vigila los accesos fallidos a SSH, FTP, correo y otros servicios, y banea la IP que insiste.
Se queda en esta capa: accesos fallidos repetidos
- Qué frena
- Robots que prueban contraseñas una y otra vez.
- Un ejemplo
- Un robot prueba miles de contraseñas contra el acceso SSH de tu servidor en una sola noche.
Tarde o temprano una contraseña débil cae, y quien entra tiene el servidor entero. Mientras tanto, los intentos consumen recursos y llenan los logs.
Desbloqueo, lista blanca y lista negra, desde SWPanel.
SOC y motor IA
El jefe de seguridad que revisa las cámaras. No está en el camino de las visitas: cada día revisa lo que ha pasado por todas las capas, le pone nota a tu servicio y te dice qué hacer, con un botón para cada cosa.
Revisa cada día las siete capas
- Qué frena
- Lo que ninguna capa ve por separado: patrones, tendencias y protecciones que faltan.
- Un ejemplo
- Ve que la misma IP ataca a varias webs de tu Cloud y te propone bloquearla, con simulacro previo.
Cada capa trabaja sola y nadie mira el conjunto: un problema puede durar semanas sin que nadie lo note, y no sabes qué protección te falta.
Ningún bloqueo del SOC sin que una persona lo confirme.
Cuando una capa decide
Las capas se pasan el trabajo
Una capa detecta, alguien decide y el bloqueo acaba donde sirve: en la propia máquina o en una regla del WAF. Así se mueve un bloqueo dentro de Seguridad 360.
Detecta
Decide
Se aplica
Y después
- IP de fuera Fail2Ban lista negra
- IP de fuera SOC hasta la fecha que pongas
- IP de fuera Plan de picos 7 días
Si el ataque es a un hosting, la IP se bloquea en el Cloud que lo aloja.
- Cada hora se retira lo que ha vencido.
- Lo desbloqueas desde SWPanel cuando quieras.
- Queda escrito en la trazabilidad: quién lo hizo, persona o IA.
- Observa
- 20 aciertos
- Bloquea
Si pisa tráfico legítimo, vuelve atrás.
Del SOC no sale ningún bloqueo sin que una persona lo confirme. El plan de picos es reversible, por eso la IA lo aplica sin esperar. En el WAF, tú decides si solo recomienda, si aplica con revisión o si aplica sin revisión.
Data Centers de SWPanel o Self-Hosted
Dónde está cada capa, según dónde esté tu servicio
En nuestros Data Centers, tu servicio tiene delante la red de SWPanel. En Self-Hosted, la red es la de tu proveedor y SWPanel protege tu servidor desde dentro.
| Capa | En los Data Centers de SWPanel | Self-Hosted en otro proveedor |
|---|---|---|
| 1 · AntiDDoS | Incluido, en el borde de nuestra red | El que tenga tu proveedor |
| 2 · Cortafuegos de capa 4 | Incluido: tus reglas, en el perímetro; tus bloqueos de IP, en tu propia máquina | Sin perímetro de SWPanel: tus bloqueos de IP, en tu propia máquina |
| 3 · Cortafuegos de nueva generación | Incluido, con informes y mapa de amenazas | El de tu proveedor, si lo tiene; el WAF de tu servidor frena los ataques a la web |
| 4 · Bloqueo por países | En tu servidor | En tu servidor |
| 5 · Bloqueo de bots | En tu servidor | En tu servidor |
| 6 · WAF adaptativo | En tu servidor | En tu servidor |
| 7 · Fail2Ban | En tu servidor, gestionable | En tu servidor, gestionable |
| 8 · SOC y motor IA | Cada día, sobre todas las capas | Cada día, sobre las capas de tu servidor |
Frente a cPanel, Plesk y DirectAdmin
Lo que en otros paneles son piezas sueltas, en SWPanel ya está dentro
Para acercarte a esta protección con cPanel, Plesk o DirectAdmin tienes que montarla tú: licencia, firewall, reglas del WAF, un plugin de seguridad en cada web, un servicio para los bots, otro para el correo y otra herramienta para vigilar. Y repetirlo en cada servidor.
cPanel, Plesk o DirectAdmin
Tres servidores: tres paneles, tres licencias, tres configuraciones y ninguna vista del conjunto.
SWPanel
- SOC diario
- WAF adaptativo
- Países y bots
- Antivirus y AntiSpam
- Fail2Ban
- Motor IA
- Cloud en SWPanel
- Self-Hosted
- Hosting
Un panel, una vista y una misma seguridad para todos tus servicios, estén donde estén.
-
Sin montar piezas
En otros paneles, la seguridad se monta con extensiones de varios fabricantes, cada una con su precio, su configuración y sus actualizaciones. En SWPanel ya está dentro.
-
Un panel, no uno por servidor
Con cPanel o Plesk, diez servidores son diez paneles que no se hablan. SWPanel ve todos tus servidores, Clouds y hostings a la vez, estén en nuestros Data Centers o en otro proveedor.
-
Aprende de toda la plataforma
Un panel instalado solo ve su máquina. SWPanel ve los ataques que llegan a más de 10.000 servidores, y lo que aprende de ellos protege también los tuyos.
| cPanel | Plesk | DirectAdmin | SWPanel | |
|---|---|---|---|---|
| Panel | Uno instalado en cada servidor | Uno instalado en cada servidor | Uno instalado en cada servidor | Uno para todos tus servidores, Clouds y hostings |
| Licencia por servidor | Pro: 53,99 $ al mes (30 cuentas) | Web Pro: 28 $ al mes (30 dominios) | Standard: 29 $ al mes | Cloud desde 3,49 €; Self-Hosted desde 6,99 € |
| Firewall y WAF del servidor | Imunify360 de pago, o CSF y ModSecurity a configurar | Imunify360 de pago, o reglas a configurar | CSF y BFM a configurar a mano | WAF adaptativo y Fail2Ban gestionable, incluidos |
| AntiDDoS y cortafuegos de red | Depende del proveedor | Depende del proveedor | Depende del proveedor | Incluidos en los Data Centers de SWPanel |
| Bloqueo por países | Con CSF, a mano | Con extensiones o reglas | Reglas manuales | Gratis en hosting, con consultor IA |
| Bloqueo de bots | Plugin en cada web o servicio externo | Plugin en cada web o servicio externo | Plugin en cada web o servicio externo | 112 bots, gratis en hosting |
| Correo | SpamAssassin de serie; antivirus y filtrado avanzado, a instalar | SpamAssassin de serie; antivirus, extensión de pago | SpamAssassin y ClamAV, a instalar | Antivirus y AntiSpam en todos los buzones |
| Análisis diario con nota y propuestas | No incluido | No incluido | No incluido | Incluido |
| Nota de resiliencia de cada servicio | No incluido | No incluido | No incluido | Incluido |
| Vista de todos tus servidores | No incluido | No incluido | No incluido | Incluido |
| Lo que se aprende de otros ataques | Lo que traiga cada extensión de pago | Lo que traiga cada extensión de pago | Lo que traiga cada extensión de pago | Patrones de ataque de toda la plataforma |
Precios sin IVA. Licencias de cPanel, Plesk y DirectAdmin: webs oficiales, julio de 2026 (cPanel, Plesk, DirectAdmin). Imunify360, Wordfence y Cloudflare: webs oficiales, octubre de 2026 (comparativa de Seguridad 360). BitNinja, desde 10 $ por servidor: Capterra, 18 de octubre de 2026. CSF: ConfigServer cerró el 31 de agosto de 2025 y lo publicó como código abierto (Centmin Mod, 4 de septiembre de 2025). Si necesitas CDN y caché, SWPanel activa el plan Free de Cloudflare en tu hosting y lo gestionas desde SWPanel (cómo).
En SWPanel
Cada capa, con su pantalla
Capturas reales de SWPanel 2027 con una cuenta de pruebas.
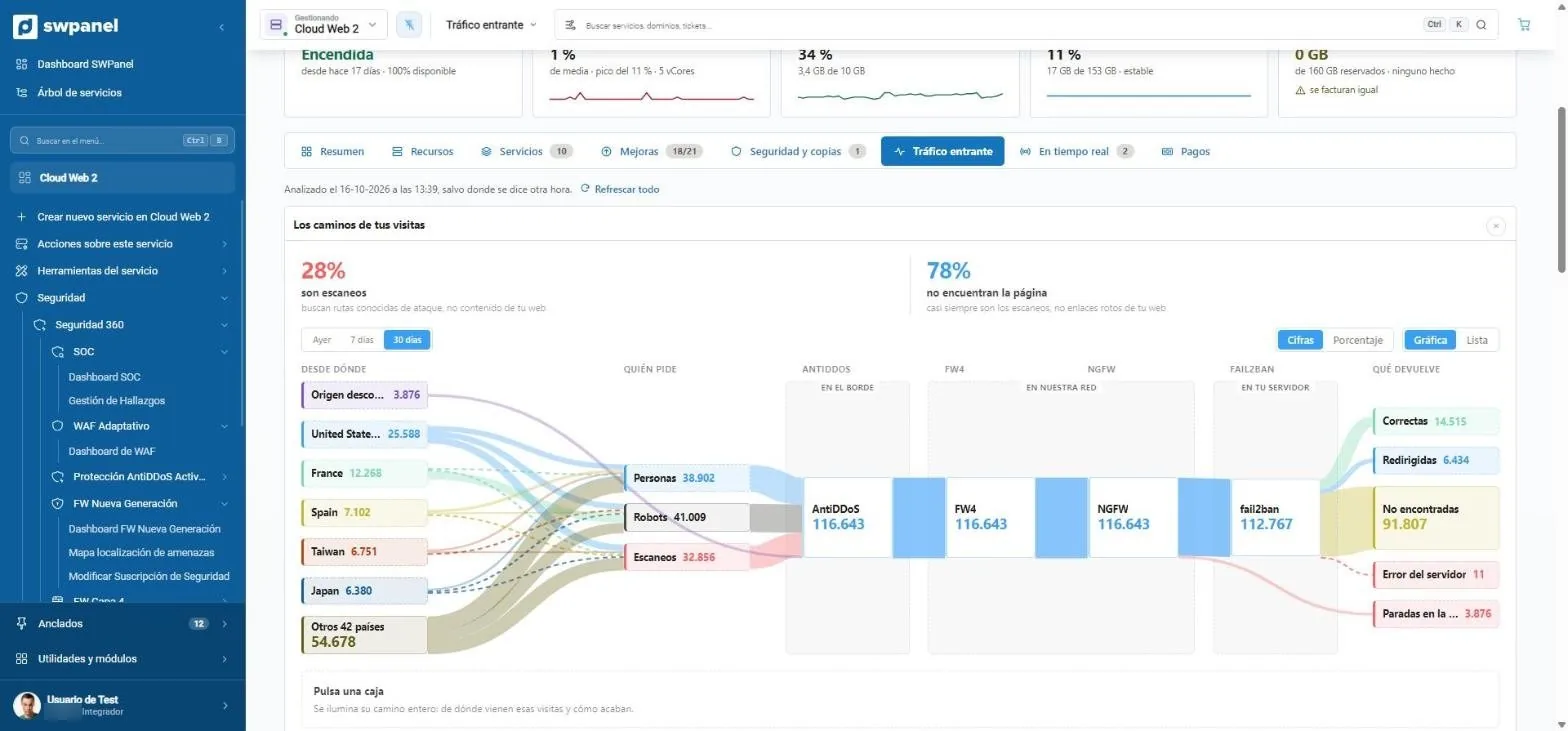
- Qué parte son escaneos. Aquí, el 28 % del tráfico busca rutas de ataque conocidas, no tu contenido.
- De qué países llegan las visitas, ordenados por volumen.
- Quién pide: personas, robots o escáneres. Cada grupo con su color.
- Las capas que atraviesa cada petición: AntiDDoS en el borde, FW4 y NGFW en nuestra red y Fail2Ban en tu servidor.
- Cómo acaba cada visita: correcta, redirigida, no encontrada, error o parada en una capa.
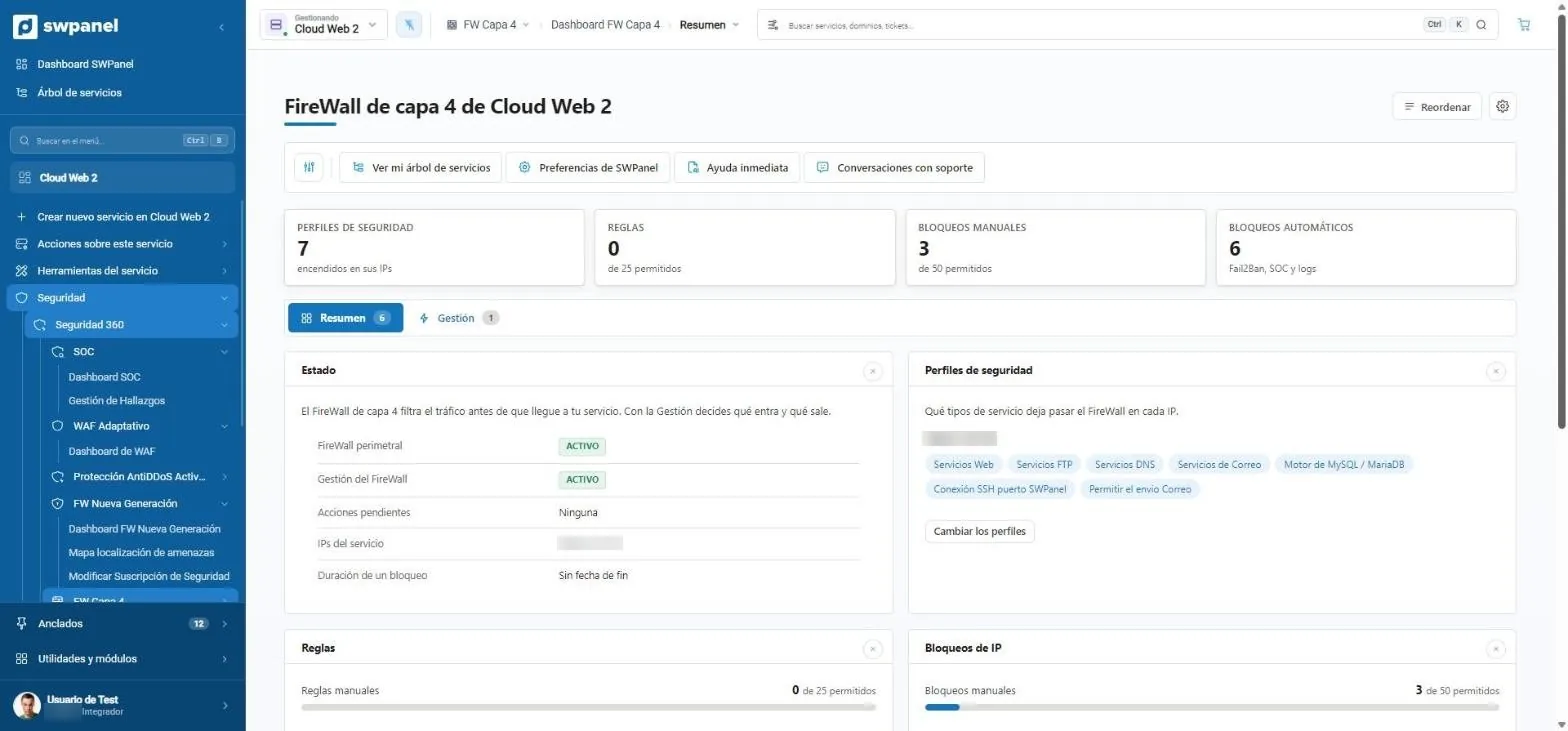
- Perfiles, reglas y bloqueos de IP, en tres pestañas.
- Estado del cortafuegos perimetral, acciones pendientes y duración de los bloqueos.
- Qué deja pasar en cada IP: web, FTP, DNS, correo, MySQL, SSH...
- Bloqueos que llegan de fuera: la lista negra de Fail2Ban y los que confirmas desde el SOC.
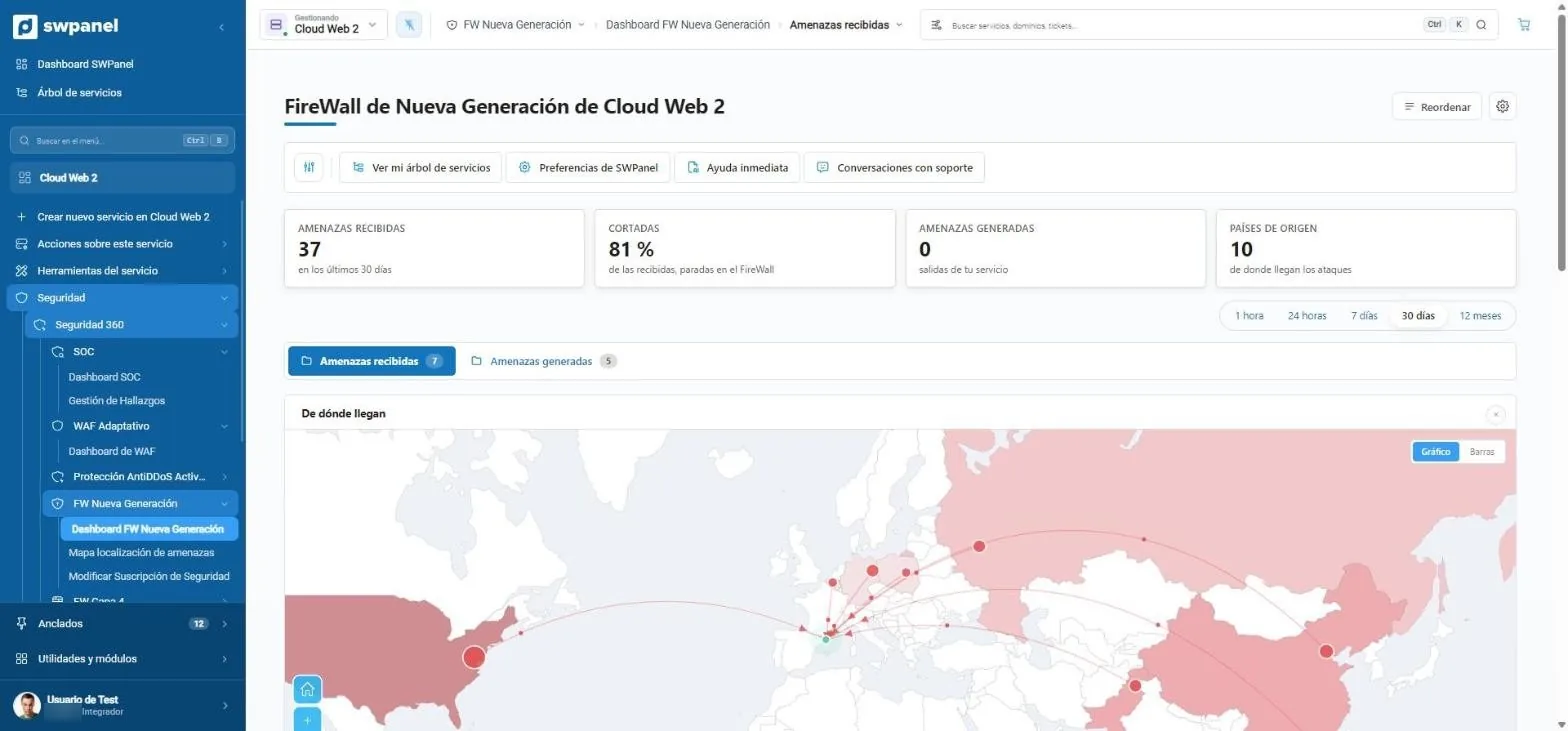
- 37 amenazas en 30 días; el 81 % de las detectadas, con acción de bloqueo.
- Periodo: de una hora a un año, o a medida.
- De dónde llegan: el país de cada IP, en el mapa.
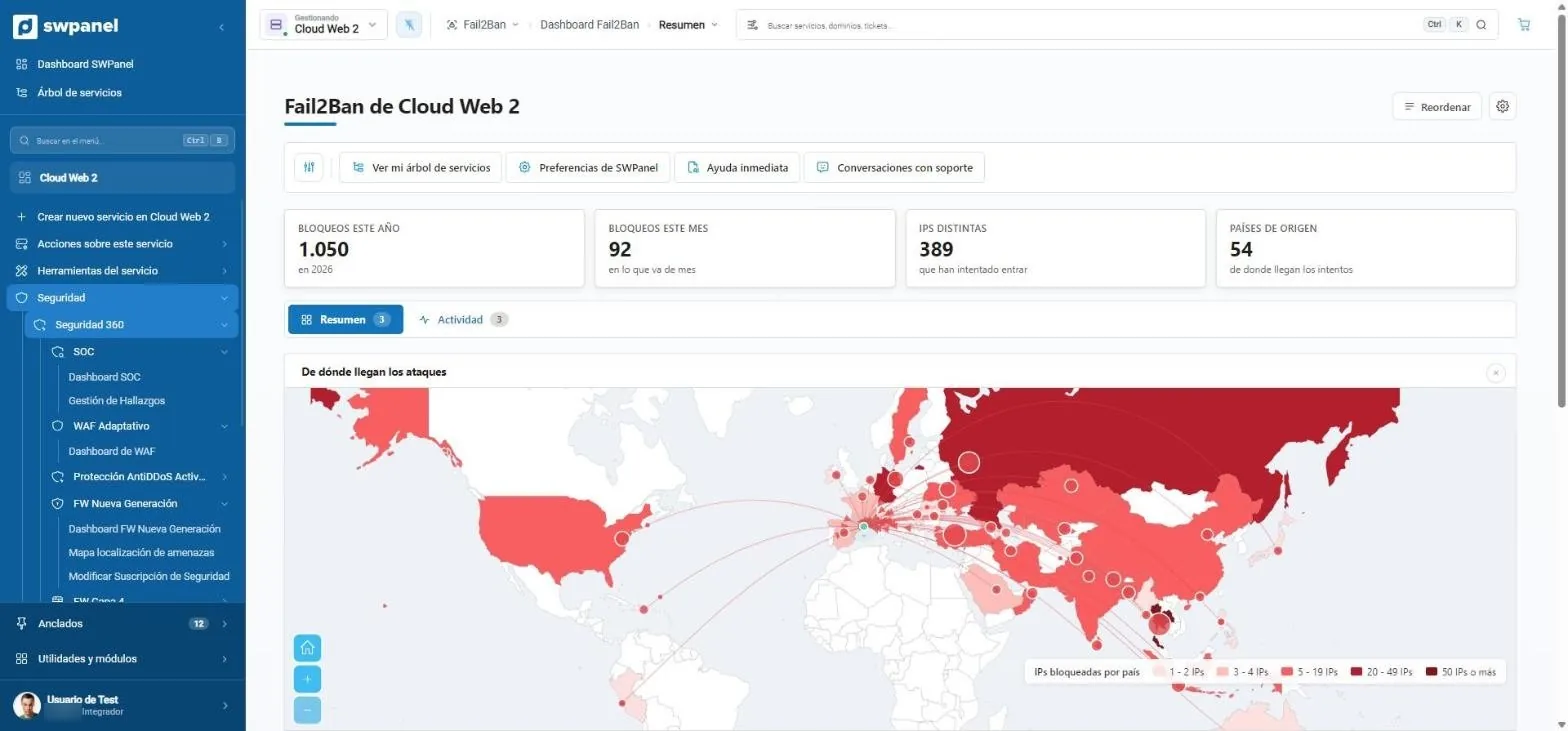
- 1.050 bloqueos este año, 389 IPs distintas y 54 países.
- El mapa de los ataques por número de IPs bloqueadas.
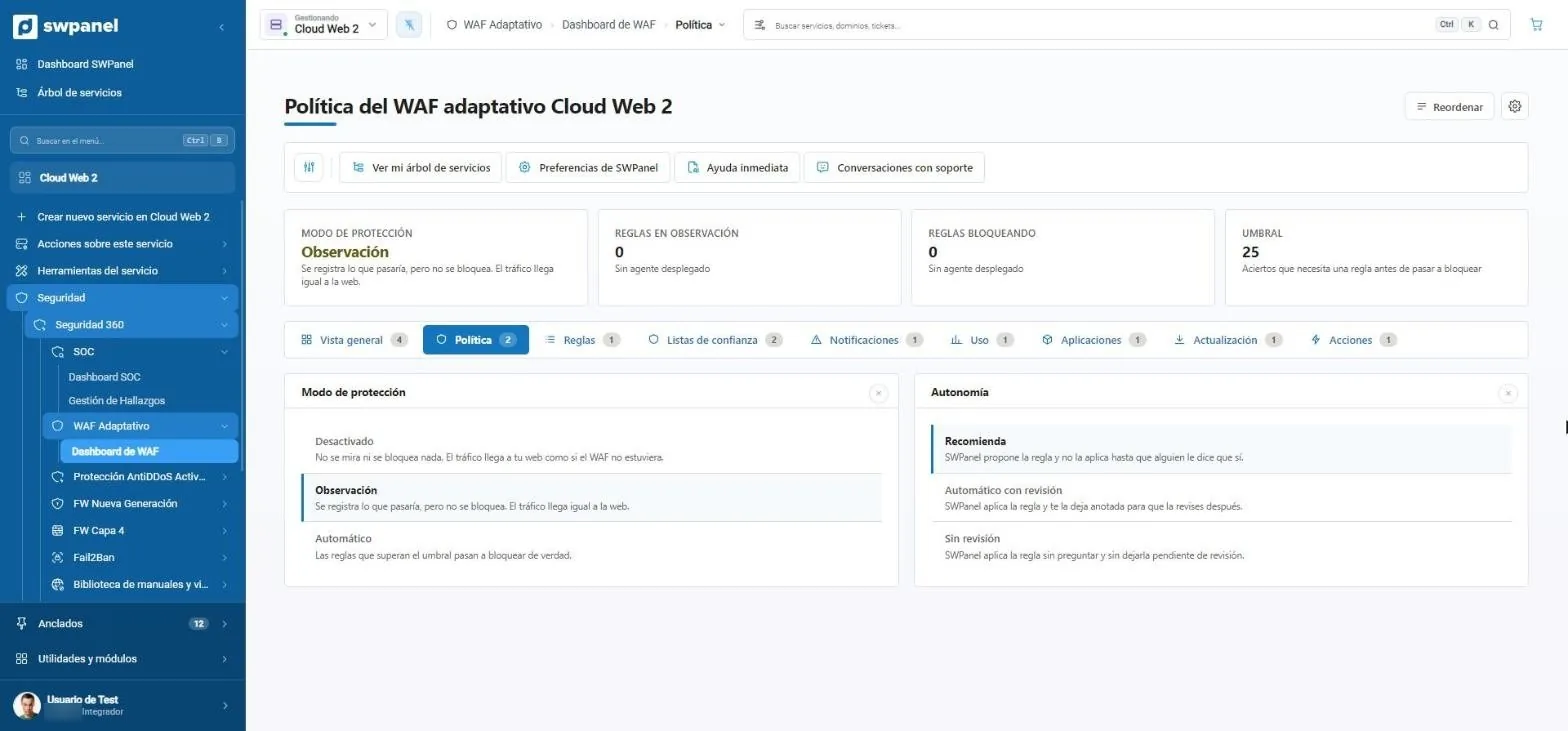
- Modo de protección: aquí, en observación.
- Umbral: los aciertos que necesita una regla antes de bloquear.
- Tres modos: desactivado, observación o automático.
- Tres niveles de autonomía: solo recomienda, aplica con revisión o aplica sin revisión.
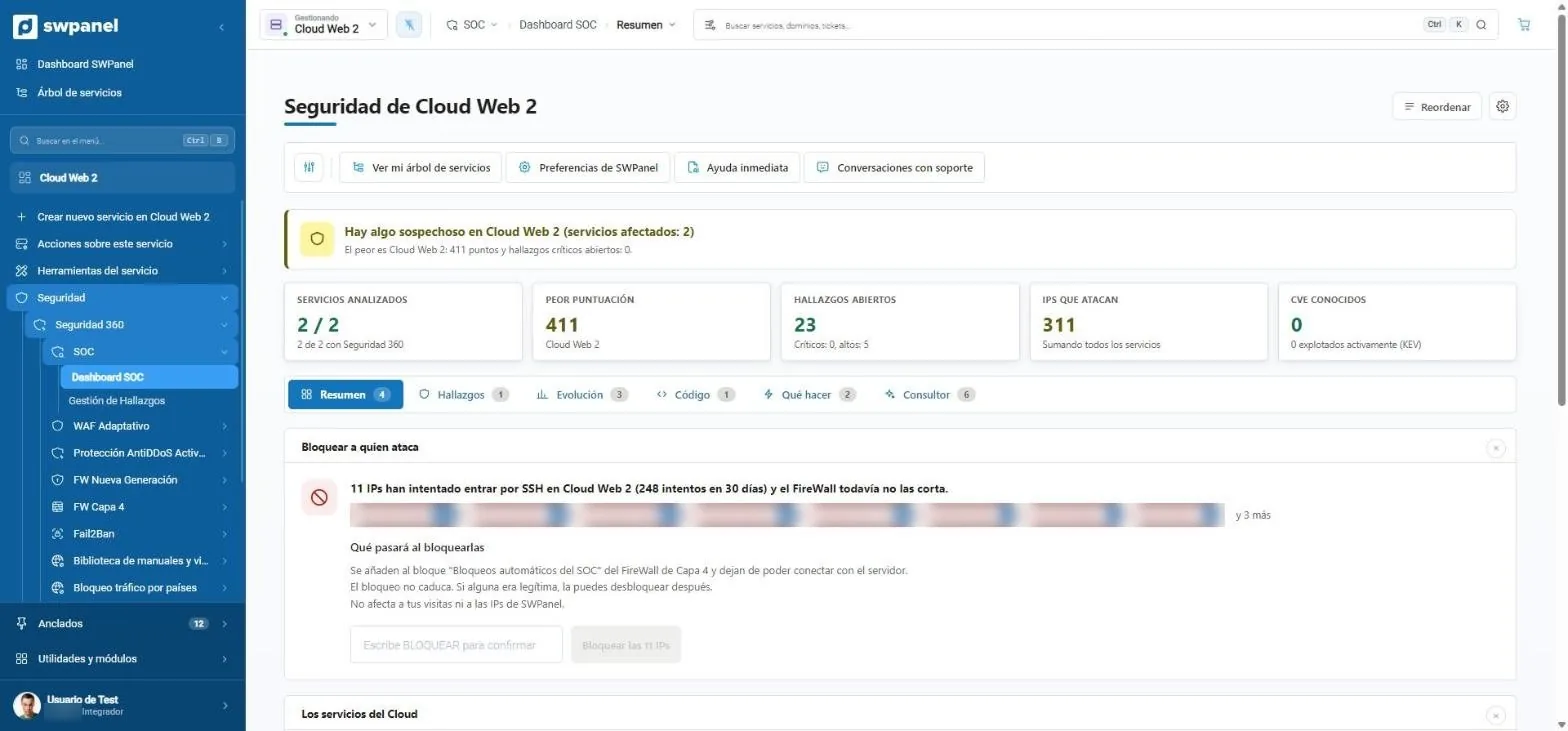
- Un aviso que resume el estado: en orden, sospechoso o comprometido.
- Cinco cifras: servicios analizados, peor puntuación, hallazgos, IPs que atacan y CVE.
- Seis pestañas: resumen, hallazgos, evolución, código, qué hacer y consultor.
- Bloquear a quien ataca: 11 IPs intentan entrar por SSH y el SOC propone cortarlas.
- Para actuar escribes BLOQUEAR. Nada se aplica por un clic despistado.
Resiliencia
Tus servicios, más resistentes cada semana
SWPanel calcula la resiliencia de cada servicio: lo que podrías recuperar si algo fallara. Te la explica pieza a pieza, te aconseja qué subir y lo aplicas con un clic. Poco a poco, tus servicios son mejores, más eficientes y más resistentes.
Un Cloud de ejemplo
Empieza con la renovación automática y margen de CPU y RAM, pero sin copias, sin snapshots, sin monitorización y con una contraseña débil.
- SWPanel lo ve
- Te lo aconseja
- Lo aplicas con un clic
- La nota sube
-
Contraseñas de acceso Una contraseña de acceso es débil. Cámbiala por una segura.+7 Propuesto
-
Monitorización Nadie te avisa si la máquina deja de responder. Activa la monitorización.+5 Propuesto
-
Copias de seguridad No hay copia diaria fuera del servicio. Contrata las copias: ficheros y bases de datos, cada día.+26 Propuesto
-
Snapshots No hay espacio para snapshots. Reserva espacio para hacerlos cuando quieras.+7 Propuesto
-
Siguiente consejo 160 GB reservados para snapshots y ningún snapshot hecho. Haz el primero: la nota sigue subiendo.Propuesto
Cómo se calcula la nota
Siete piezas, cada una con su peso. Solo cuentan las que el servicio puede llegar a tener, y la suma se pasa a 100. La nota mide lo que podrías recuperar si algo fallara y cuánto aguanta la máquina un pico, no si funciona hoy.
- Copias de seguridad 30
- Snapshots 20
- Renovación automática 15
- Margen de CPU 15
- Margen de RAM 15
- Contraseñas de acceso 15
- Monitorización 5
En SWPanel
La nota de cada servicio, con lo que la sube
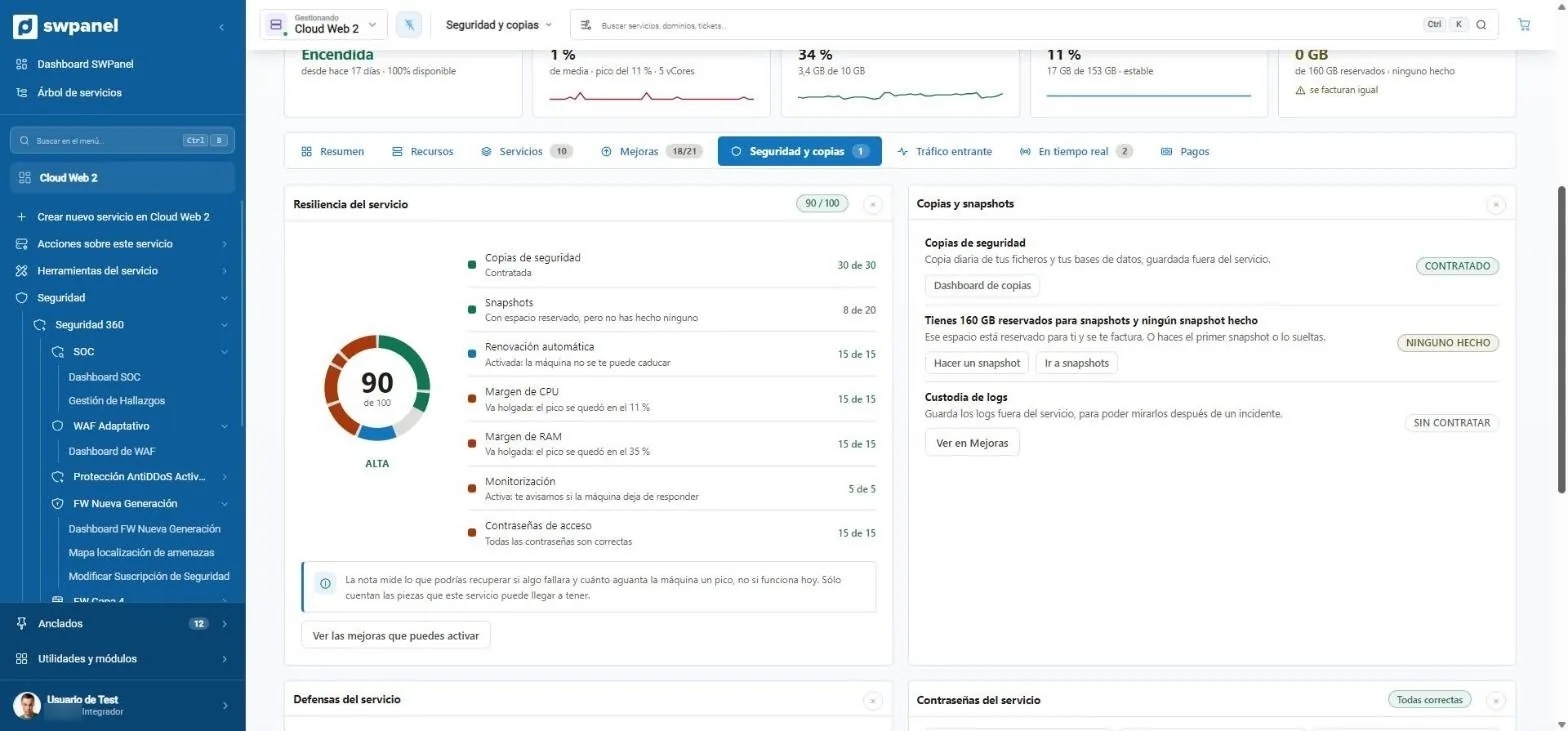
Cada Cloud y cada servidor tiene su ficha de resiliencia: la nota, las piezas que suman y las que faltan, y las mejoras que la suben con un botón. Esta pantalla es real.
- Copias y snapshots con su estado
- Custodia de logs, para mirar después de un incidente
- Nota de resiliencia sobre 100: qué podrías recuperar si algo fallara.
- Qué suma y qué resta: copias, snapshots, renovación, margen de CPU y RAM, monitorización y contraseñas.
- Copias y snapshots con lo contratado, lo que falta y el botón para hacerlo.
- Las mejoras que suben la nota, a un clic.
Todo en una herramienta. Así de simple.
Las capas, el SOC, la nota de resiliencia y el motor IA viven dentro de SWPanel. Activas Seguridad 360 en el servicio y empieza a trabajar; cada consejo llega con su botón, y cada semana tus servicios están un poco mejor.
- Sin plugins
- Sin integrar herramientas
- Sin instalar programas
- Un clic
Preguntas frecuentes
Dudas sobre las capas
Tu servicio, en el núcleo
El módulo Seguridad ya viene activado y sin coste en tu cuenta. Añade Seguridad 360 a cada hosting, Cloud o servidor que quieras proteger.