
Sicherheit 360 · Die Schichten
Schicht für Schicht, bis zu deinem Dienst
Wie eine Zwiebel: Jede Anfrage aus dem Internet durchläuft die Schichten von außen nach innen, und was eine stoppt, erreicht die nächste nicht mehr. Im Kern dein Dienst: täglich analysiert, geschützt und überwacht. Vergleiche, wie es aussieht, wenn er in unseren Rechenzentren oder auf deinem eigenen Server mit Self-Hosted läuft.
- Acht Schichten, von außen nach innen
- SWPanel-Rechenzentren oder Self-Hosted
- Dein Dienst, im Kern


Netz der SWPanel-Rechenzentren
-
AntiDDoS Netzwerkrand
Er beobachtet das Volumen und fängt Massenangriffe ab, bevor sie ins Netz gelangen. Automatisch, nichts zu konfigurieren.
-
Layer-4-Firewall SWPanel-Netz
Am Perimeter: Er prüft IP, Port und Protokoll, und jede IP lässt nur durch, was ihr Profil erlaubt. Deine Regeln, aus SWPanel; deine IP-Sperren werden direkt auf der Maschine angewendet.
-
Next-Generation-Firewall SWPanel-Netz
Er prüft den Inhalt anhand von Signaturen und stuft jede Bedrohung als kritisch, hoch, mittel oder niedrig ein. Er alarmiert oder verwirft gemäß Richtlinie.
Vor deinem Server
-
Das Netz deines Anbieters Außerhalb von SWPanel
Dessen DDoS-Schutz und Firewall, soweit sie für deinen Server gebucht sind.
-
Firewall deines Servers Dein Server
Die IP-Sperren, die du aus SWPanel auslöst, werden direkt auf der Maschine angewendet.
Auf deinem Server, mit SWPanel
-
Länderblockierung Dein Webserver
Er prüft das Land der IP. Was du sperrst, hinterlässt keine einzige Zeile im Access-Log.
-
Bot-Blockierung Dein Webserver
Er prüft, wer jeder Besucher zu sein vorgibt. Roboter, die du nicht willst, erhalten ein 403.
-
Adaptive WAF Dein Webserver
Er prüft jede HTTP-Anfrage. Seine Regeln entstehen aus deinen Angriffen: erst beobachten, dann blockieren.
-
Fail2Ban Dein Server
Er überwacht fehlgeschlagene Zugriffe auf SSH und andere Dienste und sperrt die IP, die es weiter versucht.
Über allen
-
SOC und KI-Engine Über allen Schichten
Er analysiert täglich, was durch alle gelaufen ist, bewertet deinen Dienst und sagt dir, was zu tun ist, mit einem Button für jede Sache.
In Rot das, was an jeder Schicht gestoppt wird; in Grün das, was deinen Dienst erreicht.
Bei Self-Hosted ist das Netz das deines Anbieters. Was zuvor die Next-Generation-Firewall stoppte, bremst hier die WAF deines Servers.
Der Weg einer Anfrage
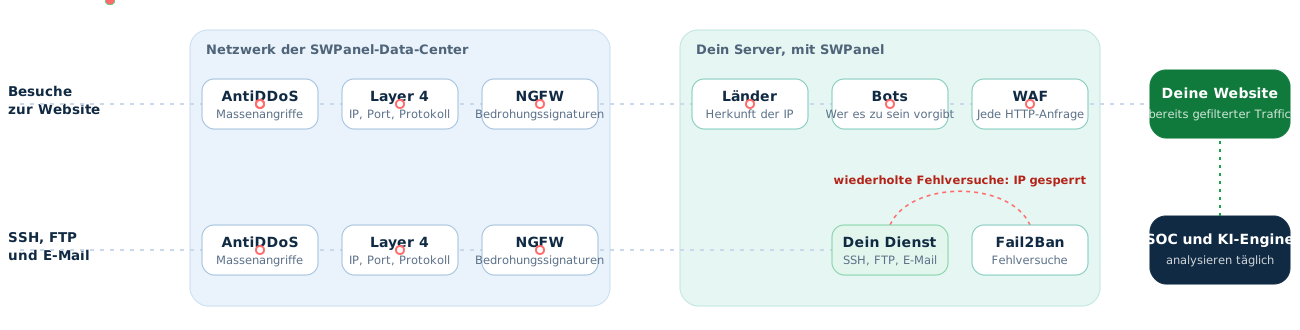
Was im Netzwerk gestoppt wird, erreicht deinen Server nicht
Besuche deiner Website durchlaufen die sechs Schichten des Weges. SSH, FTP und E-Mail passieren die drei Netzwerkschichten, und Fail2Ban überwacht fehlgeschlagene Zugriffe auf deinem Server. Das SOC liegt nicht auf dem Weg: Es prüft jeden Tag alles.
Schicht für Schicht, in Alltagsworten
Was jede Schicht tut und was ohne sie passieren würde
Ein Fachbegriff sagt nichts, wenn du nicht weißt, was er tut. Das ist, was jede Schicht stoppt, ein reales Beispiel und was deinem Dienst ohne sie passieren würde.
AntiDDoS
Der Hafendamm. Er bremst die Welle, bevor sie die Boote erreicht: Er fängt Lawinen falschen Traffics ab, bevor sie ins Netz gelangen.
Bleibt in dieser Schicht: Massenangriffe
- Was sie stoppt
- Massenangriffe, die den Dienst durch Überlastung lahmlegen wollen.
- Ein Beispiel
- Tausende infizierte Rechner rufen eine Stunde lang gleichzeitig deine Website auf.
Website, E-Mail und alles, was die Leitung teilt, antworten nicht mehr, solange der Angriff dauert. Deine Kunden sehen einen Fehler und du verlierst Umsatz und Vertrauen.
Automatisch, nichts zu konfigurieren.
Layer-4-Firewall
Die Zutrittskontrolle des Gebäudes. Je nachdem, woher du kommst und an welche Tür du klopfst, kommst du durch oder nicht. Sie prüft IP, Port und Protokoll jeder Verbindung und lässt nur durch, was das Profil jeder IP erlaubt.
Bleibt in dieser Schicht: nicht erlaubter Traffic
- Was sie stoppt
- Verbindungen zu Ports, die nicht für die ganze Welt offen sein sollten, und die IPs, die du sperrst.
- Ein Beispiel
- Jemand versucht, von außen auf den Datenbank-Port oder den Fernzugriff des Servers zuzugreifen.
Jeder versehentlich geöffnete Dienst liegt offen vor dem ganzen Internet: Datenbanken, Fernzugriffe, Administrationswerkzeuge. Genau das suchen die Roboter, die das Netz durchkämmen.
Deine Regeln und deine IP-Sperren, aus SWPanel.
Next-Generation-Firewall
Der Gepäckscanner. Er schaut nicht nur, wer hereinkommt, sondern was er mitbringt. Er vergleicht den Inhalt des Traffics mit Signaturen bekannter Angriffe und stuft jede Bedrohung als kritisch, hoch, mittel oder niedrig ein.
Bleibt in dieser Schicht: bekannte Bedrohungen
- Was sie stoppt
- Bekannte Angriffe, die in scheinbar normalen Verbindungen reisen.
- Ein Beispiel
- Eine Anfrage mit einem bekannten Angriff auf eine alte Version eines Programms.
Bekannte Angriffe erreichen deinen Server, und deine Sicherheit hängt davon ab, jedes Programm tagesaktuell zu halten, ohne Fehlerspielraum.
Mit Berichten und Bedrohungskarte.
Länderblockierung
Der Laden, der sich seinen Märkten öffnet. Er öffnet die Tür nur für die Länder, die dich interessieren. Er prüft das Land jeder IP, und was du sperrst, hinterlässt keine einzige Zeile im Access-Log.
Bleibt in dieser Schicht: die Länder, die du wählst
- Was sie stoppt
- Der Traffic der Länder, die du wählst: dort, wo du keine Kunden, aber Angriffe hast.
- Ein Beispiel
- Ein Shop, der nur in Spanien verkauft, erhält Tausende Scans aus Ländern, in denen er keinen einzigen Kunden hat.
Dieser Traffic verbraucht CPU, füllt die Logs und vervielfacht Angriffsversuche, ohne dir einen einzigen Verkauf zu bringen.
Kostenlos und einzeln im Hosting. Mit der KI weißt du vorher, was du gewinnst und was du verlierst.
Bot-Blockierung
Der Türsteher, der den Ausweis verlangt. Er prüft, wer jeder Besucher zu sein vorgibt. Suchmaschinen, die du willst, kommen rein; Kopierer, Scanner und Roboter, die du nicht autorisierst, erhalten ein 403.
Bleibt in dieser Schicht: Roboter, die du nicht willst
- Was sie stoppt
- Inhalts- und Preiskopierer, Schwachstellen-Scanner und KI-Roboter, die du nicht autorisiert hast.
- Ein Beispiel
- Ein Wettbewerber kopiert stündlich deine Preise und ein Roboter lädt deine ganze Website herunter, um sein Modell zu füttern.
Roboter fressen den Server auf: Die Website ist für deine Kunden langsam, du zahlst Rechenleistung für Leute, die nichts kaufen, und dein Inhalt landet auf anderen Websites.
Katalog mit 112 Bots und fertigen Profilen.
Adaptive WAF
Der Wächter, der deinen Laden kennt. Er prüft jede Anfrage an deine Website. Seine Regeln entstehen aus den Angriffen, die er erhält: Die KI formuliert sie, SWPanel validiert sie, sie beobachten zuerst und blockieren nur, wenn sie deine Kunden nicht stören.
Bleibt in dieser Schicht: Angriffe auf die Anwendung
- Was sie stoppt
- Angriffe auf die Anwendung: Injections in Formulare, schädliche Dateien und Administrationspfade.
- Ein Beispiel
- Jemand probiert Tausende Male einen verwundbaren Pfad eines Plugins deiner Website aus.
Ein Fehler im Code deiner Website wird zu gestohlenen Daten, einer verunstalteten Website oder Malware, die Spam versendet. Deine IP landet auf Blacklists und deine E-Mails kommen nicht mehr an.
Du wählst die Autonomie: empfehlen, mit Prüfung oder ohne Prüfung anwenden.
Fail2Ban
Das Schloss, das sich sperrt. Wie ein Schloss, das nach mehreren Versuchen mit dem falschen Schlüssel blockiert. Es überwacht fehlgeschlagene Zugriffe auf SSH, FTP, E-Mail und andere Dienste und sperrt die IP, die es weiter versucht.
Bleibt in dieser Schicht: wiederholte fehlgeschlagene Zugriffe
- Was sie stoppt
- Roboter, die immer wieder Passwörter ausprobieren.
- Ein Beispiel
- Ein Roboter probiert in einer einzigen Nacht Tausende Passwörter gegen den SSH-Zugang deines Servers aus.
Früher oder später fällt ein schwaches Passwort, und wer hineinkommt, hat den ganzen Server. Währenddessen verbrauchen die Versuche Ressourcen und füllen die Logs.
Entsperren, Whitelist und Blacklist, aus SWPanel.
SOC und KI-Engine
Der Sicherheitschef, der die Kameras prüft. Er liegt nicht auf dem Weg der Besucher: Jeden Tag prüft er, was durch alle Schichten gelaufen ist, bewertet deinen Dienst und sagt dir, was zu tun ist, mit einem Button für jede Sache.
Prüft jeden Tag die sieben Schichten
- Was sie stoppt
- Was keine Schicht für sich sieht: Muster, Trends und fehlende Schutzmaßnahmen.
- Ein Beispiel
- Er sieht, dass dieselbe IP mehrere Websites deiner Cloud angreift, und schlägt vor, sie zu sperren, mit vorherigem Probelauf.
Jede Schicht arbeitet für sich und niemand betrachtet das Ganze: Ein Problem kann wochenlang unbemerkt bleiben, und du weißt nicht, welcher Schutz fehlt.
Keine SOC-Sperre ohne Bestätigung durch einen Menschen.
Wenn eine Schicht entscheidet
Die Schichten reichen die Arbeit weiter
Eine Schicht erkennt, jemand entscheidet, und die Sperre landet dort, wo sie nützt: auf der Maschine selbst oder in einer WAF-Regel. So bewegt sich eine Sperre innerhalb von Sicherheit 360.
Erkennt
Entscheidet
Wird angewendet
Und danach
- Externe IP Fail2Ban Blacklist
- Externe IP SOC bis zum festgelegten Datum
- Externe IP Spitzenplan 7 Tage
Gilt der Angriff einem Hosting, wird die IP auf der Cloud gesperrt, die es hostet.
- Jede Stunde wird entfernt, was abgelaufen ist.
- Du entsperrst aus SWPanel, wann du willst.
- Es wird festgehalten in der Nachvollziehbarkeit: wer es getan hat, Mensch oder KI.
- Beobachtet
- 20 Treffer
- Blockiert
Trifft sie legitimen Traffic, wird sie zurückgenommen.
Aus dem SOC geht keine Sperre hervor, ohne dass eine Person sie bestätigt. Der Spitzenplan ist umkehrbar, deshalb wendet die KI ihn ohne Warten an. Bei der WAF entscheidest du, ob sie nur empfiehlt, mit Prüfung oder ohne Prüfung anwendet.
SWPanel-Rechenzentren oder Self-Hosted
Wo jede Schicht liegt, je nachdem, wo dein Dienst läuft
In unseren Rechenzentren liegt das SWPanel-Netz vor deinem Dienst. Bei Self-Hosted ist das Netz das deines Anbieters, und SWPanel schützt deinen Server von innen.
| Schicht | In den SWPanel-Rechenzentren | Self-Hosted bei einem anderen Anbieter |
|---|---|---|
| 1 · AntiDDoS | Enthalten, am Rand unseres Netzes | Das, was dein Anbieter hat |
| 2 · Layer-4-Firewall | Enthalten: deine Regeln am Perimeter; deine IP-Sperren auf deiner eigenen Maschine | Ohne SWPanel-Perimeter: deine IP-Sperren auf deiner eigenen Maschine |
| 3 · Next-Generation-Firewall | Enthalten, mit Berichten und Bedrohungskarte | Der deines Anbieters, falls vorhanden; die WAF deines Servers bremst Angriffe auf die Website |
| 4 · Länderblockierung | Auf deinem Server | Auf deinem Server |
| 5 · Bot-Blockierung | Auf deinem Server | Auf deinem Server |
| 6 · Adaptive WAF | Auf deinem Server | Auf deinem Server |
| 7 · Fail2Ban | Auf deinem Server, verwaltbar | Auf deinem Server, verwaltbar |
| 8 · SOC und KI-Engine | Jeden Tag, über allen Schichten | Jeden Tag, über den Schichten deines Servers |
Im Vergleich zu cPanel, Plesk und DirectAdmin
Was in anderen Panels einzelne Teile sind, ist in SWPanel bereits eingebaut
Um mit cPanel, Plesk oder DirectAdmin in die Nähe dieses Schutzes zu kommen, musst du ihn selbst zusammenbauen: Lizenz, Firewall, WAF-Regeln, ein Sicherheits-Plugin auf jeder Website, einen Dienst für Bots, einen weiteren für E-Mail und ein weiteres Tool zur Überwachung. Und das auf jedem Server wiederholen.
cPanel, Plesk oder DirectAdmin
Drei Server: drei Panels, drei Lizenzen, drei Konfigurationen und keine Gesamtsicht.
SWPanel
- Tägliches SOC
- Adaptive WAF
- Länder und Bots
- Antivirus und AntiSpam
- Fail2Ban
- KI-Engine
- Cloud in SWPanel
- Self-Hosted
- Hosting
Ein Panel, eine Ansicht und dieselbe Sicherheit für alle deine Dienste, wo auch immer sie laufen.
-
Ohne Teile zusammenzubauen
In anderen Panels wird Sicherheit aus Erweiterungen verschiedener Hersteller zusammengesetzt, jede mit eigenem Preis, eigener Konfiguration und eigenen Updates. In SWPanel ist sie bereits eingebaut.
-
Ein Panel, nicht eines pro Server
Mit cPanel oder Plesk sind zehn Server zehn Panels, die nicht miteinander sprechen. SWPanel sieht alle deine Server, Clouds und Hostings gleichzeitig, ob in unseren Rechenzentren oder bei einem anderen Anbieter.
-
Lernt von der gesamten Plattform
Ein installiertes Panel sieht nur seine eigene Maschine. SWPanel sieht die Angriffe auf mehr als 10.000 Server, und was es daraus lernt, schützt auch deine.
| cPanel | Plesk | DirectAdmin | SWPanel | |
|---|---|---|---|---|
| Panel | Eines auf jedem Server installiert | Eines auf jedem Server installiert | Eines auf jedem Server installiert | Eines für alle deine Server, Clouds und Hostings |
| Lizenz pro Server | Pro: 53,99 $ pro Monat (30 Konten) | Web Pro: 28 $ pro Monat (30 Domains) | Standard: 29 $ pro Monat | Cloud ab 3,49 €; Self-Hosted ab 6,99 € |
| Server-Firewall und WAF | Kostenpflichtiges Imunify360 oder CSF und ModSecurity zum Konfigurieren | Kostenpflichtiges Imunify360 oder Regeln zum Konfigurieren | CSF und BFM von Hand zu konfigurieren | Adaptive WAF und verwaltbares Fail2Ban, enthalten |
| AntiDDoS und Netzwerk-Firewalls | Abhängig vom Anbieter | Abhängig vom Anbieter | Abhängig vom Anbieter | In den SWPanel-Rechenzentren enthalten |
| Länderblockierung | Mit CSF, von Hand | Mit Erweiterungen oder Regeln | Manuelle Regeln | Kostenlos im Hosting, mit KI-Berater |
| Bot-Blockierung | Plugin auf jeder Website oder externer Dienst | Plugin auf jeder Website oder externer Dienst | Plugin auf jeder Website oder externer Dienst | 112 Bots, kostenlos im Hosting |
| SpamAssassin serienmäßig; Antivirus und erweiterte Filterung zum Installieren | SpamAssassin serienmäßig; Antivirus als kostenpflichtige Erweiterung | SpamAssassin und ClamAV zum Installieren | Antivirus und AntiSpam in allen Postfächern | |
| Tägliche Analyse mit Note und Vorschlägen | Nicht enthalten | Nicht enthalten | Nicht enthalten | Enthalten |
| Resilienz-Note jedes Dienstes | Nicht enthalten | Nicht enthalten | Nicht enthalten | Enthalten |
| Ansicht aller deiner Server | Nicht enthalten | Nicht enthalten | Nicht enthalten | Enthalten |
| Was aus anderen Angriffen gelernt wird | Was jede kostenpflichtige Erweiterung mitbringt | Was jede kostenpflichtige Erweiterung mitbringt | Was jede kostenpflichtige Erweiterung mitbringt | Angriffsmuster der gesamten Plattform |
Preise zzgl. MwSt. Lizenzen von cPanel, Plesk und DirectAdmin: offizielle Websites, Juli 2026 (cPanel, Plesk, DirectAdmin). Imunify360, Wordfence und Cloudflare: offizielle Websites, Oktober 2026 (Vergleich zu Sicherheit 360). BitNinja, ab 10 $ pro Server: Capterra, 18. Oktober 2026. CSF: ConfigServer wurde am 31. August 2025 eingestellt und als Open Source veröffentlicht (Centmin Mod, 4. September 2025). Wenn du CDN und Caching brauchst, aktiviert SWPanel den Free-Tarif von Cloudflare auf deinem Hosting, und du verwaltest ihn in SWPanel (wie).
In SWPanel
Jede Schicht, mit ihrem eigenen Bildschirm
Echte Screenshots von SWPanel 2027 mit einem Testkonto.
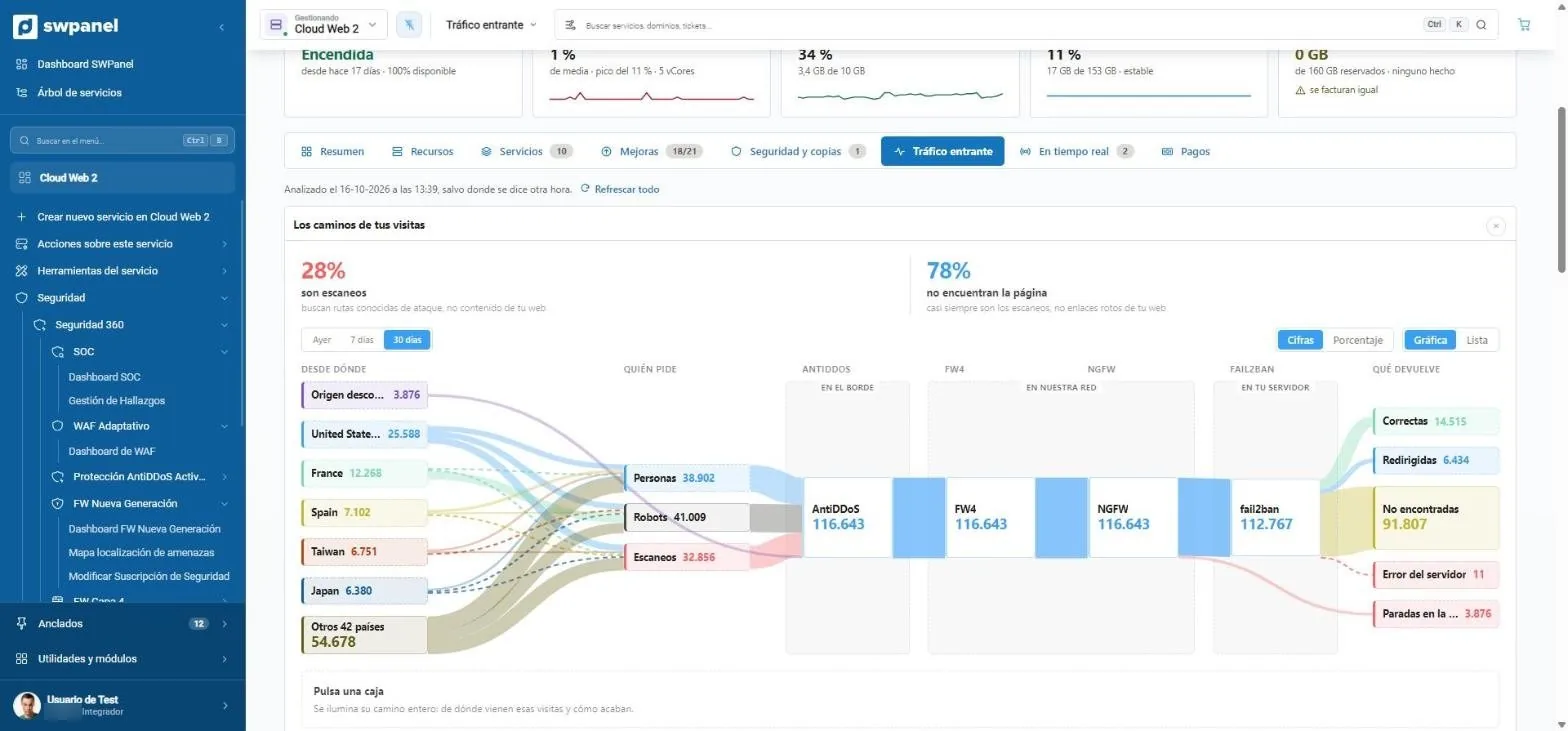
- Wie viel davon Scans sind. Hier sucht 28 % des Traffics nach bekannten Angriffswegen, nicht nach deinen Inhalten.
- Aus welchen Ländern die Besuche kommen, nach Volumen sortiert.
- Wer anfragt: Menschen, Roboter oder Scanner. Jede Gruppe in ihrer Farbe.
- Die Schichten, die jede Anfrage durchläuft: AntiDDoS am Rand, FW4 und NGFW in unserem Netz und Fail2Ban auf deinem Server.
- Wie jeder Besuch endet: erfolgreich, umgeleitet, nicht gefunden, Fehler oder an einer Schicht gestoppt.
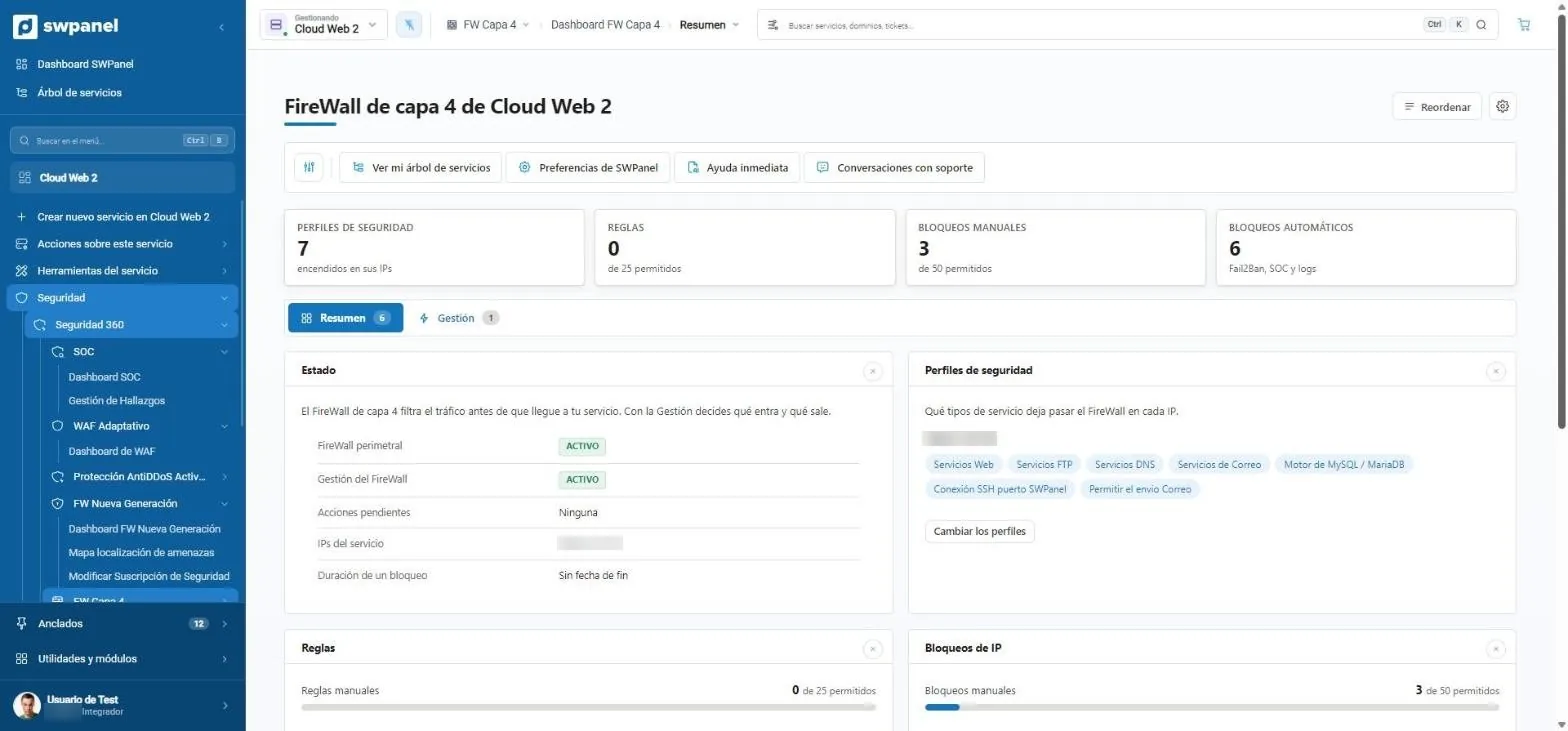
- Profile, Regeln und IP-Sperren in drei Tabs.
- Status der Perimeter-Firewall, ausstehende Aktionen und Dauer der Sperren.
- Was sie pro IP durchlässt: Web, FTP, DNS, E-Mail, MySQL, SSH ...
- Sperren, die von außen kommen: die Blacklist von Fail2Ban und die, die du aus dem SOC bestätigst.
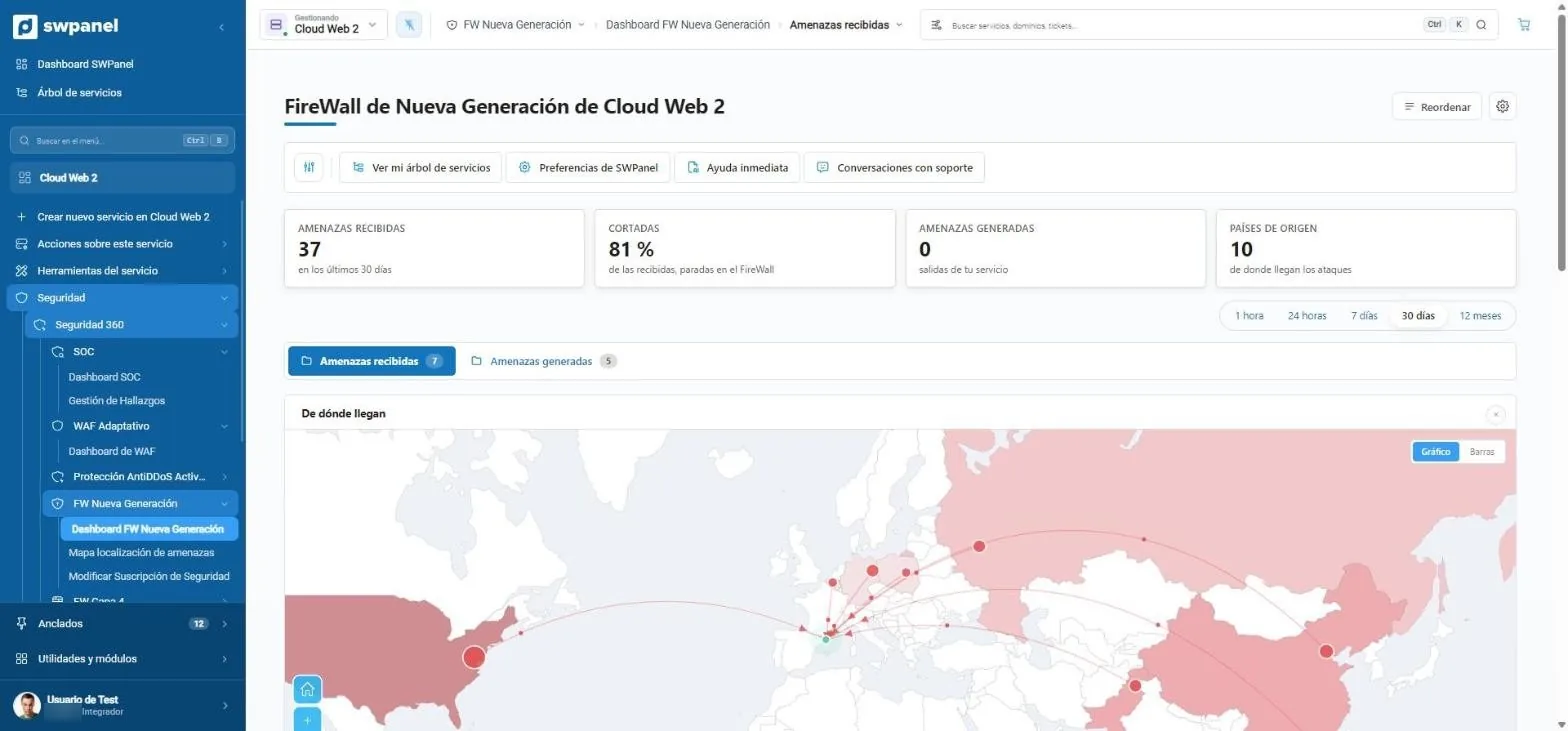
- 37 Bedrohungen in 30 Tagen; 81 % der erkannten mit Blockaktion.
- Zeitraum: von einer Stunde bis zu einem Jahr, oder individuell.
- Woher sie kommen: das Land jeder IP auf der Karte.
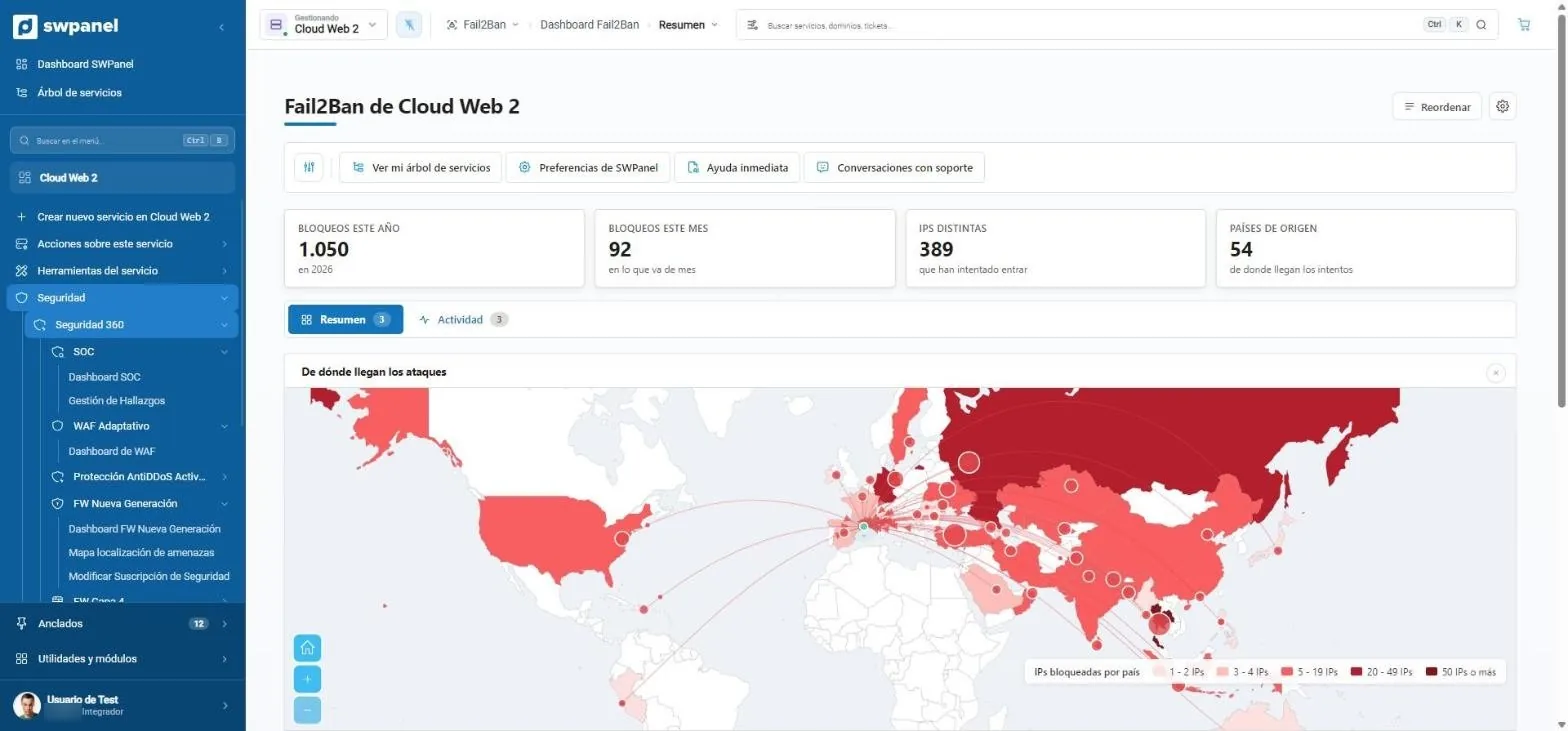
- 1.050 Sperren in diesem Jahr, 389 verschiedene IPs und 54 Länder.
- Die Angriffskarte nach Anzahl gesperrter IPs.
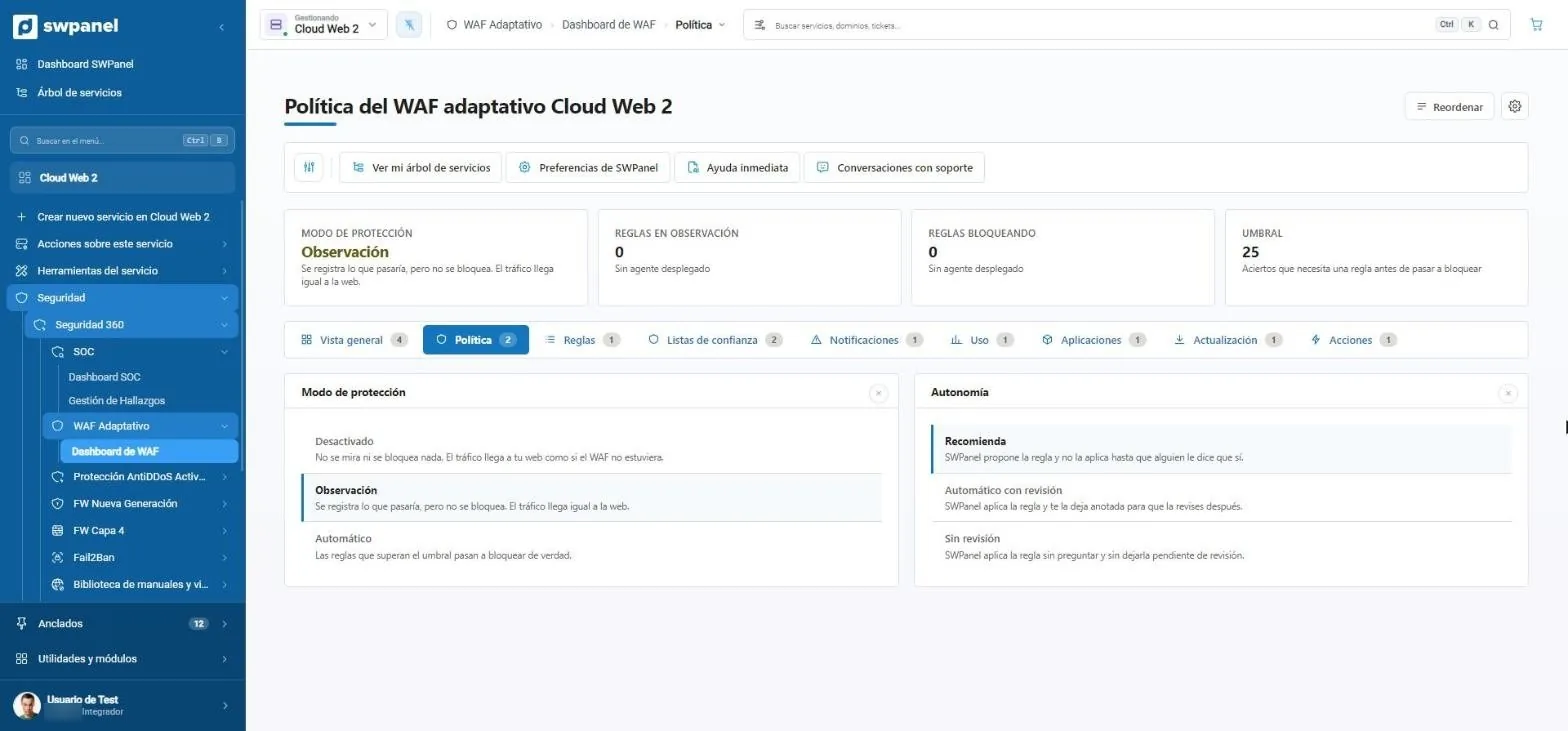
- Schutzmodus: hier im Beobachtungsmodus.
- Schwellenwert: die Treffer, die eine Regel braucht, bevor sie blockiert.
- Drei Modi: aus, Beobachtung oder automatisch.
- Drei Autonomiestufen: nur empfehlen, mit Prüfung anwenden oder ohne Prüfung anwenden.
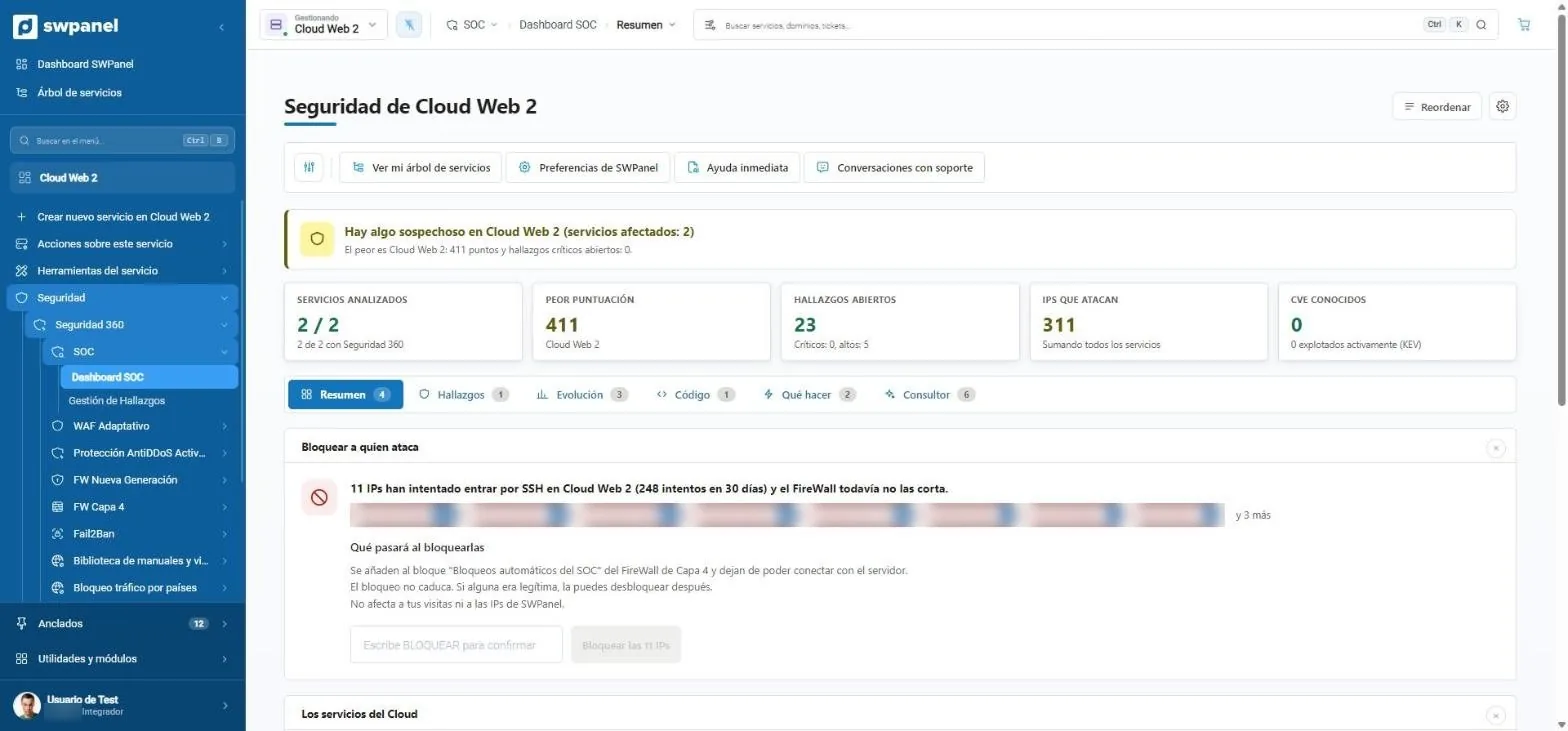
- Ein Hinweis, der den Status zusammenfasst: in Ordnung, verdächtig oder kompromittiert.
- Fünf Kennzahlen: analysierte Dienste, schlechtester Wert, Funde, angreifende IPs und CVEs.
- Sechs Tabs: Übersicht, Funde, Entwicklung, Code, was zu tun ist und Berater.
- Angreifer blockieren: 11 IPs versuchen, per SSH hereinzukommen, und das SOC schlägt vor, sie zu sperren.
- Zum Handeln tippst du BLOCKIEREN. Ein unachtsamer Klick wendet nichts an.
Resilienz
Deine Dienste, jede Woche widerstandsfähiger
SWPanel berechnet die Resilienz jedes Dienstes: was du wiederherstellen könntest, wenn etwas ausfiele. Es erklärt sie Teil für Teil, rät dir, was du verbessern solltest, und du wendest es mit einem Klick an. Nach und nach werden deine Dienste besser, effizienter und widerstandsfähiger.
Eine Beispiel-Cloud
Es startet mit automatischer Verlängerung und CPU- und RAM-Reserve, aber ohne Backups, ohne Snapshots, ohne Monitoring und mit einem schwachen Passwort.
- SWPanel erkennt es
- Rät dir dazu
- Du wendest es mit einem Klick an
- Die Note steigt
-
Zugangspasswörter Ein Zugangspasswort ist schwach. Ändere es in ein sicheres.+7 Vorgeschlagen
-
Monitoring Niemand warnt dich, wenn die Maschine nicht mehr antwortet. Aktiviere das Monitoring.+5 Vorgeschlagen
-
Backups Es gibt kein tägliches Backup außerhalb des Dienstes. Buche die Backups: Dateien und Datenbanken, jeden Tag.+26 Vorgeschlagen
-
Snapshots Es gibt keinen Platz für Snapshots. Reserviere Platz, um sie jederzeit zu erstellen.+7 Vorgeschlagen
-
Nächster Tipp 160 GB für Snapshots reserviert und kein Snapshot erstellt. Erstelle den ersten: Die Note steigt weiter.Vorgeschlagen
Wie die Note berechnet wird
Sieben Teile, jedes mit seinem Gewicht. Es zählen nur die, die der Dienst haben kann, und die Summe wird auf 100 umgerechnet. Die Note misst, was du wiederherstellen könntest, wenn etwas ausfiele, und wie gut die Maschine eine Spitze verkraftet, nicht ob sie heute funktioniert.
- Backups 30
- Snapshots 20
- Automatische Verlängerung 15
- CPU-Reserve 15
- RAM-Reserve 15
- Zugangspasswörter 15
- Monitoring 5
In SWPanel
Die Note jedes Dienstes, mit dem, was sie erhöht
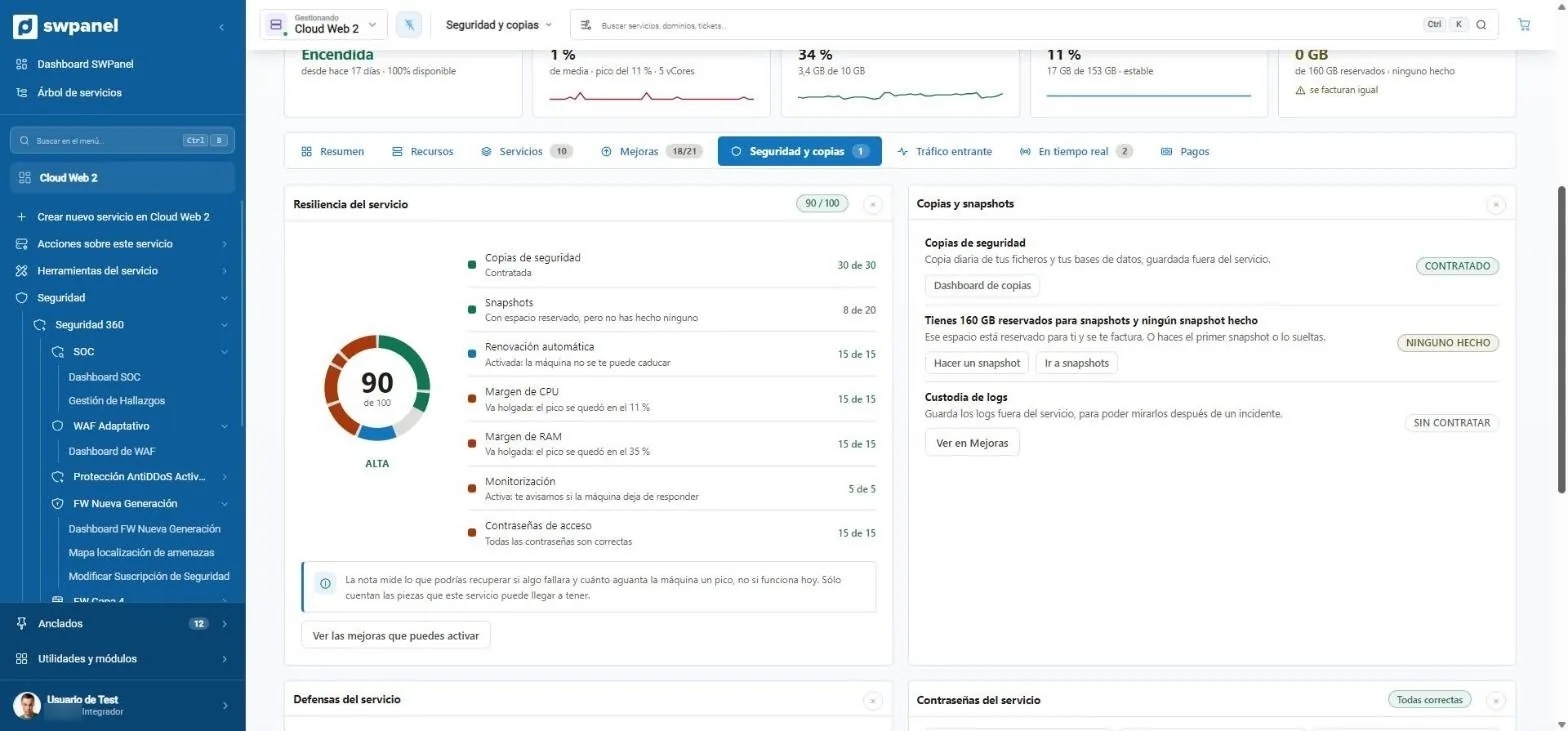
Jede Cloud und jeder Server hat sein Resilienz-Profil: die Note, die Teile, die zählen, und die fehlenden sowie die Verbesserungen, die sie per Button erhöhen. Dieser Bildschirm ist echt.
- Backups und Snapshots mit ihrem Status
- Log-Aufbewahrung, um nach einem Vorfall nachzusehen
- Resilienz-Note von 100: was du wiederherstellen könntest, wenn etwas ausfiele.
- Was zählt und was abzieht: Backups, Snapshots, Verlängerung, CPU- und RAM-Reserve, Monitoring und Passwörter.
- Backups und Snapshots mit dem Gebuchten, dem Fehlenden und dem Button dafür.
- Die Verbesserungen, die die Note erhöhen, mit einem Klick.
Alles in einem Tool. So einfach ist das.
Die Schichten, das SOC, die Resilienz-Note und die KI-Engine leben in SWPanel. Du aktivierst Sicherheit 360 für den Dienst, und es legt los; jeder Tipp kommt mit seinem Button, und jede Woche geht es deinen Diensten ein bisschen besser.
- Ohne Plugins
- Ohne Tools zu integrieren
- Ohne Programme zu installieren
- Ein Klick
Häufige Fragen
Fragen zu den Schichten
Dein Dienst, im Kern
Das Sicherheitsmodul ist in deinem Konto bereits kostenlos aktiviert. Füge Sicherheit 360 zu jedem Hosting, jeder Cloud und jedem Server hinzu, den du schützen willst.