
Sicurezza 360 · I livelli
Livello per livello, fino al tuo servizio
Come una cipolla: ogni richiesta che arriva da Internet attraversa i livelli dall'esterno verso l'interno, e ciò che uno ferma non arriva al successivo. Al centro, il tuo servizio: analizzato, protetto e sorvegliato ogni giorno. Confronta come appare se vive nei nostri Data Center o sul tuo server con Self-Hosted.
- Otto livelli, dall'esterno verso l'interno
- Data Center di SWPanel o Self-Hosted
- Il tuo servizio, al centro


Rete dei Data Center di SWPanel
-
AntiDDoS Bordo della rete
Controlla il volume e assorbe gli attacchi massicci prima che entrino nella rete. Automatico, nulla da configurare.
-
Firewall di livello 4 Rete di SWPanel
Sul perimetro: guarda IP, porta e protocollo e ogni IP lascia passare solo ciò che consente il suo profilo. Le tue regole, da SWPanel; i tuoi blocchi IP vengono applicati sulla macchina stessa.
-
Firewall di nuova generazione Rete di SWPanel
Controlla il contenuto tramite firme e classifica ogni minaccia come critica, alta, media o bassa. Segnala o scarta secondo la policy.
Davanti al tuo server
-
La rete del tuo provider Fuori da SWPanel
La sua protezione DDoS e il suo firewall, quelli che il tuo server ha sottoscritto.
-
Firewall del tuo server Il tuo server
I blocchi IP che avvii da SWPanel vengono applicati sulla macchina stessa.
Sul tuo server, con SWPanel
-
Blocco per paesi Il tuo web server
Controlla il paese dell'IP. Ciò che blocchi non lascia nemmeno una riga nel log di accesso.
-
Blocco dei bot Il tuo web server
Controlla chi dice di essere ogni visita. I robot che non vuoi ricevono un 403.
-
WAF adattivo Il tuo web server
Controlla ogni richiesta HTTP. Le sue regole nascono dai tuoi attacchi: prima osservano e poi bloccano.
-
Fail2Ban Il tuo server
Controlla gli accessi falliti a SSH e ad altri servizi, e banna l'IP che insiste.
Su tutti
-
SOC e motore IA Su tutti i livelli
Analizza ogni giorno ciò che è passato per tutti, dà un voto al tuo servizio e ti dice cosa fare, con un pulsante per ogni cosa.
In rosso, ciò che si ferma a ogni livello; in verde, ciò che raggiunge il tuo servizio.
Con Self-Hosted la rete è quella del tuo provider. Ciò che prima fermava il firewall di nuova generazione qui lo frena il WAF del tuo server.
Il percorso di una richiesta
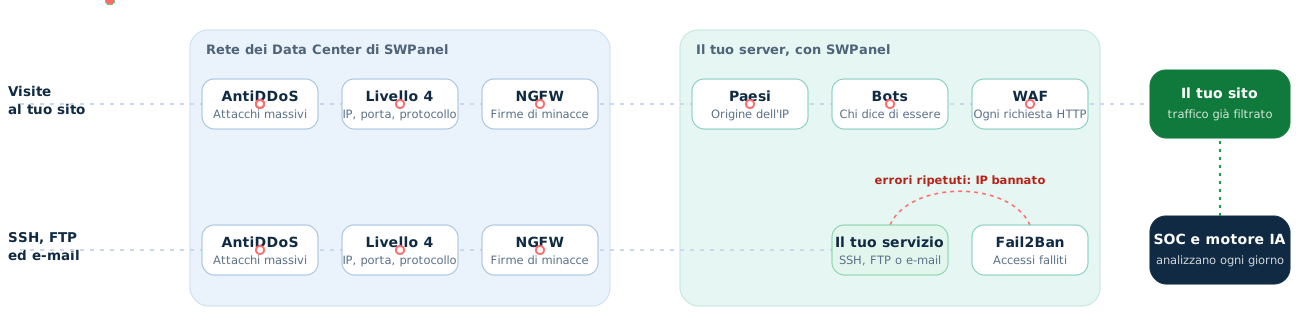
Ciò che si ferma sulla rete non arriva al tuo server
Le visite al tuo sito attraversano i sei livelli del percorso. SSH, FTP e posta passano per i tre di rete, e Fail2Ban sorveglia gli accessi falliti sul tuo server. Il SOC non è sul percorso: controlla tutto ogni giorno.
Livello per livello, in parole di tutti i giorni
Cosa fa ogni livello e cosa succederebbe senza di esso
Un nome tecnico non dice nulla se non sai cosa fa. Ecco cosa ferma ogni livello, un esempio reale e cosa succederebbe al tuo servizio se non ci fosse.
AntiDDoS
La diga del porto. Frena l'onda prima che arrivi alle barche: assorbe le valanghe di traffico falso prima che entrino nella rete.
Si ferma a questo livello: attacchi massicci
- Cosa ferma
- Attacchi massicci che cercano di far cadere il servizio per saturazione.
- Un esempio
- Migliaia di computer infetti richiedono il tuo sito contemporaneamente per un'ora.
Il sito, la posta e tutto ciò che condivide la linea smettono di rispondere finché dura l'attacco. I tuoi clienti vedono un errore e tu perdi vendite e fiducia.
Automatico, nulla da configurare.
Firewall di livello 4
Il controllo accessi dell'edificio. A seconda di da dove vieni e a quale porta bussi, passi o no. Controlla IP, porta e protocollo di ogni connessione e lascia passare solo ciò che consente il profilo di ogni IP.
Si ferma a questo livello: traffico non consentito
- Cosa ferma
- Connessioni a porte che non dovrebbero essere aperte al mondo e gli IP che blocchi tu.
- Un esempio
- Qualcuno cerca di connettersi dall'esterno alla porta del database o all'accesso remoto del server.
Qualsiasi servizio aperto per errore resta in vista a tutta Internet: database, accessi remoti, strumenti di amministrazione. È esattamente ciò che cercano i robot che percorrono la rete.
Le tue regole e i tuoi blocchi IP, da SWPanel.
Firewall di nuova generazione
Lo scanner dei bagagli. Non guarda solo chi entra: guarda cosa porta. Confronta il contenuto del traffico con firme di attacchi noti e classifica ogni minaccia come critica, alta, media o bassa.
Si ferma a questo livello: minacce note
- Cosa ferma
- Attacchi noti che viaggiano dentro connessioni apparentemente normali.
- Un esempio
- Una richiesta che porta un attacco noto contro una vecchia versione di un programma.
Gli attacchi noti arrivano fino al tuo server, e la tua sicurezza dipende dall'avere ogni programma aggiornato, senza margine di errore.
Con report e mappa delle minacce.
Blocco per paesi
Il negozio che apre ai propri mercati. Apre la porta solo ai paesi che ti interessano. Controlla il paese di ogni IP, e ciò che blocchi non lascia nemmeno una riga nel log di accesso.
Si ferma a questo livello: i paesi che scegli
- Cosa ferma
- Il traffico dei paesi che scegli: dove non hai clienti ma hai attacchi.
- Un esempio
- Un negozio che vende solo in Spagna riceve migliaia di scansioni da paesi dove non ha nemmeno un cliente.
Quel traffico consuma CPU, riempie i log e moltiplica i tentativi di attacco senza portarti nemmeno una vendita.
Gratis e singolo in hosting. Con l'IA, sai prima cosa guadagni e cosa perdi.
Blocco dei bot
Il portiere che chiede un documento. Controlla chi dice di essere ogni visita. I motori di ricerca che vuoi entrano; i copiatori, gli scanner e i robot che non autorizzi ricevono un 403.
Si ferma a questo livello: robot che non vuoi
- Cosa ferma
- Copiatori di contenuti e di prezzi, scanner di vulnerabilità e robot di IA che non hai autorizzato.
- Un esempio
- Un concorrente copia i tuoi prezzi ogni ora e un robot scarica l'intero tuo sito per alimentare il suo modello.
I robot divorano il server: il sito è lento per i tuoi clienti, paghi macchina per servire chi non compra e il tuo contenuto finisce su altri siti.
Catalogo di 112 bot e profili pronti.
WAF adattivo
Il guardiano che conosce il tuo negozio. Controlla ogni richiesta al tuo sito. Le sue regole nascono dagli attacchi che riceve: l'IA le redige, SWPanel le convalida, prima osservano e bloccano solo quando non disturbano i tuoi clienti.
Si ferma a questo livello: attacchi all'applicazione
- Cosa ferma
- Attacchi all'applicazione: injection nei moduli, file dannosi e percorsi di amministrazione.
- Un esempio
- Qualcuno prova migliaia di volte un percorso vulnerabile di un plugin del tuo sito.
Un difetto nel codice del tuo sito diventa dati rubati, un sito deturpato o malware che invia spam. Il tuo IP finisce nelle liste nere e la tua posta smette di arrivare.
Scegli tu l'autonomia: raccomanda, applica con revisione o senza.
Fail2Ban
La serratura che si blocca. Come la serratura che si blocca dopo diversi tentativi con la chiave sbagliata. Controlla gli accessi falliti a SSH, FTP, posta e altri servizi, e banna l'IP che insiste.
Si ferma a questo livello: accessi falliti ripetuti
- Cosa ferma
- Robot che provano password una volta dopo l'altra.
- Un esempio
- Un robot prova migliaia di password contro l'accesso SSH del tuo server in una sola notte.
Prima o poi una password debole cede, e chi entra ha l'intero server. Nel frattempo, i tentativi consumano risorse e riempiono i log.
Sblocco, lista bianca e lista nera, da SWPanel.
SOC e motore IA
Il capo della sicurezza che controlla le telecamere. Non è sul percorso delle visite: ogni giorno controlla ciò che è passato per tutti i livelli, dà un voto al tuo servizio e ti dice cosa fare, con un pulsante per ogni cosa.
Controlla ogni giorno i sette livelli
- Cosa ferma
- Ciò che nessun livello vede da solo: schemi, tendenze e protezioni mancanti.
- Un esempio
- Vede che lo stesso IP attacca diversi siti del tuo Cloud e ti propone di bloccarlo, con simulazione preliminare.
Ogni livello lavora da solo e nessuno guarda l'insieme: un problema può durare settimane senza che nessuno se ne accorga, e non sai quale protezione ti manca.
Nessun blocco del SOC senza che una persona lo confermi.
Quando un livello decide
I livelli si passano il lavoro
Un livello rileva, qualcuno decide e il blocco finisce dove serve: sulla macchina stessa o in una regola del WAF. Così si muove un blocco dentro Sicurezza 360.
Rileva
Decide
Si applica
E poi
- IP esterno Fail2Ban lista nera
- IP esterno SOC fino alla data che imposti
- IP esterno Piano di picchi 7 giorni
Se l'attacco è a un hosting, l'IP viene bloccato sul Cloud che lo ospita.
- Ogni ora viene rimosso ciò che è scaduto.
- Lo sblocchi da SWPanel quando vuoi.
- Resta scritto nella tracciabilità: chi l'ha fatto, persona o IA.
- Osserva
- 20 riscontri
- Blocca
Se colpisce traffico legittimo, torna indietro.
Dal SOC non esce alcun blocco senza che una persona lo confermi. Il piano di picchi è reversibile, per questo l'IA lo applica senza aspettare. Nel WAF, decidi tu se si limita a raccomandare, se applica con revisione o se applica senza revisione.
Data Center di SWPanel o Self-Hosted
Dove si trova ogni livello, a seconda di dove si trova il tuo servizio
Nei nostri Data Center, il tuo servizio ha davanti la rete di SWPanel. In Self-Hosted, la rete è quella del tuo provider e SWPanel protegge il tuo server dall'interno.
| Livello | Nei Data Center di SWPanel | Self-Hosted presso un altro provider |
|---|---|---|
| 1 · AntiDDoS | Incluso, sul bordo della nostra rete | Quello che ha il tuo provider |
| 2 · Firewall di livello 4 | Incluso: le tue regole, sul perimetro; i tuoi blocchi IP, sulla tua macchina | Senza perimetro di SWPanel: i tuoi blocchi IP, sulla tua macchina |
| 3 · Firewall di nuova generazione | Incluso, con report e mappa delle minacce | Quello del tuo provider, se ce l'ha; il WAF del tuo server frena gli attacchi al sito |
| 4 · Blocco per paesi | Sul tuo server | Sul tuo server |
| 5 · Blocco dei bot | Sul tuo server | Sul tuo server |
| 6 · WAF adattivo | Sul tuo server | Sul tuo server |
| 7 · Fail2Ban | Sul tuo server, gestibile | Sul tuo server, gestibile |
| 8 · SOC e motore IA | Ogni giorno, su tutti i livelli | Ogni giorno, sui livelli del tuo server |
Rispetto a cPanel, Plesk e DirectAdmin
Ciò che in altri pannelli sono pezzi singoli, in SWPanel è già dentro
Per avvicinarti a questa protezione con cPanel, Plesk o DirectAdmin devi montarla tu: licenza, firewall, regole del WAF, un plugin di sicurezza su ogni sito, un servizio per i bot, un altro per la posta e un altro strumento per sorvegliare. E ripeterlo su ogni server.
cPanel, Plesk o DirectAdmin
Tre server: tre pannelli, tre licenze, tre configurazioni e nessuna vista d'insieme.
SWPanel
- SOC giornaliero
- WAF adattivo
- Paesi e bot
- Antivirus e AntiSpam
- Fail2Ban
- Motore IA
- Cloud in SWPanel
- Self-Hosted
- Hosting
Un pannello, una vista e la stessa sicurezza per tutti i tuoi servizi, ovunque siano.
-
Senza montare pezzi
In altri pannelli, la sicurezza si monta con estensioni di vari produttori, ciascuna con il suo prezzo, la sua configurazione e i suoi aggiornamenti. In SWPanel è già dentro.
-
Un pannello, non uno per server
Con cPanel o Plesk, dieci server sono dieci pannelli che non si parlano. SWPanel vede tutti i tuoi server, Cloud e hosting contemporaneamente, siano nei nostri Data Center o presso un altro provider.
-
Impara da tutta la piattaforma
Un pannello installato vede solo la sua macchina. SWPanel vede gli attacchi che arrivano a più di 10.000 server, e ciò che ne impara protegge anche i tuoi.
| cPanel | Plesk | DirectAdmin | SWPanel | |
|---|---|---|---|---|
| Pannello | Uno installato su ogni server | Uno installato su ogni server | Uno installato su ogni server | Uno per tutti i tuoi server, Cloud e hosting |
| Licenza per server | Pro: 53,99 $ al mese (30 account) | Web Pro: 28 $ al mese (30 domini) | Standard: 29 $ al mese | Cloud da 3,49 €; Self-Hosted da 6,99 € |
| Firewall e WAF del server | Imunify360 a pagamento, o CSF e ModSecurity da configurare | Imunify360 a pagamento, o regole da configurare | CSF e BFM da configurare a mano | WAF adattivo e Fail2Ban gestibile, inclusi |
| AntiDDoS e firewall di rete | Dipende dal provider | Dipende dal provider | Dipende dal provider | Inclusi nei Data Center di SWPanel |
| Blocco per paesi | Con CSF, a mano | Con estensioni o regole | Regole manuali | Gratis in hosting, con consulente IA |
| Blocco dei bot | Plugin su ogni sito o servizio esterno | Plugin su ogni sito o servizio esterno | Plugin su ogni sito o servizio esterno | 112 bot, gratis in hosting |
| SpamAssassin di serie; antivirus e filtraggio avanzato da installare | SpamAssassin di serie; antivirus, estensione a pagamento | SpamAssassin e ClamAV, da installare | Antivirus e AntiSpam su tutte le caselle | |
| Analisi giornaliera con voto e proposte | Non incluso | Non incluso | Non incluso | Incluso |
| Voto di resilienza di ogni servizio | Non incluso | Non incluso | Non incluso | Incluso |
| Vista di tutti i tuoi server | Non incluso | Non incluso | Non incluso | Incluso |
| Ciò che si impara da altri attacchi | Ciò che porta ogni estensione a pagamento | Ciò che porta ogni estensione a pagamento | Ciò che porta ogni estensione a pagamento | Schemi di attacco di tutta la piattaforma |
Prezzi IVA esclusa. Licenze di cPanel, Plesk e DirectAdmin: siti ufficiali, luglio 2026 (cPanel, Plesk, DirectAdmin). Imunify360, Wordfence e Cloudflare: siti ufficiali, ottobre 2026 (confronto di Sicurezza 360). BitNinja, da 10 $ per server: Capterra, 18 ottobre 2026. CSF: ConfigServer ha chiuso il 31 agosto 2025 e lo ha pubblicato come open source (Centmin Mod, 4 settembre 2025). Se ti servono CDN e cache, SWPanel attiva il piano Free di Cloudflare sul tuo hosting e lo gestisci da SWPanel (come).
In SWPanel
Ogni livello, con la sua schermata
Schermate reali di SWPanel 2027 con un account di prova.
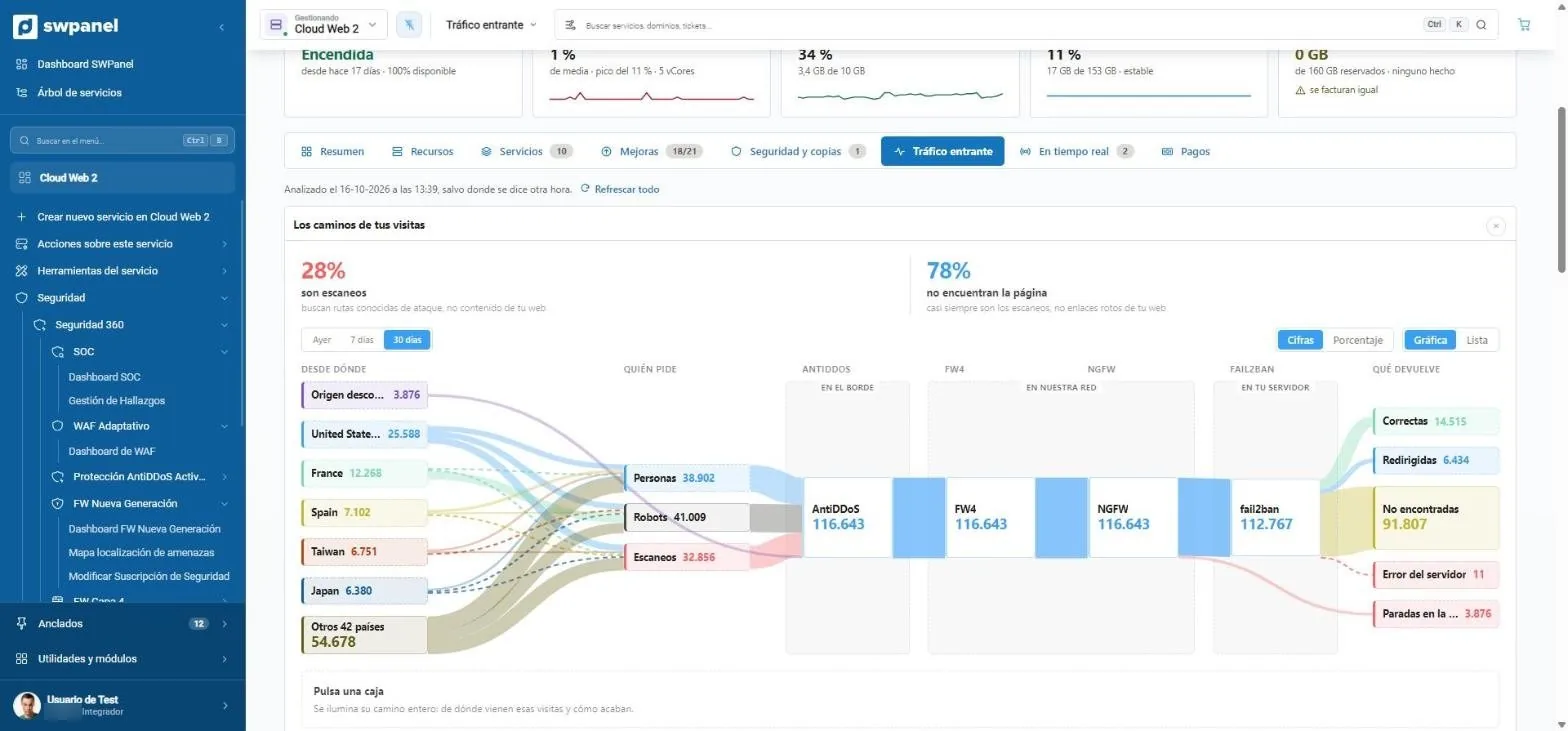
- Quanta parte sono scansioni. Qui, il 28 % del traffico cerca percorsi d'attacco noti, non i tuoi contenuti.
- Da quali paesi arrivano le visite, ordinate per volume.
- Chi richiede: persone, robot o scanner. Ogni gruppo con il suo colore.
- I livelli che attraversa ogni richiesta: AntiDDoS sul bordo, FW4 e NGFW nella nostra rete e Fail2Ban sul tuo server.
- Come finisce ogni visita: riuscita, reindirizzata, non trovata, errore o fermata in un livello.
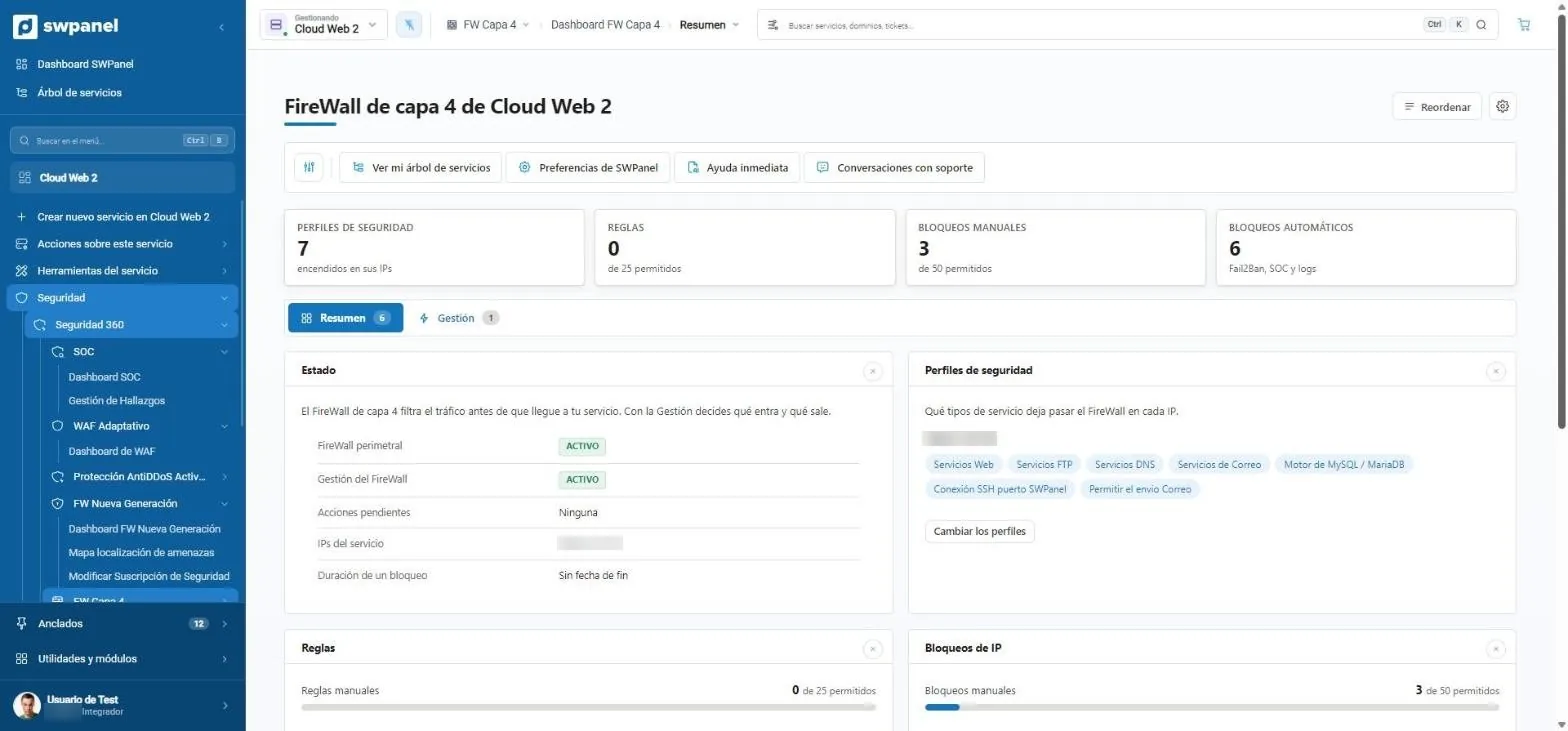
- Profili, regole e blocchi IP, in tre schede.
- Stato del firewall perimetrale, azioni in sospeso e durata dei blocchi.
- Cosa lascia passare su ogni IP: web, FTP, DNS, posta, MySQL, SSH...
- Blocchi che arrivano da fuori: la lista nera di Fail2Ban e quelli che confermi dal SOC.
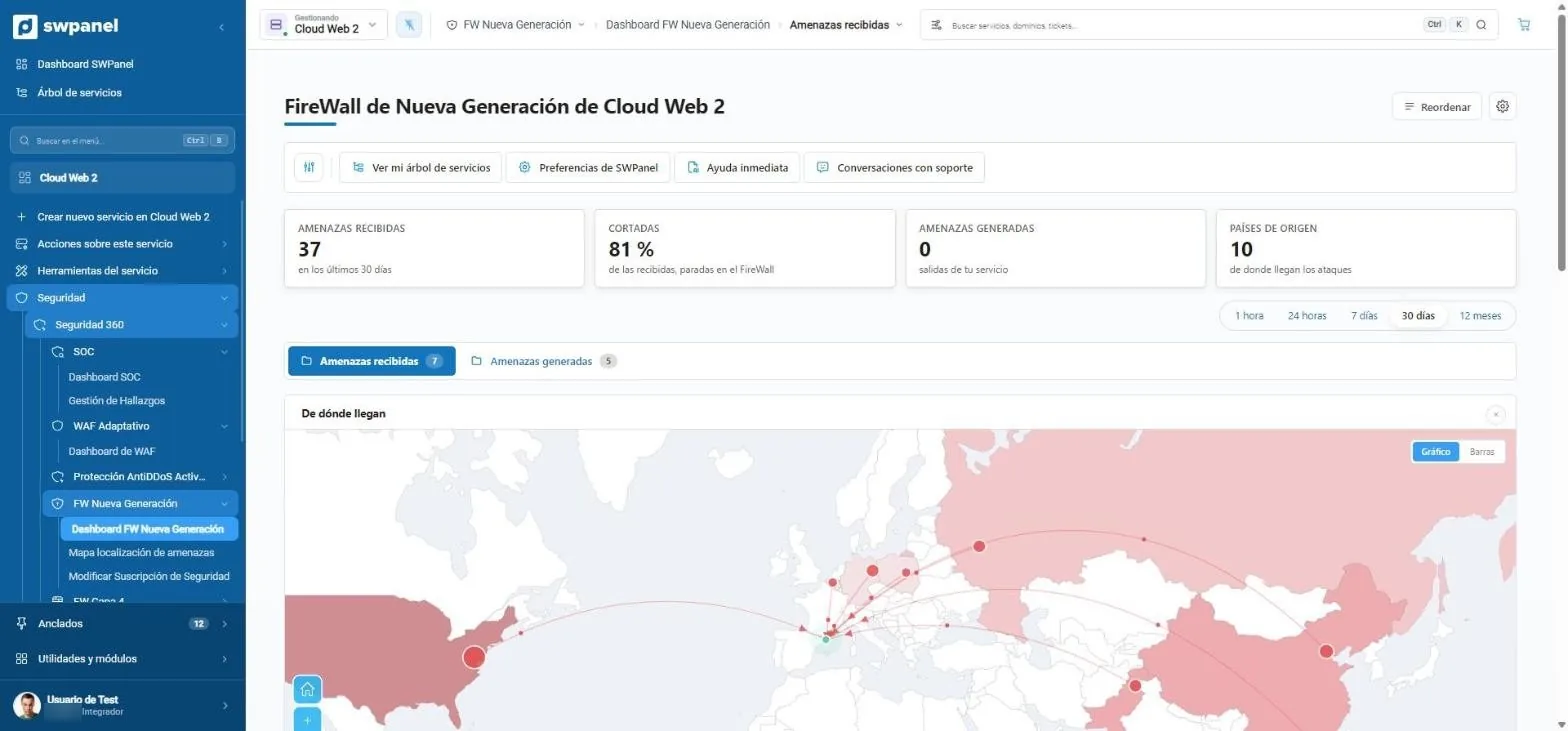
- 37 minacce in 30 giorni; l'81 % di quelle rilevate, con azione di blocco.
- Periodo: da un'ora a un anno, o su misura.
- Da dove arrivano: il paese di ogni IP, sulla mappa.
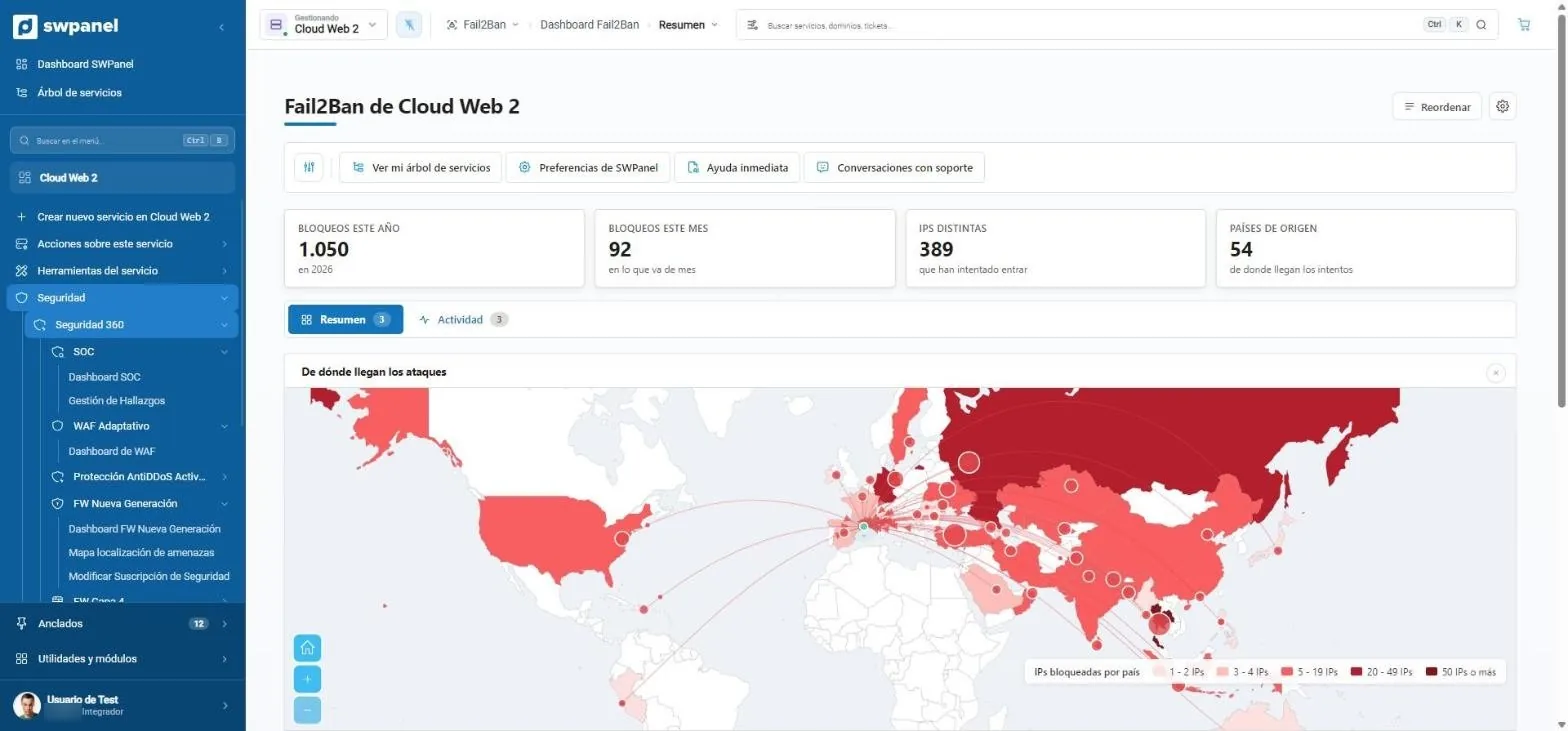
- 1.050 blocchi quest'anno, 389 IP distinti e 54 paesi.
- La mappa degli attacchi per numero di IP bloccati.
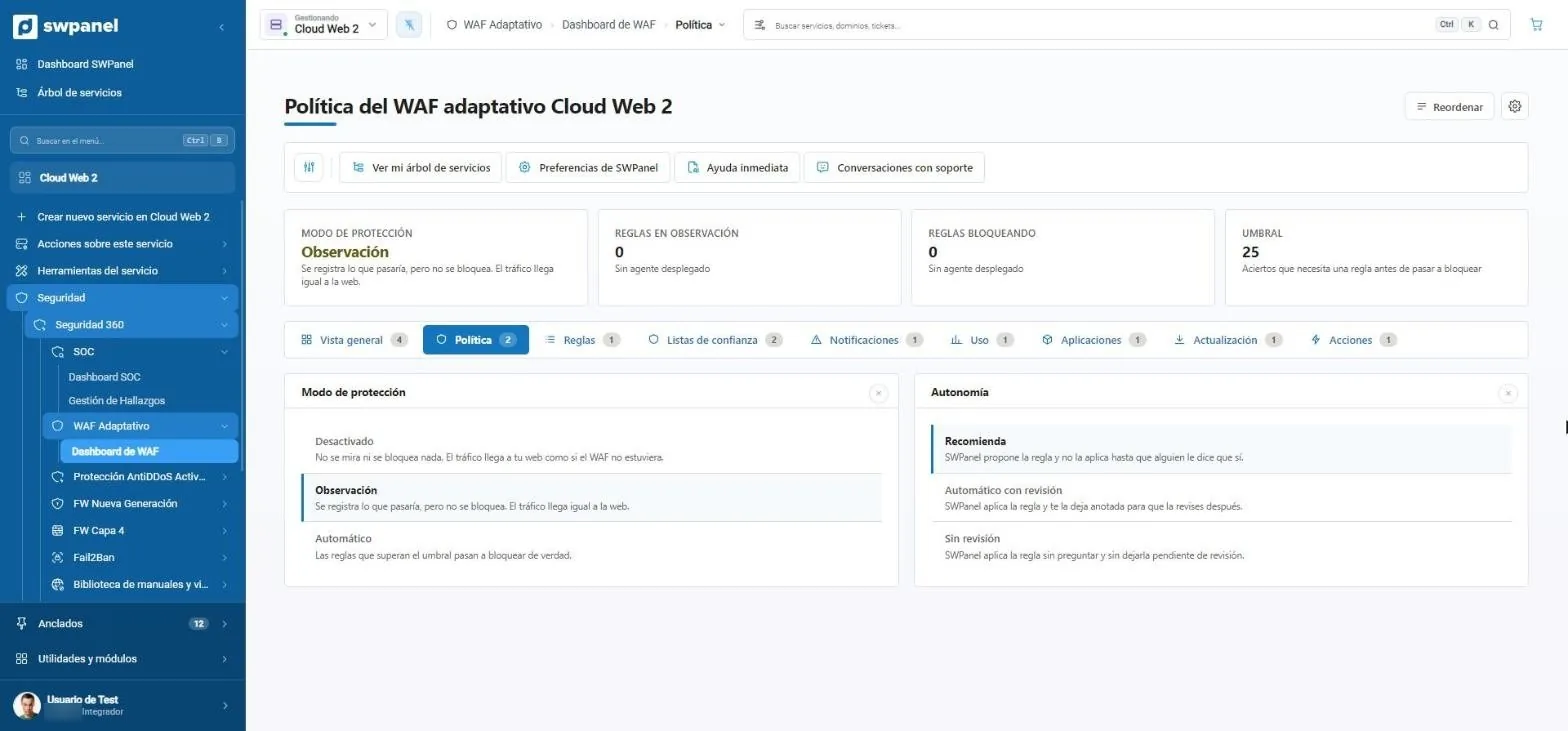
- Modalità di protezione: qui, in osservazione.
- Soglia: i riscontri di cui una regola ha bisogno prima di bloccare.
- Tre modalità: disattivato, osservazione o automatico.
- Tre livelli di autonomia: solo raccomanda, applica con revisione o applica senza revisione.
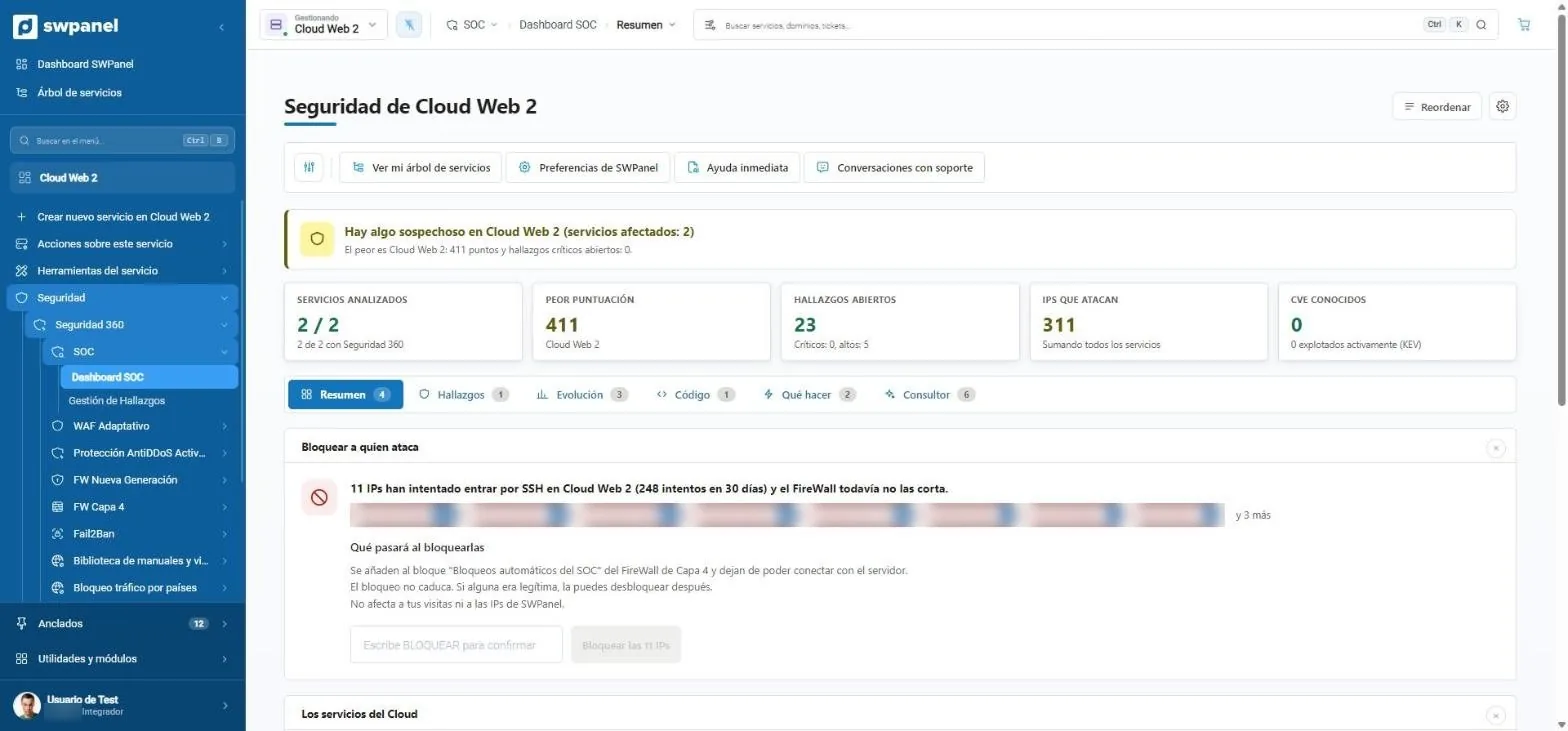
- Un avviso che riassume lo stato: in ordine, sospetto o compromesso.
- Cinque numeri: servizi analizzati, punteggio peggiore, rilevamenti, IP che attaccano e CVE.
- Sei schede: riepilogo, rilevamenti, evoluzione, codice, cosa fare e consulente.
- Bloccare chi attacca: 11 IP cercano di entrare via SSH e il SOC propone di fermarle.
- Per agire scrivi BLOCCA. Nulla viene applicato con un clic distratto.
Resilienza
I tuoi servizi, più resilienti ogni settimana
SWPanel calcola la resilienza di ogni servizio: ciò che potresti recuperare se qualcosa andasse storto. Te la spiega pezzo per pezzo, ti consiglia cosa migliorare e lo applichi con un clic. A poco a poco, i tuoi servizi sono migliori, più efficienti e più resilienti.
Un Cloud di esempio
Parte con il rinnovo automatico e margine di CPU e RAM, ma senza backup, senza snapshot, senza monitoraggio e con una password debole.
- SWPanel lo vede
- Te lo consiglia
- Lo applichi con un clic
- Il voto sale
-
Password di accesso Una password di accesso è debole. Cambiala con una sicura.+7 Proposto
-
Monitoraggio Nessuno ti avvisa se la macchina smette di rispondere. Attiva il monitoraggio.+5 Proposto
-
Backup Non c'è un backup giornaliero fuori dal servizio. Attiva i backup: file e database, ogni giorno.+26 Proposto
-
Snapshots Non c'è spazio per gli snapshot. Riserva spazio per farli quando vuoi.+7 Proposto
-
Prossimo consiglio 160 GB riservati agli snapshot e nessuno snapshot eseguito. Fai il primo: il voto continua a salire.Proposto
Come si calcola il voto
Sette pezzi, ciascuno con il suo peso. Contano solo quelli che il servizio può arrivare ad avere, e la somma viene riportata a 100. Il voto misura ciò che potresti recuperare se qualcosa andasse storto e quanto la macchina regge un picco, non se funziona oggi.
- Backup 30
- Snapshots 20
- Rinnovo automatico 15
- Margine di CPU 15
- Margine di RAM 15
- Password di accesso 15
- Monitoraggio 5
In SWPanel
Il voto di ogni servizio, con ciò che lo alza
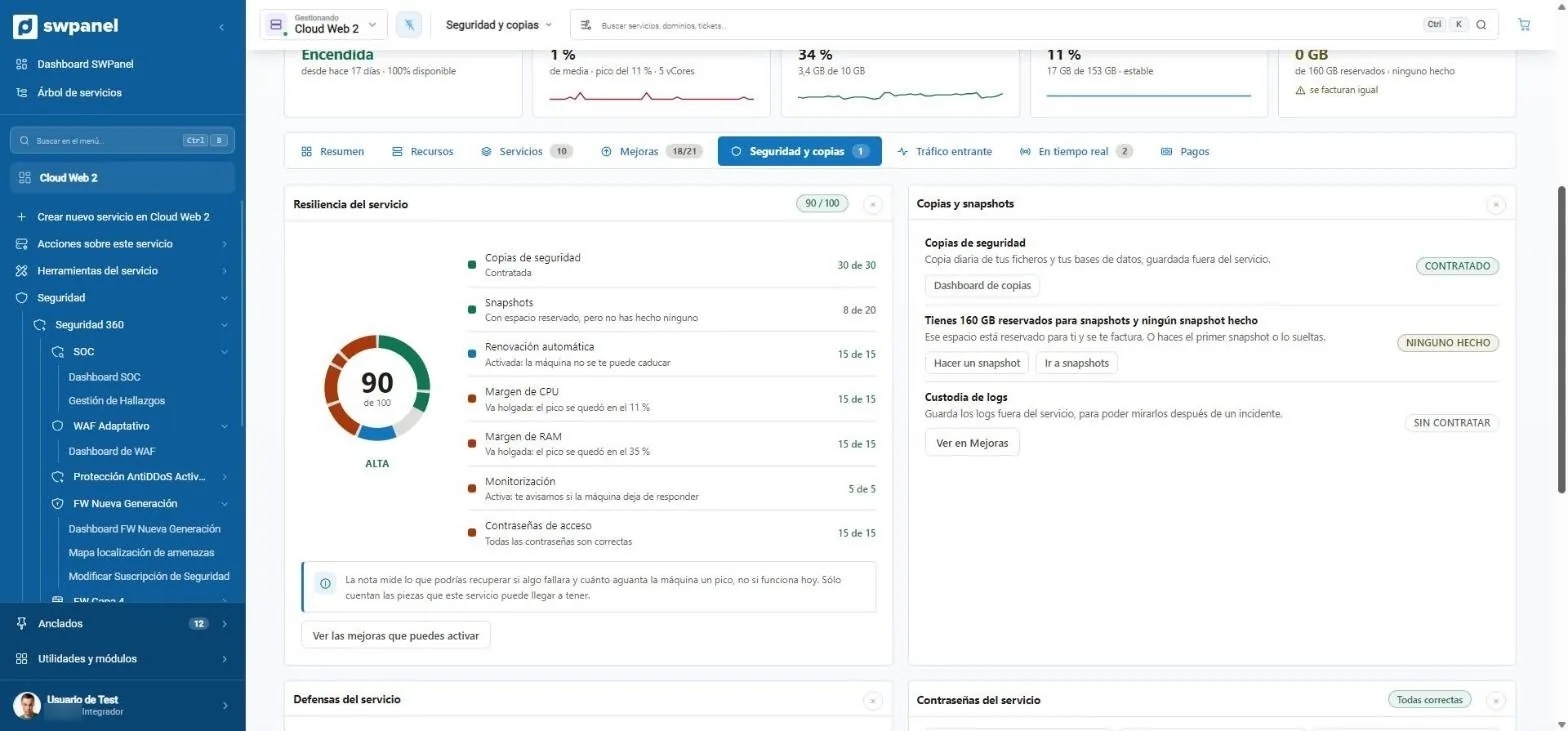
Ogni Cloud e ogni server ha la sua scheda di resilienza: il voto, i pezzi che sommano e quelli che mancano, e i miglioramenti che lo alzano con un pulsante. Questa schermata è reale.
- Backup e snapshot con il loro stato
- Custodia dei log, da consultare dopo un incidente
- Voto di resilienza su 100: cosa potresti recuperare se qualcosa andasse storto.
- Cosa aggiunge e cosa toglie: backup, snapshot, rinnovo, margine di CPU e RAM, monitoraggio e password.
- Backup e snapshot con ciò che è attivato, ciò che manca e il pulsante per farlo.
- I miglioramenti che alzano il voto, a un clic.
Tutto in uno strumento. Semplice così.
I livelli, il SOC, il voto di resilienza e il motore IA vivono dentro SWPanel. Attivi Sicurezza 360 sul servizio e inizia a lavorare; ogni consiglio arriva con il suo pulsante, e ogni settimana i tuoi servizi stanno un po' meglio.
- Senza plugin
- Senza integrare strumenti
- Senza installare programmi
- Un clic
Domande frequenti
Dubbi sui livelli
Il tuo servizio, al centro
Il modulo Sicurezza è già attivo e senza costo nel tuo account. Aggiungi Sicurezza 360 a ogni hosting, Cloud o server che vuoi proteggere.