
Sécurité 360 · Les couches
Couche par couche, jusqu'à votre service
Comme un oignon : chaque requête venant d'Internet traverse les couches de l'extérieur vers l'intérieur, et ce qu'une couche arrête n'atteint pas la suivante. Au cœur, votre service : analysé, protégé et surveillé chaque jour. Comparez ce que cela donne s'il vit dans nos Data Centers ou sur votre propre serveur avec Self-Hosted.
- Huit couches, de l'extérieur vers l'intérieur
- Data Centers de SWPanel ou Self-Hosted
- Votre service, au cœur


Réseau des Data Centers de SWPanel
-
AntiDDoS Bordure du réseau
Il surveille le volume et absorbe les attaques massives avant qu'elles n'entrent dans le réseau. Automatique, rien à configurer.
-
Pare-feu de couche 4 Réseau SWPanel
En périmètre : il examine IP, port et protocole et chaque IP ne laisse passer que ce que son profil autorise. Vos règles, depuis SWPanel ; vos blocages d'IP sont appliqués sur la machine elle-même.
-
Pare-feu nouvelle génération Réseau SWPanel
Il examine le contenu par signatures et classe chaque menace en critique, élevée, moyenne ou faible. Il alerte ou rejette selon la politique.
Devant votre serveur
-
Le réseau de votre fournisseur En dehors de SWPanel
Sa protection contre les DDoS et son pare-feu, ceux que votre serveur a souscrits.
-
Pare-feu de votre serveur Votre serveur
Les blocages d'IP que vous lancez depuis SWPanel sont appliqués sur la machine elle-même.
Sur votre serveur, avec SWPanel
-
Blocage par pays Votre serveur web
Il examine le pays de l'IP. Ce que vous bloquez ne laisse aucune ligne dans le journal d'accès.
-
Blocage des bots Votre serveur web
Il examine qui prétend être chaque visite. Les robots que vous ne voulez pas reçoivent un 403.
-
WAF adaptatif Votre serveur web
Il examine chaque requête HTTP. Ses règles naissent de vos attaques : elles observent d'abord, puis bloquent.
-
Fail2Ban Votre serveur
Il surveille les accès échoués à SSH et à d'autres services, et bannit l'IP qui insiste.
Au-dessus de toutes
-
SOC et moteur IA Au-dessus de toutes les couches
Il analyse chaque jour ce qui est passé par toutes, note votre service et vous dit quoi faire, avec un bouton pour chaque chose.
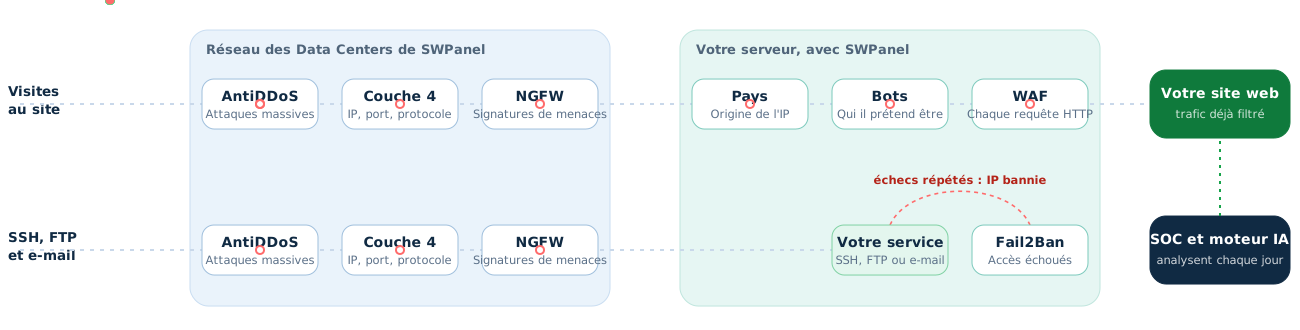
En rouge, ce qui est arrêté à chaque couche ; en vert, ce qui atteint votre service.
Avec Self-Hosted, le réseau est celui de votre fournisseur. Ce que le pare-feu nouvelle génération arrêtait auparavant est ici freiné par le WAF de votre serveur.
Le chemin d'une requête
Ce qui est arrêté sur le réseau n'atteint pas votre serveur
Les visites de votre site traversent les six couches du chemin. SSH, FTP et la messagerie passent par les trois couches réseau, et Fail2Ban surveille les accès échoués sur votre serveur. Le SOC n'est pas sur le chemin : il examine tout chaque jour.
Couche par couche, en mots de tous les jours
Ce que fait chaque couche et ce qui arriverait sans elle
Un nom technique ne dit rien si l'on ne sait pas ce qu'il fait. Voici ce que chaque couche arrête, un exemple réel et ce qui arriverait à votre service si elle n'existait pas.
AntiDDoS
La digue du port. Elle freine la vague avant qu'elle n'atteigne les bateaux : elle absorbe les avalanches de faux trafic avant qu'elles n'entrent dans le réseau.
S'arrête à cette couche : attaques massives
- Ce qu'elle arrête
- Attaques massives visant à faire tomber le service par saturation.
- Un exemple
- Des milliers de machines infectées demandent votre site en même temps pendant une heure.
Le site, la messagerie et tout ce qui partage la ligne cessent de répondre pendant l'attaque. Vos clients voient une erreur et vous perdez des ventes et de la confiance.
Automatique, rien à configurer.
Pare-feu de couche 4
Le contrôle d'accès de l'immeuble. Selon d'où vous venez et à quelle porte vous frappez, vous passez ou non. Il examine l'IP, le port et le protocole de chaque connexion et ne laisse passer que ce que permet le profil de chaque IP.
S'arrête à cette couche : trafic non autorisé
- Ce qu'elle arrête
- Connexions vers des ports qui ne devraient pas être ouverts au monde et les IP que vous bloquez.
- Un exemple
- Quelqu'un tente de se connecter de l'extérieur au port de la base de données ou à l'accès distant du serveur.
Tout service ouvert par erreur est exposé à tout Internet : bases de données, accès distants, outils d'administration. C'est exactement ce que cherchent les robots qui parcourent le réseau.
Vos règles et vos blocages d'IP, depuis SWPanel.
Pare-feu nouvelle génération
Le scanner à bagages. Il ne regarde pas seulement qui entre : il regarde ce qu'il transporte. Il compare le contenu du trafic aux signatures d'attaques connues et classe chaque menace en critique, élevée, moyenne ou faible.
S'arrête à cette couche : menaces connues
- Ce qu'elle arrête
- Attaques connues qui voyagent dans des connexions en apparence normales.
- Un exemple
- Une requête qui transporte une attaque connue contre une ancienne version d'un programme.
Les attaques connues arrivent jusqu'à votre serveur, et votre sécurité dépend de la mise à jour de chaque programme, sans marge d'erreur.
Avec rapports et carte des menaces.
Blocage par pays
La boutique qui s'ouvre à ses marchés. Elle n'ouvre la porte qu'aux pays qui vous intéressent. Elle examine le pays de chaque IP, et ce que vous bloquez ne laisse aucune ligne dans le journal d'accès.
S'arrête à cette couche : les pays que vous choisissez
- Ce qu'elle arrête
- Le trafic des pays que vous choisissez : là où vous n'avez pas de clients mais des attaques.
- Un exemple
- Une boutique qui ne vend qu'en Espagne reçoit des milliers de scans depuis des pays où elle n'a aucun client.
Ce trafic consomme du CPU, remplit les journaux et multiplie les tentatives d'attaque sans vous apporter une seule vente.
Gratuit et séparé en hébergement. Avec l'IA, vous savez d'avance ce que vous gagnez et ce que vous perdez.
Blocage des bots
Le portier qui demande une pièce d'identité. Il examine qui prétend être chaque visite. Les moteurs de recherche que vous voulez entrent ; les copieurs, scanners et robots que vous n'autorisez pas reçoivent un 403.
S'arrête à cette couche : robots dont vous ne voulez pas
- Ce qu'elle arrête
- Copieurs de contenu et de prix, scanners de vulnérabilités et robots d'IA que vous n'avez pas autorisés.
- Un exemple
- Un concurrent copie vos prix chaque heure et un robot télécharge tout votre site pour alimenter son modèle.
Les robots dévorent le serveur : le site est lent pour vos clients, vous payez une machine pour servir ceux qui n'achètent pas et votre contenu finit sur d'autres sites.
Catalogue de 112 bots et profils prêts à l'emploi.
WAF adaptatif
Le gardien qui connaît votre boutique. Il examine chaque requête vers votre site. Ses règles naissent des attaques qu'il reçoit : l'IA les rédige, SWPanel les valide, elles observent d'abord et ne bloquent que lorsqu'elles ne gênent pas vos clients.
S'arrête à cette couche : attaques sur l'application
- Ce qu'elle arrête
- Attaques sur l'application : injections dans les formulaires, fichiers malveillants et chemins d'administration.
- Un exemple
- Quelqu'un teste des milliers de fois un chemin vulnérable d'un plugin de votre site.
Une faille dans le code de votre site devient des données volées, un site défiguré ou un malware qui envoie du spam. Votre IP finit sur des listes noires et votre courrier n'arrive plus.
Vous choisissez l'autonomie : il recommande, applique avec vérification ou sans.
Fail2Ban
La serrure qui se bloque. Comme la serrure qui se bloque après plusieurs essais avec la mauvaise clé. Il surveille les accès échoués à SSH, FTP, e-mail et autres services, et bannit l'IP qui insiste.
S'arrête à cette couche : accès échoués répétés
- Ce qu'elle arrête
- Des robots qui essaient des mots de passe encore et encore.
- Un exemple
- Un robot essaie des milliers de mots de passe contre l'accès SSH de votre serveur en une seule nuit.
Tôt ou tard, un mot de passe faible tombe, et celui qui entre a tout le serveur. Pendant ce temps, les tentatives consomment des ressources et remplissent les journaux.
Déblocage, liste blanche et liste noire, depuis SWPanel.
SOC et moteur IA
Le chef de la sécurité qui examine les caméras. Il n'est pas sur le chemin des visites : chaque jour, il examine ce qui est passé par toutes les couches, note votre service et vous dit quoi faire, avec un bouton pour chaque chose.
Examine chaque jour les sept couches
- Ce qu'elle arrête
- Ce qu'aucune couche ne voit séparément : motifs, tendances et protections manquantes.
- Un exemple
- Il voit que la même IP attaque plusieurs sites de votre Cloud et vous propose de la bloquer, avec simulation préalable.
Chaque couche travaille seule et personne ne regarde l'ensemble : un problème peut durer des semaines sans que personne ne le remarque, et vous ne savez pas quelle protection vous manque.
Aucun blocage du SOC sans qu'une personne le confirme.
Quand une couche décide
Les couches se passent le relais
Une couche détecte, quelqu'un décide et le blocage aboutit là où il sert : sur la machine elle-même ou dans une règle du WAF. Voici comment circule un blocage dans Sécurité 360.
Détecte
Décide
S'applique
Et ensuite
- IP externe Fail2Ban liste noire
- IP externe SOC jusqu'à la date indiquée
- IP externe Plan de pics 7 jours
Si l'attaque vise un hébergement, l'IP est bloquée sur le Cloud qui l'héberge.
- Toutes les heures, ce qui a expiré est retiré.
- Vous le débloquez depuis SWPanel quand vous voulez.
- C'est consigné dans la traçabilité : qui l'a fait, personne ou IA.
- Observe
- 20 détections
- Bloque
Si elle touche du trafic légitime, elle revient en arrière.
Aucun blocage ne sort du SOC sans qu'une personne le confirme. Le plan de pics est réversible, c'est pourquoi l'IA l'applique sans attendre. Dans le WAF, vous décidez s'il recommande seulement, applique avec vérification ou applique sans vérification.
Data Centers de SWPanel ou Self-Hosted
Où se trouve chaque couche, selon l'endroit où se trouve votre service
Dans nos Data Centers, votre service a le réseau SWPanel devant lui. En Self-Hosted, le réseau est celui de votre fournisseur et SWPanel protège votre serveur de l'intérieur.
| Couche | Dans les Data Centers de SWPanel | Self-Hosted chez un autre fournisseur |
|---|---|---|
| 1 · AntiDDoS | Inclus, en bordure de notre réseau | Celui qu'a votre fournisseur |
| 2 · Pare-feu de couche 4 | Inclus : vos règles, au périmètre ; vos blocages d'IP, sur votre propre machine | Sans périmètre SWPanel : vos blocages d'IP, sur votre propre machine |
| 3 · Pare-feu nouvelle génération | Inclus, avec rapports et carte des menaces | Celui de votre fournisseur, s'il en a un ; le WAF de votre serveur freine les attaques sur le site |
| 4 · Blocage par pays | Sur votre serveur | Sur votre serveur |
| 5 · Blocage des bots | Sur votre serveur | Sur votre serveur |
| 6 · WAF adaptatif | Sur votre serveur | Sur votre serveur |
| 7 · Fail2Ban | Sur votre serveur, gérable | Sur votre serveur, gérable |
| 8 · SOC et moteur IA | Chaque jour, au-dessus de toutes les couches | Chaque jour, au-dessus des couches de votre serveur |
Face à cPanel, Plesk et DirectAdmin
Ce qui, dans d'autres panneaux, sont des éléments séparés, est déjà intégré dans SWPanel
Pour vous approcher de cette protection avec cPanel, Plesk ou DirectAdmin, il faut la monter vous-même : licence, pare-feu, règles du WAF, un plugin de sécurité sur chaque site, un service pour les bots, un autre pour la messagerie et un autre outil de surveillance. Et recommencer sur chaque serveur.
cPanel, Plesk ou DirectAdmin
Trois serveurs : trois panneaux, trois licences, trois configurations et aucune vue d'ensemble.
SWPanel
- SOC quotidien
- WAF adaptatif
- Pays et bots
- Antivirus et AntiSpam
- Fail2Ban
- Moteur IA
- Cloud dans SWPanel
- Self-Hosted
- Hosting
Un panneau, une vue et la même sécurité pour tous vos services, où qu'ils soient.
-
Sans assembler des éléments
Dans d'autres panneaux, la sécurité s'assemble avec des extensions de plusieurs éditeurs, chacune avec son prix, sa configuration et ses mises à jour. Dans SWPanel, elle est déjà intégrée.
-
Un panneau, pas un par serveur
Avec cPanel ou Plesk, dix serveurs sont dix panneaux qui ne se parlent pas. SWPanel voit tous vos serveurs, Clouds et hébergements à la fois, qu'ils soient dans nos Data Centers ou chez un autre fournisseur.
-
Apprend de toute la plateforme
Un panneau installé ne voit que sa machine. SWPanel voit les attaques qui touchent plus de 10 000 serveurs, et ce qu'il en apprend protège aussi les vôtres.
| cPanel | Plesk | DirectAdmin | SWPanel | |
|---|---|---|---|---|
| Panneau | Un installé sur chaque serveur | Un installé sur chaque serveur | Un installé sur chaque serveur | Un pour tous vos serveurs, Clouds et hébergements |
| Licence par serveur | Pro : 53,99 $ par mois (30 comptes) | Web Pro : 28 $ par mois (30 domaines) | Standard : 29 $ par mois | Cloud à partir de 3,49 € ; Self-Hosted à partir de 6,99 € |
| Pare-feu et WAF du serveur | Imunify360 payant, ou CSF et ModSecurity à configurer | Imunify360 payant, ou règles à configurer | CSF et BFM à configurer à la main | WAF adaptatif et Fail2Ban gérable, inclus |
| AntiDDoS et pare-feu réseau | Dépend du fournisseur | Dépend du fournisseur | Dépend du fournisseur | Inclus dans les Data Centers de SWPanel |
| Blocage par pays | Avec CSF, à la main | Avec des extensions ou des règles | Règles manuelles | Gratuit en hébergement, avec consultant IA |
| Blocage des bots | Plugin sur chaque site ou service externe | Plugin sur chaque site ou service externe | Plugin sur chaque site ou service externe | 112 bots, gratuit en hébergement |
| SpamAssassin de série ; antivirus et filtrage avancé à installer | SpamAssassin de série ; antivirus en extension payante | SpamAssassin et ClamAV, à installer | Antivirus et AntiSpam sur toutes les boîtes mail | |
| Analyse quotidienne avec note et propositions | Non inclus | Non inclus | Non inclus | Inclus |
| Note de résilience de chaque service | Non inclus | Non inclus | Non inclus | Inclus |
| Vue de tous vos serveurs | Non inclus | Non inclus | Non inclus | Inclus |
| Ce que l'on apprend des autres attaques | Ce qu'apporte chaque extension payante | Ce qu'apporte chaque extension payante | Ce qu'apporte chaque extension payante | Motifs d'attaque de toute la plateforme |
Prix hors TVA. Licences de cPanel, Plesk et DirectAdmin : sites officiels, juillet 2026 (cPanel, Plesk, DirectAdmin). Imunify360, Wordfence et Cloudflare : sites officiels, octobre 2026 (comparatif de Sécurité 360). BitNinja, à partir de 10 $ par serveur : Capterra, 18 octobre 2026. CSF : ConfigServer a fermé le 31 août 2025 et l'a publié en open source (Centmin Mod, 4 septembre 2025). Si vous avez besoin d'un CDN et de cache, SWPanel active le plan Free de Cloudflare sur votre hébergement et vous le gérez depuis SWPanel (comment).
Dans SWPanel
Chaque couche, avec son écran
Vraies captures de SWPanel 2027 avec un compte de test.
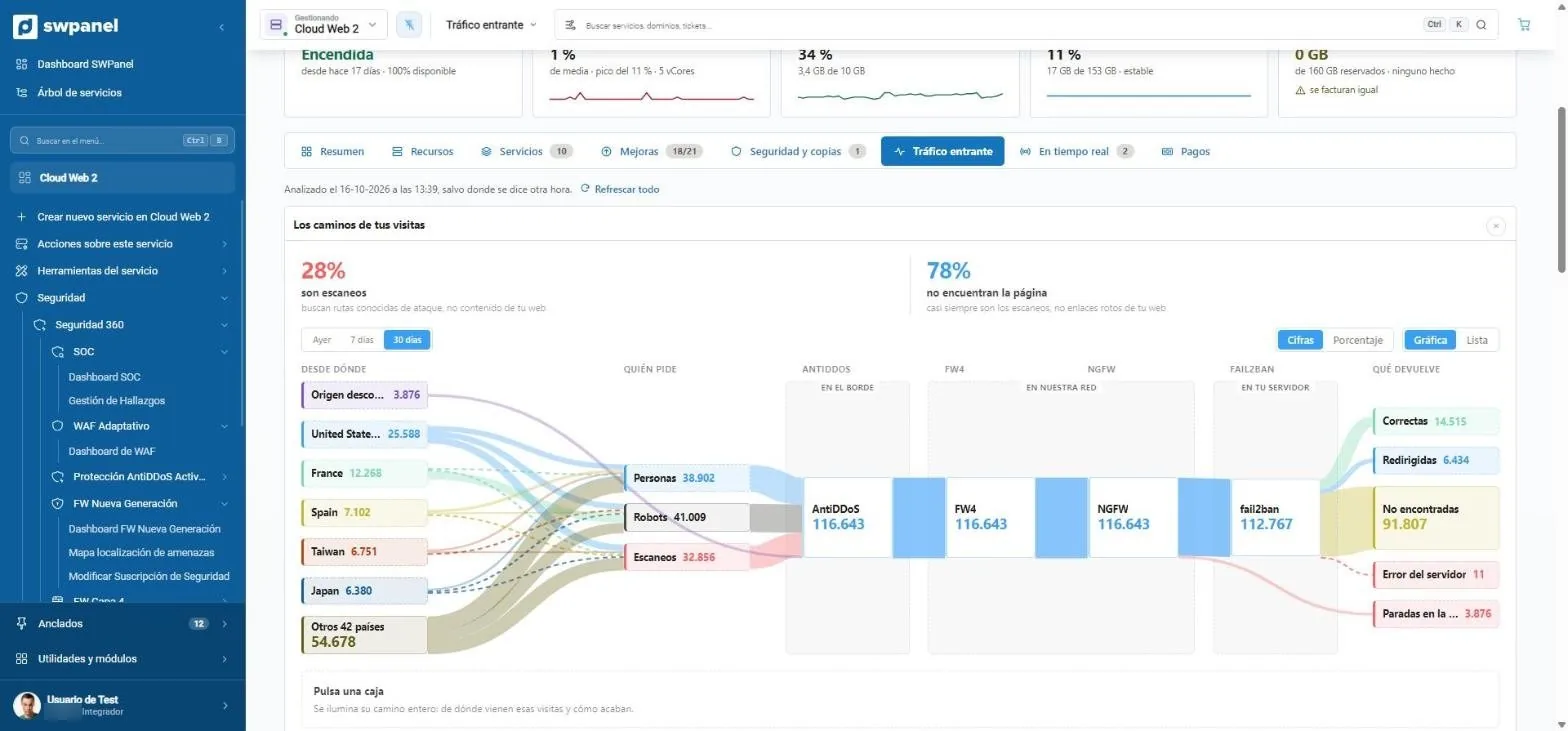
- Quelle part sont des scans. Ici, 28 % du trafic cherche des chemins d'attaque connus, pas votre contenu.
- De quels pays viennent les visites, classées par volume.
- Qui demande : des personnes, des robots ou des scanners. Chaque groupe avec sa couleur.
- Les couches que traverse chaque requête : AntiDDoS en bordure, FW4 et NGFW sur notre réseau et Fail2Ban sur votre serveur.
- Comment finit chaque visite : réussie, redirigée, introuvable, erreur ou arrêtée par une couche.
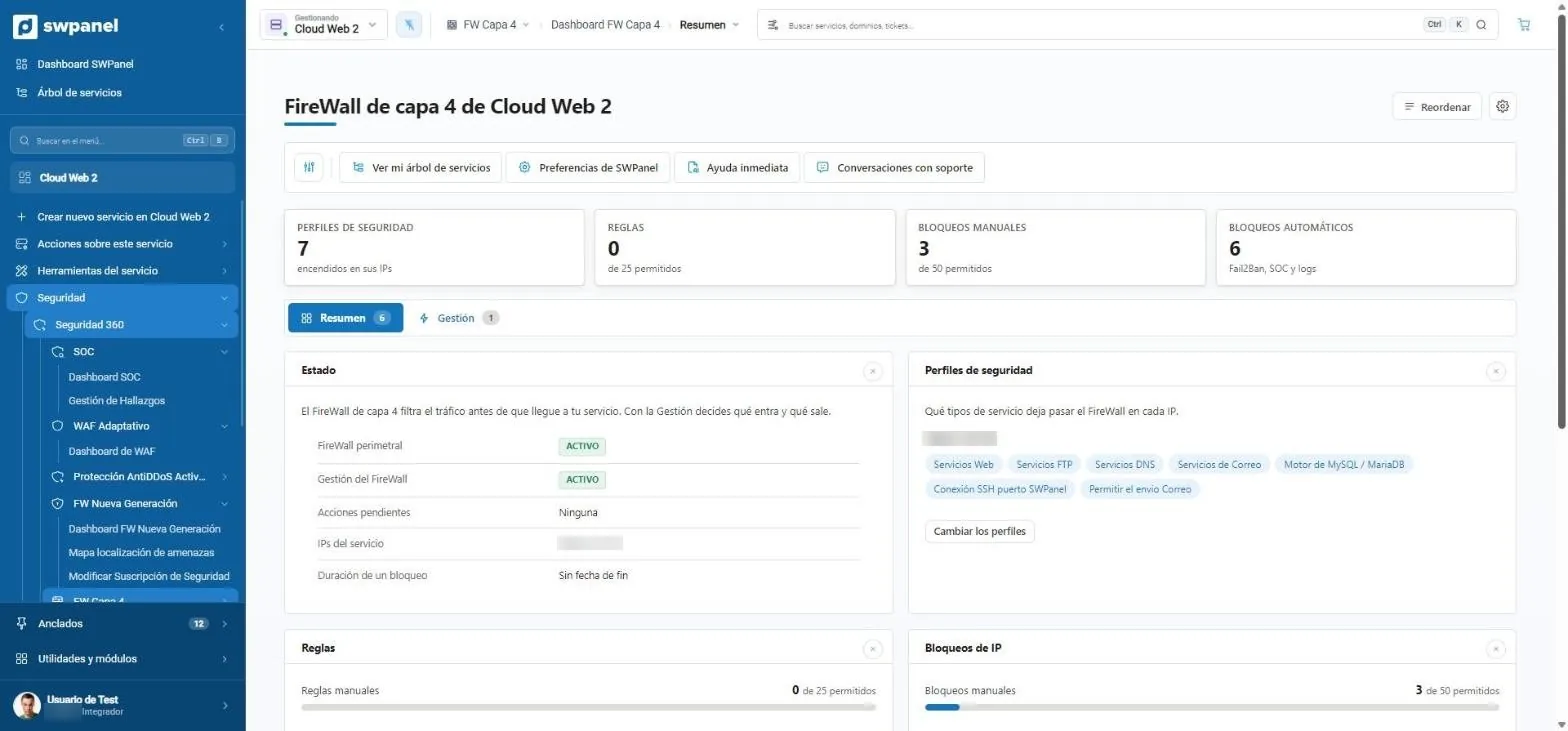
- Profils, règles et blocages d'IP, en trois onglets.
- État du pare-feu périmétrique, actions en attente et durée des blocages.
- Ce qu'elle laisse passer sur chaque IP : web, FTP, DNS, e-mail, MySQL, SSH...
- Blocages venus de l'extérieur : la liste noire de Fail2Ban et ceux que vous confirmez depuis le SOC.
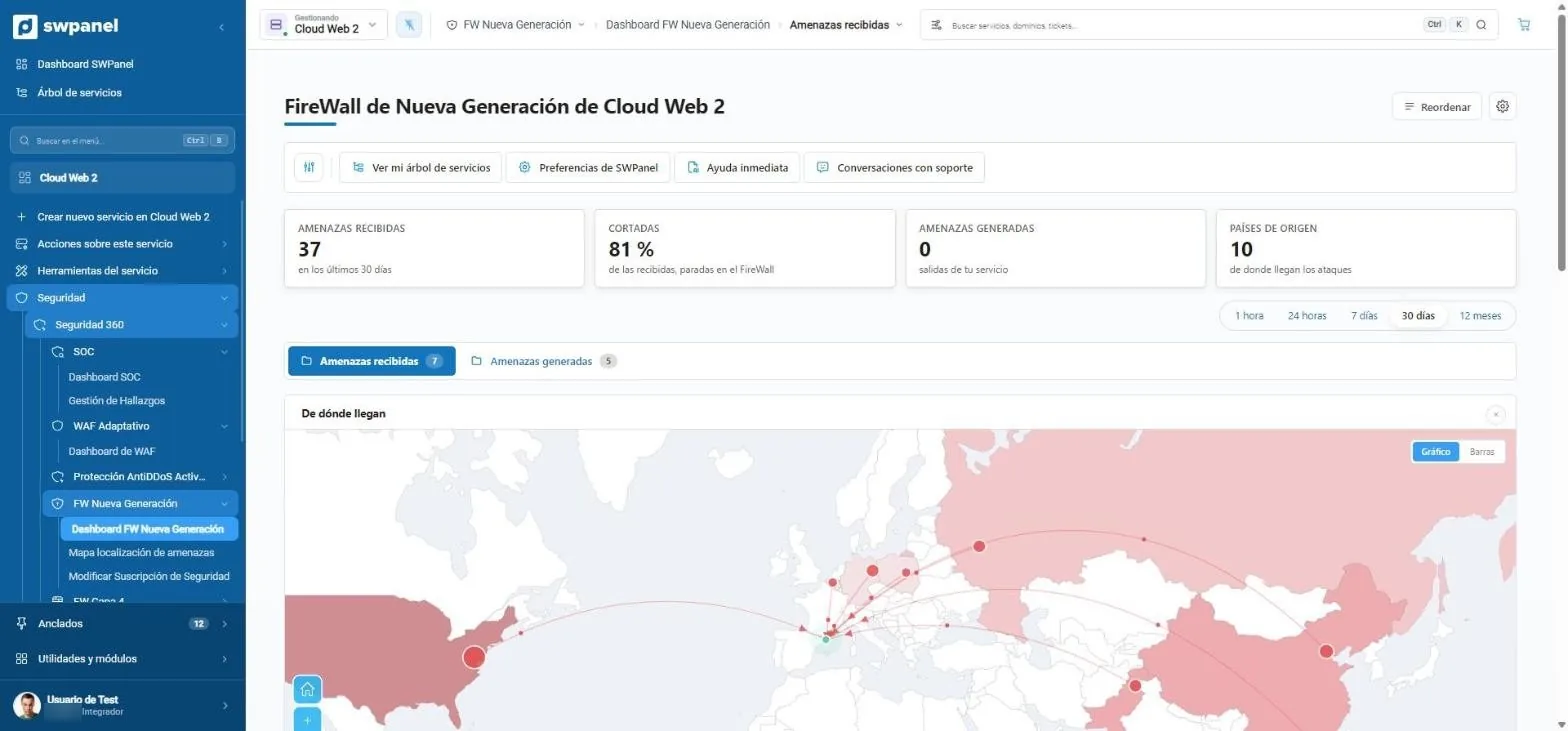
- 37 menaces en 30 jours ; 81 % des menaces détectées, avec action de blocage.
- Période : d'une heure à un an, ou sur mesure.
- D'où elles viennent : le pays de chaque IP, sur la carte.
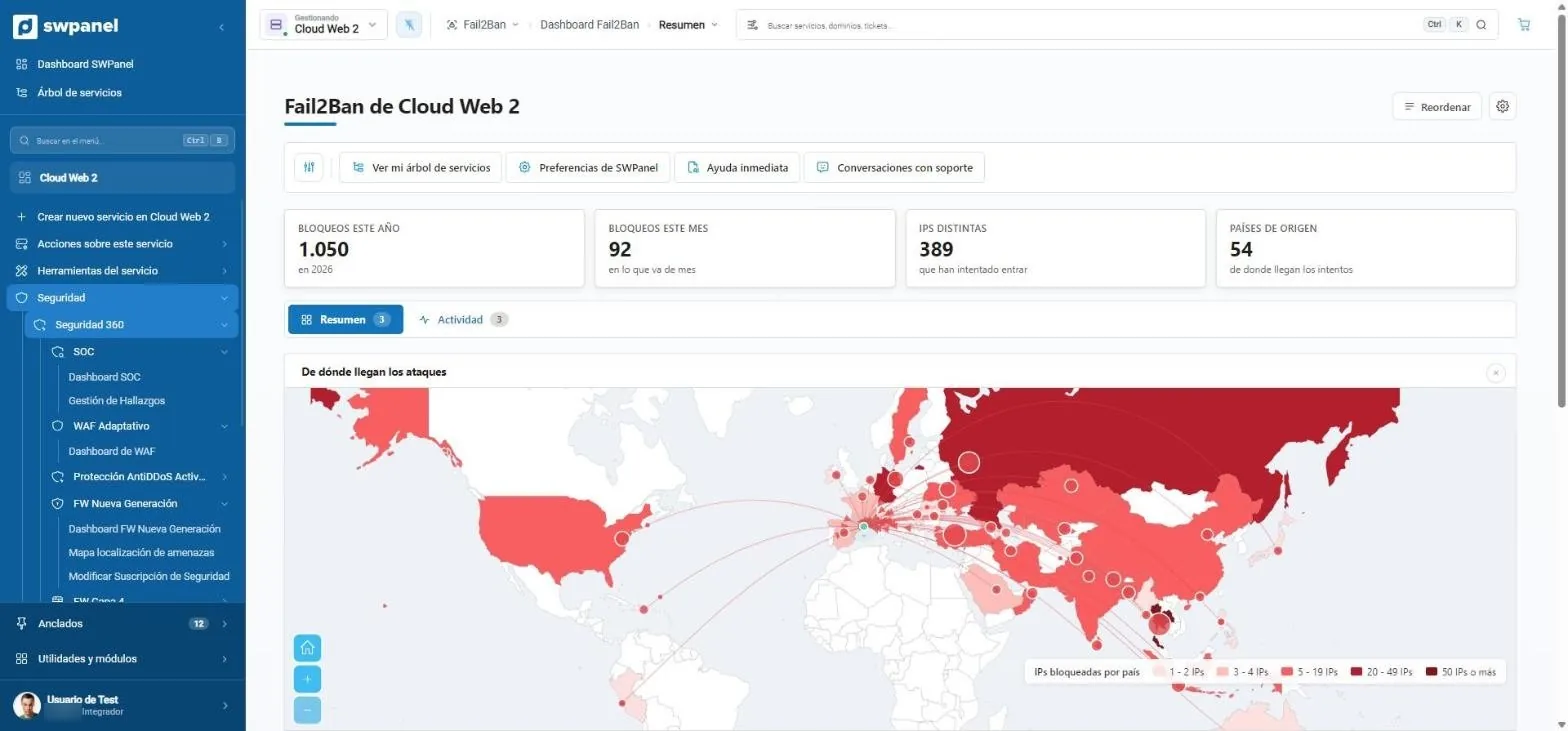
- 1 050 blocages cette année, 389 IP distinctes et 54 pays.
- La carte des attaques par nombre d'IP bloquées.
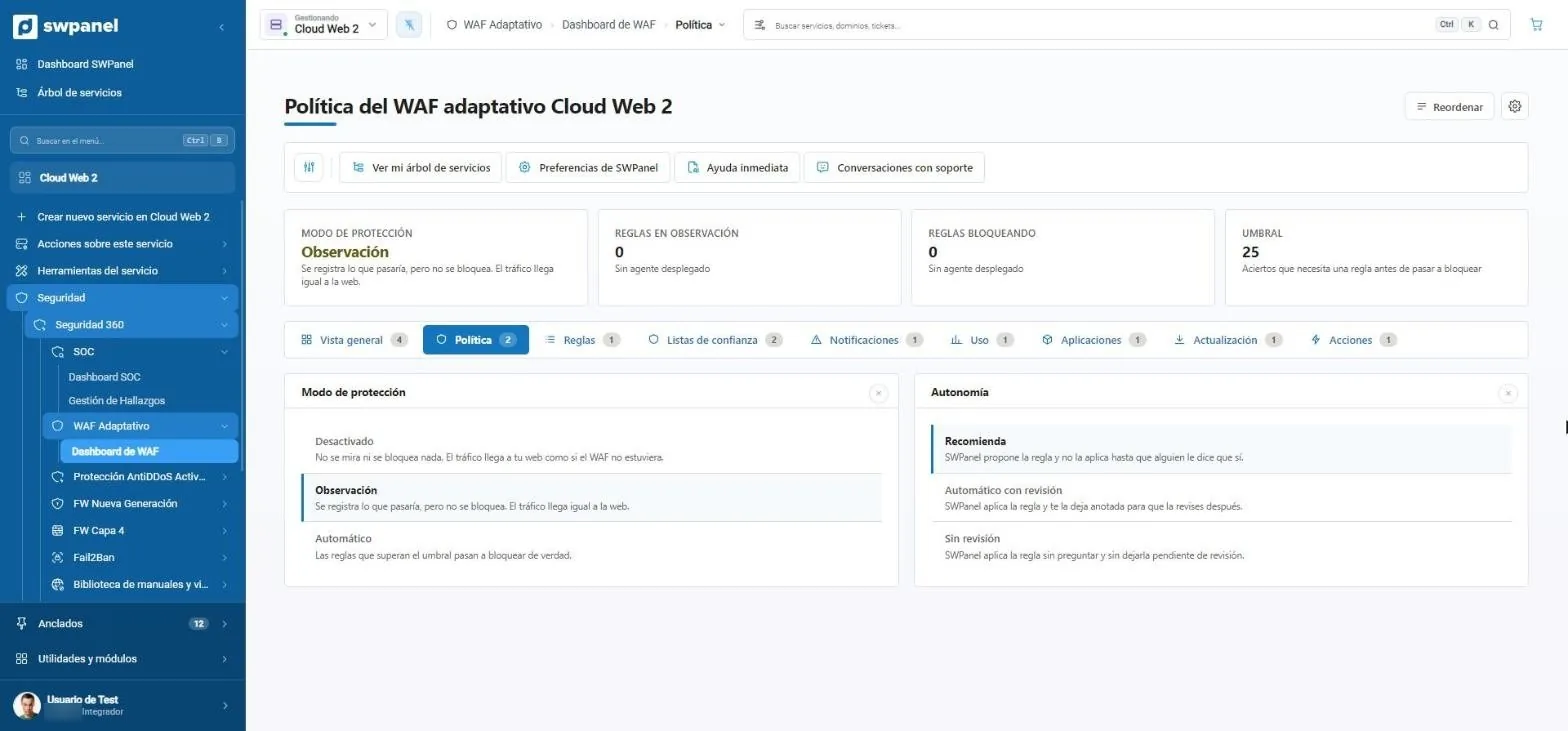
- Mode de protection : ici, en observation.
- Seuil : les détections dont une règle a besoin avant de bloquer.
- Trois modes : désactivé, observation ou automatique.
- Trois niveaux d'autonomie : recommande seulement, applique avec vérification ou applique sans vérification.
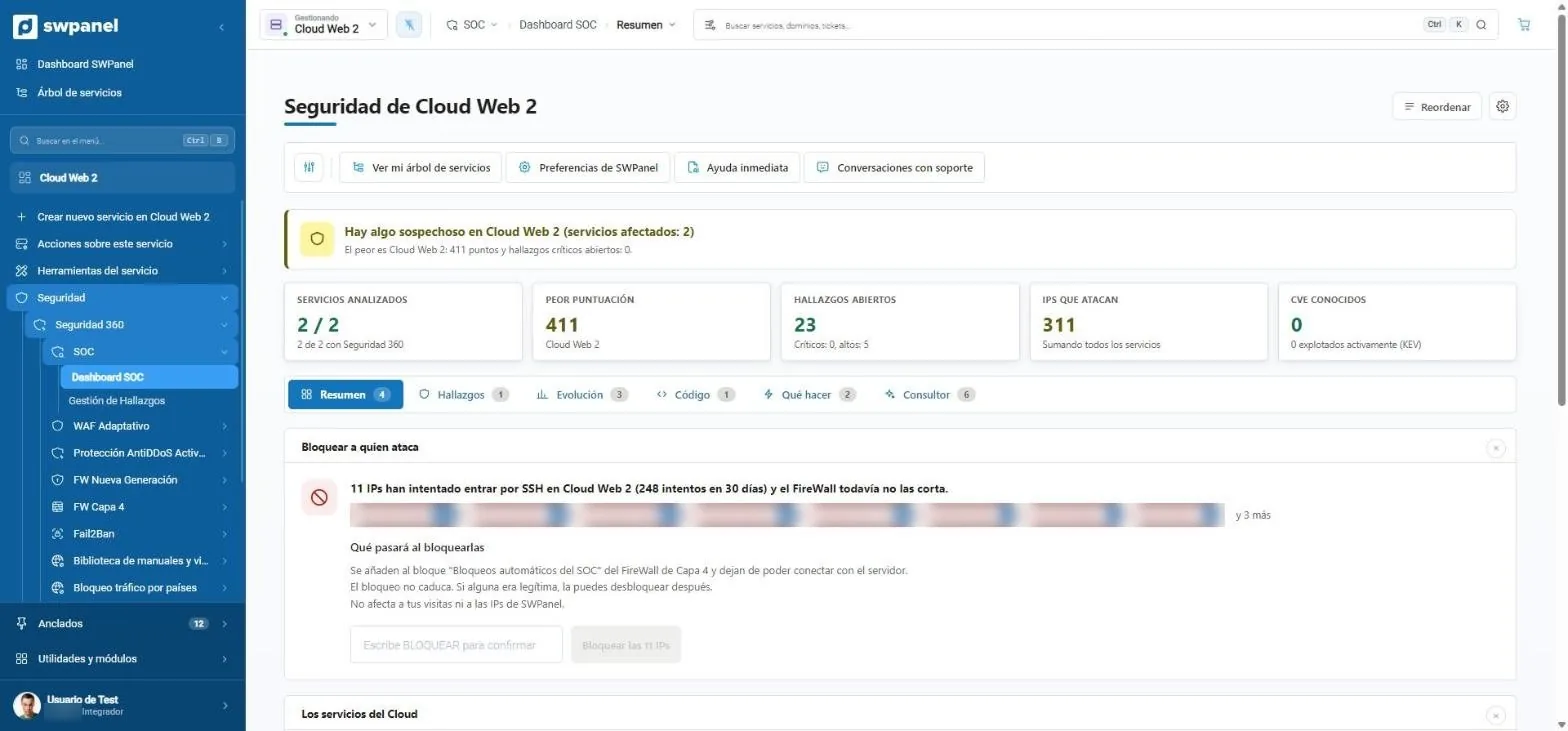
- Un avis qui résume l'état : en ordre, suspect ou compromis.
- Cinq chiffres : services analysés, pire score, constats, IP attaquantes et CVE.
- Six onglets : résumé, constats, évolution, code, quoi faire et consultant.
- Bloquer ceux qui attaquent : 11 IP tentent d'entrer par SSH et le SOC propose de les couper.
- Pour agir, vous tapez BLOQUER. Rien ne s'applique par un clic distrait.
Résilience
Vos services, plus résilients chaque semaine
SWPanel calcule la résilience de chaque service : ce que vous pourriez récupérer si quelque chose échouait. Il vous l'explique élément par élément, vous conseille quoi améliorer et vous l'appliquez en un clic. Peu à peu, vos services sont meilleurs, plus efficaces et plus résilients.
Un Cloud d'exemple
Il commence avec le renouvellement automatique et une marge de CPU et de RAM, mais sans sauvegardes, sans snapshots, sans supervision et avec un mot de passe faible.
- SWPanel le voit
- Vous le conseille
- Vous l'appliquez en un clic
- La note monte
-
Mots de passe d'accès Un mot de passe d'accès est faible. Remplacez-le par un mot de passe sûr.+7 Proposé
-
Supervision Personne ne vous prévient si la machine cesse de répondre. Activez la supervision.+5 Proposé
-
Sauvegardes Il n'y a pas de sauvegarde quotidienne en dehors du service. Souscrivez les sauvegardes : fichiers et bases de données, chaque jour.+26 Proposé
-
Snapshots Il n'y a pas d'espace pour les snapshots. Réservez de l'espace pour les réaliser quand vous voulez.+7 Proposé
-
Prochain conseil 160 Go réservés pour les snapshots et aucun snapshot réalisé. Faites le premier : la note continue de monter.Proposé
Comment la note est calculée
Sept éléments, chacun avec son poids. Seuls comptent ceux que le service peut avoir, et la somme est ramenée à 100. La note mesure ce que vous pourriez récupérer si quelque chose échouait et dans quelle mesure la machine encaisse un pic, pas si elle fonctionne aujourd'hui.
- Sauvegardes 30
- Snapshots 20
- Renouvellement automatique 15
- Marge de CPU 15
- Marge de RAM 15
- Mots de passe d'accès 15
- Supervision 5
Dans SWPanel
La note de chaque service, avec ce qui l'améliore
Chaque Cloud et chaque serveur a sa fiche de résilience : la note, les éléments qui comptent et ceux qui manquent, et les améliorations qui l'augmentent d'un bouton. Cet écran est réel.
- Sauvegardes et snapshots avec leur état
- Conservation des journaux, pour consulter après un incident
- Note de résilience sur 100 : ce que vous pourriez récupérer si quelque chose échouait.
- Ce qui ajoute et ce qui retire : sauvegardes, snapshots, renouvellement, marge de CPU et de RAM, supervision et mots de passe.
- Sauvegardes et snapshots avec ce qui est souscrit, ce qui manque et le bouton pour le faire.
- Les améliorations qui augmentent la note, à un clic.
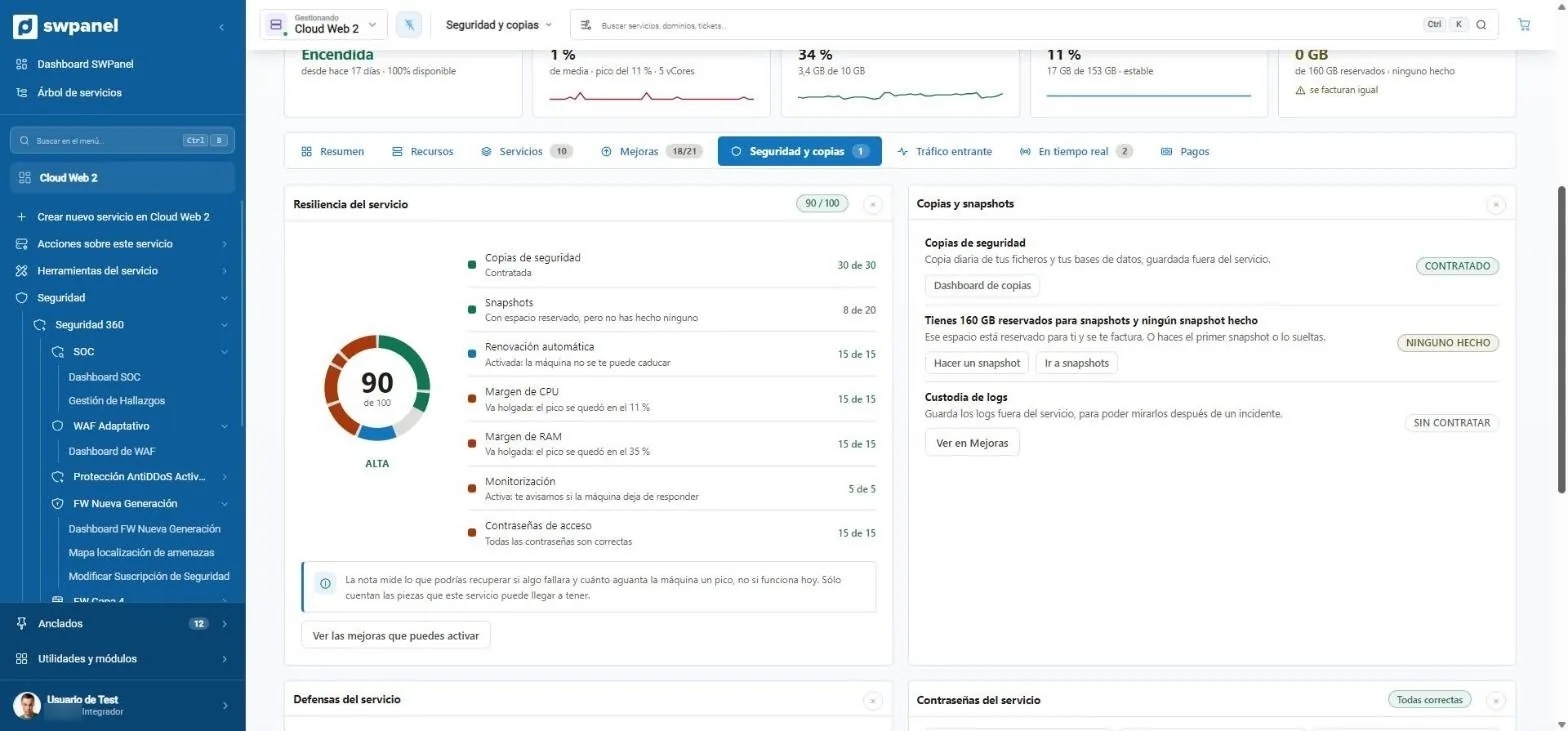
Tout dans un seul outil. Aussi simple que ça.
Les couches, le SOC, la note de résilience et le moteur IA vivent dans SWPanel. Vous activez Sécurité 360 sur le service et il se met au travail ; chaque conseil arrive avec son bouton, et chaque semaine vos services vont un peu mieux.
- Sans plugins
- Sans intégrer d'outils
- Sans installer de programmes
- Un clic
Questions fréquentes
Questions sur les couches
Votre service, au cœur
Le module Sécurité est déjà activé et sans coût sur votre compte. Ajoutez Sécurité 360 à chaque hébergement, Cloud ou serveur que vous voulez protéger.