

Bedrohungen der NGFW-Firewall
Was die NGFW in einem Zeitraum erkannt und blockiert hat: nach Schweregrad, Typ und Herkunft, die Veränderungen der letzten sechs Monate und was zuerst zu tun ist.
SW-NGF-… 29 Seiten

Netzwerk und Firewalls · Cloud und Server
AntiDDoS am Rand, Layer-4- und Next-Generation-Firewall im SWPanel-Netz und Fail2Ban auf deinem Server. Deine Regeln, IP-Sperren und Fail2Ban verwaltest du in SWPanel, und die Hostings deiner Cloud liegen hinter denselben Abwehrmaßnahmen.
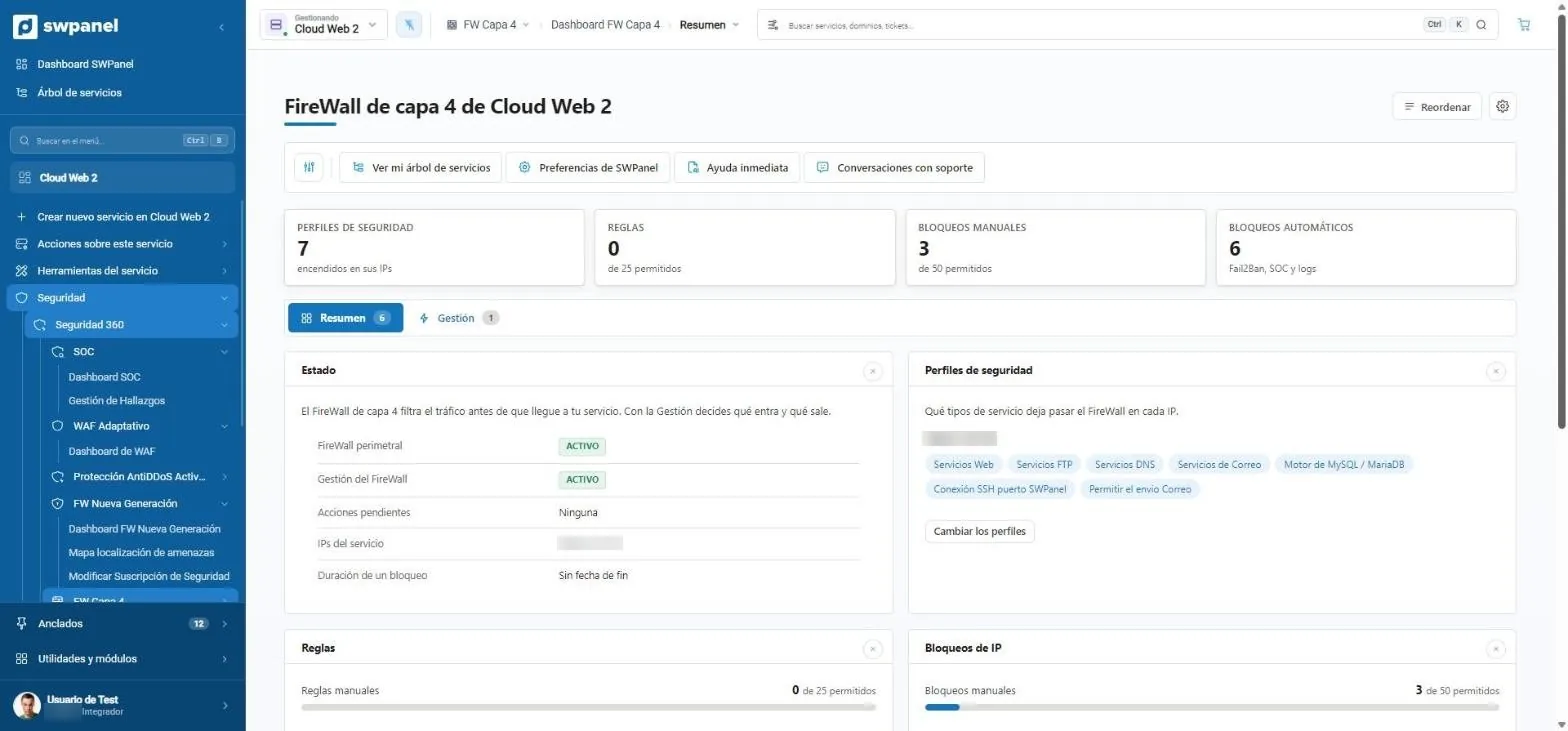
Layer-4-Firewall einer Test-Cloud, Oktober 2026.
Wohin der Traffic läuft
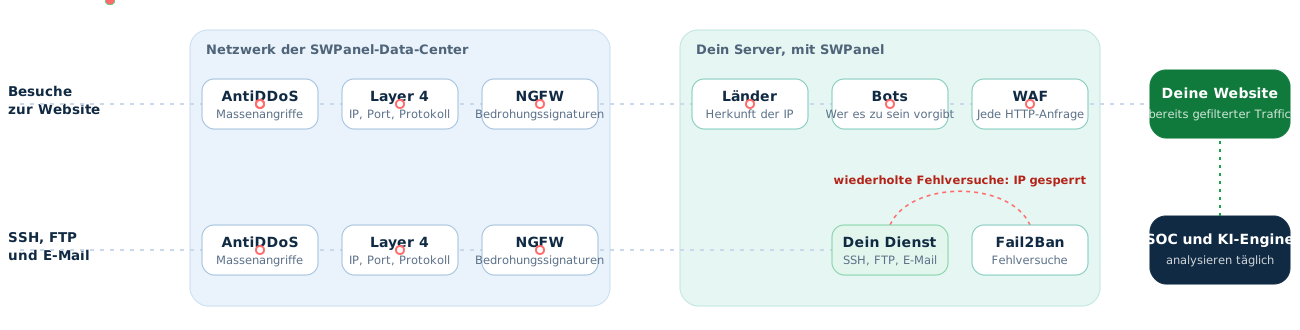
Die ersten drei Schichten filtern den Traffic, bevor er deine Cloud erreicht: der AntiDDoS am Rand und die beiden Firewalls in unserem Netz. Dahinter, auf deinem Server, Länder- und Bot-Blockierung, die WAF und Fail2Ban.
Vier Netzwerkschutzmaßnahmen
Enthalten in Sicherheit 360 für Cloud und Server, mit installiertem SWPanel. Die Verwaltung der Layer-4-Firewall und von Fail2Ban gehört zum Paket.
Am Rand unseres Netzes. Er beobachtet das Volumen und fängt Massenangriffe ab, bevor sie eindringen. Automatisch, nichts zu konfigurieren. Die erweiterte Version mit Dashboard wird separat gebucht.
Am Perimeter unseres Netzes, vor den IPs deines Dienstes: Sie prüft IP, Port und Protokoll nach deinen Regeln. In ihrem Bildschirm verwaltest du auch deine IP-Sperren, die direkt auf der Maschine angewendet werden.
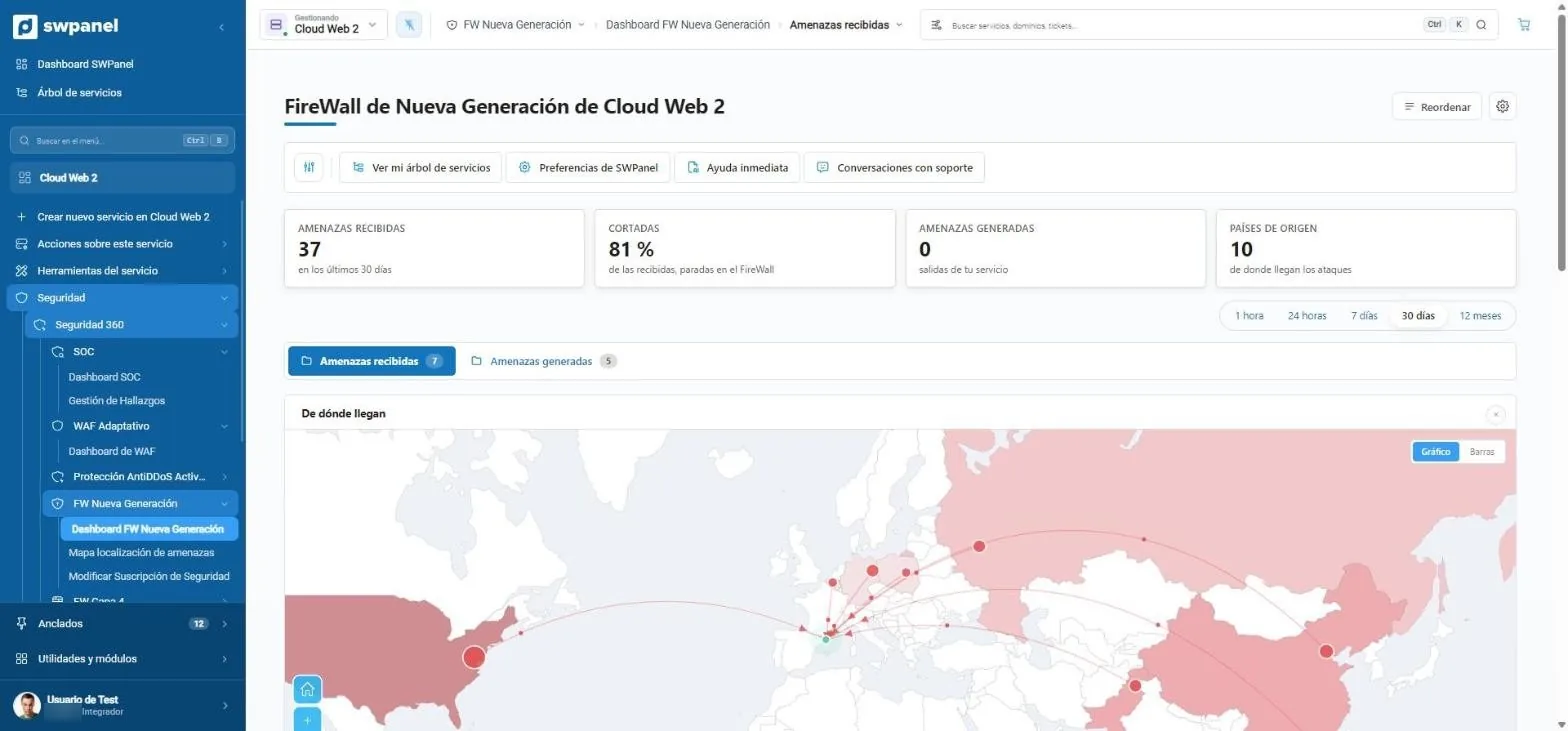
Hinter der Layer-4-Firewall. Sie prüft den Inhalt anhand von Signaturen und stuft jede Bedrohung als kritisch, hoch, mittel oder niedrig ein; je nach Richtlinie lässt sie sie mit Alarm durch oder verwirft sie.
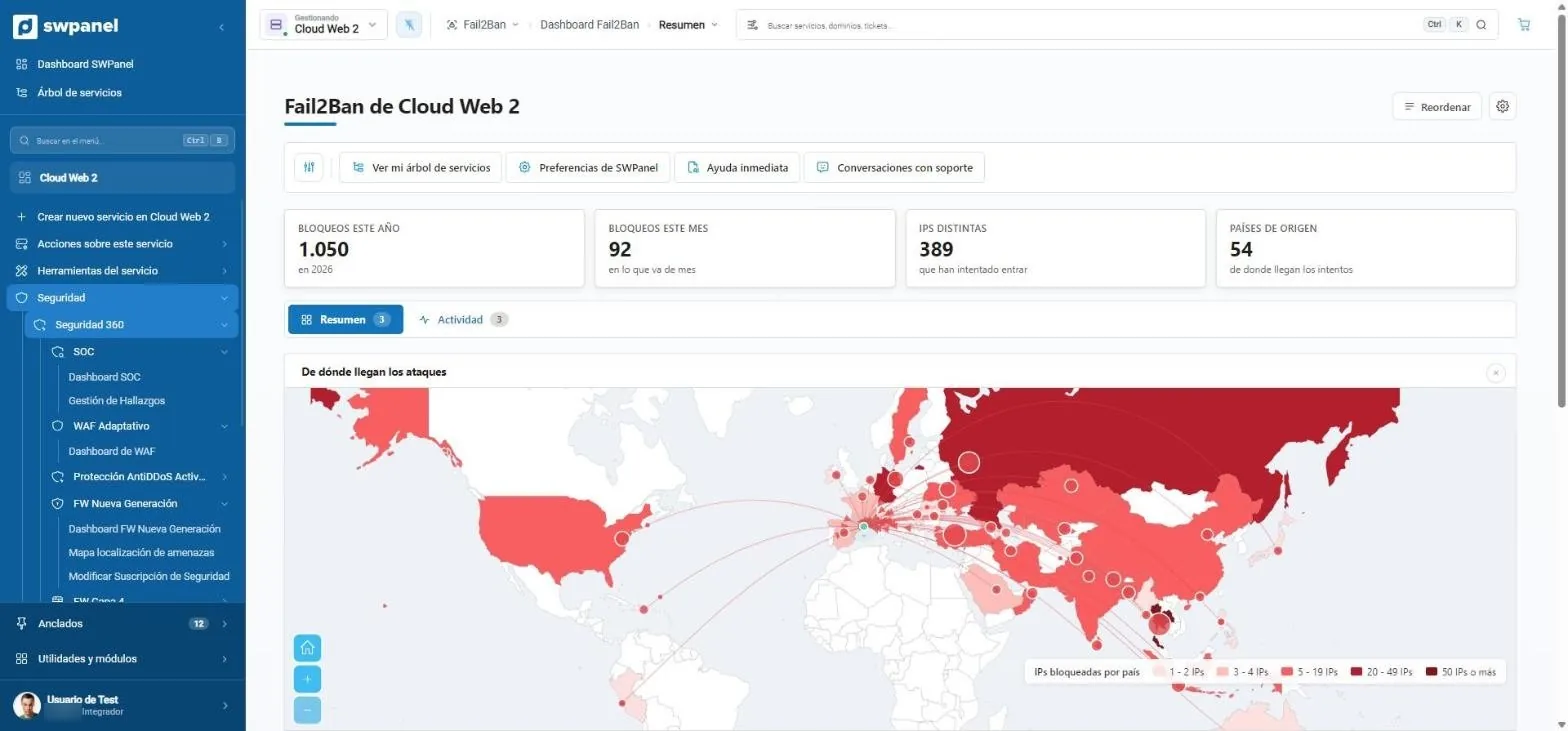
Auf deinem Server. Es überwacht fehlgeschlagene Zugriffe und sperrt die IP, die es weiter versucht.
So sieht es aus
Der AntiDDoS arbeitet von selbst am Rand. Die Layer-4- und die Next-Generation-Firewall in unserem Netz sowie Fail2Ban auf deinem Server haben jeweils ihren eigenen Bildschirm in SWPanel.
Layer 4
Sicherheitsprofile pro IP und deine Regeln, die am Perimeter angewendet werden. Und deine IP-Sperren mit Enddatum, die direkt auf der Maschine angewendet werden: Hier siehst du auch die Blacklist von Fail2Ban und die, die du aus dem SOC bestätigst.
Next Generation
Die NGFW prüft den Inhalt anhand von Signaturen, nicht nur den Port. Du siehst die erkannten Bedrohungen, wie viele durch die Richtlinie blockiert wurden, ihren Schweregrad und das Land jeder IP.
Fail2Ban
Sperren des Jahres und des Monats, verschiedene IPs und Herkunftsländer. Die Aktivität Zeile für Zeile im Tab daneben.
Wie sich eine Sperre bewegt
Eine Sperre kann in Fail2Ban, im SOC oder im Spitzenplan der KI entstehen und wird direkt auf der Maschine angewendet.
Erkennt
Entscheidet
Wird angewendet
Und danach
Gilt der Angriff einem Hosting, wird die IP auf der Cloud gesperrt, die es hostet.
Aus dem SOC geht keine Sperre hervor, ohne dass eine Person sie bestätigt. Der Spitzenplan ist umkehrbar, deshalb wendet die KI ihn ohne Warten an.
Klare Grenzen
Mit Sicherheit 360 für Cloud und Server. Deine Regeln und Sperren zählen; die von Fail2Ban nicht.
Deine Cloud und ihre Hostings
Was in deiner Cloud läuft, teilt ihre Netzwerkabwehr. Was zu einer Website gehört, wird Website für Website aktiviert.
Sicherheit 360 für Cloud und Server, mit installiertem SWPanel.
Sie liegen hinter der Netzwerkabwehr der Maschine und erben die WAF-Richtlinie der Cloud.
Ihre Sicherheit 360 ist innerhalb der Cloud kostenlos: Aktiviere sie bei denen, die du willst, um SOC, eigene WAF, Antivirus, AntiSpam, Länder und Bots hinzuzufügen.
Gehört der Fund zu einem Hosting, wird die IP auf deiner Cloud gesperrt, die es hostet.
Ein Beispiel
Ein PDF pro Zeitraum mit dem, was die Next-Generation-Firewall erkannt und blockiert hat.
Was die NGFW in einem Zeitraum erkannt und blockiert hat: nach Schweregrad, Typ und Herkunft, die Veränderungen der letzten sechs Monate und was zuerst zu tun ist.
SW-NGF-… 29 Seiten

Jedes Dokument trägt eine eindeutige Nummer und ein Token, die es mit dem in SWPanel gespeicherten Original verbinden. So wird es überprüft.
Häufige Fragen
Das Sicherheitsmodul ist in deinem Konto bereits kostenlos aktiviert. Füge Sicherheit 360 zu jedem Hosting, jeder Cloud und jedem Server hinzu, den du schützen willst.
