

Amenazas del cortafuegos NGFW
Lo que el NGFW ha detectado y bloqueado en un periodo: por gravedad, tipo y origen, los cambios de los últimos seis meses y qué hacer primero.
SW-NGF-… 29 páginas

Red y cortafuegos · Cloud y servidor
AntiDDoS en el borde, cortafuegos de capa 4 y de nueva generación en la red de SWPanel y Fail2Ban en tu servidor. Tus reglas, bloqueos de IP y Fail2Ban se gestionan desde SWPanel, y los hostings de tu Cloud quedan detrás de las mismas defensas.
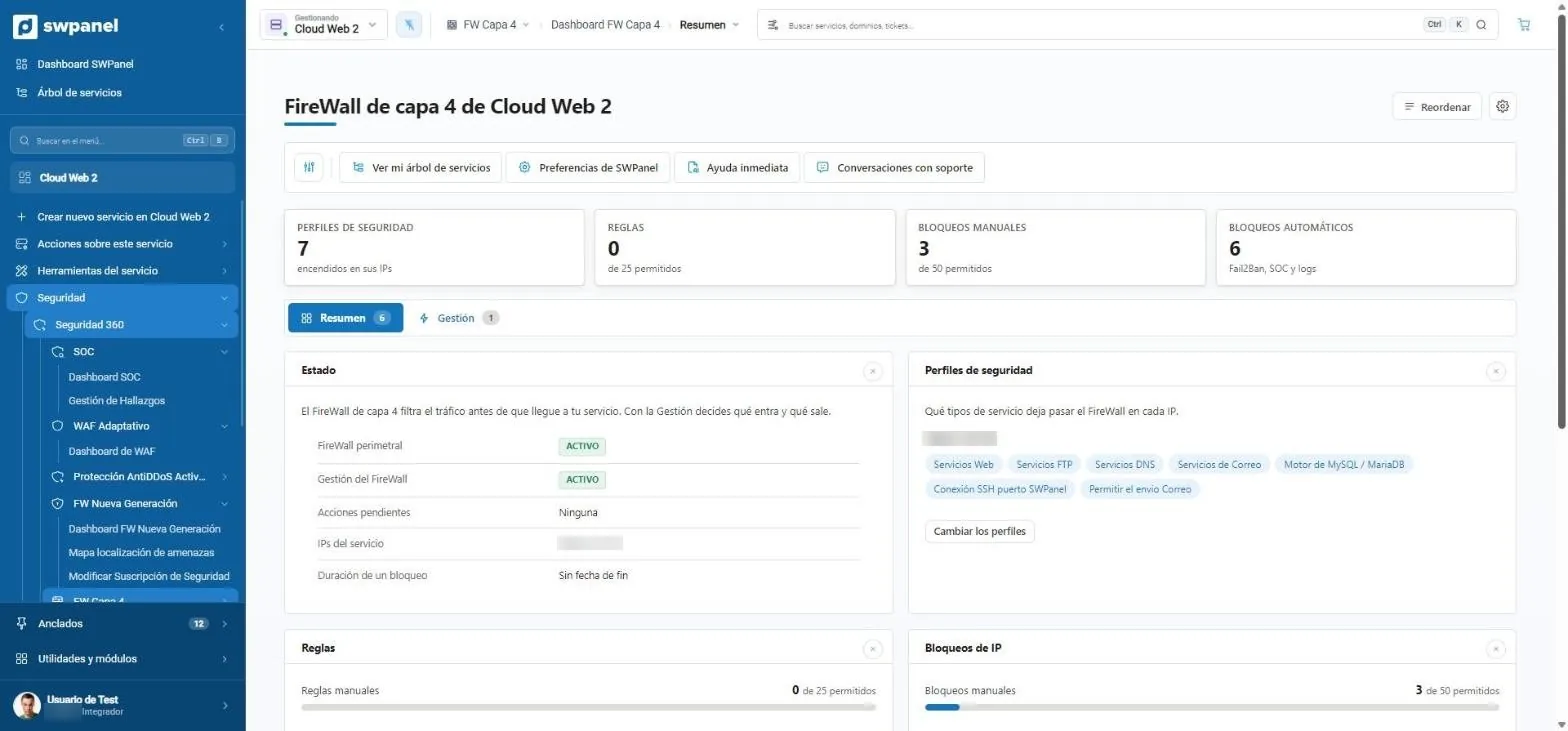
Cortafuegos de capa 4 de un Cloud de pruebas, octubre de 2026.
Por dónde pasa el tráfico
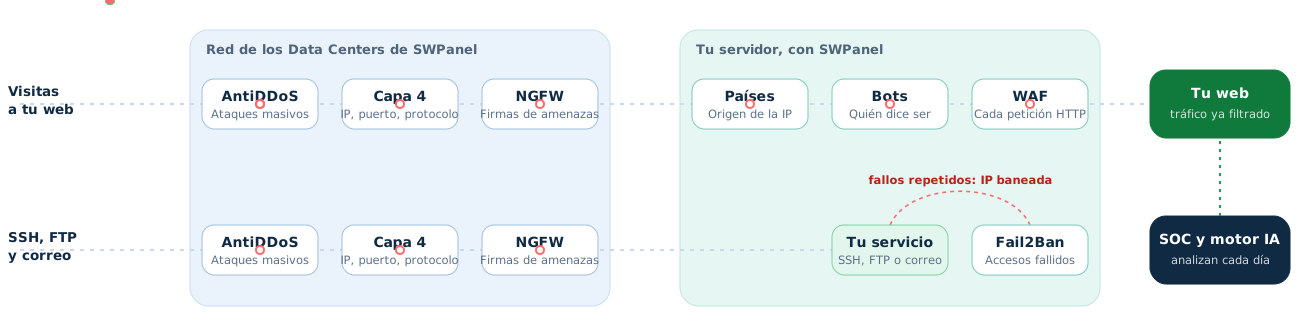
Las tres primeras capas filtran el tráfico antes de que llegue a tu Cloud: el AntiDDoS en el borde y los dos cortafuegos en nuestra red. Detrás, en tu servidor, el bloqueo de países y de bots, el WAF y Fail2Ban.
Cuatro protecciones de red
Incluidas en Seguridad 360 de Cloud y servidor, con SWPanel instalado. La gestión del cortafuegos de capa 4 y de Fail2Ban va dentro del paquete.
En el borde de nuestra red. Mira el volumen y absorbe los ataques masivos antes de que entren. Automático y sin nada que configurar. La versión avanzada, con su dashboard, se contrata aparte.
En el perímetro de nuestra red, delante de las IPs de tu servicio: mira IP, puerto y protocolo según tus reglas. Desde su pantalla gestionas también tus bloqueos de IP, que se aplican en la propia máquina.
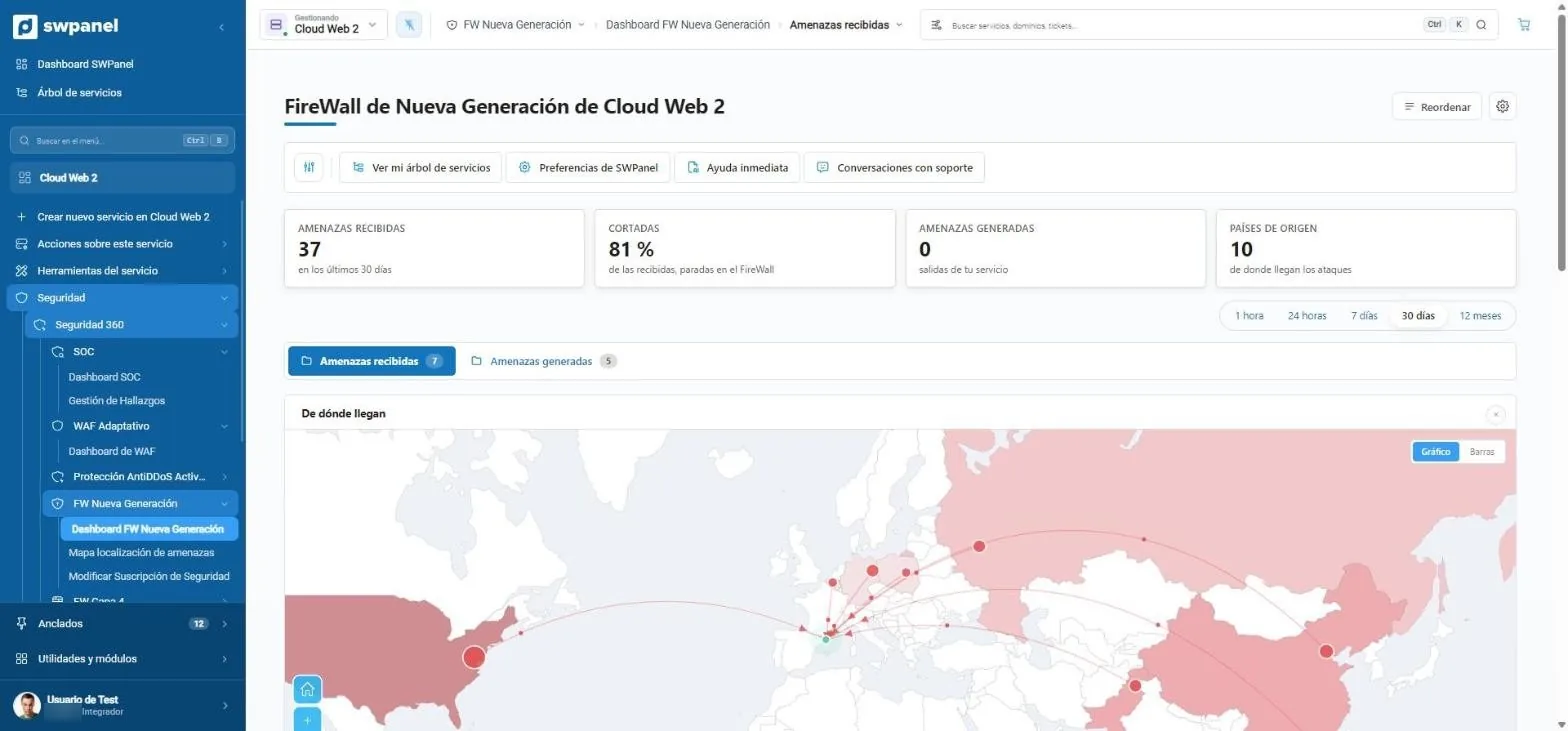
Detrás del de capa 4. Mira el contenido por firmas y clasifica cada amenaza en crítica, alta, media o baja; según la política, la deja pasar con alerta o la descarta.
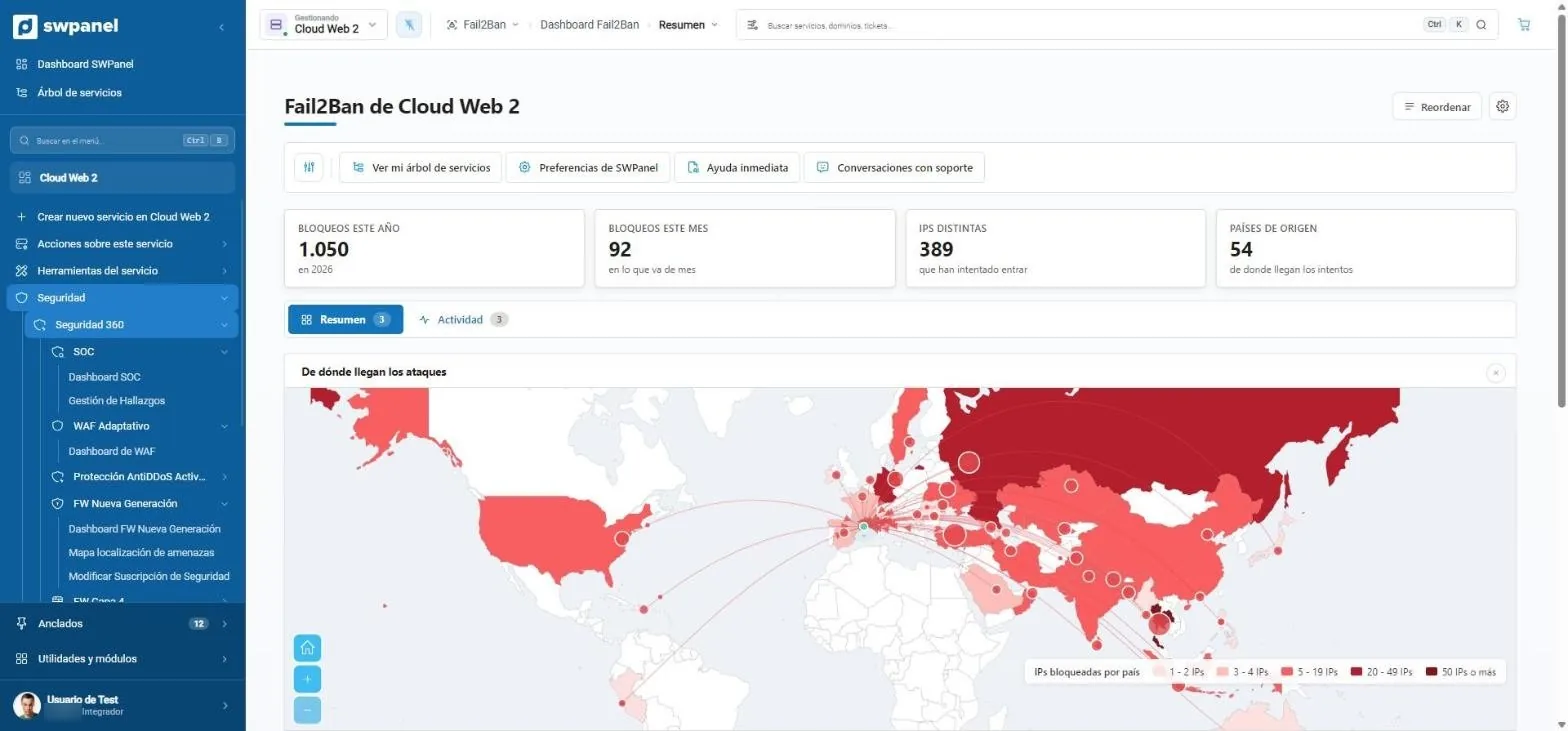
En tu servidor. Vigila los accesos fallidos y banea la IP que insiste.
Así se ve
El AntiDDoS trabaja solo, en el borde. El cortafuegos de capa 4 y el de nueva generación, en nuestra red, y Fail2Ban, en tu servidor, tienen cada uno su pantalla en SWPanel.
Capa 4
Perfiles de seguridad por IP y tus reglas, que se aplican en el perímetro. Y tus bloqueos de IP con fecha de fin, que se aplican en la propia máquina: aquí ves también la lista negra de Fail2Ban y los que confirmas desde el SOC.
Nueva generación
El NGFW inspecciona el contenido por firmas, no solo el puerto. Ves las amenazas que detectó, cuántas se bloquearon por la política, su gravedad y el país de cada IP.
Fail2Ban
Bloqueos del año y del mes, IPs distintas y países de origen. La actividad, línea a línea, en la pestaña de al lado.
Cómo se mueve un bloqueo
Un bloqueo puede nacer en Fail2Ban, en el SOC o en el plan de picos de la IA, y se aplica en la propia máquina.
Detecta
Decide
Se aplica
Y después
Si el ataque es a un hosting, la IP se bloquea en el Cloud que lo aloja.
Del SOC no sale ningún bloqueo sin que una persona lo confirme. El plan de picos es reversible, por eso la IA lo aplica sin esperar.
Límites claros
Con Seguridad 360 de Cloud y servidor. Cuentan tus reglas y tus bloqueos; los que llegan de Fail2Ban, no.
Tu Cloud y sus hostings
Lo que vive en tu Cloud comparte sus defensas de red. Lo que es de cada web se activa web a web.
Seguridad 360 de Cloud y servidor, con SWPanel instalado.
Quedan detrás de las defensas de red de la máquina y heredan la política del WAF del Cloud.
Su Seguridad 360 es gratis dentro del Cloud: actívala en los que quieras para sumar SOC, WAF propio, antivirus, AntiSpam, países y bots.
Si el hallazgo es de un hosting, la IP se bloquea en tu Cloud que lo aloja.
Un ejemplo
Un PDF por periodo con lo que el cortafuegos de nueva generación detectó y bloqueó.
Lo que el NGFW ha detectado y bloqueado en un periodo: por gravedad, tipo y origen, los cambios de los últimos seis meses y qué hacer primero.
SW-NGF-… 29 páginas

Cada documento lleva un número y un token únicos que lo ligan al original guardado en SWPanel. Así se verifica.
Preguntas frecuentes
El módulo Seguridad ya viene activado y sin coste en tu cuenta. Añade Seguridad 360 a cada hosting, Cloud o servidor que quieras proteger.
