

Réseau et pare-feu · Cloud et serveur

Le réseau de votre Cloud, blindé

AntiDDoS en bordure, pare-feu de couche 4 et nouvelle génération sur le réseau SWPanel et Fail2Ban sur votre serveur. Vos règles, blocages d'IP et Fail2Ban se gèrent depuis SWPanel, et les hébergements de votre Cloud restent derrière les mêmes défenses.

  • Module Sécurité activé et sans coût
  • Se configure depuis SWPanel
  • Résiliation à la fin de la période payée
D'Internet à votre Cloud Quatre couches réseau, chacune pour sa tâche
En direct
Visite sur votre site arrive sur votre site Attaque massive l'AntiDDoS l'arrête Scan de ports la couche 4 l'arrête Signature d'attaque le NGFW la rejette SSH avec échecs Fail2Ban bannit l'IP
1 050
blocages dans l'année
92
au dernier mois
389
IP distinctes

Pare-feu de couche 4 d'un Cloud de test, octobre 2026.

Par où passe le trafic

Ce qui est arrêté sur le réseau n'atteint pas votre serveur

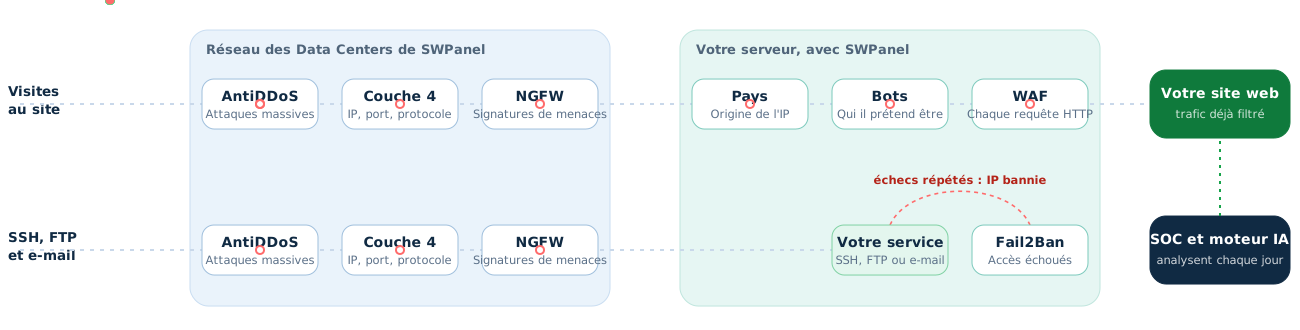
Les trois premières couches filtrent le trafic avant qu'il n'atteigne votre Cloud : l'AntiDDoS en bordure et les deux pare-feu sur notre réseau. Derrière, sur votre serveur, le blocage des pays et des bots, le WAF et Fail2Ban.

Schéma : les visites de votre site traversent l'AntiDDoS, le pare-feu de couche 4 et le NGFW sur le réseau des Data Centers de SWPanel, puis le blocage par pays, le blocage des bots et le WAF sur votre serveur ; SSH, FTP et la messagerie traversent les trois premiers et Fail2Ban bannit les IP aux échecs répétés. Le SOC et le moteur IA analysent chaque jour ce qui s'est passé.
Les huit couches, de l'extérieur vers l'intérieur

Quatre protections réseau

Deux travaillent seules, deux se gèrent depuis SWPanel

Incluses dans Sécurité 360 pour Cloud et serveur, avec SWPanel installé. La gestion du pare-feu de couche 4 et de Fail2Ban est comprise dans le pack.

AntiDDoS

En bordure de notre réseau. Il surveille le volume et absorbe les attaques massives avant leur entrée. Automatique, rien à configurer. La version avancée, avec son tableau de bord, se souscrit à part.

Pare-feu de couche 4

Au périmètre de notre réseau, devant les IP de votre service : il examine IP, port et protocole selon vos règles. Depuis son écran, vous gérez aussi vos blocages d'IP, appliqués sur la machine elle-même.

  • Profil de sécurité par IP
  • Vos règles et blocages d'IPv4, de plages et d'IPv6
  • Date de fin et note sur chaque blocage
  • Aussi par API, avec simulation

Pare-feu nouvelle génération

Derrière celui de couche 4. Il examine le contenu par signatures et classe chaque menace en critique, élevée, moyenne ou faible ; selon la politique, il la laisse passer avec alerte ou la rejette.

  • Carte des menaces reçues et générées
  • D'une heure à un an, ou sur mesure
  • Rapport PDF avec les six derniers mois

Fail2Ban

Sur votre serveur. Il surveille les accès échoués et bannit l'IP qui insiste.

  • Débloquer depuis SWPanel
  • Liste blanche et liste noire
  • Sa liste noire, à côté de vos blocages d'IP

Voici à quoi cela ressemble

Quatre couches réseau, trois écrans qui se comprennent

L'AntiDDoS travaille seul, en bordure. Le pare-feu de couche 4 et celui de nouvelle génération, sur notre réseau, et Fail2Ban, sur votre serveur, ont chacun leur écran dans SWPanel.

Couche 4

Ce qui entre et ce qui sort, par IP

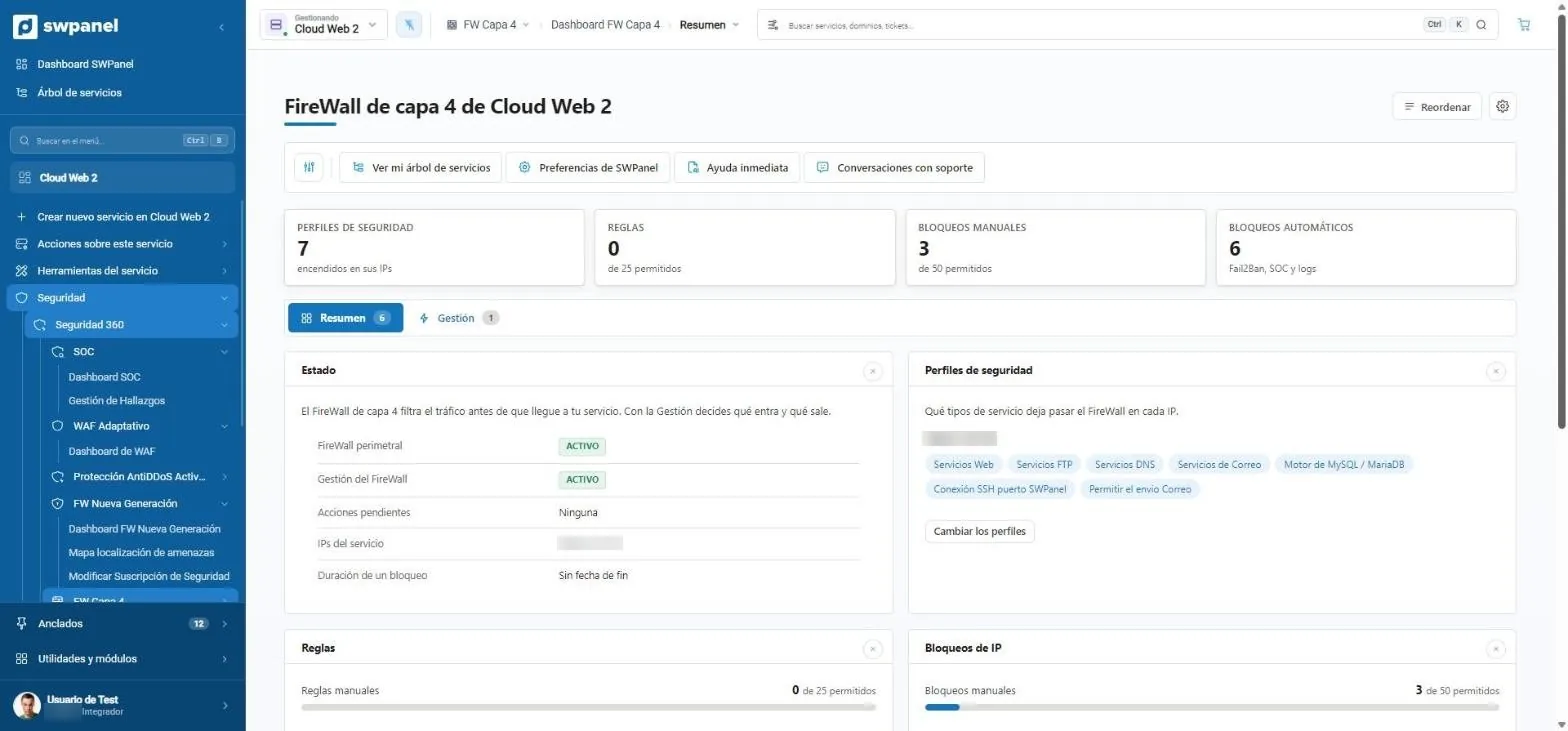
Profils de sécurité par IP et vos règles, appliqués au périmètre. Et vos blocages d'IP avec date de fin, appliqués sur la machine elle-même : vous voyez aussi ici la liste noire de Fail2Ban et ceux que vous confirmez depuis le SOC.

  • Règles et blocages avec leur limite bien visible
  • Vous changez le profil d'une IP sans ouvrir de demande
  1. Profils, règles et blocages d'IP, en trois onglets.
  2. État du pare-feu périmétrique, actions en attente et durée des blocages.
  3. Ce qu'elle laisse passer sur chaque IP : web, FTP, DNS, e-mail, MySQL, SSH...
  4. Blocages venus de l'extérieur : la liste noire de Fail2Ban et ceux que vous confirmez depuis le SOC.
Cloud Web 2 › FW Couche 4 › Résumé Capture réelle
Cloud Web 2 › FW Couche 4 › Résumé

Nouvelle génération

Menaces détectées, et ce qui en a été fait

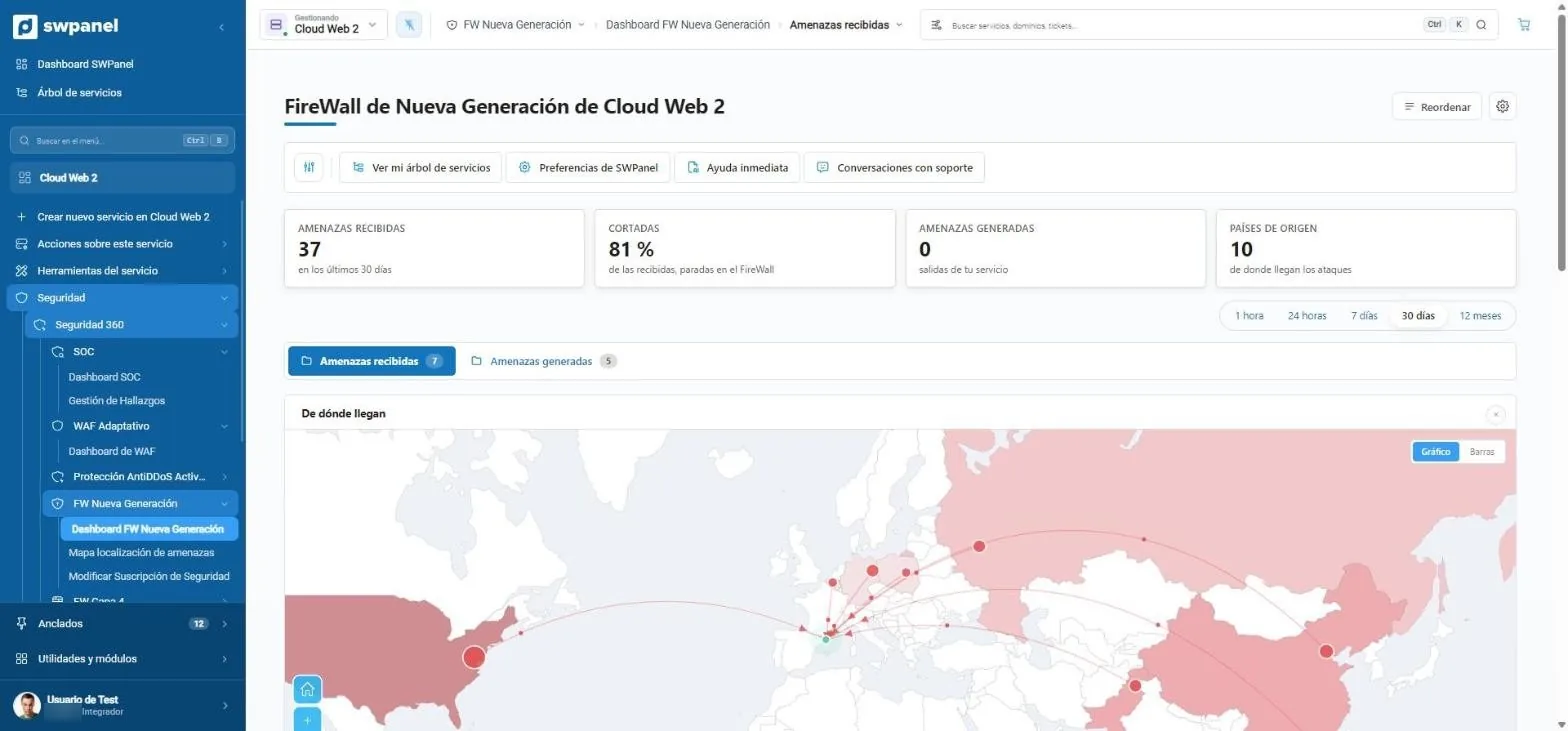
Le NGFW inspecte le contenu par signatures, pas seulement le port. Vous voyez les menaces détectées, combien ont été bloquées par la politique, leur gravité et le pays de chaque IP.

  • D'une heure à un an, ou sur mesure
  • Menaces reçues et générées
  1. 37 menaces en 30 jours ; 81 % des menaces détectées, avec action de blocage.
  2. Période : d'une heure à un an, ou sur mesure.
  3. D'où elles viennent : le pays de chaque IP, sur la carte.
Cloud Web 2 › FW Nouvelle Génération › Menaces reçues Capture réelle
Cloud Web 2 › FW Nouvelle Génération › Menaces reçues

Fail2Ban

Les tentatives échouées, sur une carte

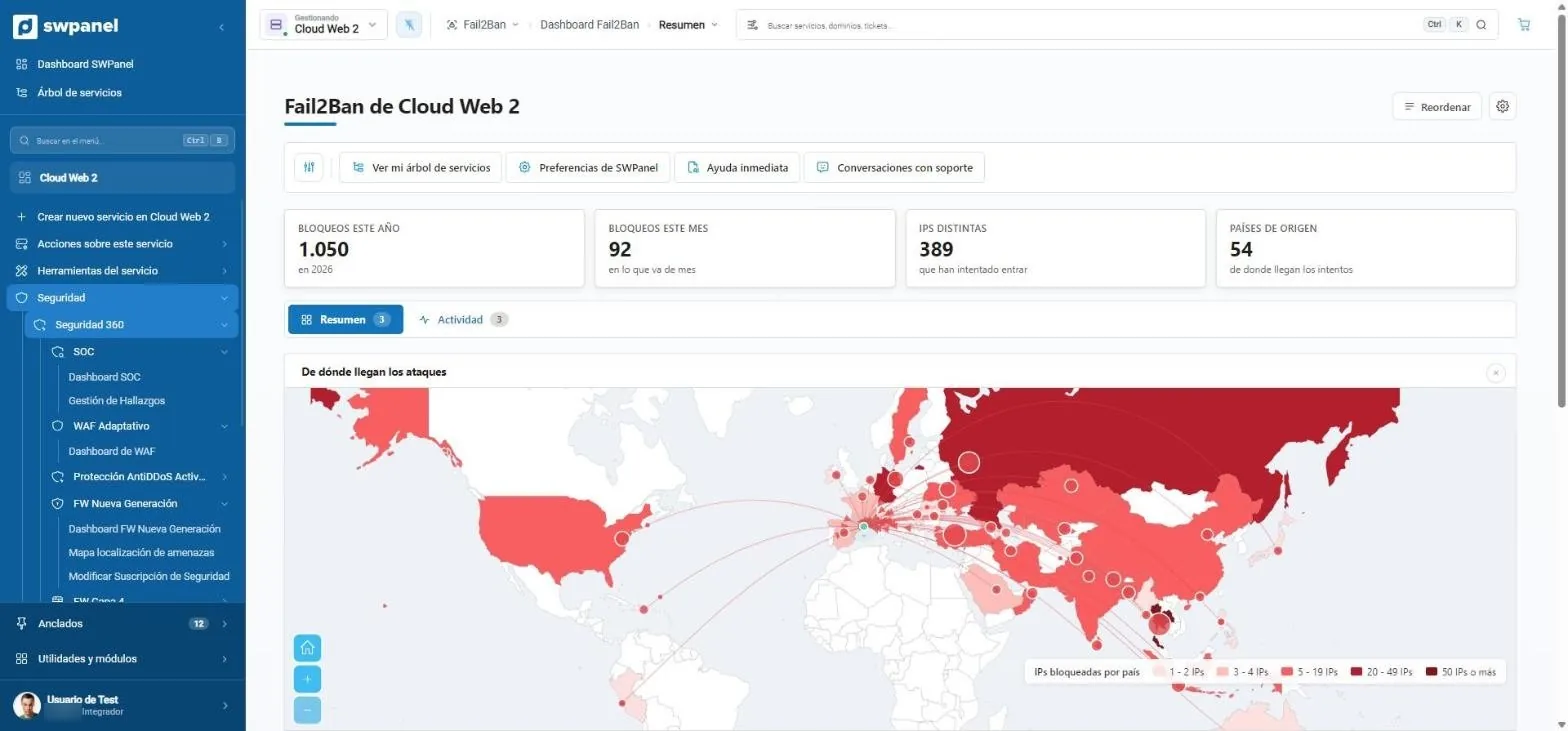
Blocages de l'année et du mois, IP distinctes et pays d'origine. L'activité, ligne par ligne, dans l'onglet voisin.

  • Bannissement automatique après les accès échoués
  • Déblocage et listes depuis SWPanel
  1. 1 050 blocages cette année, 389 IP distinctes et 54 pays.
  2. La carte des attaques par nombre d'IP bloquées.
Cloud Web 2 › Fail2Ban › Résumé Capture réelle
Cloud Web 2 › Fail2Ban › Résumé

Comment circule un blocage

Les couches se passent le relais

Un blocage peut naître dans Fail2Ban, dans le SOC ou dans le plan de pics de l'IA, et il s'applique sur la machine elle-même.

Fail2Ban Sur votre serveur, instantanément Voit des accès échoués répétés
Décide seul Selon ses règles de tentatives
Le SOC Chaque jour, tout le service Trouve une IP qui attaque
Vous décidez « Bloquer cette IP », avec simulation
Le plan de pics Avec le module IA, en Cloud Une IP fait exploser le CPU
L'IA décide C'est réversible : elle n'attend pas
Vos blocages d'IP Sur la machine elle-même
  • IP externe Fail2Ban liste noire
  • IP externe SOC jusqu'à la date indiquée
  • IP externe Plan de pics 7 jours

Si l'attaque vise un hébergement, l'IP est bloquée sur le Cloud qui l'héberge.

  • Toutes les heures, ce qui a expiré est retiré.
  • Vous le débloquez depuis SWPanel quand vous voulez.
  • C'est consigné dans la traçabilité : qui l'a fait, personne ou IA.

Aucun blocage ne sort du SOC sans qu'une personne le confirme. Le plan de pics est réversible, c'est pourquoi l'IA l'applique sans attendre.

Limites claires

Ce qu'inclut la gestion du pare-feu

Avec Sécurité 360 pour Cloud et serveur. Comptent vos règles et vos blocages ; ceux qui viennent de Fail2Ban, non.

  • 25 règles personnalisées dans le pare-feu de couche 4
  • 50 blocages d'IP personnels, simultanément
  • 100 IPs par blocage
  • Toutes les heures est retiré ce qui a expiré

Votre Cloud et ses hébergements

Protégez le Cloud et ses hébergements restent derrière

Ce qui vit dans votre Cloud partage ses défenses réseau. Ce qui relève de chaque site s'active site par site.

  1. Activez sur le Cloud

    Sécurité 360 pour Cloud et serveur, avec SWPanel installé.

  2. Vos hébergements, derrière

    Ils restent derrière les défenses réseau de la machine et héritent de la politique WAF du Cloud.

  3. Chaque hébergement, sans coût

    Sa Sécurité 360 est gratuite dans le Cloud : activez-la sur ceux que vous voulez pour ajouter SOC, WAF propre, antivirus, AntiSpam, pays et bots.

  4. Un blocage, à sa place

    Si le constat concerne un hébergement, l'IP est bloquée sur votre Cloud qui l'héberge.

Un exemple

Voici à quoi ressemble le rapport du NGFW

Un PDF par période avec ce que le pare-feu nouvelle génération a détecté et bloqué.

Première page de l'exemple : Menaces du pare-feu NGFW
Rapport

Menaces du pare-feu NGFW

Ce que le NGFW a détecté et bloqué sur une période : par gravité, type et origine, les changements des six derniers mois et quoi faire en premier.

SW-NGF-… 29 pages

Chaque document porte un numéro et un token uniques qui le relient à l'original conservé dans SWPanel. Comment il est vérifié.

  • Les menaces par gravité : critique, élevée, moyenne et faible
  • Par type et par pays d'origine
  • Comment elles ont évolué sur les six derniers mois
  • Ce qu'il convient d'examiner en premier
  • En espagnol, catalan et anglais

Questions fréquentes

Questions sur le réseau et les pare-feu

Un hébergement mutualisé est déjà derrière l'AntiDDoS et le pare-feu périmétrique de notre réseau, sans écran dédié. Le pare-feu nouvelle génération et Fail2Ban sont réservés à Cloud et serveur, et un hébergement au sein de votre Cloud est protégé par les défenses de son Cloud.

Dans le pare-feu de couche 4, les profils de chaque IP et vos règles, qui s'appliquent en périmètre, et vos blocages d'IP avec date de fin, qui s'appliquent sur la machine elle-même. Dans Fail2Ban, le déblocage et ses listes. Dans celui de nouvelle génération, ses rapports et, si le niveau le permet, la sensibilité. L'AntiDDoS fonctionne tout seul.

Non. Le SOC vous propose de bloquer les IP qui attaquent et une personne le confirme, après une simulation préalable. Sont automatiques les bannissements de Fail2Ban sur votre serveur et le plan anti-pics du module IA : un blocage de 7 jours qui est levé à son expiration.

Le temps que vous choisissez : 30, 45, 60 ou 90 jours, ou sans date de fin. Chaque heure, ce qui a expiré est retiré et conservé dans l'historique.

Ce qui passe par Cloudflare arrive depuis ses nœuds. SWPanel n'attribue pas les attaques à ses IP et ne propose pas de les bloquer. Et si vous ne l'utilisez pas encore, SWPanel active le plan Free de Cloudflare sur votre hébergement et vous le gérez depuis SWPanel.

Protégez vos services avec Sécurité 360

Le module Sécurité est déjà activé et sans coût sur votre compte. Ajoutez Sécurité 360 à chaque hébergement, Cloud ou serveur que vous voulez protéger.

