SWPanel

Rete e firewall · Cloud e server

La rete del tuo Cloud, blindata

AntiDDoS sul bordo, firewall di livello 4 e di nuova generazione nella rete di SWPanel e Fail2Ban sul tuo server. Le tue regole, i blocchi IP e Fail2Ban si gestiscono da SWPanel, e gli hosting del tuo Cloud restano dietro le stesse difese.

  • Modulo Sicurezza attivato e senza costo
  • Si configura da SWPanel
  • Si disdice al termine del periodo pagato
Da Internet al tuo Cloud Quattro livelli di rete, ciascuno per il suo compito
In diretta
Visita al tuo sito arriva al tuo sito Attacco massivo lo ferma l'AntiDDoS Scansione di porte lo ferma il livello 4 Firma d'attacco la scarta il NGFW SSH con errori Fail2Ban banna l'IP
1.050
blocchi nell'anno
92
nell'ultimo mese
389
IP distinti

Firewall di livello 4 di un Cloud di prova, ottobre 2026.

Da dove passa il traffico

Ciò che si ferma sulla rete non arriva al tuo server

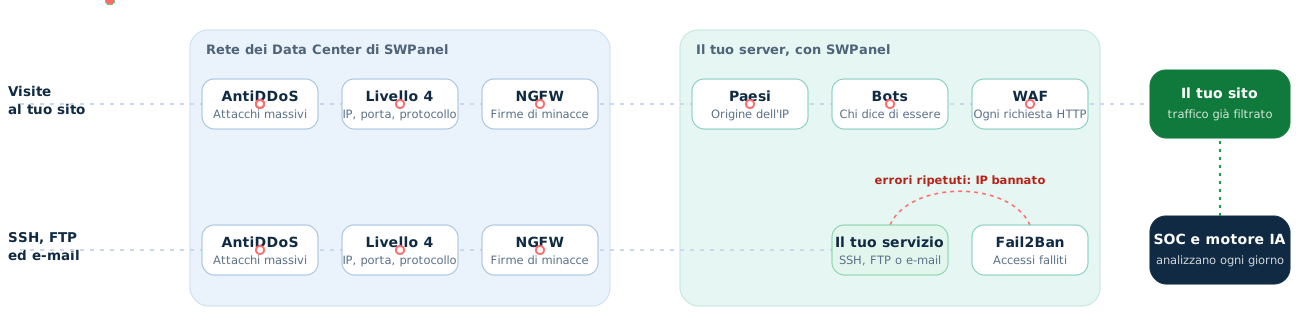
I primi tre livelli filtrano il traffico prima che arrivi al tuo Cloud: l'AntiDDoS sul bordo e i due firewall nella nostra rete. Dietro, sul tuo server, il blocco di paesi e bot, il WAF e Fail2Ban.

Diagramma: le visite al tuo sito attraversano AntiDDoS, firewall di livello 4 e NGFW nella rete dei Data Center di SWPanel, e blocco per paesi, blocco dei bot e WAF sul tuo server; SSH, FTP e posta attraversano i primi tre e Fail2Ban banna gli IP con errori ripetuti. Il SOC e il motore IA analizzano ogni giorno ciò che è successo.
Gli otto livelli, dall'esterno verso l'interno

Quattro protezioni di rete

Due lavorano da sole, due si gestiscono da SWPanel

Incluse in Sicurezza 360 per Cloud e server, con SWPanel installato. La gestione del firewall di livello 4 e di Fail2Ban è inclusa nel pacchetto.

AntiDDoS

Sul bordo della nostra rete. Controlla il volume e assorbe gli attacchi massicci prima che entrino. Automatico e senza nulla da configurare. La versione avanzata, con la sua dashboard, si attiva a parte.

Firewall di livello 4

Sul perimetro della nostra rete, davanti agli IP del tuo servizio: controlla IP, porta e protocollo secondo le tue regole. Dalla sua schermata gestisci anche i tuoi blocchi IP, che vengono applicati sulla macchina stessa.

  • Profilo di sicurezza per IP
  • Le tue regole e i blocchi di IPv4, intervalli e IPv6
  • Data di fine e nota su ogni blocco
  • Anche via API, con simulazione

Firewall di nuova generazione

Dietro quello di livello 4. Controlla il contenuto tramite firme e classifica ogni minaccia come critica, alta, media o bassa; secondo la policy, la lascia passare con un avviso o la scarta.

  • Mappa delle minacce ricevute e generate
  • Da un'ora a un anno, o su misura
  • Report PDF con gli ultimi sei mesi

Fail2Ban

Sul tuo server. Controlla gli accessi falliti e banna l'IP che insiste.

  • Sbloccare da SWPanel
  • Lista bianca e lista nera
  • La sua lista nera, accanto ai tuoi blocchi IP

Ecco come appare

Quattro livelli di rete, tre schermate che si capiscono

L'AntiDDoS lavora da solo, sul bordo. Il firewall di livello 4 e quello di nuova generazione, nella nostra rete, e Fail2Ban, sul tuo server, hanno ciascuno la propria schermata in SWPanel.

Livello 4

Cosa entra e cosa esce, per IP

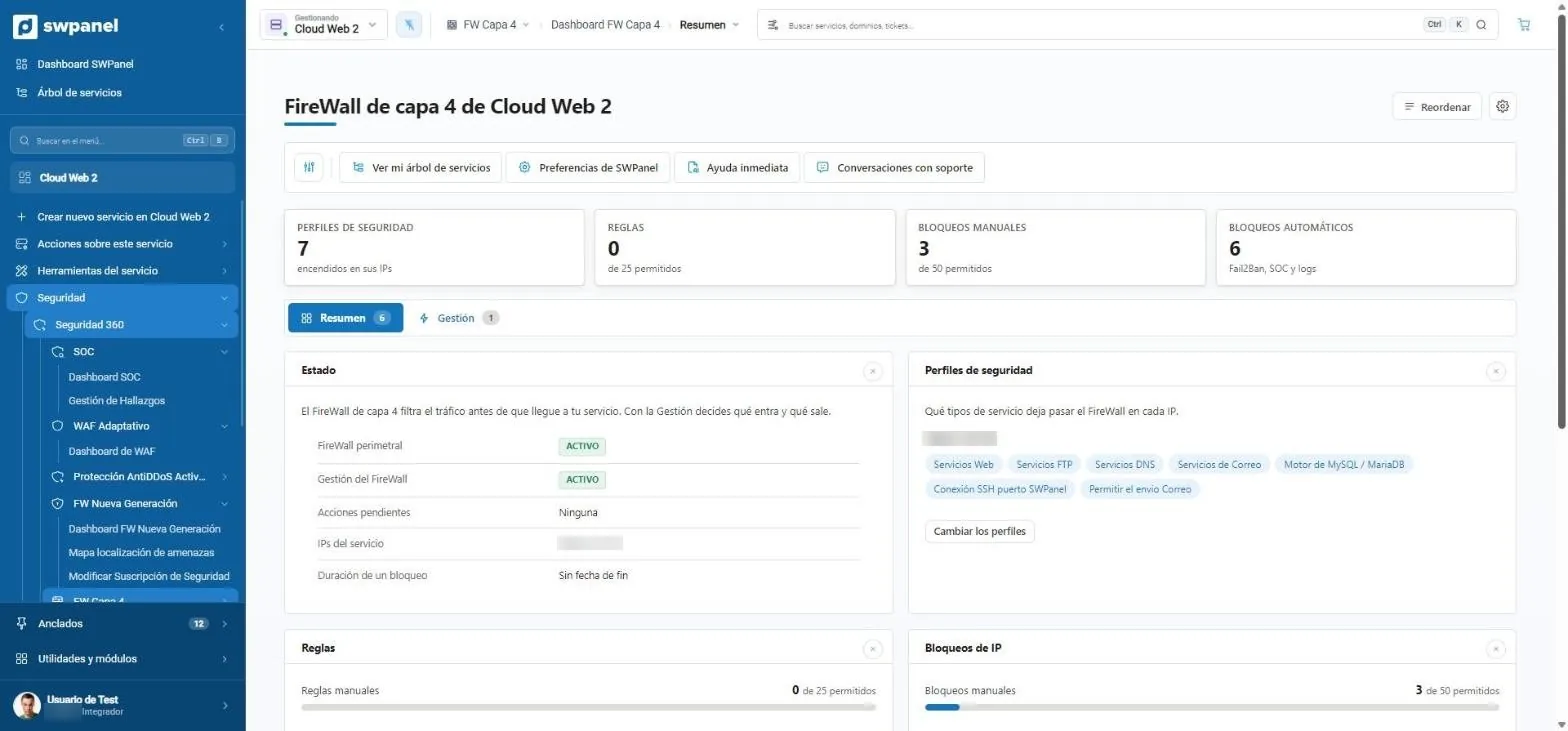
Profili di sicurezza per IP e le tue regole, applicati sul perimetro. E i tuoi blocchi IP con data di fine, applicati sulla macchina stessa: qui vedi anche la lista nera di Fail2Ban e quelli che confermi dal SOC.

  • Regole e blocchi con il loro limite in evidenza
  • Cambi il profilo di un IP senza aprire una richiesta
  1. Profili, regole e blocchi IP, in tre schede.
  2. Stato del firewall perimetrale, azioni in sospeso e durata dei blocchi.
  3. Cosa lascia passare su ogni IP: web, FTP, DNS, posta, MySQL, SSH...
  4. Blocchi che arrivano da fuori: la lista nera di Fail2Ban e quelli che confermi dal SOC.
Cloud Web 2 › FW Livello 4 › Riepilogo Schermata reale
Cloud Web 2 › FW Livello 4 › Riepilogo

Nuova generazione

Minacce rilevate, e cosa ne è stato fatto

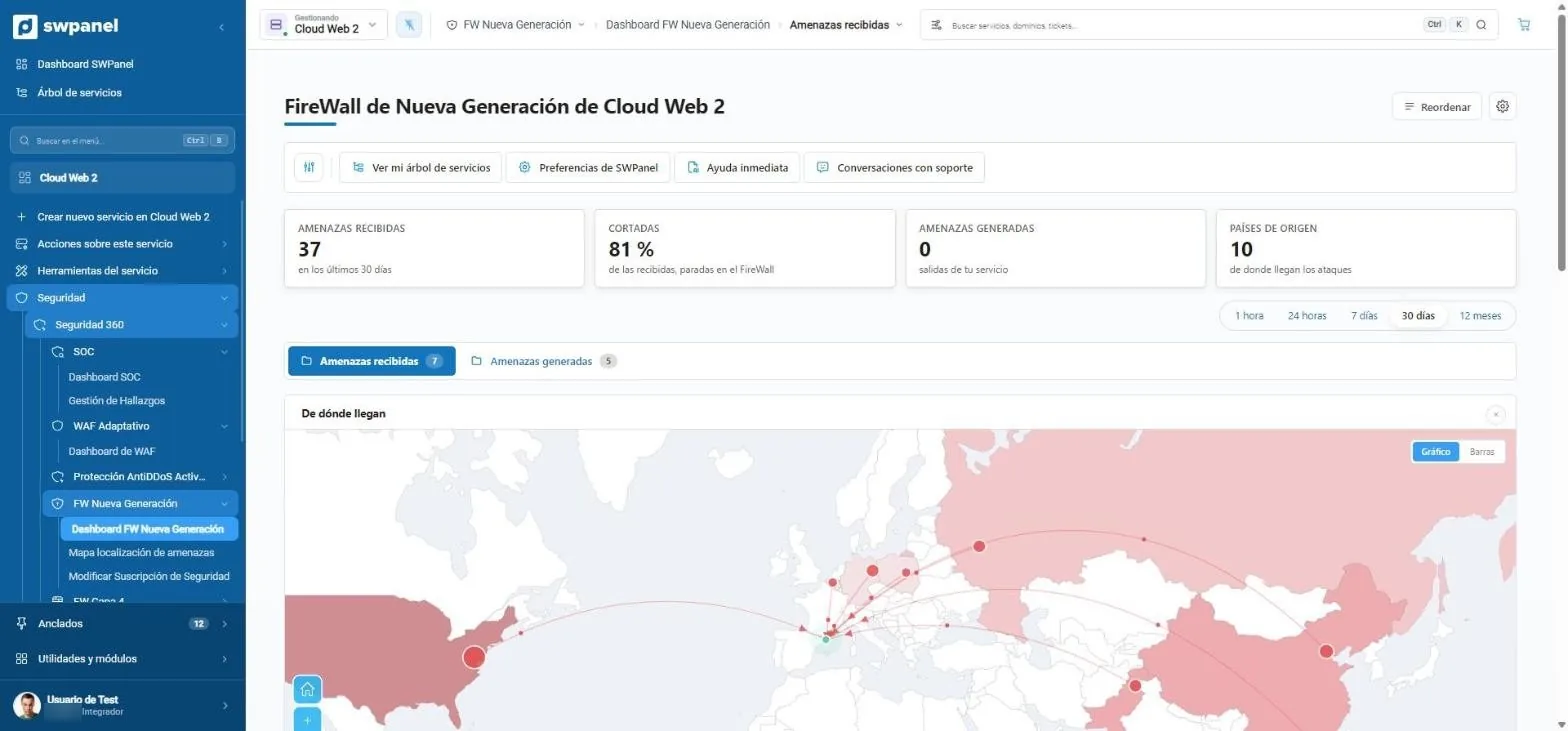
L'NGFW ispeziona il contenuto tramite firme, non solo la porta. Vedi le minacce rilevate, quante sono state bloccate dalla policy, la loro gravità e il paese di ogni IP.

  • Da un'ora a un anno, o su misura
  • Minacce ricevute e generate
  1. 37 minacce in 30 giorni; l'81 % di quelle rilevate, con azione di blocco.
  2. Periodo: da un'ora a un anno, o su misura.
  3. Da dove arrivano: il paese di ogni IP, sulla mappa.
Cloud Web 2 › FW Nuova Generazione › Minacce ricevute Schermata reale
Cloud Web 2 › FW Nuova Generazione › Minacce ricevute

Fail2Ban

I tentativi falliti, su una mappa

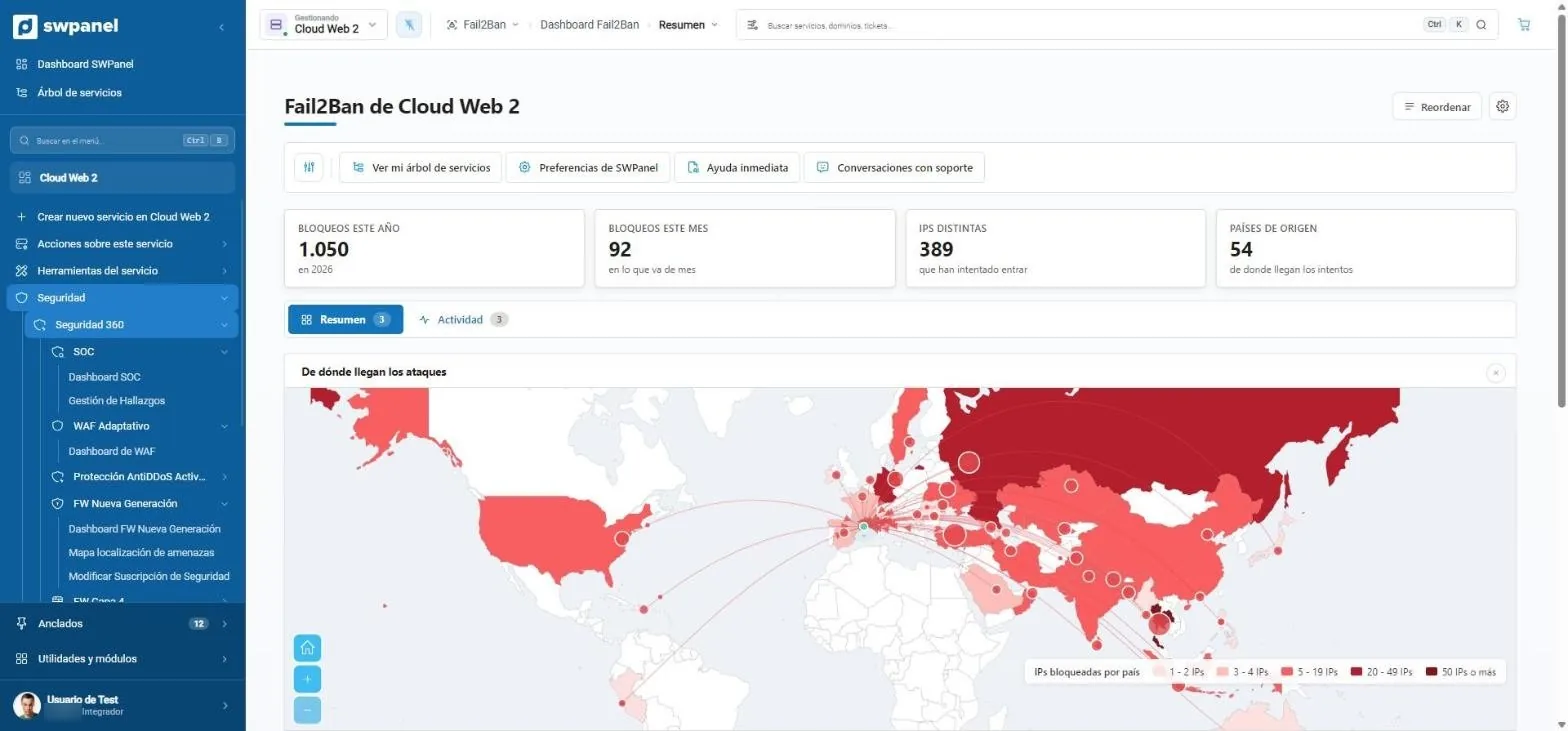
Blocchi dell'anno e del mese, IP distinti e paesi di origine. L'attività, riga per riga, nella scheda accanto.

  • Ban automatico dopo gli accessi falliti
  • Sblocco e liste da SWPanel
  1. 1.050 blocchi quest'anno, 389 IP distinti e 54 paesi.
  2. La mappa degli attacchi per numero di IP bloccati.
Cloud Web 2 › Fail2Ban › Riepilogo Schermata reale
Cloud Web 2 › Fail2Ban › Riepilogo

Come si muove un blocco

I livelli si passano il lavoro

Un blocco può nascere in Fail2Ban, nel SOC o nel piano di picchi dell'IA, e viene applicato sulla macchina stessa.

Fail2Ban Sul tuo server, all'istante Vede accessi falliti ripetuti
Decide da solo In base alle sue regole sui tentativi
Il SOC Ogni giorno, tutto il servizio Trova un IP che attacca
Decidi tu «Blocca questo IP», con simulazione
Il piano di picchi Con il modulo IA, in Cloud Un IP fa schizzare la CPU
Decide l'IA È reversibile: non aspetta
I tuoi blocchi IP Sulla macchina stessa
  • IP esterno Fail2Ban lista nera
  • IP esterno SOC fino alla data che imposti
  • IP esterno Piano di picchi 7 giorni

Se l'attacco è a un hosting, l'IP viene bloccato sul Cloud che lo ospita.

  • Ogni ora viene rimosso ciò che è scaduto.
  • Lo sblocchi da SWPanel quando vuoi.
  • Resta scritto nella tracciabilità: chi l'ha fatto, persona o IA.

Dal SOC non esce alcun blocco senza che una persona lo confermi. Il piano di picchi è reversibile, per questo l'IA lo applica senza aspettare.

Limiti chiari

Cosa include la gestione del firewall

Con Sicurezza 360 per Cloud e server. Contano le tue regole e i tuoi blocchi; quelli che arrivano da Fail2Ban, no.

  • 25 regole personalizzate nel firewall di livello 4
  • 50 blocchi IP propri, in contemporanea
  • 100 IPs per blocco
  • Ogni ora viene rimosso ciò che è scaduto

Il tuo Cloud e i suoi hosting

Proteggi il Cloud e i suoi hosting restano dietro

Ciò che vive nel tuo Cloud condivide le sue difese di rete. Ciò che è di ogni sito si attiva sito per sito.

  1. Attiva sul Cloud

    Sicurezza 360 per Cloud e server, con SWPanel installato.

  2. I tuoi hosting, dietro

    Restano dietro le difese di rete della macchina ed ereditano la policy del WAF del Cloud.

  3. Ogni hosting, senza costo

    La sua Sicurezza 360 è gratuita dentro il Cloud: attivala su quelli che vuoi per aggiungere SOC, WAF proprio, antivirus, AntiSpam, paesi e bot.

  4. Un blocco, al suo posto

    Se il rilevamento riguarda un hosting, l'IP viene bloccato sul tuo Cloud che lo ospita.

Un esempio

Ecco com'è il report dell'NGFW

Un PDF per periodo con ciò che il firewall di nuova generazione ha rilevato e bloccato.

Prima pagina dell'esempio: Minacce del firewall NGFW
Report

Minacce del firewall NGFW

Ciò che l'NGFW ha rilevato e bloccato in un periodo: per gravità, tipo e origine, i cambiamenti degli ultimi sei mesi e cosa fare per primo.

SW-NGF-… 29 pagine

Ogni documento porta un numero e un token univoci che lo collegano all'originale conservato in SWPanel. Come si verifica.

  • Le minacce per gravità: critica, alta, media e bassa
  • Per tipo e per paese di origine
  • Come sono cambiate negli ultimi sei mesi
  • Cosa conviene controllare per primo
  • In spagnolo, catalano e inglese

Domande frequenti

Dubbi su rete e firewall

Un hosting condiviso è già dietro l'AntiDDoS e il firewall perimetrale della nostra rete, senza una schermata dedicata. Il firewall di nuova generazione e Fail2Ban sono di Cloud e server, e un hosting dentro il tuo Cloud resta dietro le difese del suo Cloud.

Nel firewall di livello 4, i profili di ogni IP e le tue regole, che si applicano sul perimetro, e i tuoi blocchi IP con data di fine, che si applicano sulla macchina stessa. In Fail2Ban, lo sblocco e le sue liste. In quello di nuova generazione, i suoi report e, se il livello lo consente, la sensibilità. L'AntiDDoS lavora da solo.

No. Il SOC ti propone di bloccare gli IP che attaccano e una persona lo conferma, con una simulazione preliminare. Sono automatici i ban di Fail2Ban sul tuo server e il piano picchi del modulo IA: un blocco di 7 giorni che si annulla alla scadenza.

Quanto scegli: 30, 45, 60 o 90 giorni, oppure senza data. Ogni ora viene rimosso ciò che è scaduto e resta nello storico.

Ciò che entra attraverso Cloudflare arriva dai suoi nodi. SWPanel non attribuisce gli attacchi ai suoi IP né propone di bloccarli. E se non lo usi ancora, SWPanel attiva il piano Free di Cloudflare sul tuo hosting e lo gestisci da SWPanel.

Proteggi i tuoi servizi con Sicurezza 360

Il modulo Sicurezza è già attivo e senza costo nel tuo account. Aggiungi Sicurezza 360 a ogni hosting, Cloud o server che vuoi proteggere.