
SOC · Nur in Sicherheit 360
Ein SOC, das deine Dienste jeden Tag prüft
Kein kleines Team kann alle Logs lesen. Das SOC von SWPanel übernimmt das für dich: Es analysiert, was in jedem Dienst passiert, gleicht es mit der Bedrohungsanalyse ab und liefert dir klare Funde samt Lösung.
- Sicherheitsmodul aktiviert und kostenlos
- Wird in SWPanel konfiguriert
- Endet mit Ablauf des bezahlten Zeitraums
Das SOC von innen
Von „da stimmt etwas nicht“ zu „das ist zu tun“
Das SOC analysiert jeden Dienst täglich: Reputation der IPs, die dich besuchen, CVEs der installierten Software, Codefehler, E-Mail-Konfiguration und Serververhalten. Das siehst du.
Übersicht
Fünf Kennzahlen und ein Vorschlag
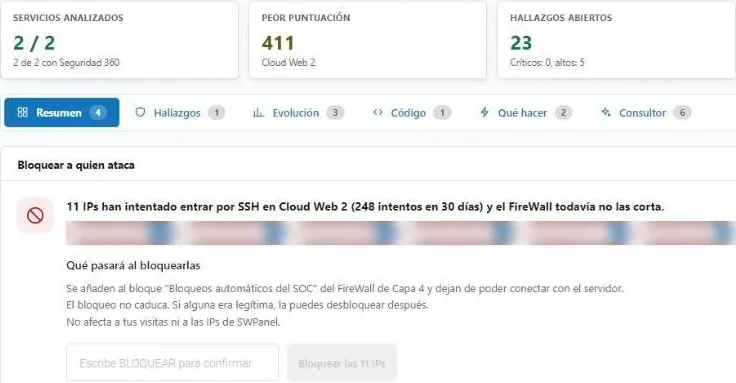
Oben der Status in einem Satz. Darunter die wichtigen Kennzahlen und, falls es Angreifer gibt, die die Firewall noch nicht stoppt, der Vorschlag, sie zu blockieren, samt den Folgen.
- Risikowert pro Dienst, von 0 bis in die Tausende
- Angreifende IPs über alle Dienste hinweg
- Bekannte und aktiv ausgenutzte CVEs (KEV)
- Ein Hinweis, der den Status zusammenfasst: in Ordnung, verdächtig oder kompromittiert.
- Fünf Kennzahlen: analysierte Dienste, schlechtester Wert, Funde, angreifende IPs und CVEs.
- Sechs Tabs: Übersicht, Funde, Entwicklung, Code, was zu tun ist und Berater.
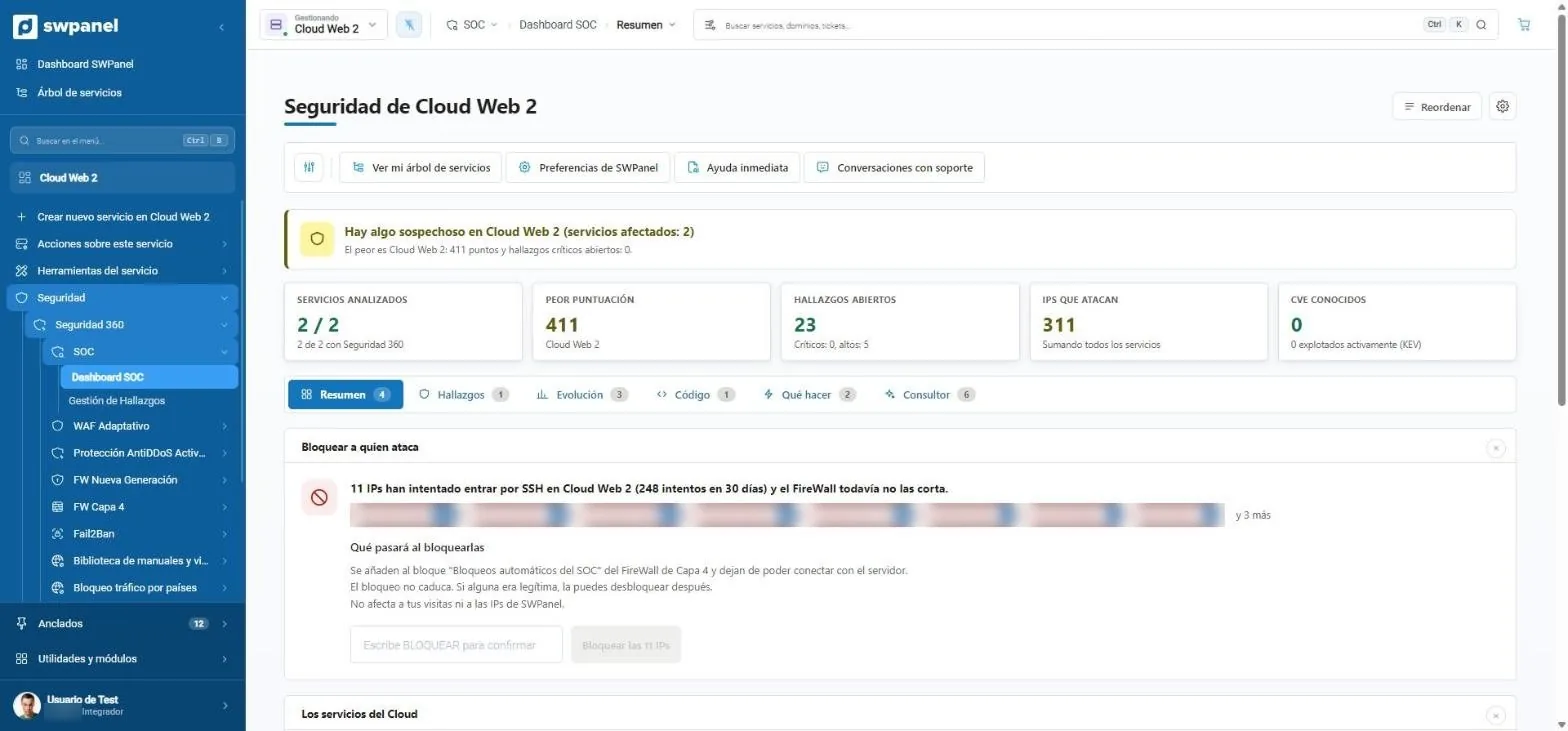
- Angreifer blockieren: 11 IPs versuchen, per SSH hereinzukommen, und das SOC schlägt vor, sie zu sperren.
- Zum Handeln tippst du BLOCKIEREN. Ein unachtsamer Klick wendet nichts an.
Die Sperren des SOC sind umkehrbar: Sie werden einem eigenen Firewall-Block hinzugefügt und lassen sich einzeln wieder entfernen.
Funde
Jedes Problem, mit dem Ort und der Lösung
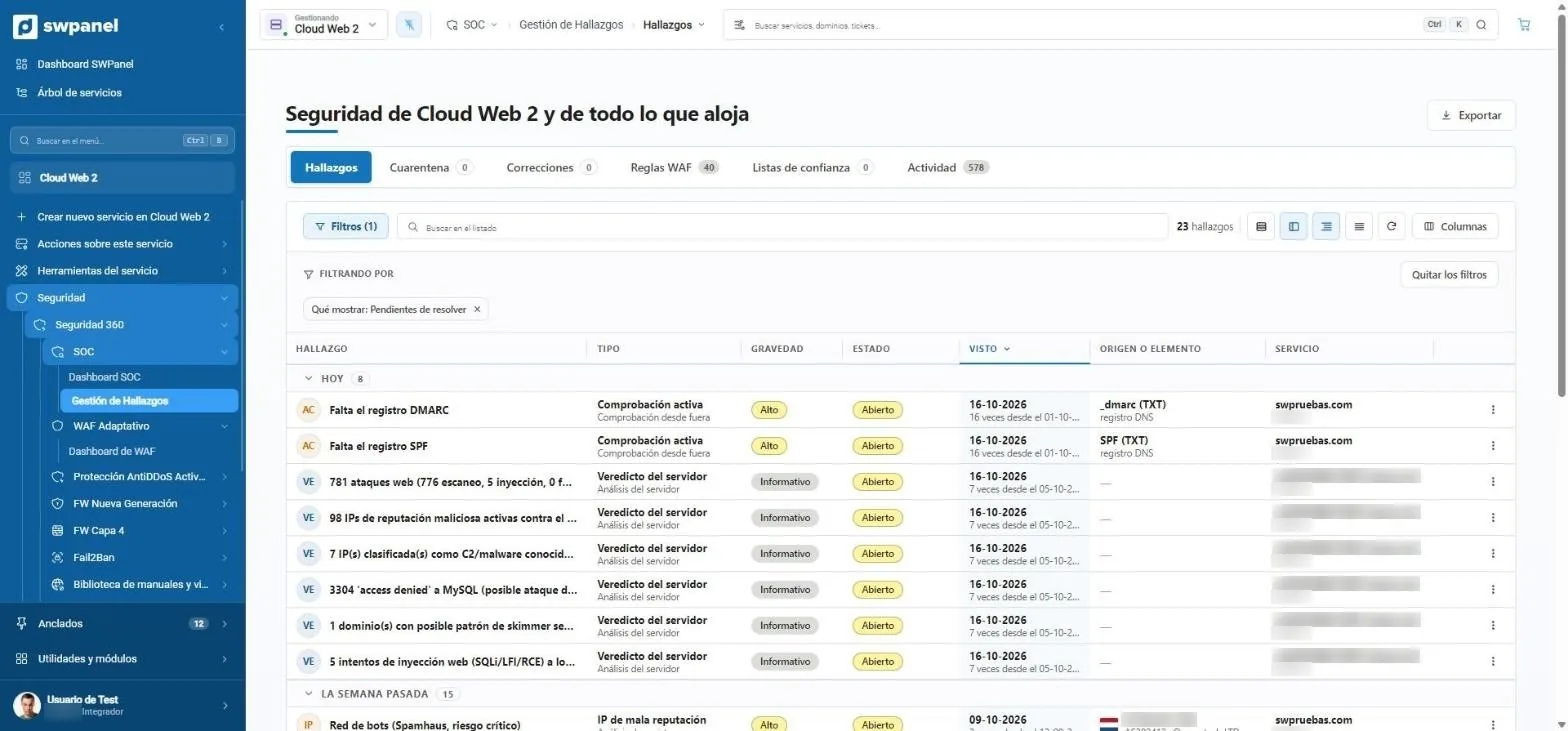
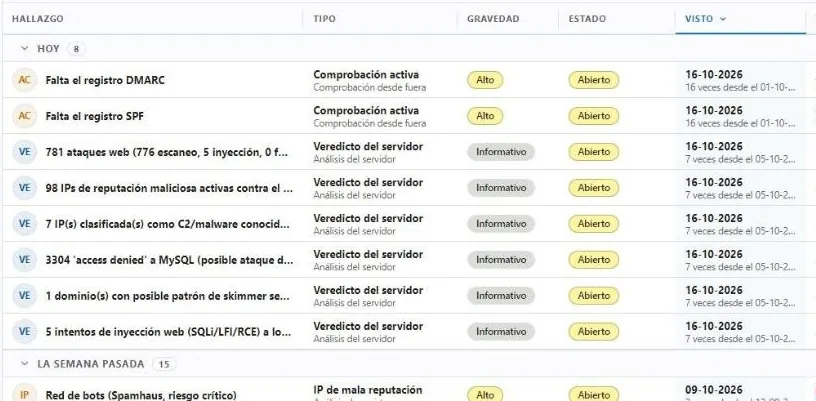
Die Funde werden nach Zeitpunkt des Auftretens gruppiert und nach Status, Schweregrad oder Typ gefiltert. Jeder sagt, wo er liegt: ein fehlender DNS-Eintrag, eine IP mit schlechtem Ruf, eine Website mit unsicherem Code.
- Quarantäne und Korrekturen mit Verlauf
- WAF-Regeln und Vertrauenslisten im selben Bildschirm
- Exportierbar für Audits
- Funde, Quarantäne, Korrekturen, WAF-Regeln, Vertrauenslisten und Aktivität.
- Filter, die gemerkt werden. Hier nur das, was noch offen ist.
- Schweregrad und Status jedes Fundes.
- Wo das Problem liegt: ein DNS-Eintrag, eine IP oder ein Dienst.
- Nach Zeitpunkt des Auftretens gruppiert: heute, letzte Woche ...
Code
Der Code jeder Website, bewertet
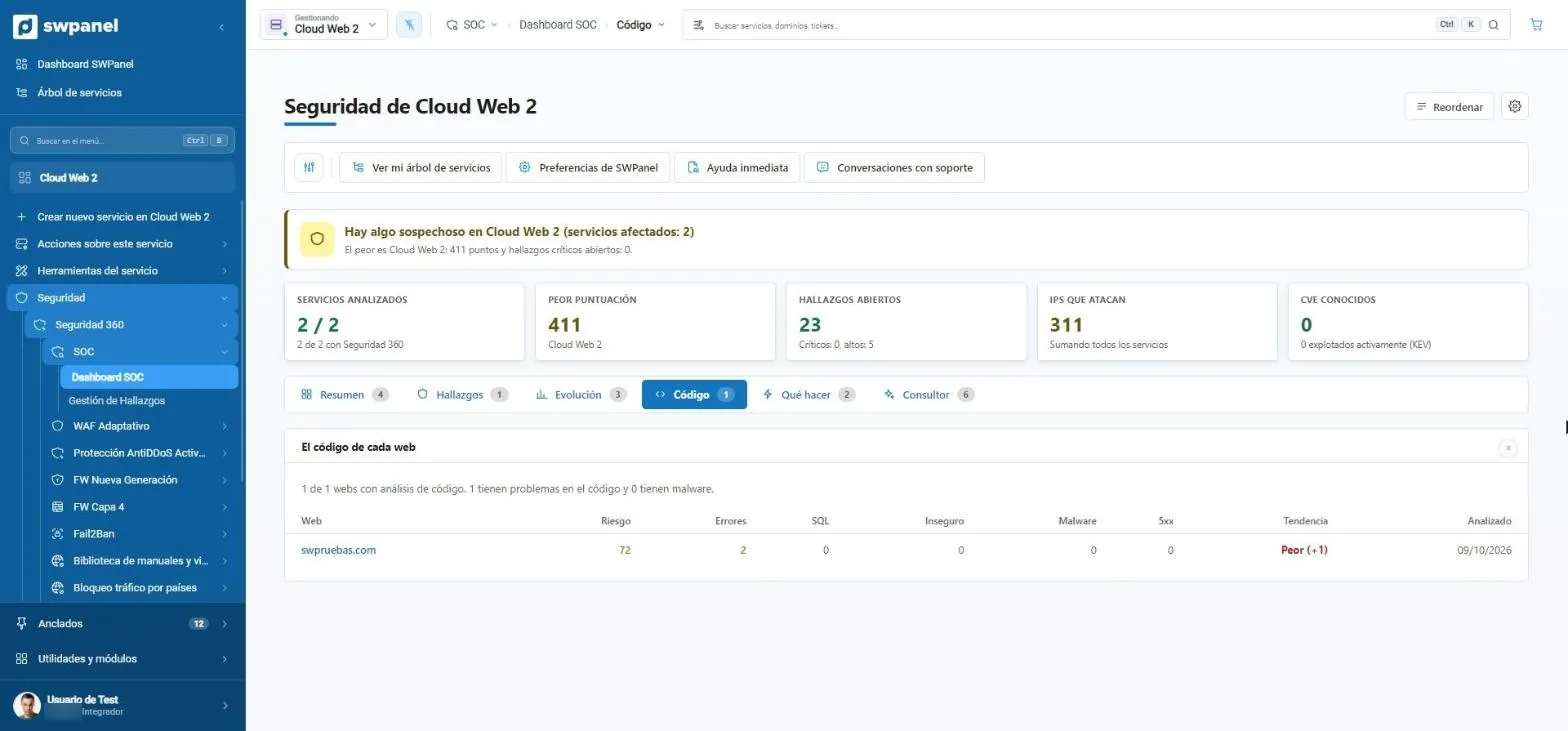
Fehler, gefährliche SQL-Abfragen, unsichere Funktionen, Malware und 5xx-Fehler, mit dem Trend seit der letzten Analyse. Eine Website, die schlechter wird, fällt auf, bevor sie ausfällt.
- Risiko pro Website und Entwicklung
- Link zum vollständigen Code-Audit
- Der Code jeder Website: Risiko, Fehler, SQL, unsicher, Malware, 5xx-Fehler und Trend.
- Risiko 72 und steigend. Man sieht es, bevor etwas passiert.
Was zu tun ist
Ein Plan nach Priorität
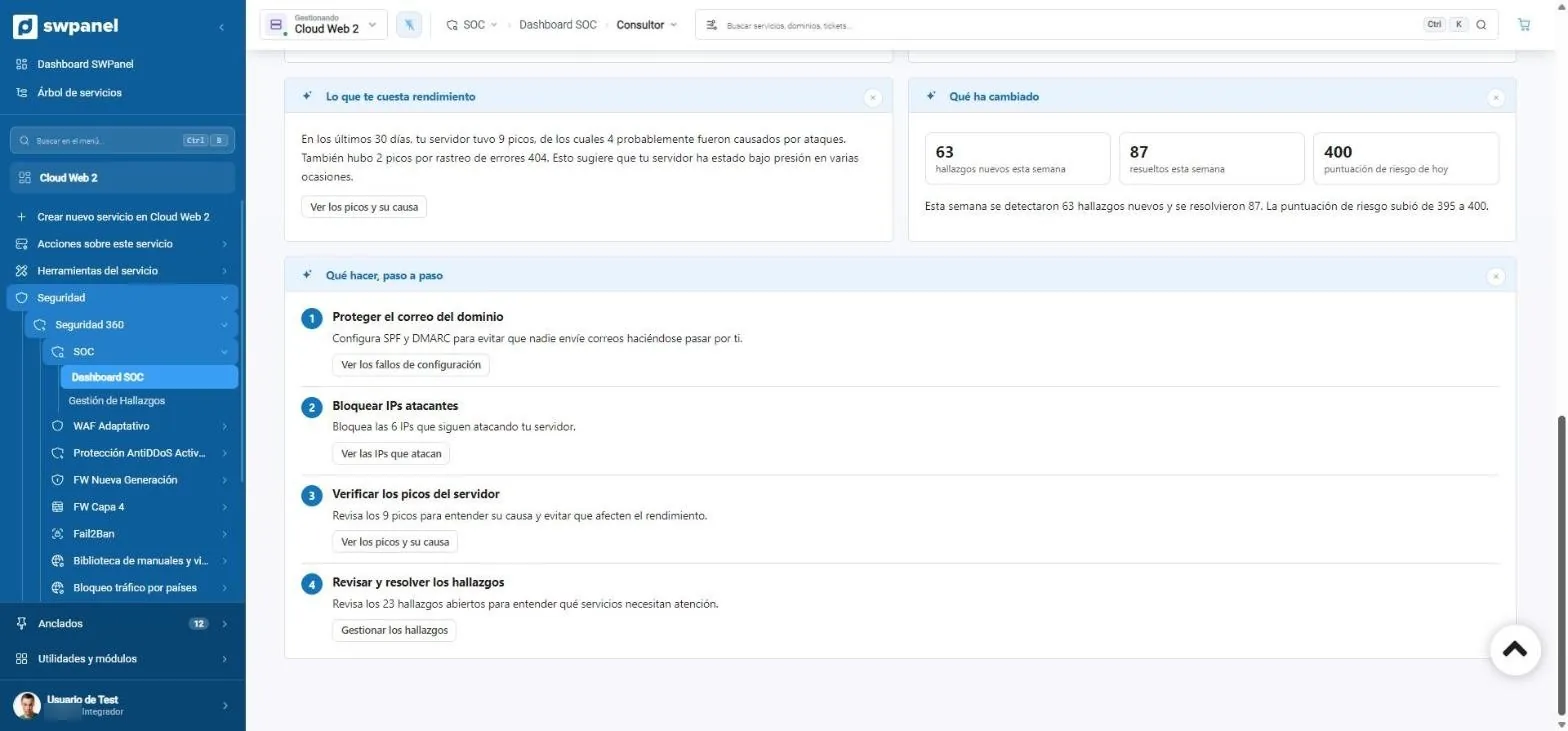
Der Berater macht aus den Funden Schritte. Jeder Schritt öffnet den genauen Bildschirm, in dem er gelöst wird: die SPF- und DMARC-Einträge, die zu blockierenden IPs oder die zu prüfenden Spitzen.
- Das Dringende zuerst
- Was sich seit letzter Woche geändert hat
- Was zu tun ist, Schritt für Schritt. Nach Priorität.
- Jeder Schritt öffnet den genauen Bildschirm, in dem er gelöst wird.
- Was sich diese Woche geändert hat: 63 neue Funde, 87 gelöst.
In 20 Sekunden
Der komplette Rundgang, als Video
- SOC-Übersicht
- Funde nach Schweregrad
- Diagnose des KI-Beraters
- Was dringend ist
- Was zu tun ist, Schritt für Schritt
Was es ist
Ein Security Operations Center für jeden Dienst
Das SOC von SWPanel analysiert täglich, was auf deinem Hosting, deiner Cloud oder deinem Server passiert ist, und macht daraus Funde: was es ist, warum es wichtig ist, wie schwer es wiegt und was zu tun ist.
Was es beobachtet
Ein Agent auf jedem Server erfasst Web, Fehler, Zugriffe, E-Mail und Fail2Ban.
- Webanfragen und Fehler
- Zugriffe und Authentifizierungen
- E-Mail und Fail2Ban-Sperren
Mit Kontext
Jede IP kommt mit Land, Betreiber und Historie.
- Land und Betreiber jeder IP
- Listen, auf denen sie auftaucht
- Was sie gegen deine Dienste getan hat
Mit Schwachstellen abgeglichen
Die Versionen deiner Software werden mit CVE-Datenbanken abgeglichen.
- PHP, Apache und Nginx
- Meistgenutzte CMS
- Reale Ausnutzung und Ransomware
Verwaltung der Funde
Vom Alarm zur Lösung
01
Funde nach Schweregrad sortiert
Jeder Fund zeigt die Beweise, auf denen er beruht, und seinen Status. Du markierst ihn als geprüft, löst ihn mit der vorgeschlagenen Aktion oder verwirfst ihn mit Begründung. Nichts geht verloren.
- Beweise zu jedem Fund
- Status: neu, in Bearbeitung, gelöst, verworfen
- Verlauf pro Dienst
Häufige Fragen
Fragen zu SOC und Funden


Schütze deine Dienste mit Sicherheit 360
Das Sicherheitsmodul ist in deinem Konto bereits kostenlos aktiviert. Füge Sicherheit 360 zu jedem Hosting, jeder Cloud und jedem Server hinzu, den du schützen willst.