
SOC · Uniquement dans Sécurité 360
Un SOC qui examine vos services chaque jour
Aucune petite équipe ne peut lire tous les journaux. Le SOC de SWPanel le fait pour vous : il analyse ce qui se passe dans chaque service, le croise avec la veille sur les menaces et vous livre des constats clairs avec leur solution.
- Module Sécurité activé et sans coût
- Se configure depuis SWPanel
- Résiliation à la fin de la période payée
Le SOC de l'intérieur
De « il y a quelque chose d'anormal » à « voici ce qu'il faut faire »
Le SOC analyse chaque service au quotidien : réputation des IP qui vous visitent, CVE de ce que vous avez installé, erreurs de code, configuration de la messagerie et comportement du serveur. Voici ce que vous voyez.
Résumé
Cinq chiffres et une proposition
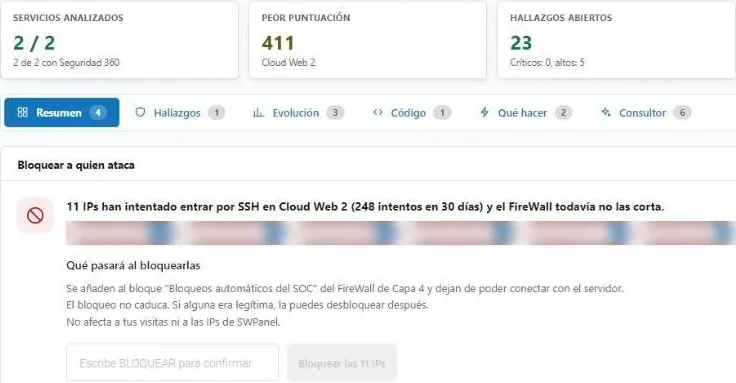
En haut, l'état en une phrase. En dessous, les chiffres qui comptent et, s'il y a des attaquants que le pare-feu ne coupe pas encore, la proposition de les bloquer avec ce qui se passera.
- Score de risque par service, de 0 à plusieurs milliers
- IP attaquantes tous services confondus
- CVE connues et activement exploitées (KEV)
- Un avis qui résume l'état : en ordre, suspect ou compromis.
- Cinq chiffres : services analysés, pire score, constats, IP attaquantes et CVE.
- Six onglets : résumé, constats, évolution, code, quoi faire et consultant.
- Bloquer ceux qui attaquent : 11 IP tentent d'entrer par SSH et le SOC propose de les couper.
- Pour agir, vous tapez BLOQUER. Rien ne s'applique par un clic distrait.
Les blocages du SOC sont réversibles : ils sont ajoutés à un bloc dédié du pare-feu et peuvent être retirés un à un.
Constats
Chaque problème, avec où il se trouve et comment le résoudre
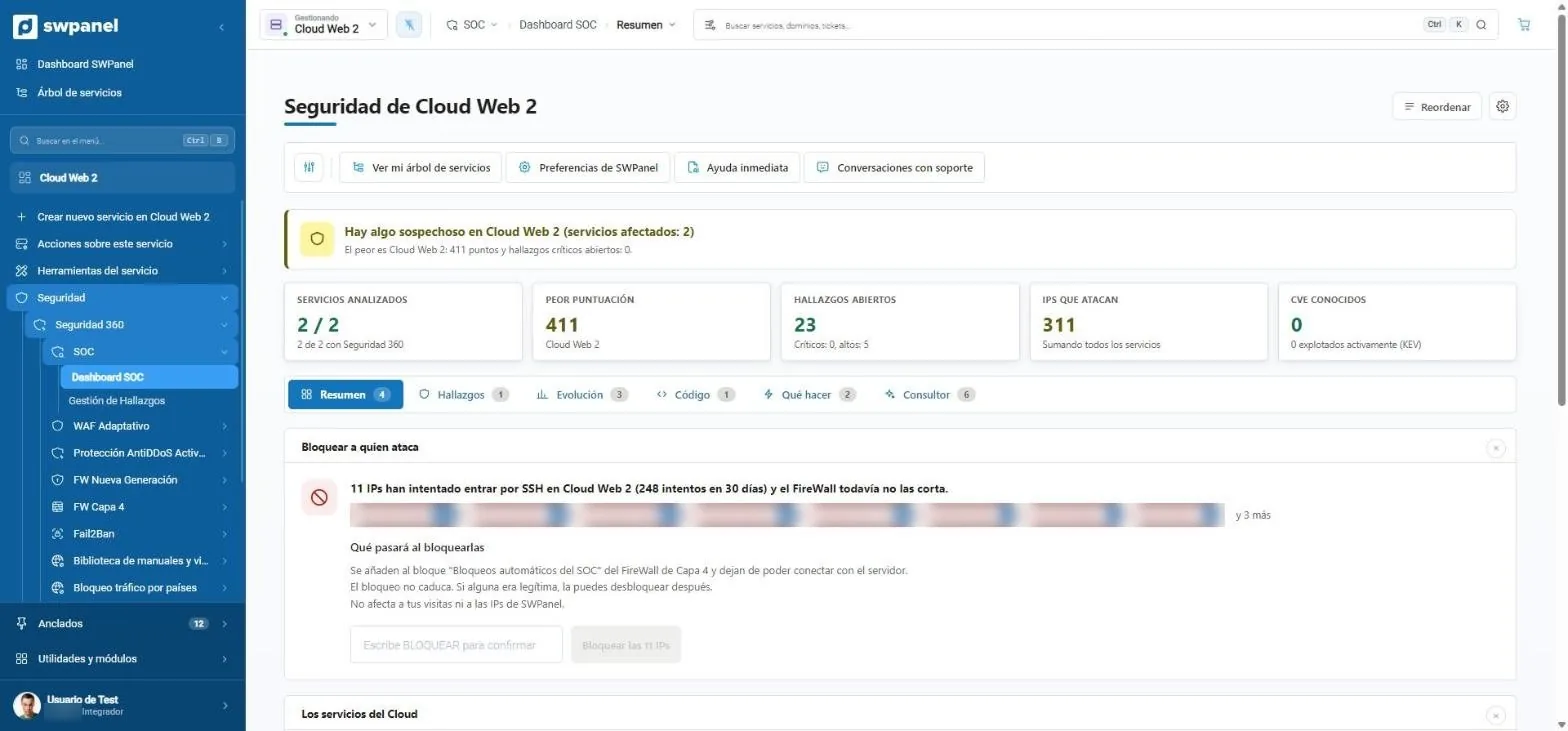
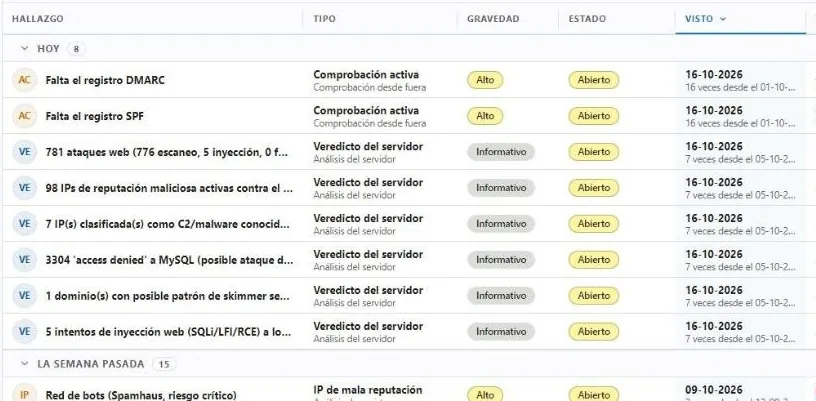
Les constats sont regroupés par date d'apparition et filtrés par état, gravité ou type. Chacun indique où il se trouve : un enregistrement DNS manquant, une IP à mauvaise réputation, un site au code non sécurisé.
- Quarantaine et corrections avec historique
- Règles WAF et listes de confiance depuis le même écran
- Exportable pour les audits
- Constats, quarantaine, corrections, règles WAF, listes de confiance et activité.
- Des filtres mémorisés. Ici, uniquement ce qui reste à résoudre.
- Gravité et état de chaque constat.
- Où se trouve le problème : un enregistrement DNS, une IP ou un service.
- Regroupés par date d'apparition : aujourd'hui, la semaine dernière...
Code
Le code de chaque site, noté
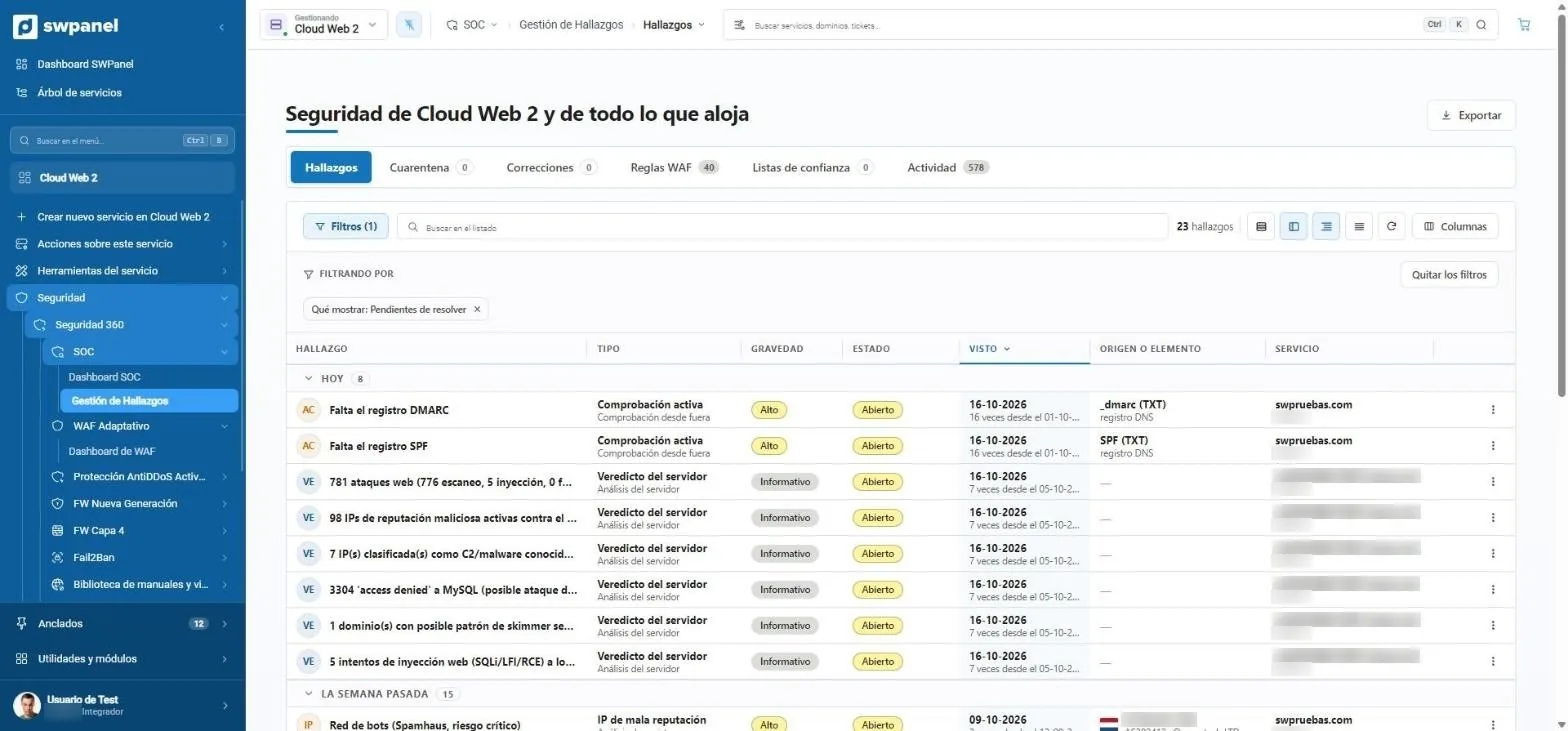
Erreurs, requêtes SQL dangereuses, fonctions non sécurisées, malwares et erreurs 5xx, avec la tendance par rapport à la dernière analyse. Un site qui se dégrade se voit avant de tomber.
- Risque par site et évolution
- Lien vers l'audit de code complet
- Le code de chaque site : risque, erreurs, SQL, non sécurisé, malwares, erreurs 5xx et tendance.
- Risque 72 et en dégradation. On le voit avant qu'il se passe quoi que ce soit.
Quoi faire
Un plan par ordre de priorité
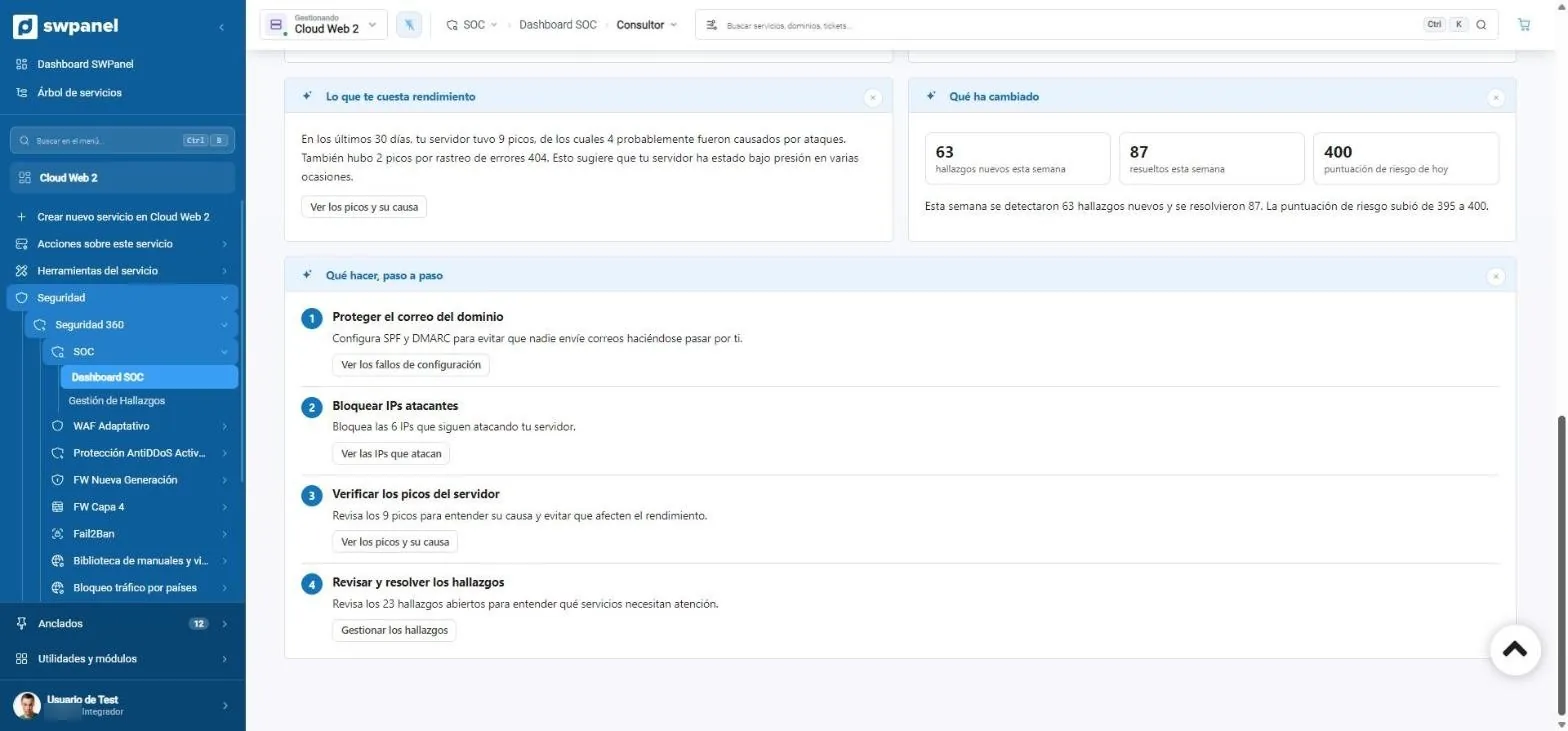
Le consultant transforme les constats en étapes. Chaque étape ouvre l'écran exact où elle se résout : les enregistrements SPF et DMARC, les IP à bloquer ou les pics à examiner.
- L'urgent d'abord
- Ce qui a changé depuis la semaine dernière
- Quoi faire, pas à pas. Par ordre de priorité.
- Chaque étape ouvre l'écran exact où elle se résout.
- Ce qui a changé cette semaine : 63 nouveaux constats, 87 résolus.
En 20 secondes
La visite complète, en vidéo
- Résumé du SOC
- Constats par gravité
- Diagnostic du consultant IA
- Ce qui est urgent
- Quoi faire, pas à pas
Ce que c'est
Un centre d'opérations de sécurité pour chaque service
Le SOC de SWPanel analyse chaque jour ce qui s'est passé sur votre hébergement, Cloud ou serveur et le transforme en constats : ce que c'est, pourquoi c'est important, sa gravité et quoi faire.
Ce qu'il observe
Un agent sur chaque serveur collecte web, erreurs, accès, e-mail et Fail2Ban.
- Requêtes web et erreurs
- Accès et authentifications
- E-mail et blocages Fail2Ban
Avec contexte
Chaque IP arrive avec son pays, son opérateur et son historique.
- Pays et opérateur de chaque IP
- Listes sur lesquelles elle figure
- Ce qu'elle a fait contre vos services
Croisé avec les vulnérabilités
Les versions de vos logiciels sont croisées avec les bases de CVE.
- PHP, Apache et Nginx
- CMS les plus utilisés
- Exploitation réelle et ransomware
Gestion des constats
De l'alerte à la solution
01
Constats classés par gravité
Chaque constat montre la preuve sur laquelle il repose et son état. Vous le marquez comme examiné, le résolvez avec l'action proposée ou l'écartez avec un motif. Rien ne se perd.
- Preuve de chaque constat
- États : nouveau, en cours, résolu, écarté
- Historique par service
Questions fréquentes
Questions sur le SOC et les constats


Protégez vos services avec Sécurité 360
Le module Sécurité est déjà activé et sans coût sur votre compte. Ajoutez Sécurité 360 à chaque hébergement, Cloud ou serveur que vous voulez protéger.