
SOC · Solo in Sicurezza 360
Un SOC che controlla i tuoi servizi ogni giorno
Nessun piccolo team può leggere tutti i log. Il SOC di SWPanel lo fa per te: analizza ciò che accade in ogni servizio, lo incrocia con la threat intelligence e ti lascia rilevamenti chiari con la loro soluzione.
- Modulo Sicurezza attivato e senza costo
- Si configura da SWPanel
- Si disdice al termine del periodo pagato
Il SOC da dentro
Da «c'è qualcosa di strano» a «ecco cosa bisogna fare»
Il SOC analizza ogni servizio ogni giorno: reputazione degli IP che ti visitano, CVE di ciò che hai installato, errori del codice, configurazione della posta e comportamento del server. Questo è ciò che vedi.
Riepilogo
Cinque numeri e una proposta
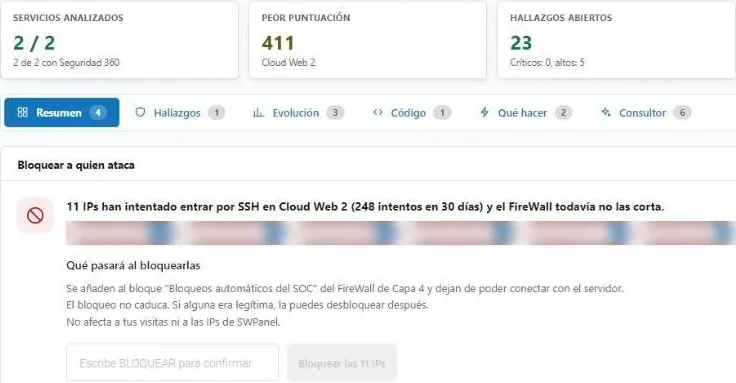
In alto, lo stato in una frase. Sotto, i numeri che contano e, se ci sono attaccanti che il firewall non ferma ancora, la proposta di bloccarli con ciò che succederà.
- Punteggio di rischio per servizio, da 0 a migliaia
- IP che attaccano sommando tutti i servizi
- CVE noti e sfruttati attivamente (KEV)
- Un avviso che riassume lo stato: in ordine, sospetto o compromesso.
- Cinque numeri: servizi analizzati, punteggio peggiore, rilevamenti, IP che attaccano e CVE.
- Sei schede: riepilogo, rilevamenti, evoluzione, codice, cosa fare e consulente.
- Bloccare chi attacca: 11 IP cercano di entrare via SSH e il SOC propone di fermarle.
- Per agire scrivi BLOCCA. Nulla viene applicato con un clic distratto.
I blocchi del SOC sono reversibili: vengono aggiunti a un blocco dedicato del firewall e si possono togliere uno a uno.
Rilevamenti
Ogni problema, con dove si trova e come si risolve
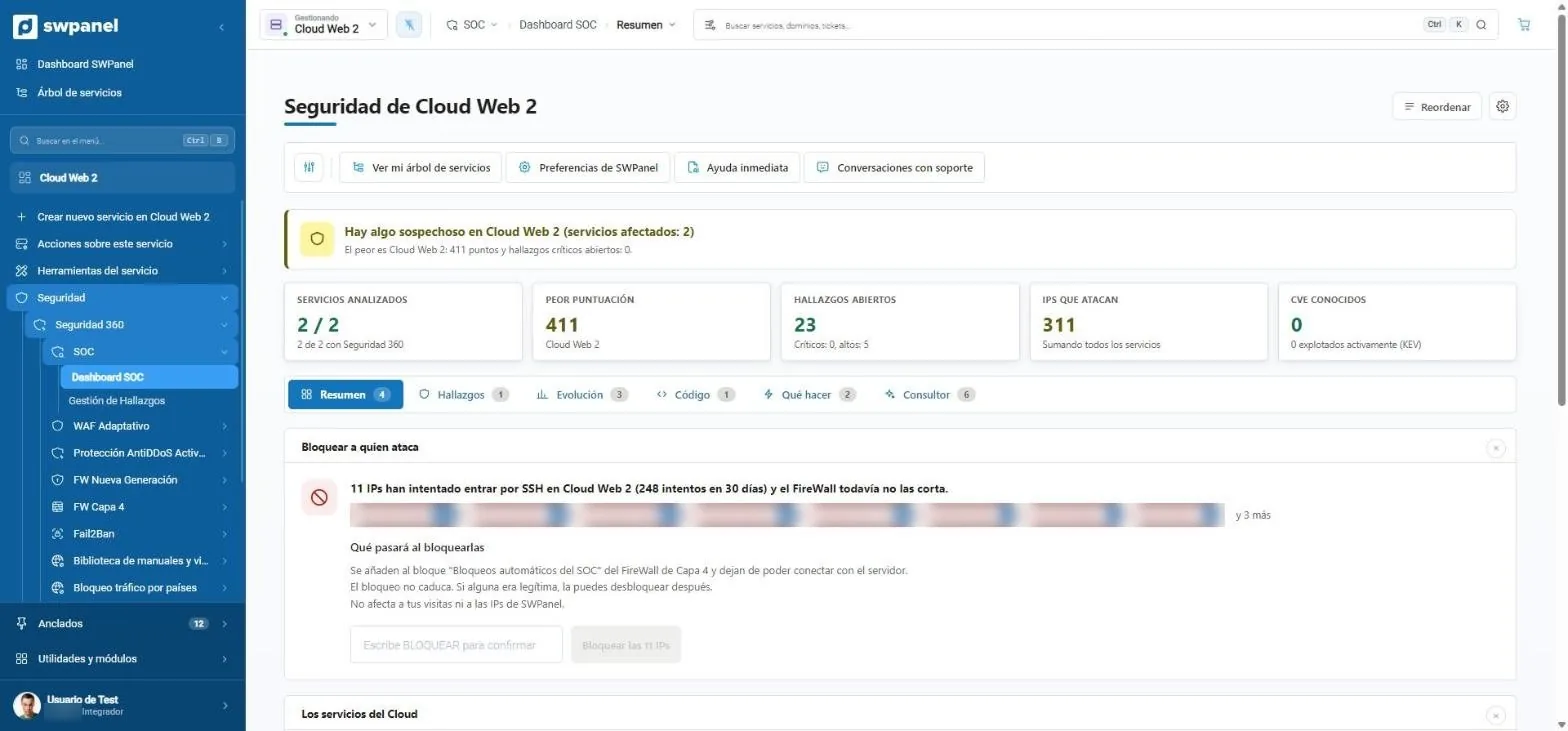
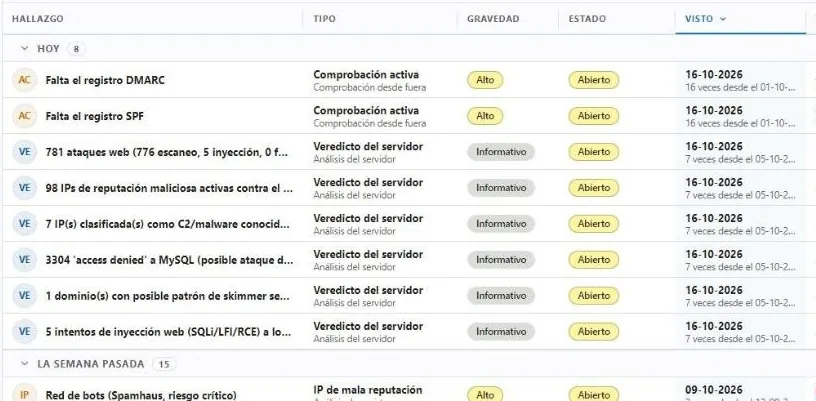
I rilevamenti sono raggruppati per quando sono comparsi e filtrati per stato, gravità o tipo. Ognuno dice dove si trova: un record DNS mancante, un IP con cattiva reputazione, un sito con codice non sicuro.
- Quarantena e correzioni con cronologia
- Regole WAF e liste di fiducia dalla stessa schermata
- Esportabile per gli audit
- Rilevamenti, quarantena, correzioni, regole WAF, liste di fiducia e attività.
- Filtri che vengono ricordati. Qui, solo ciò che resta da risolvere.
- Gravità e stato di ogni rilevamento.
- Dov'è il problema: un record DNS, un IP o un servizio.
- Raggruppati per quando sono comparsi: oggi, la settimana scorsa...
Codice
Il codice di ogni sito, valutato
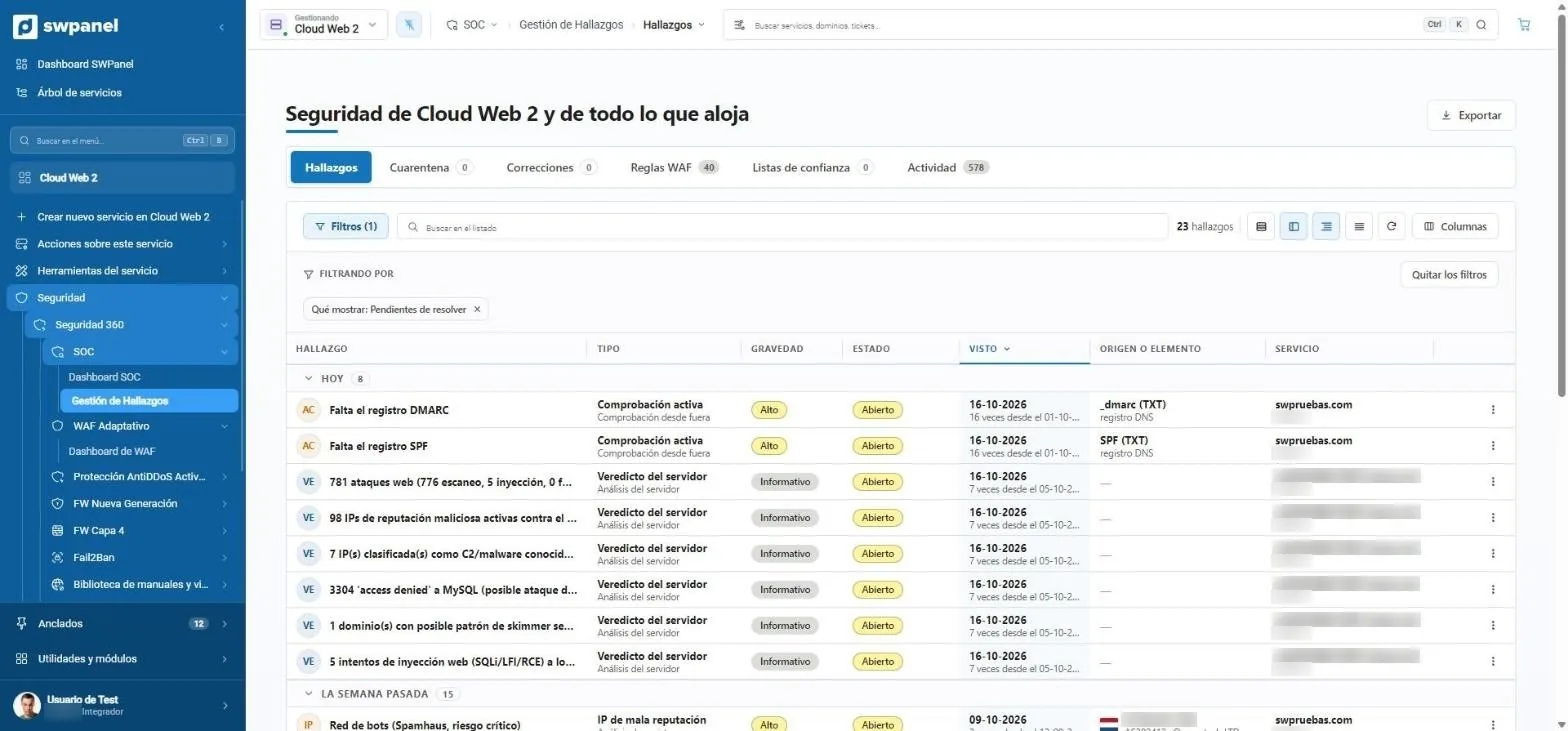
Errori, query SQL pericolose, funzioni non sicure, malware ed errori 5xx, con la tendenza rispetto all'ultima analisi. Un sito che peggiora si vede prima che cada.
- Rischio per sito ed evoluzione
- Link all'audit del codice completo
- Il codice di ogni sito: rischio, errori, SQL, non sicuro, malware, errori 5xx e tendenza.
- Rischio 72 e in peggioramento. Si vede prima che succeda qualcosa.
Cosa fare
Un piano in ordine di priorità
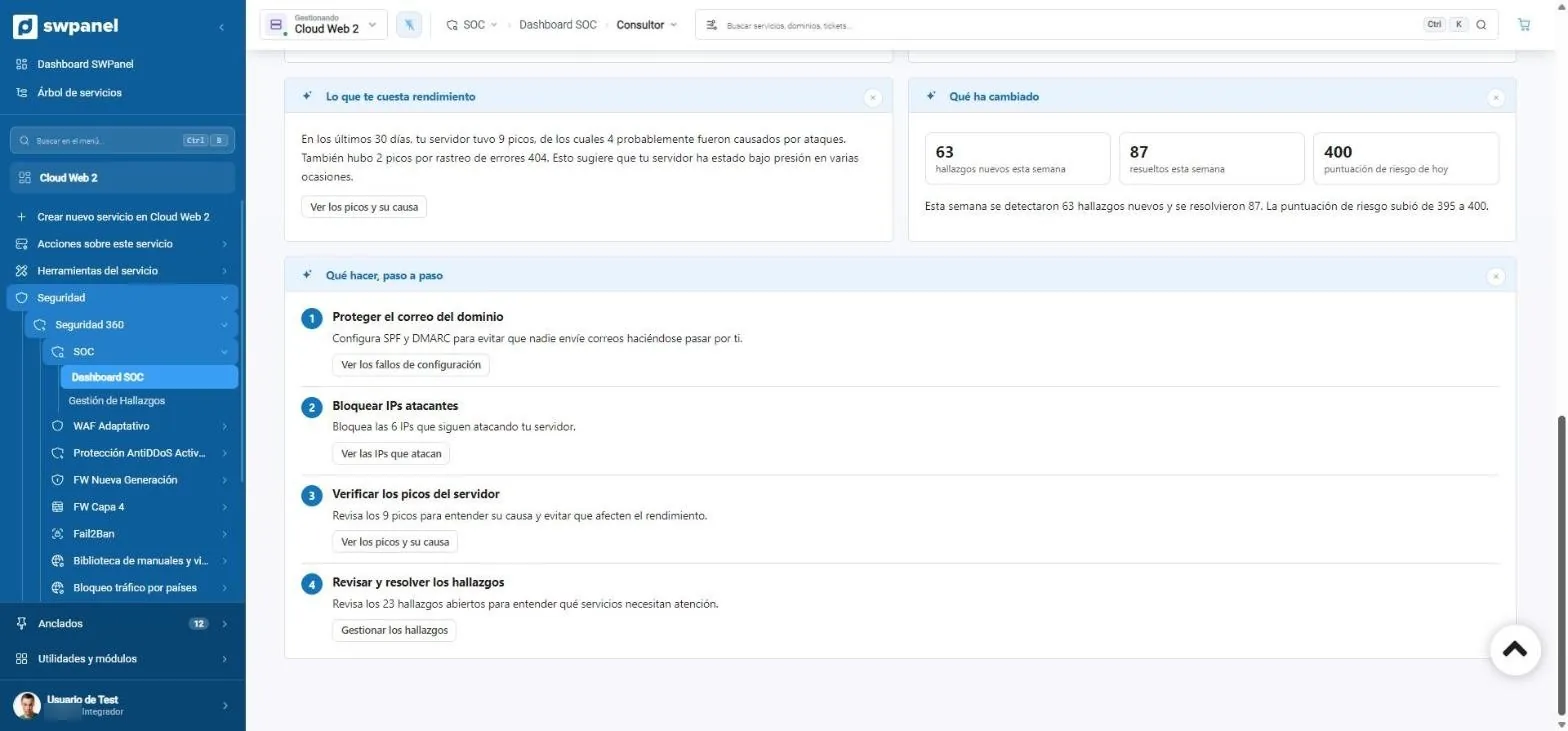
Il consulente trasforma i rilevamenti in passaggi. Ogni passaggio apre la schermata esatta in cui si risolve: i record SPF e DMARC, gli IP da bloccare o i picchi da controllare.
- L'urgente per primo
- Cosa è cambiato dalla settimana scorsa
- Cosa fare, passo dopo passo. In ordine di priorità.
- Ogni passaggio apre la schermata esatta in cui si risolve.
- Cosa è cambiato questa settimana: 63 nuovi rilevamenti, 87 risolti.
In 20 secondi
Il percorso completo, in video
- Riepilogo del SOC
- Rilevamenti per gravità
- Diagnosi del consulente IA
- Ciò che è urgente
- Cosa fare, passo dopo passo
Cos'è
Un centro operativo di sicurezza per ogni servizio
Il SOC di SWPanel analizza ogni giorno ciò che è successo sul tuo hosting, Cloud o server e lo trasforma in rilevamenti: cos'è, perché è importante, quanto è grave e cosa fare.
Cosa osserva
Un agente su ogni server raccoglie web, errori, accessi, posta e Fail2Ban.
- Richieste web ed errori
- Accessi e autenticazioni
- Posta e blocchi di Fail2Ban
Con contesto
Ogni IP arriva con il suo paese, il suo operatore e il suo storico.
- Paese e operatore di ogni IP
- Liste in cui compare
- Cosa ha fatto contro i tuoi servizi
Incrociato con le vulnerabilità
Le versioni del tuo software vengono incrociate con i database CVE.
- PHP, Apache e Nginx
- CMS più usati
- Sfruttamento reale e ransomware
Gestione dei rilevamenti
Dall'allerta alla soluzione
01
Rilevamenti ordinati per gravità
Ogni rilevamento mostra l'evidenza su cui si basa e il suo stato. Lo segni come rivisto, lo risolvi con l'azione proposta o lo scarti con un motivo. Non si perde nulla.
- Evidenza di ogni rilevamento
- Stati: nuovo, in corso, risolto, scartato
- Storico per servizio
Domande frequenti
Dubbi sul SOC e i rilevamenti


Proteggi i tuoi servizi con Sicurezza 360
Il modulo Sicurezza è già attivo e senza costo nel tuo account. Aggiungi Sicurezza 360 a ogni hosting, Cloud o server che vuoi proteggere.