
SOC · Solo en Seguridad 360
Un SOC que revisa tus servicios cada día
Ningún equipo pequeño puede leer todos los logs. El SOC de SWPanel lo hace por ti: analiza lo que pasa en cada servicio, lo cruza con la inteligencia de amenazas y te deja hallazgos claros con su solución.
- Módulo Seguridad activado y sin coste
- Se configura desde SWPanel
- Baja al final del periodo pagado
El SOC por dentro
De «hay algo raro» a «esto es lo que hay que hacer»
El SOC analiza cada servicio a diario: reputación de las IPs que te visitan, CVE de lo que tienes instalado, errores del código, configuración del correo y comportamiento del servidor. Esto es lo que ves.
Resumen
Cinco cifras y una propuesta
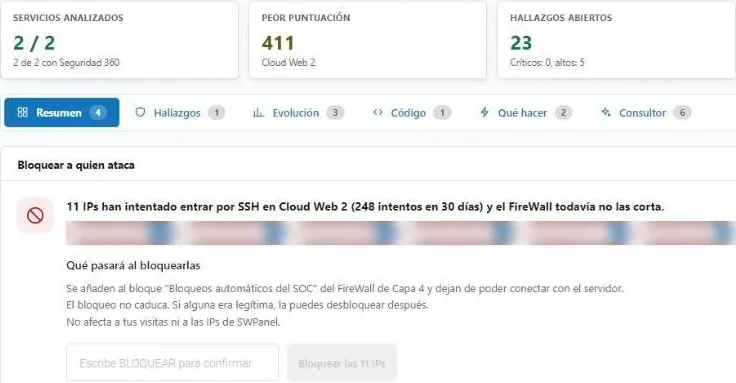
Arriba, el estado en una frase. Debajo, las cifras que importan y, si hay atacantes que el cortafuegos aún no corta, la propuesta de bloquearlos con lo que pasará al hacerlo.
- Puntuación de riesgo por servicio, de 0 a miles
- IPs que atacan sumando todos los servicios
- CVE conocidos y explotados activamente (KEV)
- Un aviso que resume el estado: en orden, sospechoso o comprometido.
- Cinco cifras: servicios analizados, peor puntuación, hallazgos, IPs que atacan y CVE.
- Seis pestañas: resumen, hallazgos, evolución, código, qué hacer y consultor.
- Bloquear a quien ataca: 11 IPs intentan entrar por SSH y el SOC propone cortarlas.
- Para actuar escribes BLOQUEAR. Nada se aplica por un clic despistado.
Los bloqueos del SOC son reversibles: se añaden a un bloque propio del cortafuegos y se pueden quitar uno a uno.
Hallazgos
Cada problema, con dónde está y cómo se resuelve
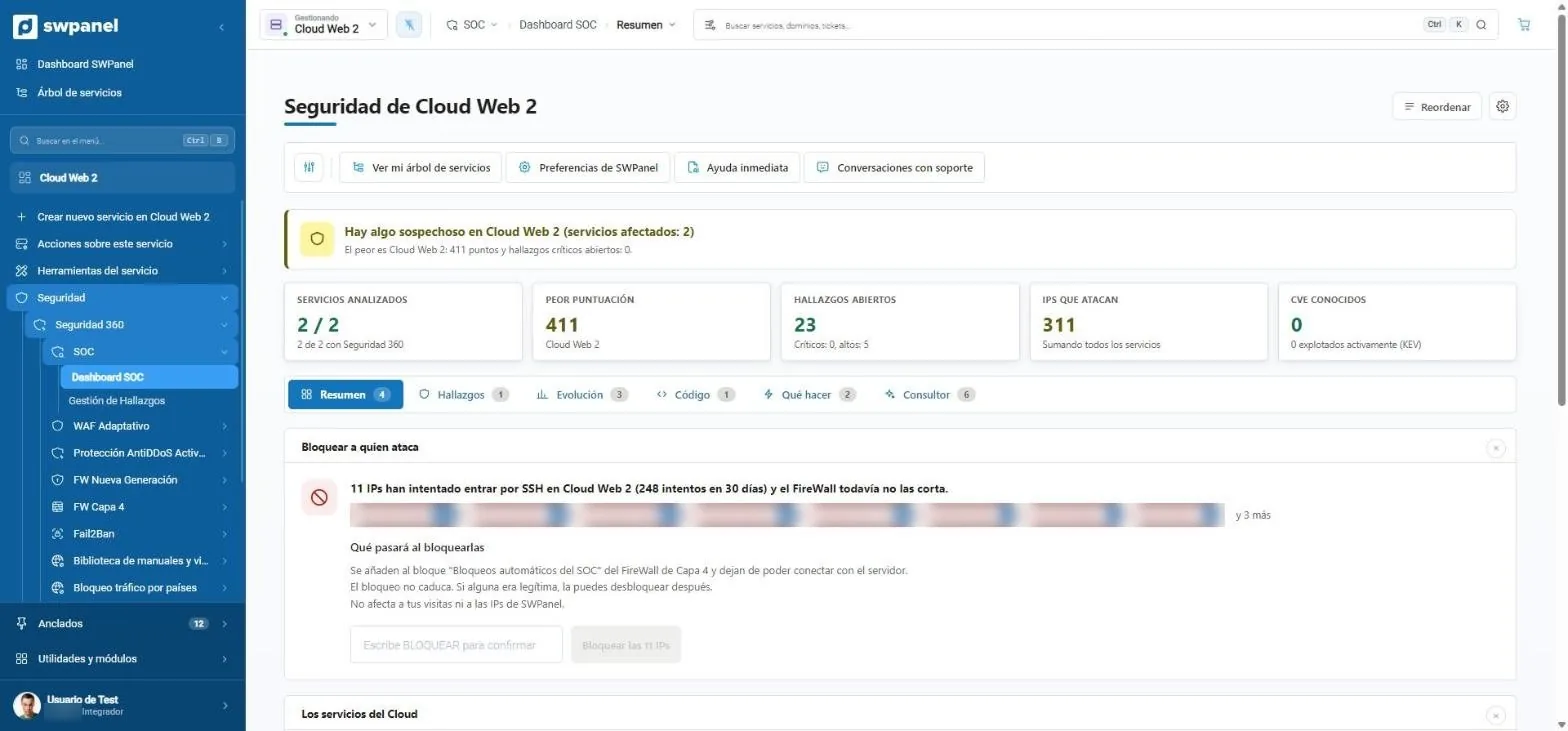
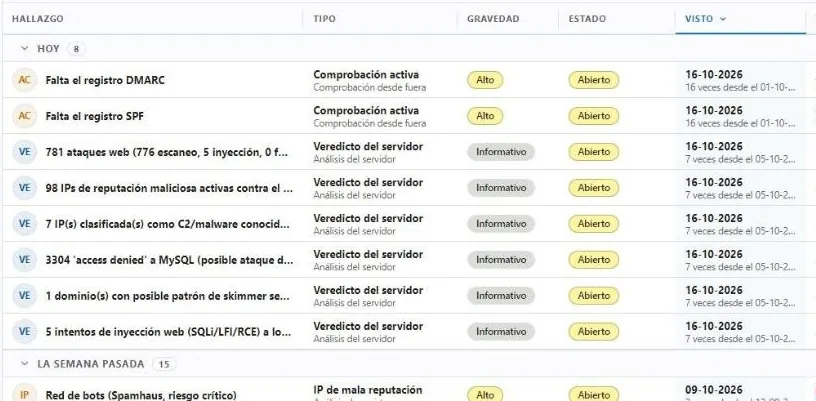
Los hallazgos se agrupan por cuándo aparecieron y se filtran por estado, gravedad o tipo. Cada uno dice dónde está: un registro DNS que falta, una IP con mala reputación, una web con código inseguro.
- Cuarentena y correcciones con historial
- Reglas WAF y listas de confianza desde la misma pantalla
- Exportable para auditorías
- Hallazgos, cuarentena, correcciones, reglas WAF, listas de confianza y actividad.
- Filtros que se recuerdan. Aquí, solo lo pendiente de resolver.
- Gravedad y estado de cada hallazgo.
- Dónde está el problema: un registro DNS, una IP o un servicio.
- Agrupados por cuándo aparecieron: hoy, la semana pasada...
Código
El código de cada web, puntuado
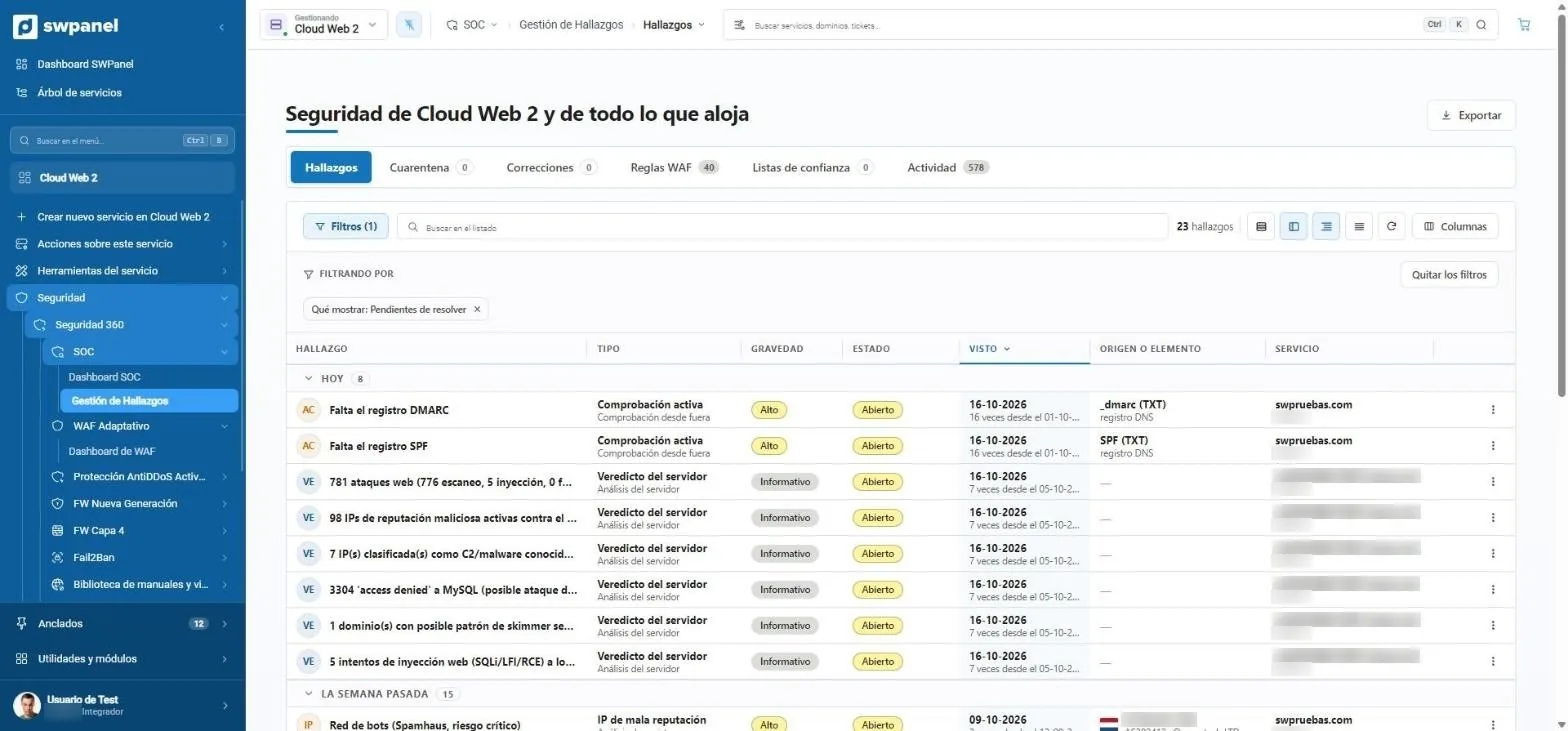
Errores, consultas SQL peligrosas, funciones inseguras, malware y errores 5xx, con la tendencia respecto al último análisis. Una web que empeora se ve antes de que caiga.
- Riesgo por web y evolución
- Enlace a la auditoría de código completa
- El código de cada web: riesgo, errores, SQL, inseguro, malware, errores 5xx y tendencia.
- Riesgo 72 y empeorando. Se ve antes de que pase algo.
Qué hacer
Un plan en orden de prioridad
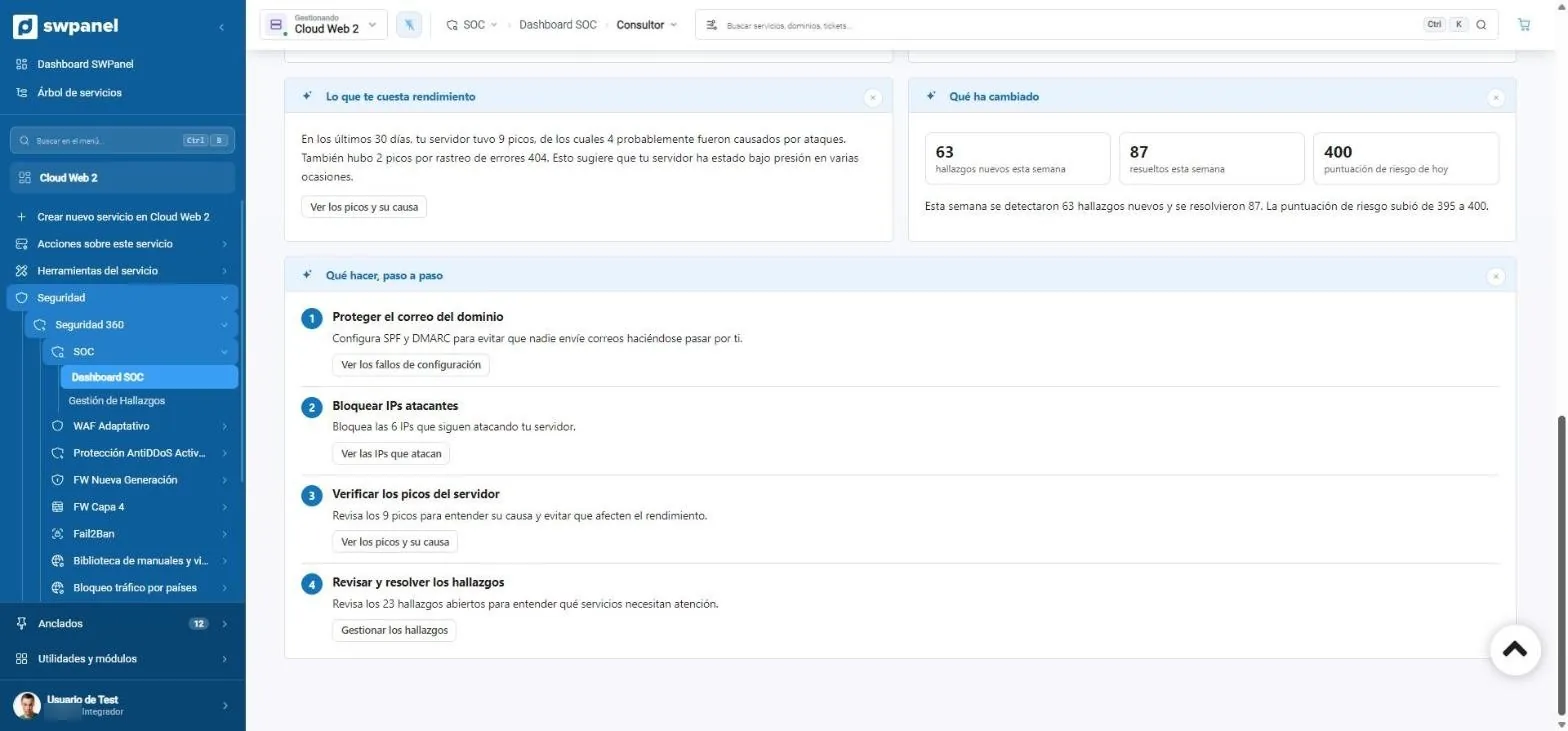
El consultor convierte los hallazgos en pasos. Cada paso abre la pantalla exacta donde se resuelve: los registros SPF y DMARC, las IPs que bloquear o los picos que revisar.
- Lo urgente primero
- Qué ha cambiado desde la semana pasada
- Qué hacer, paso a paso. En orden de prioridad.
- Cada paso abre la pantalla exacta donde se resuelve.
- Qué ha cambiado esta semana: 63 hallazgos nuevos, 87 resueltos.
En 20 segundos
El recorrido completo, en vídeo
- Resumen del SOC
- Hallazgos por gravedad
- Diagnóstico del consultor IA
- Lo urgente
- Qué hacer, paso a paso
Qué es
Un centro de operaciones de seguridad para cada servicio
El SOC de SWPanel analiza a diario lo que ha pasado en tu hosting, Cloud o servidor y lo convierte en hallazgos: qué es, por qué importa, qué gravedad tiene y qué hacer.
Lo que observa
Un agente en cada servidor recoge web, errores, accesos, correo y Fail2Ban.
- Peticiones web y errores
- Accesos y autenticaciones
- Correo y bloqueos de Fail2Ban
Con contexto
Cada IP llega con su país, su operador y su historial.
- País y operador de cada IP
- Listas en las que aparece
- Qué ha hecho contra tus servicios
Cruzado con vulnerabilidades
Las versiones de tu software se cruzan con las bases de CVE.
- PHP, Apache y Nginx
- CMS más usados
- Explotación real y ransomware
Gestión de hallazgos
De la alerta a la solución
01
Hallazgos ordenados por gravedad
Cada hallazgo muestra la evidencia en la que se basa y su estado. Lo marcas como revisado, lo resuelves con la acción propuesta o lo descartas con un motivo. Nada se pierde.
- Evidencia de cada hallazgo
- Estados: nuevo, en curso, resuelto, descartado
- Histórico por servicio
Preguntas frecuentes
Dudas sobre soc y hallazgos


Protege tus servicios con Seguridad 360
El módulo Seguridad ya viene activado y sin coste en tu cuenta. Añade Seguridad 360 a cada hosting, Cloud o servidor que quieras proteger.