
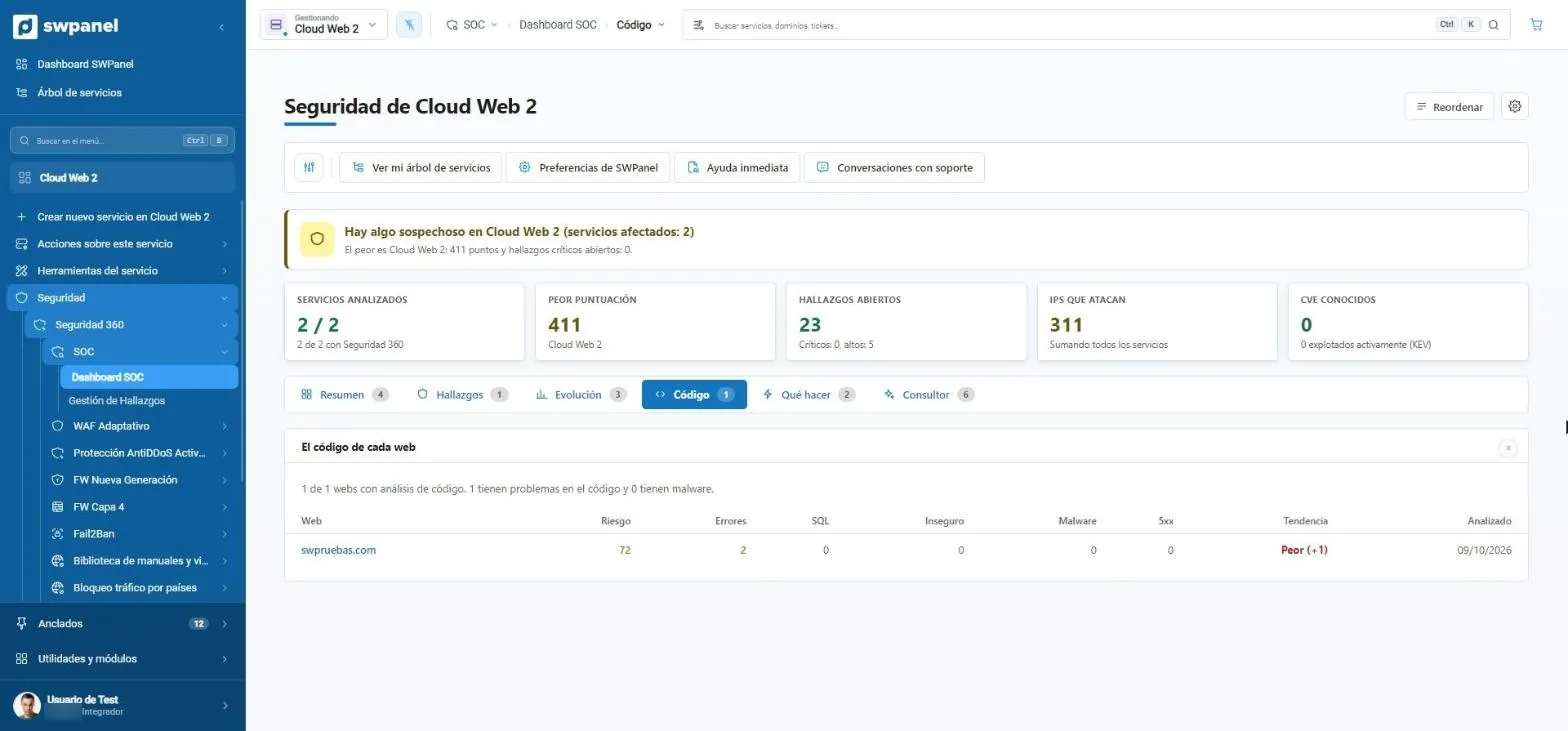
Análisis y corrección de código
Los errores de programación que dejan los logs de Apache o Nginx, fichero a fichero, con la corrección de cada uno y el análisis de malware. Versión Premium, con resumen ejecutivo de seguridad.
SW-COD-… 73 páginas
Auditoría de código
Todo su código, fichero a fichero. Los errores, con la línea donde están. Las vulnerabilidades, ordenadas por gravedad. Y los logs del servidor web, punto por punto. En un informe que entiende el dueño de la web y que su técnico puede seguir paso a paso.
Veredicto: la web funciona, pero un formulario permite subir ficheros sin comprobar su tipo. Corrígelo primero: el plan de acción tiene 6 pasos.
Dentro del SOC
SOC › Código
El SOC puntúa el código de cada web a diario. Cuando el riesgo sube, la auditoría de código te da la foto exacta: fichero, línea y cómo arreglarlo.
Qué analiza
Las herramientas para desarrolladores miran el repositorio, los escáneres miran el malware y un pentest tarda semanas. La auditoría de SWPanel junta código, logs, malware y CMS en un solo informe sobre la web ya alojada.
Todo el código de la web, revisado fichero a fichero.
Los errores de programación y de ejecución, con el fichero y la línea donde están.
Los puntos débiles del código y del software instalado, ordenados por gravedad.
Punto por punto: quién entra, qué pide, qué falla y qué intenta atacar.
El informe
El veredicto de seguridad, en una página.
Si hay código malicioso y cómo está el gestor de contenidos.
Qué está pasando en el servidor web.
Lo que hay que cambiar en cada uno.
Numerado, paso a paso.
Páginas en lenguaje llano, con un apartado para su técnico.
| Momento | Para qué |
|---|---|
| Cliente nuevo | Auditoría de entrada: enseña cómo está la web antes de proponer nada. |
| Migración o rediseño | Saber qué se lleva y qué hay que corregir antes de mover la web. |
| Incidencia | Cuando una web falla o se infecta: qué ha pasado, dónde y cómo arreglarlo. |
| Revisión periódica | Comprobar que la web sigue limpia y al día. |
Un ejemplo
Un informe real de análisis y corrección de código sobre swpanel.com, con datos ficticios. Hay versión Premium y Standard.
Los errores de programación que dejan los logs de Apache o Nginx, fichero a fichero, con la corrección de cada uno y el análisis de malware. Versión Premium, con resumen ejecutivo de seguridad.
SW-COD-… 73 páginas

El mes de seguridad de un servicio: amenazas del NGFW, hallazgos del SOC, países y bots bloqueados, análisis de código, WAF adaptativo, lo que se ha hecho y el plan del mes siguiente.
SW-S36-… 47 páginas
Lo que el NGFW ha detectado y bloqueado en un periodo: por gravedad, tipo y origen, los cambios de los últimos seis meses y qué hacer primero.
SW-NGF-… 29 páginas
Cada documento lleva un número y un token únicos que lo ligan al original guardado en SWPanel. Así se verifica.
Para partners
Nadie compra una cuota mensual a la primera. Una auditoría con la foto exacta de su web abre la conversación y prepara la venta de Seguridad 360 y del mantenimiento.
| Alternativa | Precio de referencia en el mercado |
|---|---|
| Escáneres de malware y vulnerabilidades | 15 a 40 € al mes |
| Pentest web en España, alcance acotado | Desde 1.490 € |
Precios de mercado consultados el 7 de octubre de 2026, sin IVA. Detalle y fuentes en la comparativa.
También para tu código
Code Analyzer revisa tu repositorio en cada push. El Boletín y el piloto automático cuidan lo que ya está publicado.
Las vulnerabilidades del día, con tus servicios dentro. Te dice si te afecta, qué hace SWPanel y qué tienes que hacer tú.
Ver el BoletínLo que SWPanel hace solo, cada noche. Bloquea ataques, aplica lo seguro, te pregunta lo delicado y te lo cuenta cada semana.
Conocer el pilotoCada push, revisado antes de llegar a tu web. GitHub, GitLab, Gitea o Bitbucket, con la corrección del Motor IA y Pull Request.
Ver Code AnalyzerPreguntas frecuentes
Lánzala desde SWPanel y recibe el informe con su plan de acción.