
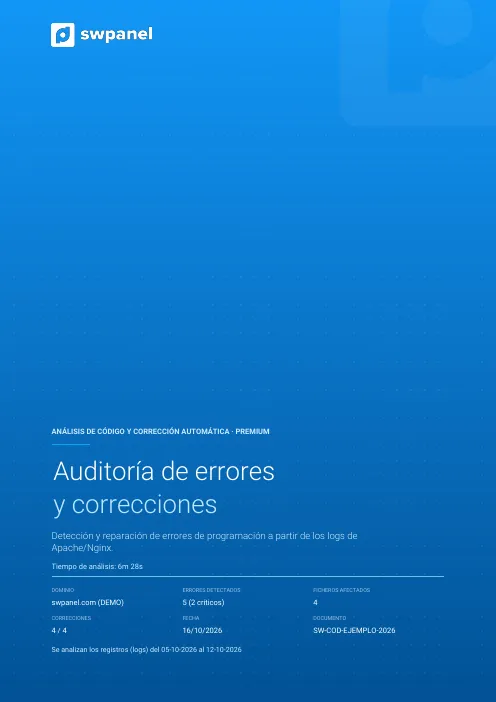
Analisi e correzione del codice
Gli errori di programmazione che restano nei log di Apache o Nginx, file per file, con la correzione di ciascuno e l'analisi del malware. Versione Premium, con riepilogo esecutivo di sicurezza.
SW-COD-… 73 pagine
Audit del codice
Tutto il suo codice, file per file. Gli errori, con la riga in cui si trovano. Le vulnerabilità, ordinate per gravità. E i log del server web, punto per punto. In un report che capisce il proprietario del sito e che il suo tecnico può seguire passo dopo passo.
Verdetto: il sito funziona, ma un modulo consente di caricare file senza controllarne il tipo. Correggilo per primo: il piano d'azione ha 6 passaggi.
Dentro il SOC
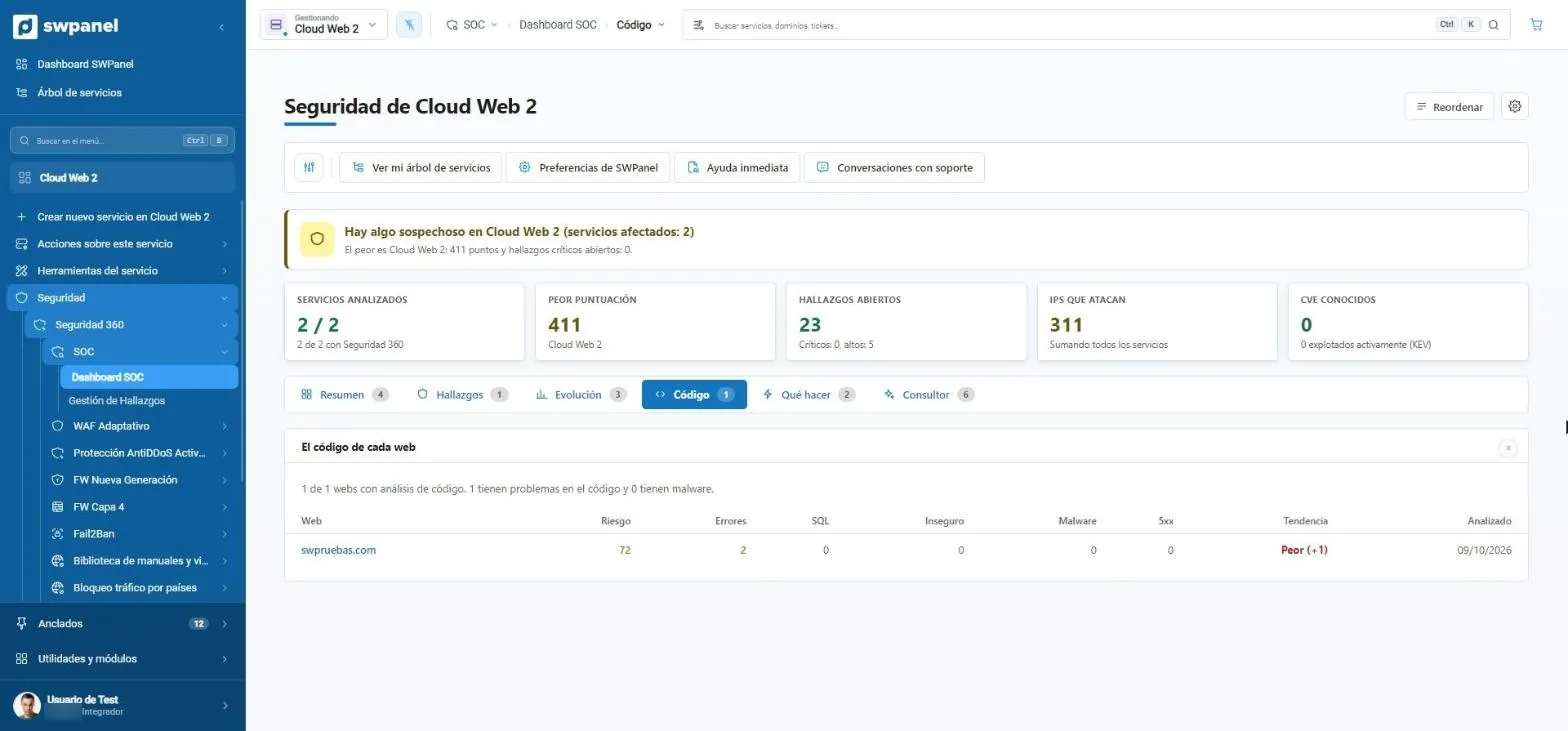
SOC › Codice
Il SOC assegna un punteggio al codice di ogni sito ogni giorno. Quando il rischio sale, l'audit del codice ti dà la fotografia esatta: file, riga e come risolvere.
Cosa analizza
Gli strumenti per sviluppatori guardano il repository, gli scanner guardano il malware e un pentest richiede settimane. L'audit di SWPanel riunisce codice, log, malware e CMS in un unico report sul sito già ospitato.
Tutto il codice del sito, rivisto file per file.
Gli errori di programmazione e di esecuzione, con il file e la riga in cui si trovano.
I punti deboli del codice e del software installato, ordinati per gravità.
Punto per punto: chi entra, cosa chiede, cosa fallisce e cosa tenta di attaccare.
Il report
Il verdetto di sicurezza, in una pagina.
Se c'è codice malevolo e com'è il gestore di contenuti.
Cosa sta succedendo sul server web.
Cosa va cambiato in ciascuno.
Numerato, passo dopo passo.
Pagine in linguaggio semplice, con una sezione per il loro tecnico.
| Momento | A cosa serve |
|---|---|
| Cliente nuovo | Audit d'ingresso: mostra com'è il sito prima di proporre qualsiasi cosa. |
| Migrazione o restyling | Sapere cosa si porta via e cosa va corretto prima di spostare il sito. |
| Incidente | Quando un sito si guasta o si infetta: cos'è successo, dove e come risolvere. |
| Revisione periodica | Controllare che il sito resti pulito e aggiornato. |
Un esempio
Un report reale di analisi e correzione del codice su swpanel.com, con dati fittizi. Esistono versioni Premium e Standard.
Gli errori di programmazione che restano nei log di Apache o Nginx, file per file, con la correzione di ciascuno e l'analisi del malware. Versione Premium, con riepilogo esecutivo di sicurezza.
SW-COD-… 73 pagine

Il mese di sicurezza di un servizio: minacce dell'NGFW, rilevamenti del SOC, paesi e bot bloccati, analisi del codice, WAF adattivo, ciò che è stato fatto e il piano del mese successivo.
SW-S36-… 47 pagine
Ciò che l'NGFW ha rilevato e bloccato in un periodo: per gravità, tipo e origine, i cambiamenti degli ultimi sei mesi e cosa fare per primo.
SW-NGF-… 29 pagine
Ogni documento porta un numero e un token univoci che lo collegano all'originale conservato in SWPanel. Come si verifica.
Per i partner
Nessuno compra un canone mensile al primo colpo. Un audit con la fotografia esatta del loro sito apre la conversazione e prepara la vendita di Sicurezza 360 e della manutenzione.
| Alternativa | Prezzo di riferimento sul mercato |
|---|---|
| Scanner di malware e vulnerabilità | 15-40 € al mese |
| Pentest web in Spagna, ambito limitato | Da 1.490 € |
Prezzi di mercato consultati il 7 ottobre 2026, IVA esclusa. Dettaglio e fonti nel confronto.
Anche per il tuo codice
Code Analyzer rivede il tuo repository a ogni push. Il Bollettino e il pilota automatico si occupano di ciò che è già pubblicato.
Le vulnerabilità del giorno, con i tuoi servizi dentro. Ti dice se ti riguarda, cosa fa SWPanel e cosa devi fare tu.
Vedi il BollettinoCiò che SWPanel fa da solo, ogni notte. Blocca gli attacchi, applica ciò che è sicuro, ti chiede ciò che è delicato e te lo racconta ogni settimana.
Scopri il pilotaOgni push, rivisto prima di arrivare al tuo sito. GitHub, GitLab, Gitea o Bitbucket, con la correzione del Motore IA e Pull Request.
Vedi Code AnalyzerDomande frequenti
Lanciala da SWPanel e ricevi il report con il suo piano d'azione.