
Boletín de seguridad
Las vulnerabilidades del día, con tus servicios dentro
El SOC de SWPanel publica una alerta por cada vulnerabilidad importante del software que usan tus servicios. Cada una te dice si te afecta, te lo explica sin jerga y separa lo que hace SWPanel de lo que tienes que hacer tú.
- Se paga por servicio
- Se configura desde SWPanel
- Baja al final del periodo pagado
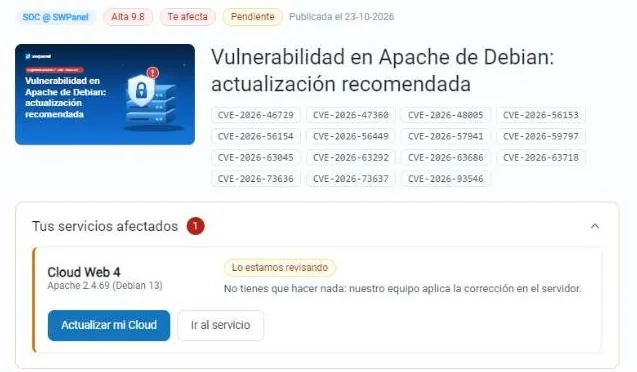
- 8 Apartados por alerta del «explicado fácil» a las referencias
- CVE Con su gravedad CVSS y su fecha, en cada alerta
- Te afecta Cruzada con tus servicios y lo que toca hacer en cada uno
- 3 Formas de aplicarla sin preguntar, preguntando o solo avisando
Cómo funciona
De la vulnerabilidad a tu servicio
El SOC de SWPanel vigila las vulnerabilidades del software que usan tus servicios y te lo cuenta solo cuando importa.
-
Publica
Una alerta por vulnerabilidad importante, con sus CVE y su gravedad.
-
Cruza
La compara con tus servicios y te dice si te afecta.
-
Explica
Qué ha pasado, por qué importa y qué hacer, en lenguaje llano.
-
Corrige
SWPanel la aplica en sus servidores, o el piloto automático según tus criterios.
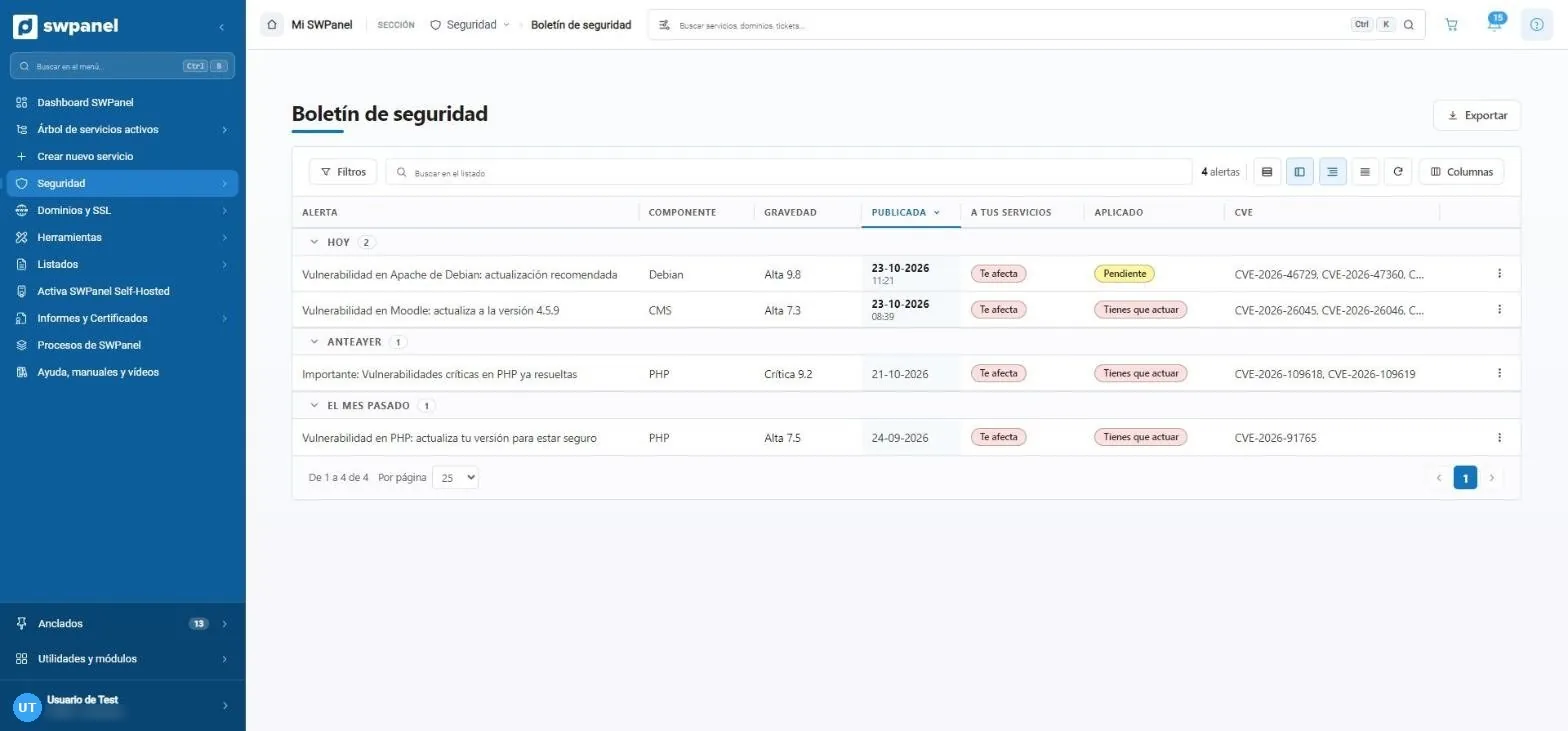
- Una alerta por vulnerabilidad importante, publicada por el SOC de SWPanel.
- El componente: Debian, PHP, un CMS...
- La gravedad, con su puntuación CVSS.
- Te afecta: cruzada con tus servicios.
- Aplicado: pendiente o tienes que actuar.
- Exportar el listado.
Una alerta
Todo lo que necesitas, en ocho apartados
Empieza por lo fácil y termina por las referencias. Arriba, siempre, tus servicios afectados.
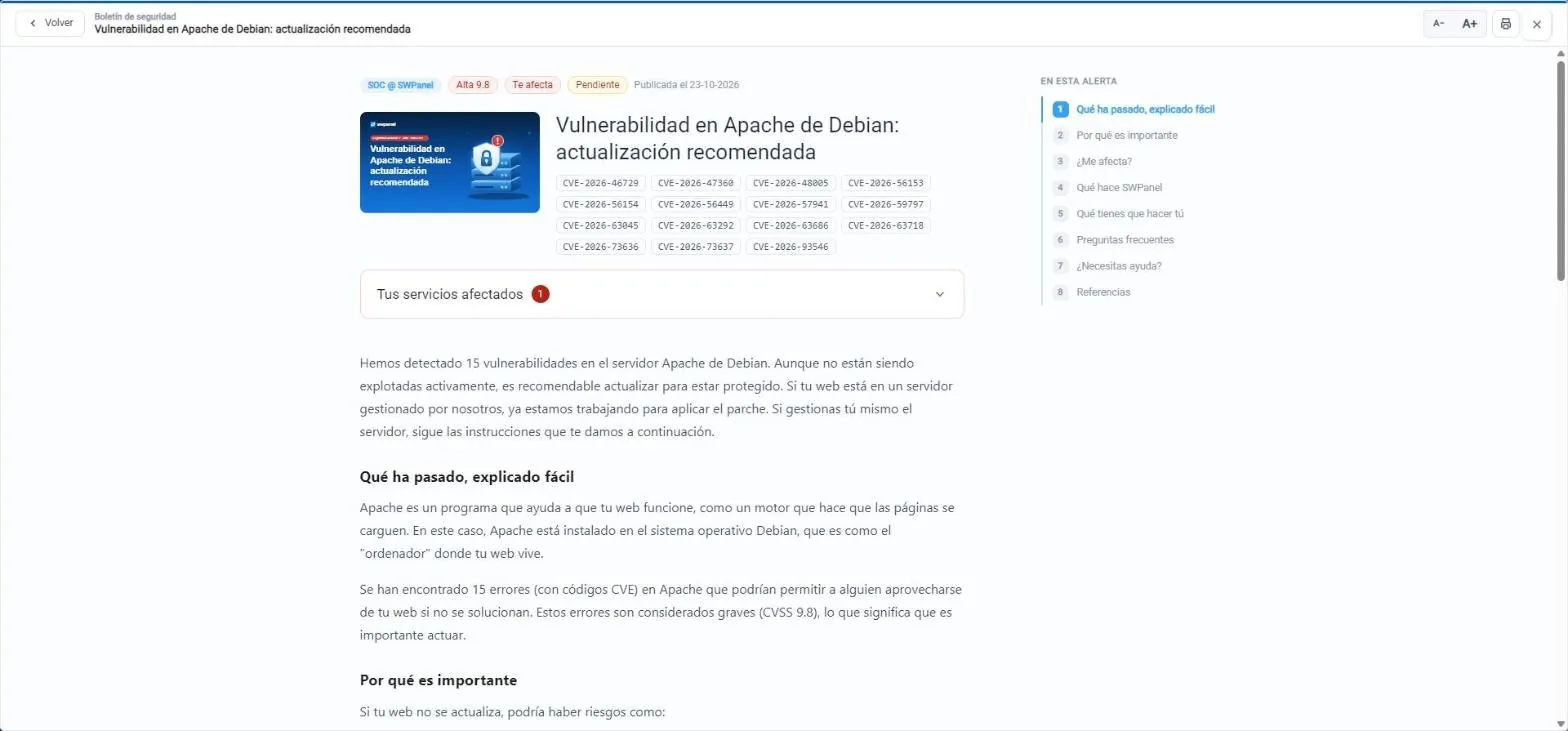
- Publicada por el SOC de SWPanel, con gravedad y si te afecta.
- Todos los CVE de la alerta.
- Tus servicios afectados, con lo que toca hacer en cada uno.
- Ocho apartados, del «explicado fácil» a las referencias.
- Explicado fácil, sin jerga.
- Letra más grande e imprimir.
- Qué ha pasado, explicado fácil Sin jerga, para que lo entienda el dueño de la web.
- Por qué es importante Los riesgos si no se corrige.
- ¿Me afecta? Las versiones afectadas y cómo comprobar la tuya.
- Qué hace SWPanel Lo que ya está haciendo el equipo de SWPanel.
- Qué tienes que hacer tú Los pasos, de la copia de seguridad a la comprobación.
- Preguntas frecuentes Si cuesta algo, si se puede romper la web...
- ¿Necesitas ayuda? Abre un ticket desde SWPanel.
- Referencias El CVE en la fuente oficial.
Tus servicios
Qué toca hacer en cada uno
La misma alerta no pide lo mismo a un Cloud gestionado por SWPanel que a una web con su propio CMS.
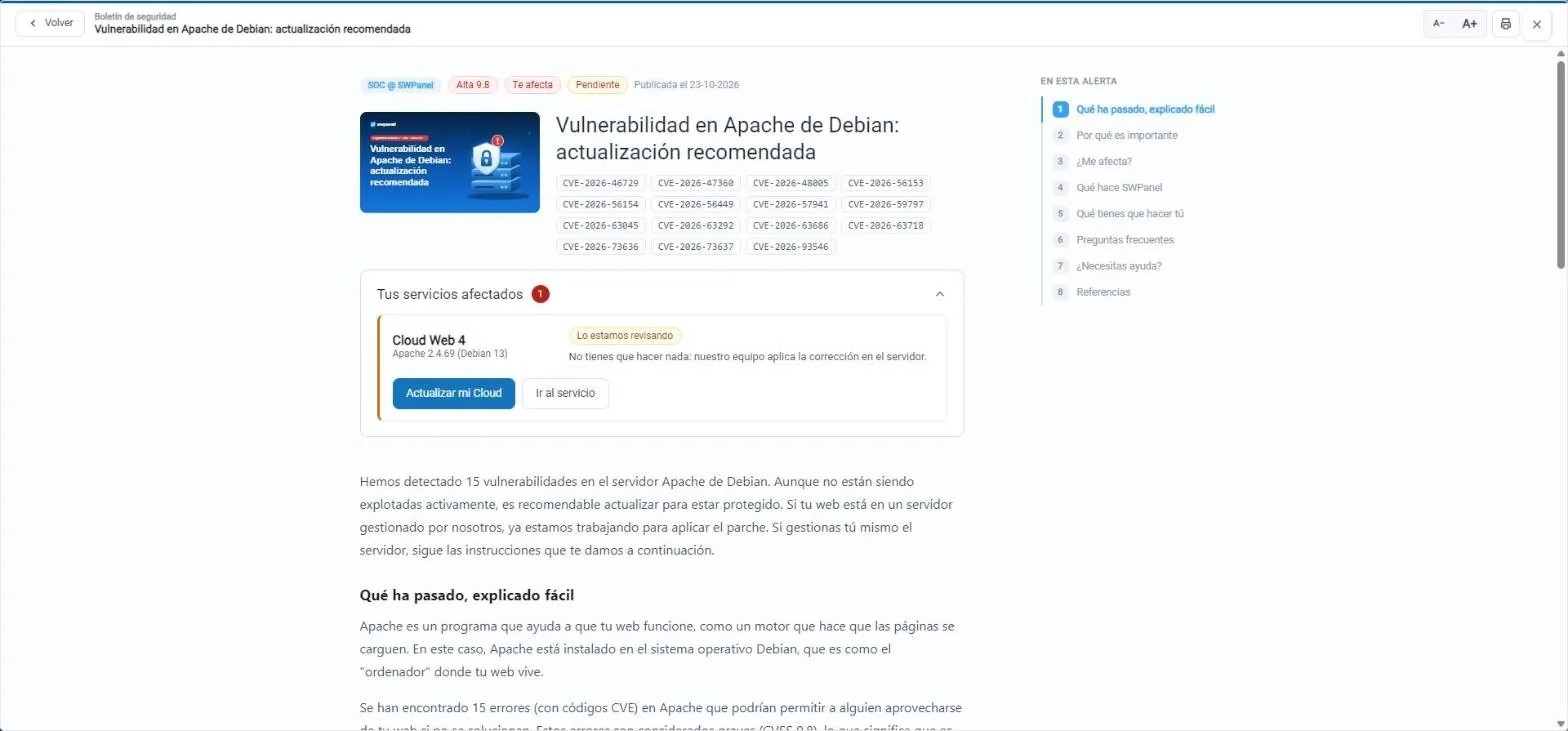
- El servicio afectado y la versión que tiene.
- Lo estamos revisando: el equipo de SWPanel aplica la corrección en el servidor.
- Actualizar tu Cloud desde la propia alerta.
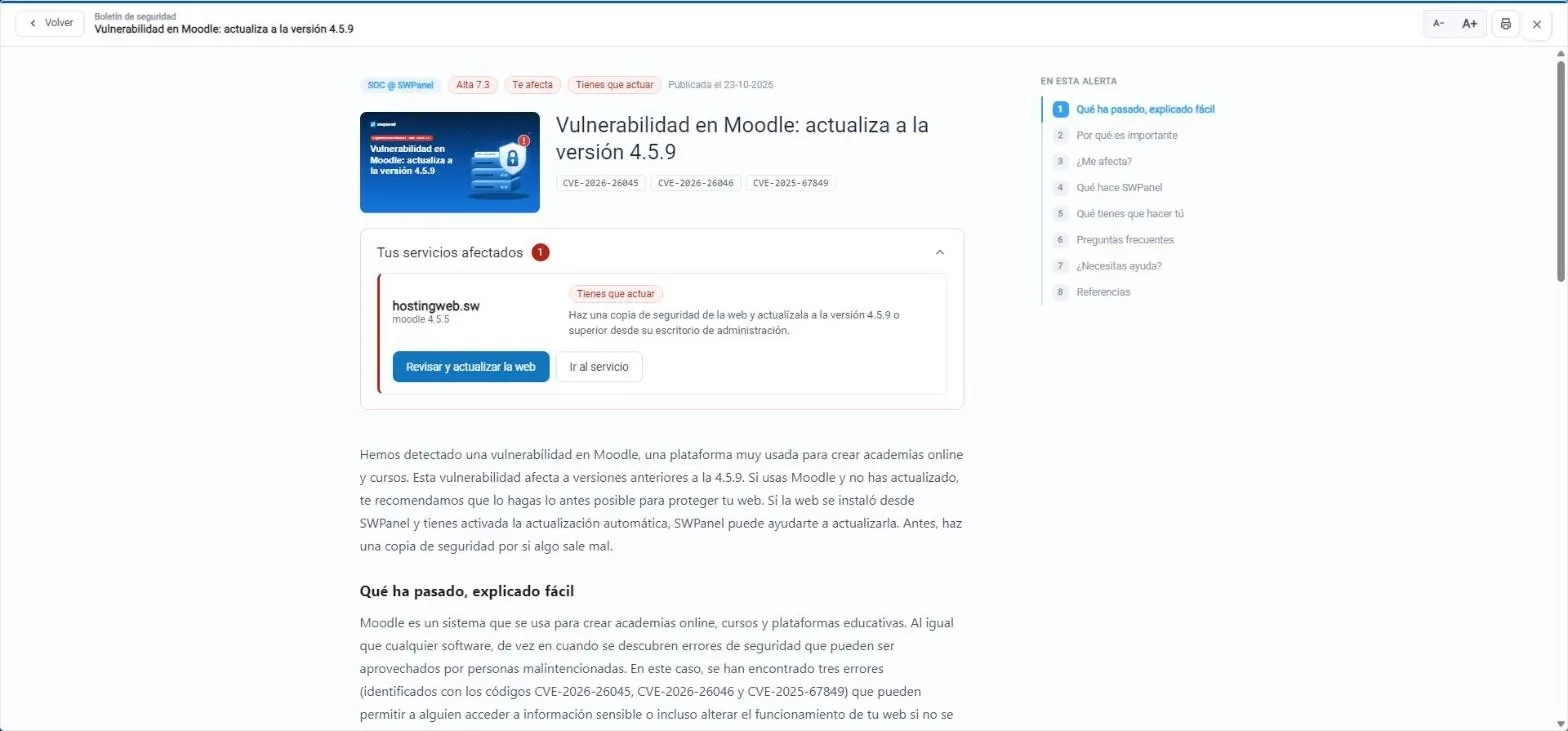
- La web afectada y su versión de Moodle.
- Tienes que actuar: copia de seguridad y actualizar a la 4.5.9.
- Revisar y actualizar la web desde SWPanel.
La corrección está en marcha. En los servidores que gestiona SWPanel, el equipo la aplica: no tienes que hacer nada.
El cambio es tuyo, por ejemplo actualizar el CMS de tu web. La alerta te da los pasos y el botón para hacerlo desde SWPanel.
SWPanel ya lo ha resuelto en sus servidores. La alerta queda en el Boletín como registro.
Con el piloto automático
Que se aplique sin que tengas que entrar
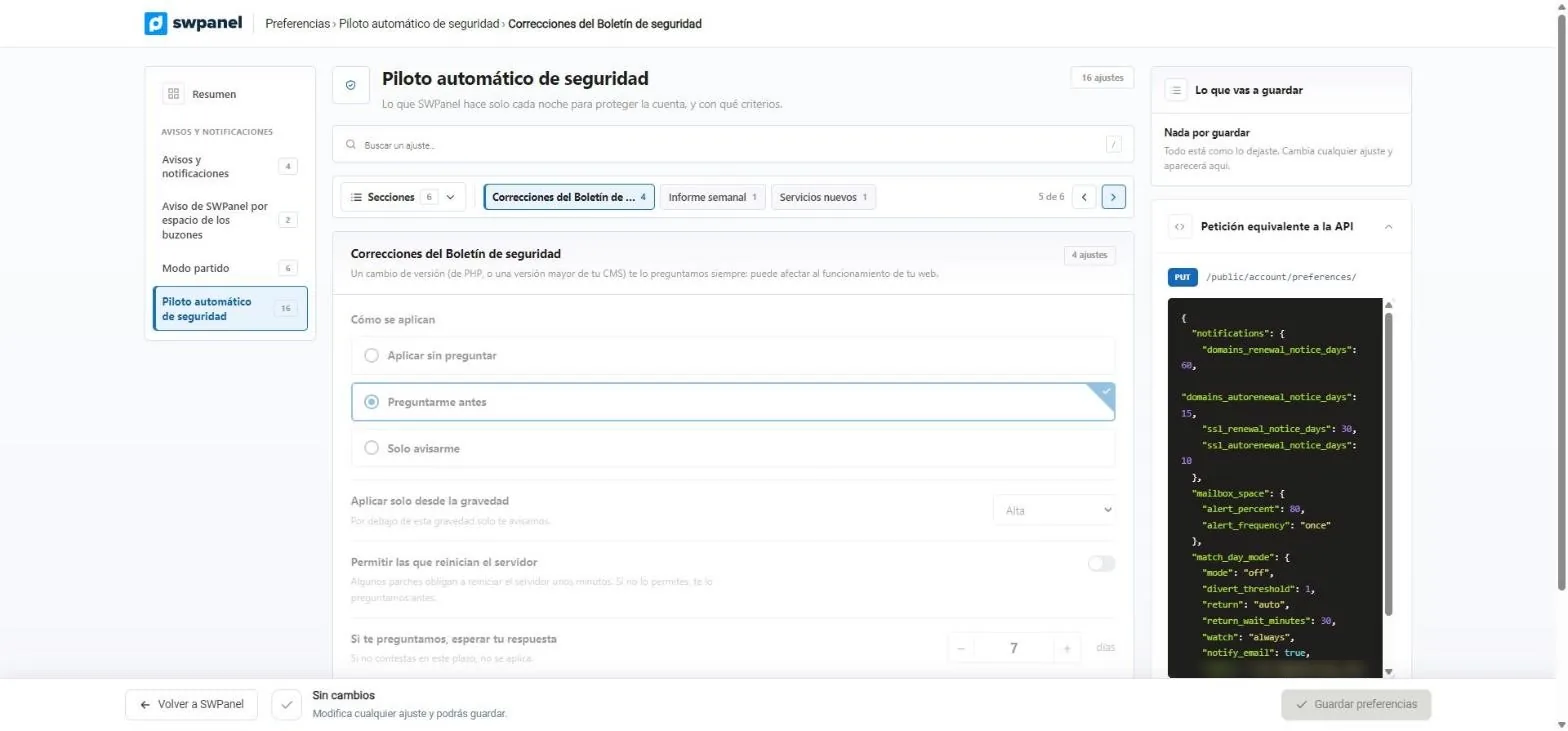
En el piloto automático de seguridad decides qué hace SWPanel cuando una alerta afecta a tus servicios.
Correcciones del Boletín
Tú pones los criterios, el piloto los cumple
Elige cómo se aplican, desde qué gravedad y si permites las que reinician el servidor unos minutos. Si eliges que te pregunte, espera tu respuesta los días que digas; si no contestas, no se aplica.
- Aplicar sin preguntar, preguntarme antes o solo avisarme
- Solo desde la gravedad que elijas
- Un cambio de versión de PHP o una versión mayor de tu CMS te lo pregunta siempre
- Aplicar sin preguntar.
- Preguntarme antes.
- Solo avisarme.
- Solo desde la gravedad que elijas.
- Las que reinician el servidor, solo si las permites.
- Si te pregunta, cuántos días espera tu respuesta.
En el dashboard
El Boletín, junto a la nota de tu cuenta
El dashboard de seguridad tiene su pestaña del Boletín, con el estado de cada alerta en tus servicios.
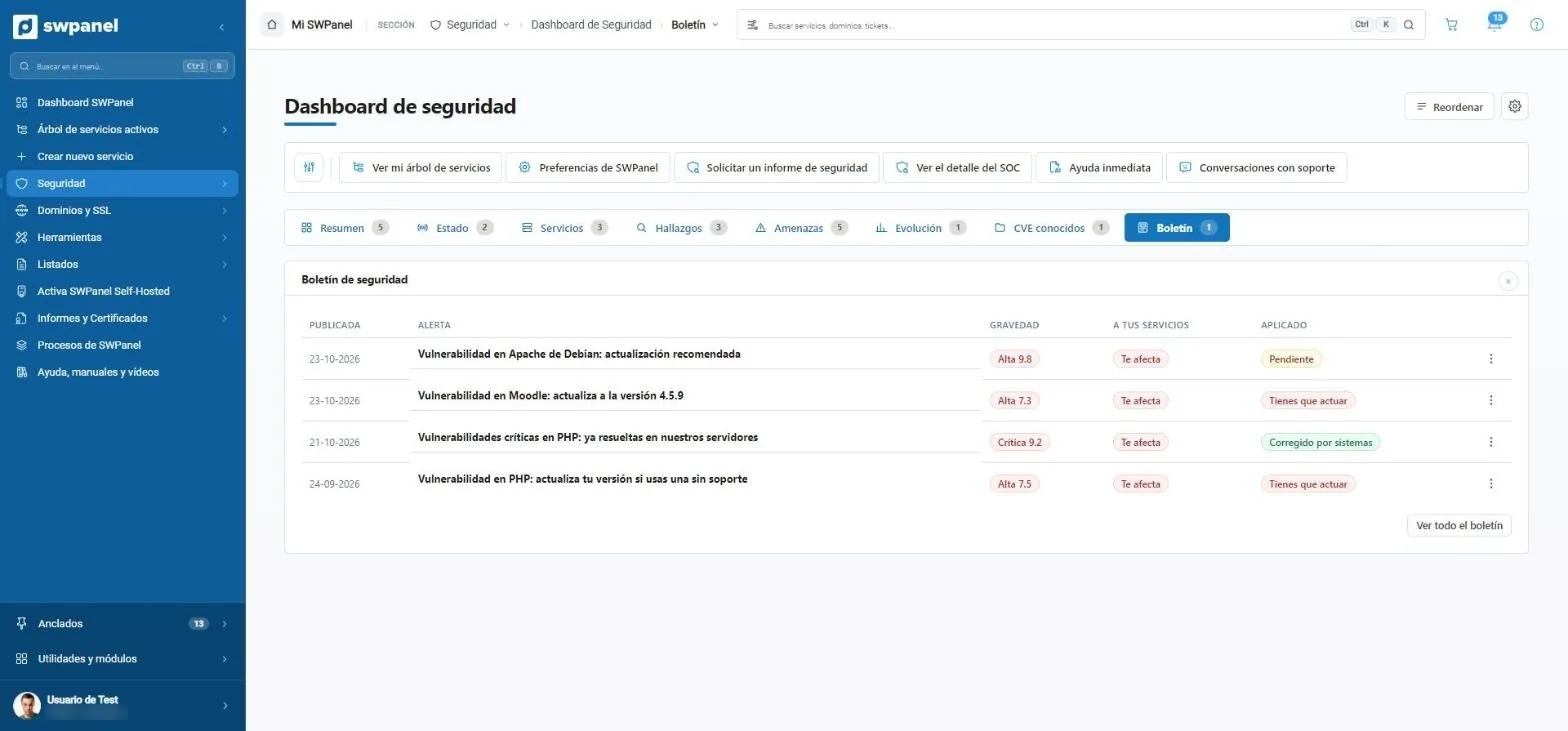
- Pendiente: la corrección está en marcha.
- Tienes que actuar: el cambio es tuyo.
- Corregido por sistemas: SWPanel ya lo ha resuelto en sus servidores.
- El Boletín, también en el dashboard de seguridad.
¿Dudas con una alerta? Pregúntaselo a Ayuda Inmediata: te explica la alerta, te dice si afecta a tus servicios y qué hacer.
Preguntas frecuentes
Dudas sobre boletín de seguridad



Protege tus servicios con Seguridad 360
Añade Seguridad 360 a cada hosting (9,75 €) o Cloud y servidor (119,95 €) que quieras proteger.