
WAF adaptativo · Solo en Seguridad 360
Un WAF que aprende de tu tráfico
Protege cada web frente a inyecciones, XSS y ataques automatizados con reglas que se ajustan a cómo se usa de verdad, no a una plantilla genérica.
- Módulo Seguridad activado y sin coste
- Se configura desde SWPanel
- Baja al final del periodo pagado
Así se configura
Tú decides cuánto decide el WAF
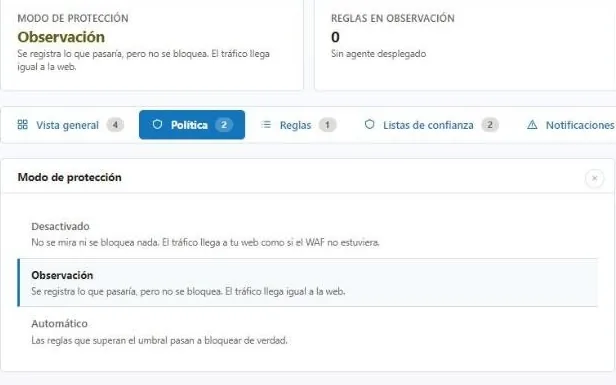
El WAF adaptativo crea reglas a partir de los ataques que recibe tu propia web. Empieza observando: registra lo que bloquearía sin bloquear nada. Cuando confías en lo que propone, subes la autonomía.
Política
Tres modos y tres niveles de autonomía
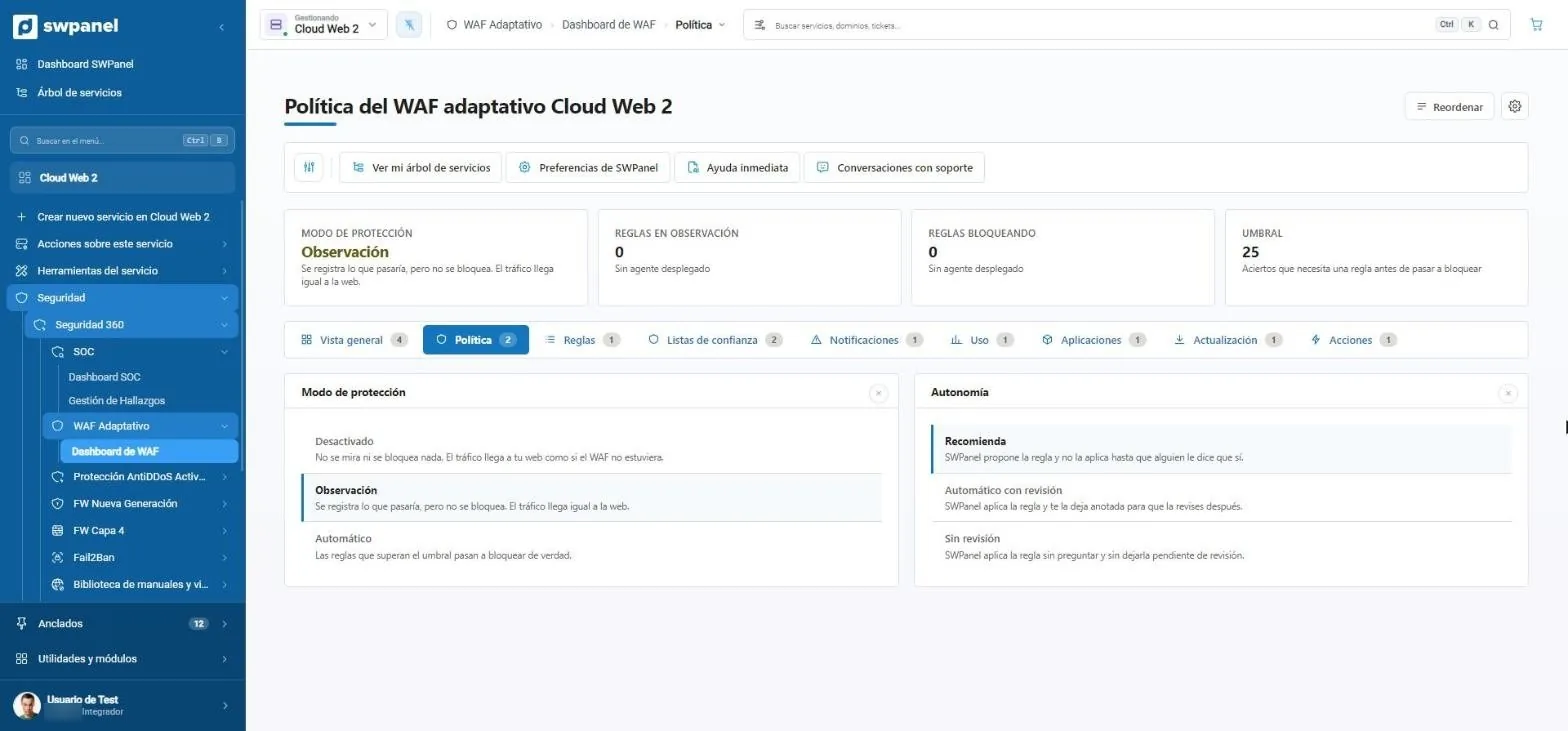
El modo dice qué hace con el tráfico; la autonomía, qué hace con las reglas nuevas. El umbral marca cuántos aciertos necesita una regla antes de pasar a bloquear.
- Desactivado, observación o automático
- Recomienda, aplica con revisión o aplica sin revisión
- Umbral ajustable por servicio
- Modo de protección: aquí, en observación.
- Umbral: los aciertos que necesita una regla antes de bloquear.
- Tres modos: desactivado, observación o automático.
- Tres niveles de autonomía: solo recomienda, aplica con revisión o aplica sin revisión.
Herencia
Una política para toda la cuenta, o una por servicio
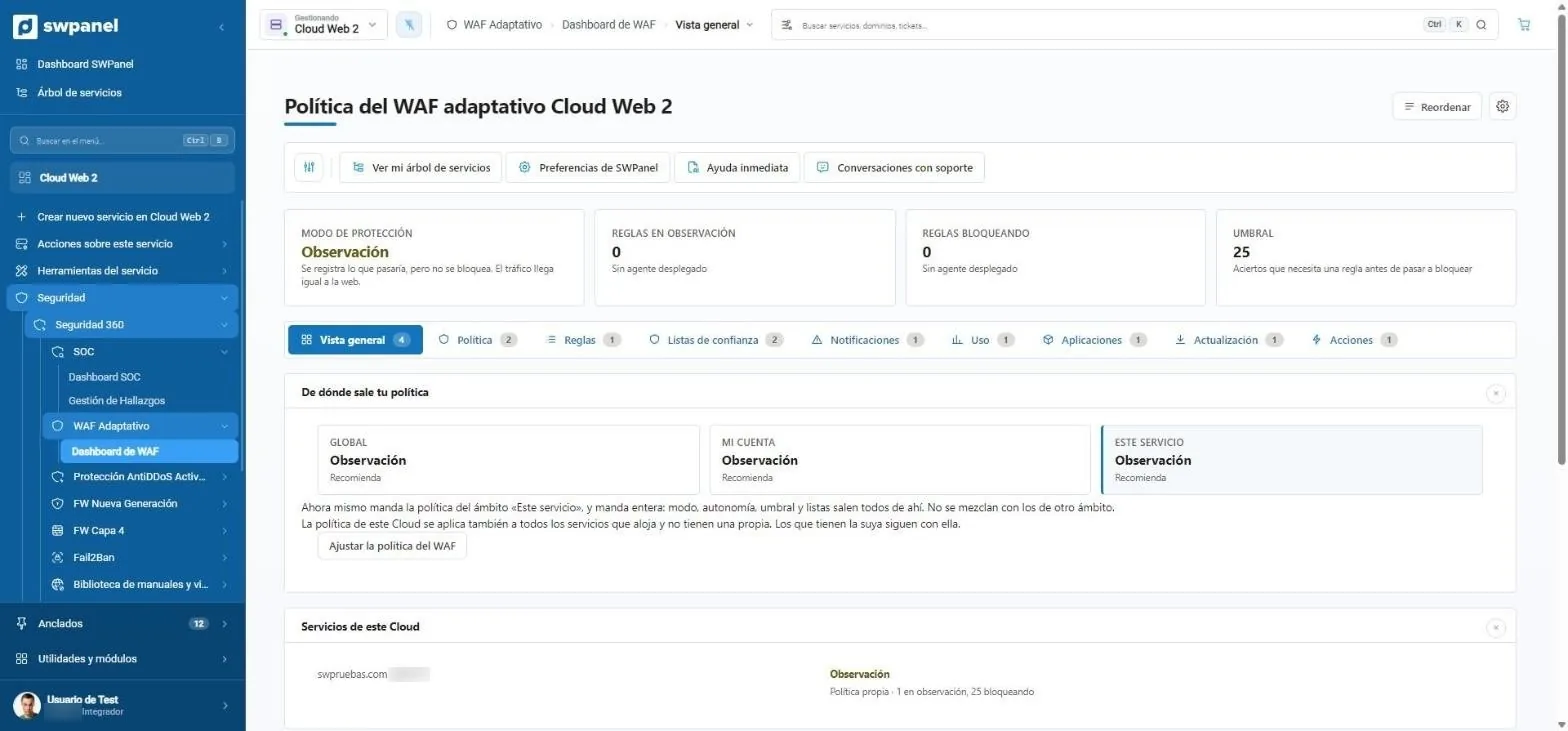
La política se define en tres niveles: global, tu cuenta y cada servicio. Manda la más concreta, y lo que no definas se hereda. Así no configuras cien webs una a una.
- Pestañas de reglas, listas de confianza, notificaciones, uso, aplicaciones y acciones
- De dónde sale la política: global, de tu cuenta o de este servicio. Manda la más concreta.
- Los servicios del Cloud y la política que aplica cada uno.
Qué hace
Un cortafuegos de aplicación que se adapta a tu web
Las reglas genéricas o bloquean demasiado o dejan pasar demasiado. El WAF adaptativo de SWPanel parte de ModSecurity y ajusta sus reglas al tráfico real de cada servicio, con lo que aprende el SOC.
Base sólida
Motor ModSecurity integrado con el servidor web.
- Protección frente a inyecciones y XSS
- Reglas por servicio
- Sin instalar nada
Adaptativo
Las reglas se ajustan con lo que ve el SOC en tu tráfico.
- Menos falsos positivos
- Reglas nuevas ante ataques nuevos
- Orquestación centralizada
Bajo control
Ves cada regla, por qué está y hasta cuándo.
- Activar y desactivar reglas
- Fecha de fin en las automáticas
- Deshacer con un clic
En la práctica
Del ataque a la regla aplicada
-
Detecta
El agente del servidor marca peticiones anómalas contra una ruta concreta.
-
Interpreta
El SOC agrupa el patrón, lo cruza con la reputación de las IPs y lo convierte en hallazgo.
-
Propone
El WAF prepara la regla adecuada y el consultor explica por qué.
-
Aplica
Se aplica con fecha de fin y se puede deshacer. Todo queda en la trazabilidad.
Preguntas frecuentes
Dudas sobre waf adaptativo


Protege tus servicios con Seguridad 360
El módulo Seguridad ya viene activado y sin coste en tu cuenta. Añade Seguridad 360 a cada hosting, Cloud o servidor que quieras proteger.