
Audit de code

L'image exacte de ce qui se passe sur un site

Tout son code, fichier par fichier. Les erreurs, avec la ligne où elles se trouvent. Les vulnérabilités, classées par gravité. Et les logs du serveur web, point par point. Dans un rapport que comprend le propriétaire du site et que son technicien peut suivre pas à pas.

  • Sans dépôt ni installation
  • Langage clair
  • Plan d'action numéroté

Dans le SOC

Le premier signal, dans l'onglet Code

SOC › Code

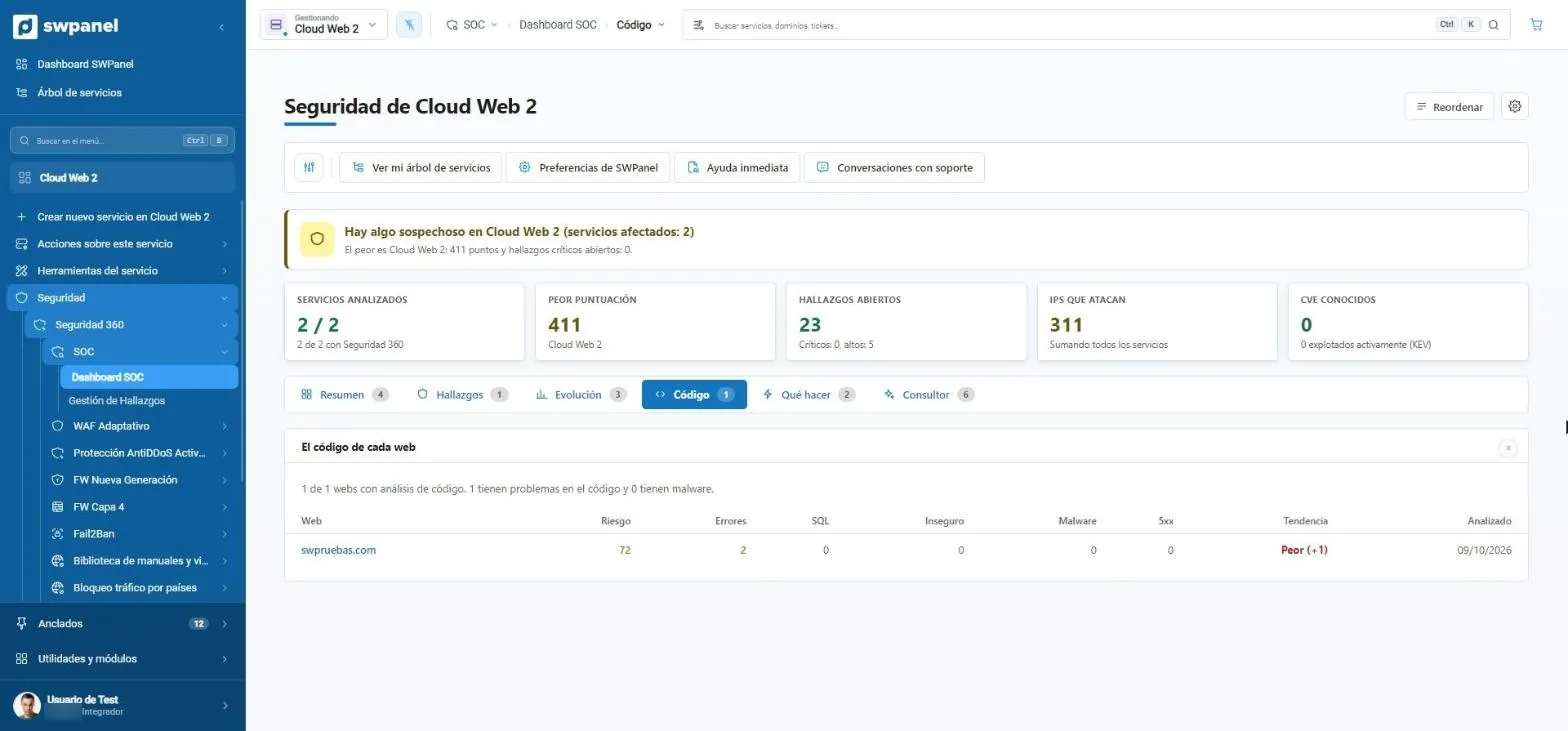
Risque de chaque site, et s'il s'aggrave

Le SOC note le code de chaque site chaque jour. Quand le risque augmente, l'audit de code vous donne l'image exacte : fichier, ligne et comment corriger.

  • Erreurs, SQL, non sécurisé, malware et 5xx
  • Tendance par rapport à la dernière analyse
  1. Le code de chaque site : risque, erreurs, SQL, non sécurisé, malwares, erreurs 5xx et tendance.
  2. Risque 72 et en dégradation. On le voit avant qu'il se passe quoi que ce soit.
Cloud Web 2 › SOC › Code Capture réelle
Cloud Web 2 › SOC › Code

Ce qu'il analyse

Quatre regards sur le même site

Les outils pour développeurs regardent le dépôt, les scanners regardent le malware et un pentest prend des semaines. L'audit de SWPanel réunit code, logs, malware et CMS dans un seul rapport sur le site déjà hébergé.

Code

Tout le code du site, vérifié fichier par fichier.

Erreurs

Les erreurs de programmation et d'exécution, avec le fichier et la ligne où elles se trouvent.

Vulnérabilités

Les points faibles du code et des logiciels installés, classés par gravité.

Logs du serveur web

Point par point : qui entre, ce qu'il demande, ce qui échoue et ce qu'il tente d'attaquer.

Le rapport

Ce que reçoit votre client

  1. Résumé exécutif

    Le verdict de sécurité, en une page.

  2. Malware et CMS

    S'il y a du code malveillant et dans quel état est le gestionnaire de contenu.

  3. Trafic et logs

    Ce qui se passe sur le serveur web.

  4. Fiche par fichier

    Ce qu'il faut modifier dans chacun.

  5. Plan d'action

    Numéroté, étape par étape.

  6. Pour les non-techniciens

    Pages en langage clair, avec une section pour leur technicien.

Quand un audit de code est pertinent
Nouveau client Audit d'entrée : montre l'état du site avant de proposer quoi que ce soit.
Migration ou refonte Savoir ce qui est emporté et ce qu'il faut corriger avant de déplacer le site.
Incident Quand un site tombe en panne ou est infecté : ce qui s'est passé, où et comment corriger.
Révision périodique Vérifier que le site reste propre et à jour.

Un exemple

Voici à quoi ressemble le rapport

Un rapport réel d'analyse et de correction de code sur swpanel.com, avec des données fictives. Il existe une version Premium et Standard.

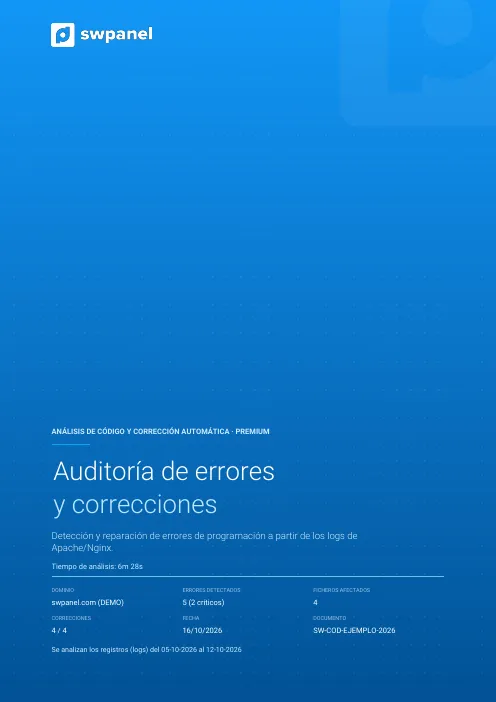
Première page de l'exemple : Analyse et correction de code
Rapport

Analyse et correction de code

Les erreurs de programmation laissées dans les journaux Apache ou Nginx, fichier par fichier, avec la correction de chacune et l'analyse des malwares. Version Premium, avec résumé exécutif de sécurité.

SW-COD-… 73 pages
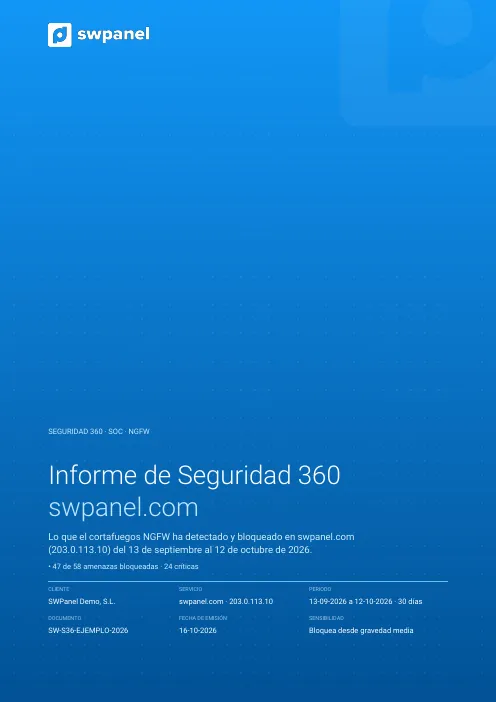
Première page de l'exemple : Sécurité 360
Rapport

Sécurité 360

Le mois de sécurité d'un service : menaces du NGFW, constats du SOC, pays et bots bloqués, analyse de code, WAF adaptatif, ce qui a été fait et le plan du mois suivant.

SW-S36-… 47 pages

Première page de l'exemple : Menaces du pare-feu NGFW
Rapport

Menaces du pare-feu NGFW

Ce que le NGFW a détecté et bloqué sur une période : par gravité, type et origine, les changements des six derniers mois et quoi faire en premier.

SW-NGF-… 29 pages

Chaque document porte un numéro et un token uniques qui le relient à l'original conservé dans SWPanel. Comment il est vérifié.

Pour les partenaires

La porte d'entrée vers un nouveau client

Personne n'achète un abonnement mensuel du premier coup. Un audit avec l'image exacte de leur site ouvre la conversation et prépare la vente de Sécurité 360 et de la maintenance.

Prix de référence des alternatives du marché
Scanners de malware et de vulnérabilités 15 à 40 € par mois
Pentest web en Espagne, périmètre limité À partir de 1 490 €

Prix du marché consultés le 7 octobre 2026, hors TVA. Détail et sources dans le comparatif.

Questions fréquentes

Questions sur l'audit de code

Non. L'audit analyse le code, les erreurs, les vulnérabilités et les logs du site hébergé, mais n'exploite pas manuellement les vulnérabilités comme le fait un test d'intrusion. C'est l'étape préalable, beaucoup plus rapide et abordable.

Non. Il se lance depuis SWPanel sur le site tel qu'il est hébergé, sans dépôt, sans accès supplémentaires et sans rien installer.

Le propriétaire du site : il comporte des pages en langage clair et une section spécifique pour son technicien, avec une fiche de correction par fichier.

Demandez l'image exacte de votre site

Lancez-le depuis SWPanel et recevez le rapport avec son plan d'action.
