
Bollettino di sicurezza
Le vulnerabilità del giorno, con i tuoi servizi dentro
Il SOC di SWPanel pubblica un avviso per ogni vulnerabilità importante del software usato dai tuoi servizi. Ognuno ti dice se ti riguarda, te lo spiega senza gergo e separa ciò che fa SWPanel da ciò che devi fare tu.
- Si paga per servizio
- Si configura da SWPanel
- Si disdice al termine del periodo pagato
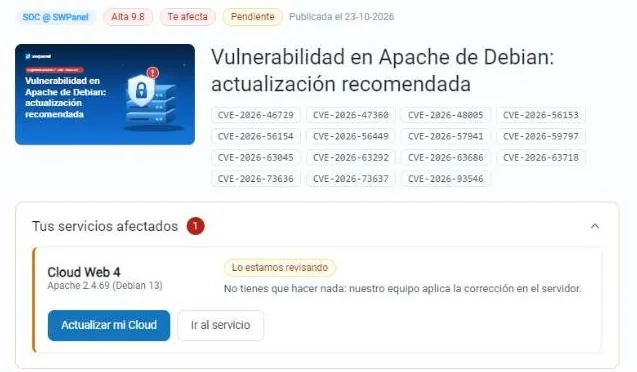
- 8 Sezioni per avviso dallo «spiegato facile» ai riferimenti
- CVE Con la sua gravità CVSS e la sua data, su ogni avviso
- Ti riguarda Incrociata con i tuoi servizi e cosa fare su ciascuno
- 3 Modi di applicarla senza chiedere, chiedendo o solo avvisando
Come funziona
Dalla vulnerabilità al tuo servizio
Il SOC di SWPanel sorveglia le vulnerabilità del software usato dai tuoi servizi e te lo racconta solo quando conta.
-
Pubblica
Un avviso per vulnerabilità importante, con i suoi CVE e la sua gravità.
-
Incrocia
La confronta con i tuoi servizi e ti dice se ti riguarda.
-
Spiega
Cosa è successo, perché è importante e cosa fare, in linguaggio semplice.
-
Corregge
SWPanel la applica sui suoi server, oppure il pilota automatico secondo i tuoi criteri.
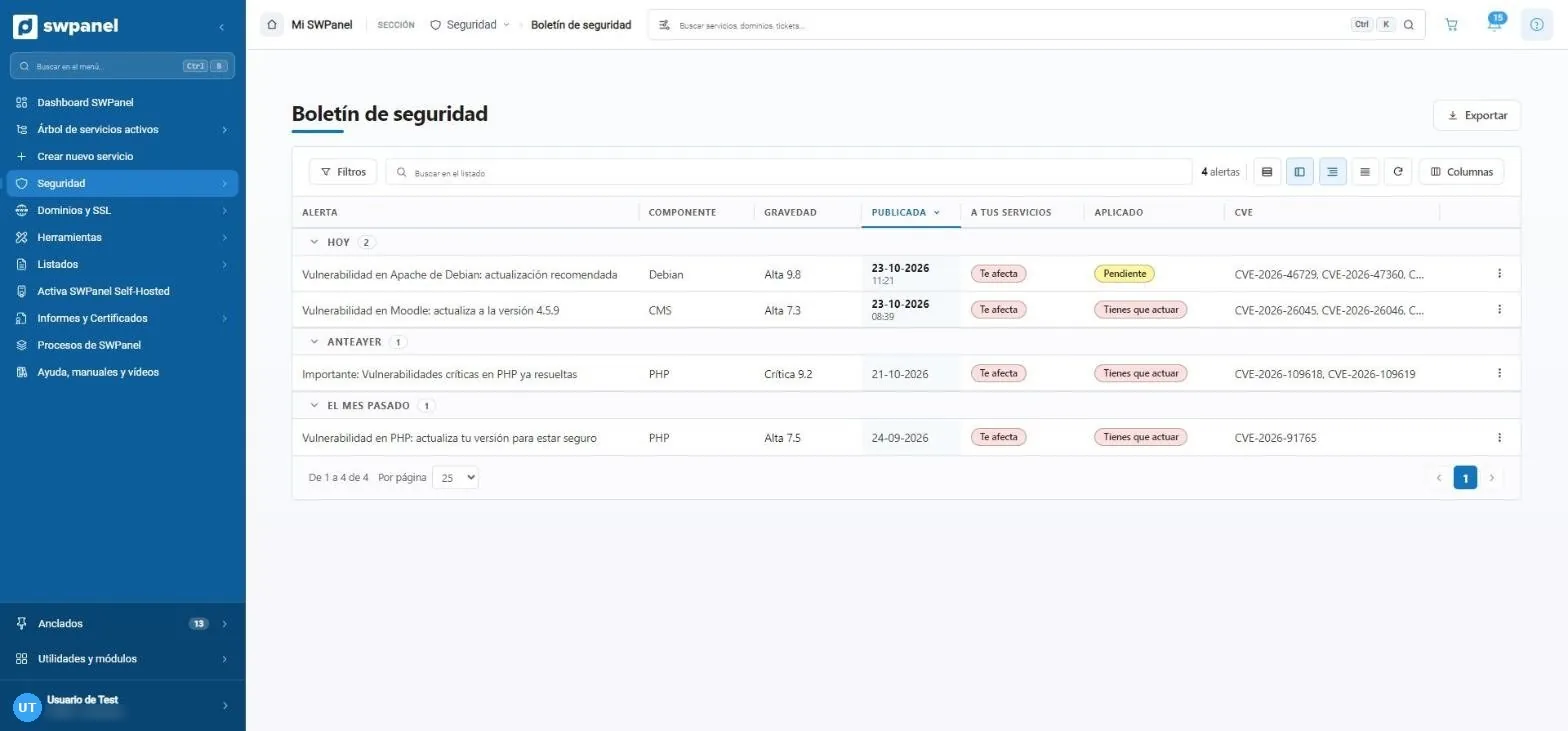
- Un avviso per vulnerabilità importante, pubblicato dal SOC di SWPanel.
- Il componente: Debian, PHP, un CMS...
- La gravità, con il suo punteggio CVSS.
- Ti riguarda: incrociata con i tuoi servizi.
- Applicato: in sospeso o devi agire tu.
- Esportare l'elenco.
Un avviso
Tutto ciò che ti serve, in otto sezioni
Parte dal facile e finisce con i riferimenti. In alto, sempre, i tuoi servizi interessati.
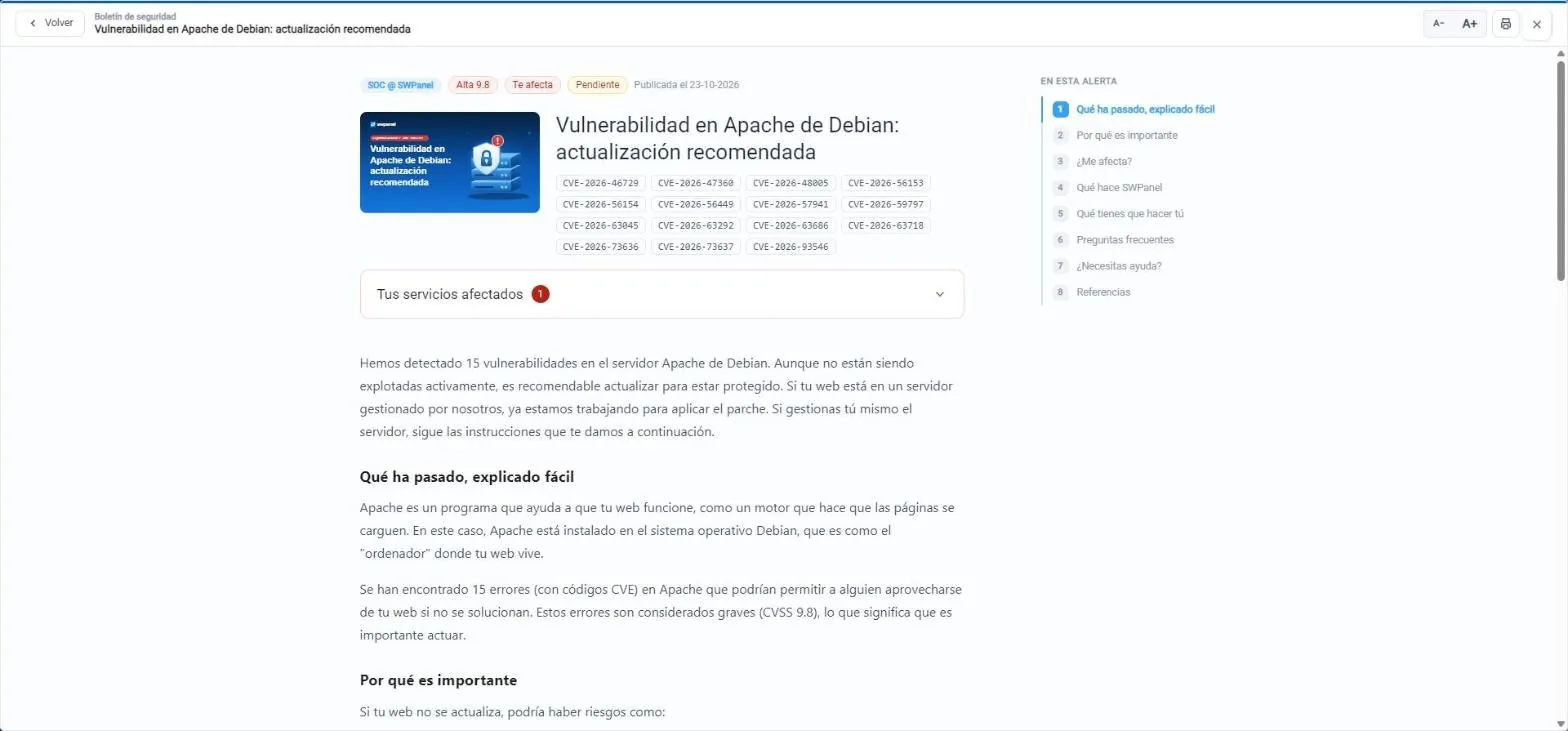
- Pubblicato dal SOC di SWPanel, con gravità e se ti riguarda.
- Tutti i CVE dell'avviso.
- I tuoi servizi interessati, con cosa fare su ciascuno.
- Otto sezioni, dallo «spiegato facile» ai riferimenti.
- Spiegato facile, senza gergo.
- Testo più grande e stampa.
- Cosa è successo, spiegato facile Senza gergo, perché lo capisca il proprietario del sito.
- Perché è importante I rischi se non viene corretto.
- Mi riguarda? Le versioni interessate e come controllare la tua.
- Cosa fa SWPanel Ciò che il team di SWPanel sta già facendo.
- Cosa devi fare tu I passaggi, dal backup alla verifica.
- Domande frequenti Se costa qualcosa, se il sito può rompersi...
- Ti serve aiuto? Apri un ticket da SWPanel.
- Riferimenti Il CVE alla fonte ufficiale.
I tuoi servizi
Cosa fare su ciascuno
Lo stesso avviso non chiede la stessa cosa a un Cloud gestito da SWPanel e a un sito con il proprio CMS.
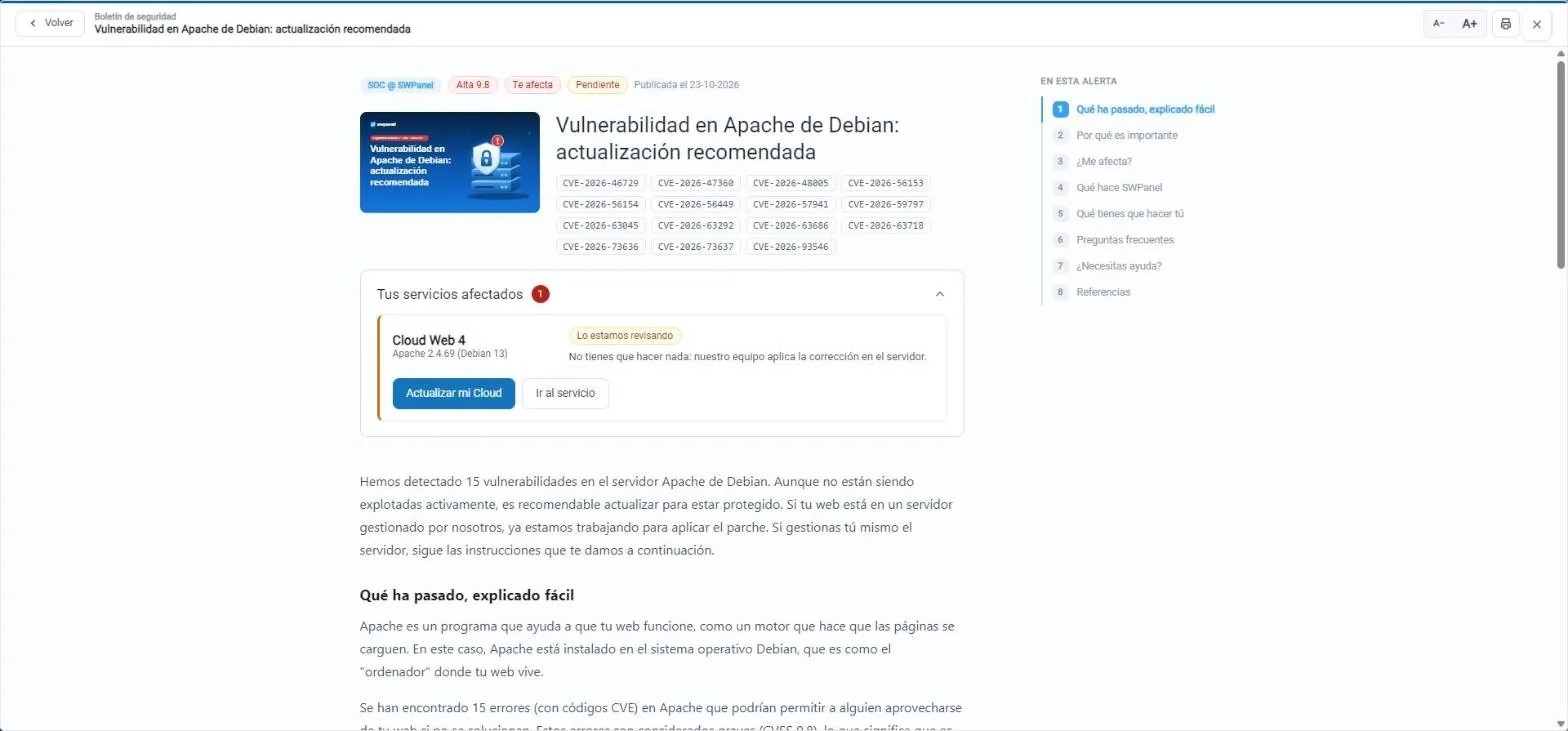
- Il servizio interessato e la versione che ha.
- Lo stiamo controllando: il team di SWPanel applica la correzione sul server.
- Aggiornare il tuo Cloud dall'avviso stesso.
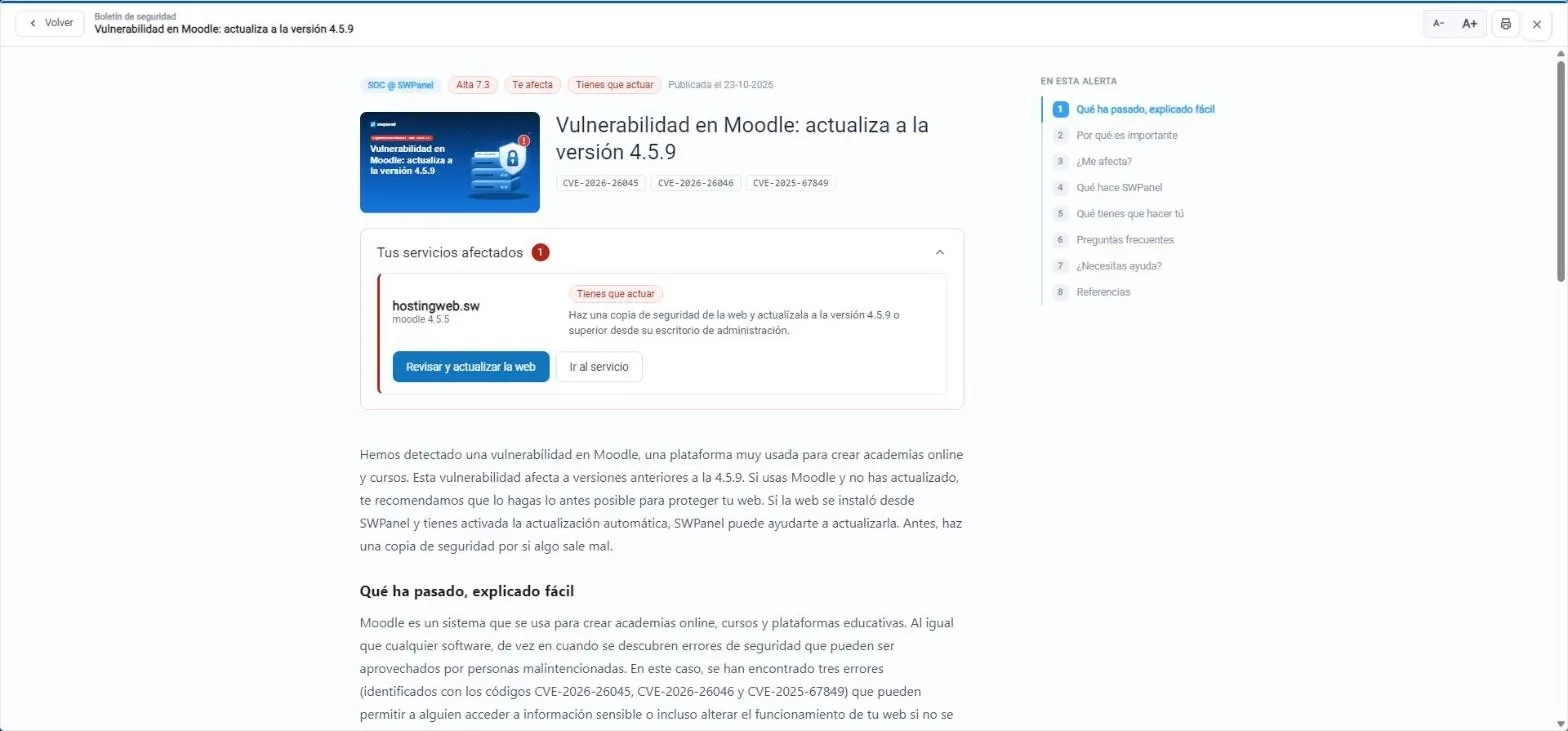
- Il sito interessato e la sua versione di Moodle.
- Devi agire: backup e aggiornamento alla 4.5.9.
- Controllare e aggiornare il sito da SWPanel.
La correzione è in corso. Sui server gestiti da SWPanel, il team la applica: non devi fare nulla.
La modifica è tua, per esempio aggiornare il CMS del tuo sito. L'avviso ti dà i passaggi e il pulsante per farlo da SWPanel.
SWPanel l'ha già risolto sui suoi server. L'avviso resta nel Bollettino come registro.
Con il pilota automatico
Che si applichi senza che tu debba accedere
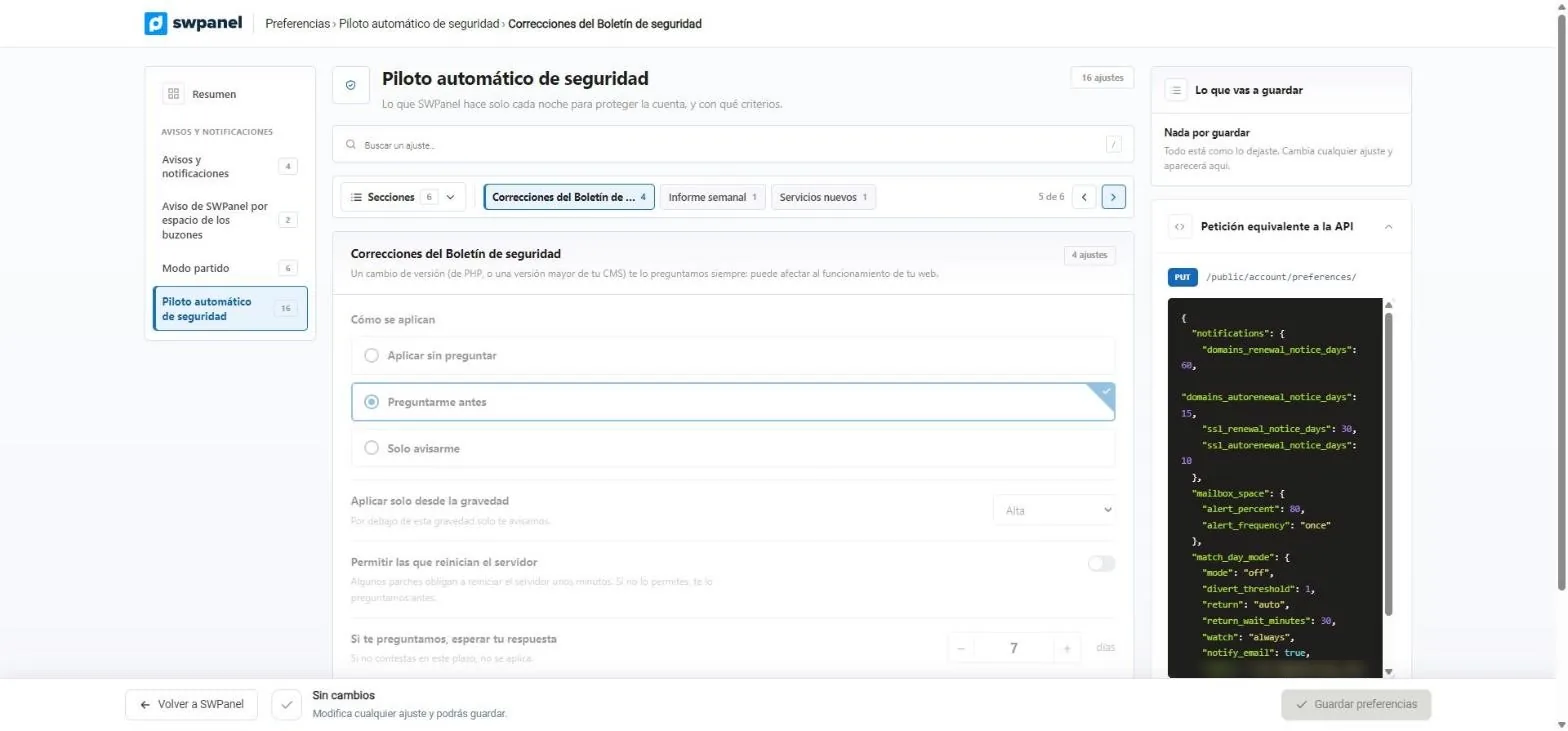
Nel pilota automatico di sicurezza decidi cosa fa SWPanel quando un avviso riguarda i tuoi servizi.
Correzioni del Bollettino
Tu metti i criteri, il pilota li rispetta
Scegli come vengono applicate, da quale gravità e se consenti quelle che riavviano il server per qualche minuto. Se scegli che te lo chieda, attende la tua risposta per i giorni che indichi; se non rispondi, non viene applicata.
- Applicare senza chiedere, chiedermi prima o solo avvisarmi
- Solo a partire dalla gravità che scegli
- Un cambio di versione di PHP o una versione maggiore del tuo CMS te lo chiede sempre
- Applica senza chiedere.
- Chiedimi prima.
- Solo avvisarmi.
- Solo a partire dalla gravità che scegli.
- Quelle che riavviano il server, solo se le consenti.
- Se te lo chiede, quanti giorni attende la tua risposta.
Nella dashboard
Il Bollettino, accanto al voto del tuo account
La dashboard di sicurezza ha la sua scheda Bollettino, con lo stato di ogni avviso sui tuoi servizi.
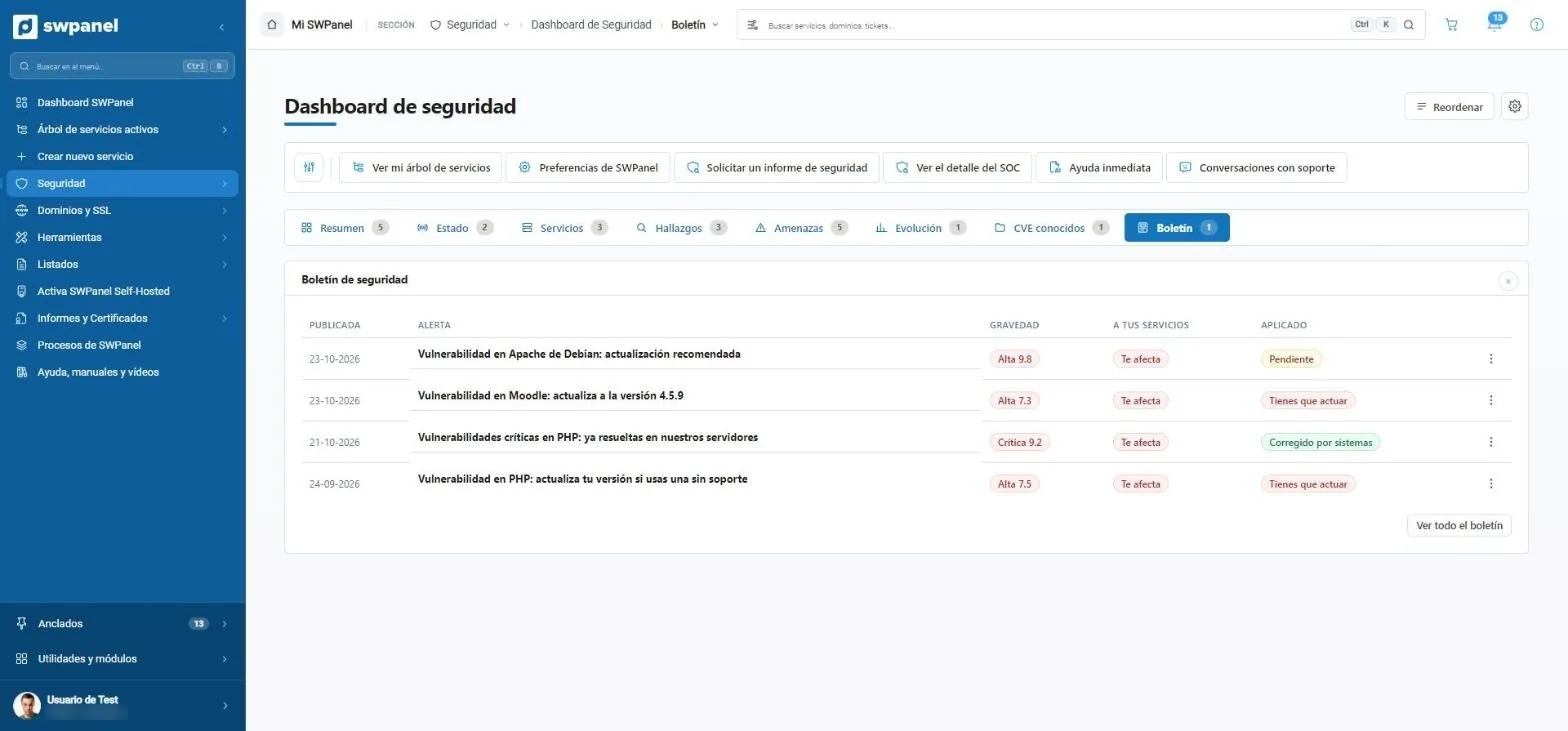
- In sospeso: la correzione è in corso.
- Devi agire: la modifica è tua.
- Corretto dai sistemi: SWPanel l'ha già risolto sui suoi server.
- Il Bollettino, anche nella dashboard di sicurezza.
Dubbi su un avviso? Chiedilo all'Aiuto Immediato: ti spiega l'avviso, ti dice se riguarda i tuoi servizi e cosa fare.
Domande frequenti
Dubbi sul bollettino di sicurezza



Proteggi i tuoi servizi con Sicurezza 360
Aggiungi Sicurezza 360 a ogni hosting (9,75 €) o Cloud e server (119,95 €) che vuoi proteggere.