
Sicherheitsbulletin
Die Schwachstellen des Tages, mit deinen Diensten darin
Das SOC von SWPanel veröffentlicht für jede wichtige Schwachstelle der von deinen Diensten genutzten Software eine Meldung. Jede sagt dir, ob sie dich betrifft, erklärt sie ohne Fachjargon und trennt, was SWPanel tut, von dem, was du tun musst.
- Wird pro Dienst bezahlt
- Wird in SWPanel konfiguriert
- Endet mit Ablauf des bezahlten Zeitraums
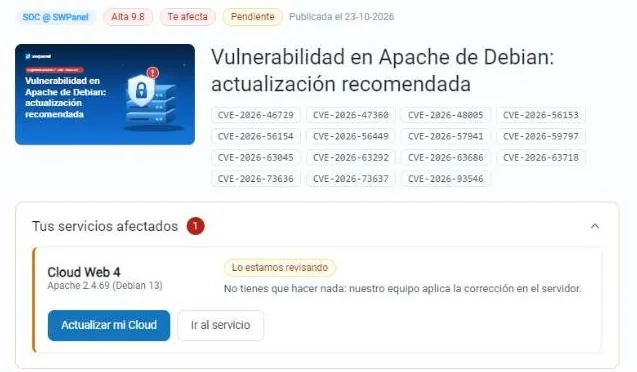
- 8 Abschnitte pro Meldung von der „einfachen Erklärung“ bis zu den Referenzen
- CVE Mit CVSS-Schweregrad und Datum, bei jeder Meldung
- Betrifft dich Mit deinen Diensten abgeglichen und was bei jedem zu tun ist
- 3 Arten, sie anzuwenden ohne zu fragen, mit Rückfrage oder nur mit Hinweis
So funktioniert es
Von der Schwachstelle zu deinem Dienst
Das SOC von SWPanel überwacht die Schwachstellen der von deinen Diensten genutzten Software und meldet sich nur, wenn es wichtig ist.
-
Veröffentlicht
Eine Meldung pro wichtiger Schwachstelle, mit ihren CVEs und ihrem Schweregrad.
-
Gleicht ab
Sie vergleicht sie mit deinen Diensten und sagt dir, ob sie dich betrifft.
-
Erklärt
Was passiert ist, warum es wichtig ist und was zu tun ist, in einfacher Sprache.
-
Korrigiert
SWPanel wendet sie auf seinen Servern an, oder der Autopilot nach deinen Kriterien.
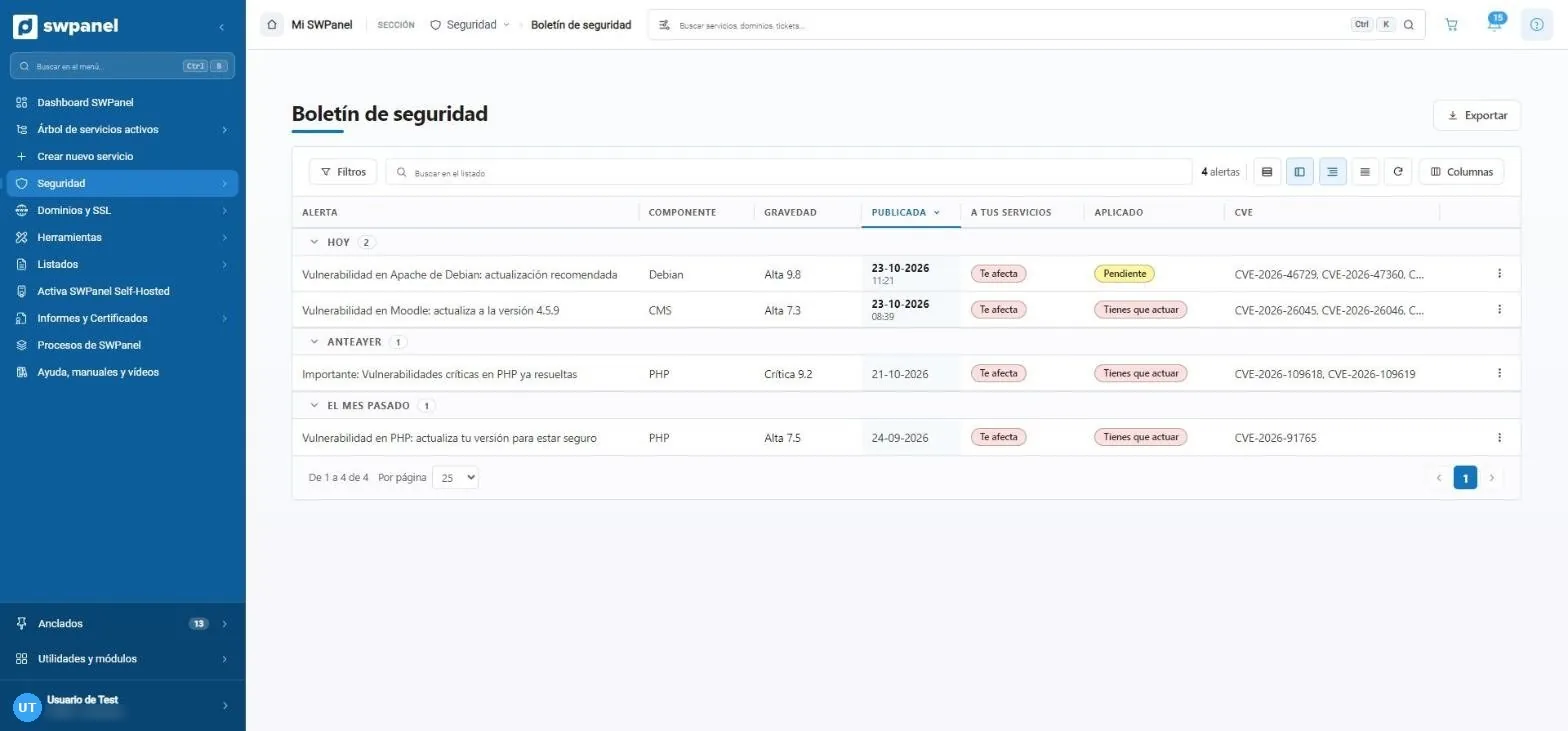
- Eine Meldung pro wichtiger Schwachstelle, vom SOC von SWPanel veröffentlicht.
- Die Komponente: Debian, PHP, ein CMS ...
- Der Schweregrad mit seinem CVSS-Wert.
- Betrifft dich: mit deinen Diensten abgeglichen.
- Angewendet: ausstehend oder du musst handeln.
- Die Liste exportieren.
Eine Meldung
Alles, was du brauchst, in acht Abschnitten
Sie beginnt mit dem Einfachen und endet mit den Referenzen. Oben stehen immer deine betroffenen Dienste.
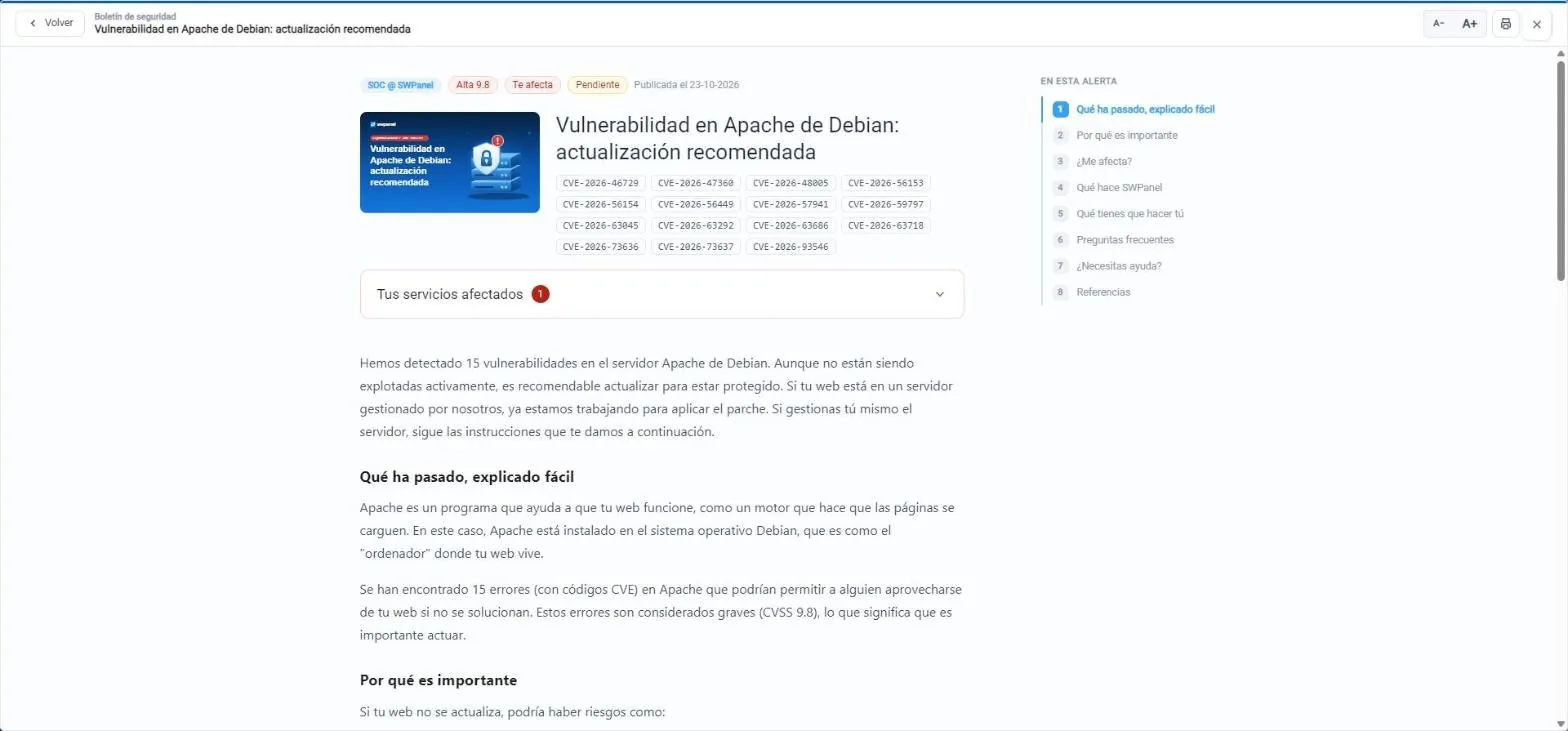
- Vom SOC von SWPanel veröffentlicht, mit Schweregrad und ob sie dich betrifft.
- Alle CVEs der Meldung.
- Deine betroffenen Dienste mit dem, was bei jedem zu tun ist.
- Acht Abschnitte, von der „einfachen Erklärung“ bis zu den Referenzen.
- Einfach erklärt, ohne Fachjargon.
- Größere Schrift und Drucken.
- Was passiert ist, einfach erklärt Ohne Fachjargon, damit es der Website-Inhaber versteht.
- Warum es wichtig ist Die Risiken, wenn es nicht behoben wird.
- Betrifft es mich? Die betroffenen Versionen und wie du deine prüfst.
- Was SWPanel tut Was das SWPanel-Team bereits tut.
- Was du tun musst Die Schritte, vom Backup bis zur Prüfung.
- Häufige Fragen Ob es etwas kostet, ob die Website kaputtgehen kann ...
- Brauchst du Hilfe? Eröffne ein Ticket in SWPanel.
- Referenzen Die CVE an der offiziellen Quelle.
Deine Dienste
Was bei jedem zu tun ist
Dieselbe Meldung verlangt von einer von SWPanel verwalteten Cloud nicht dasselbe wie von einer Website mit eigenem CMS.
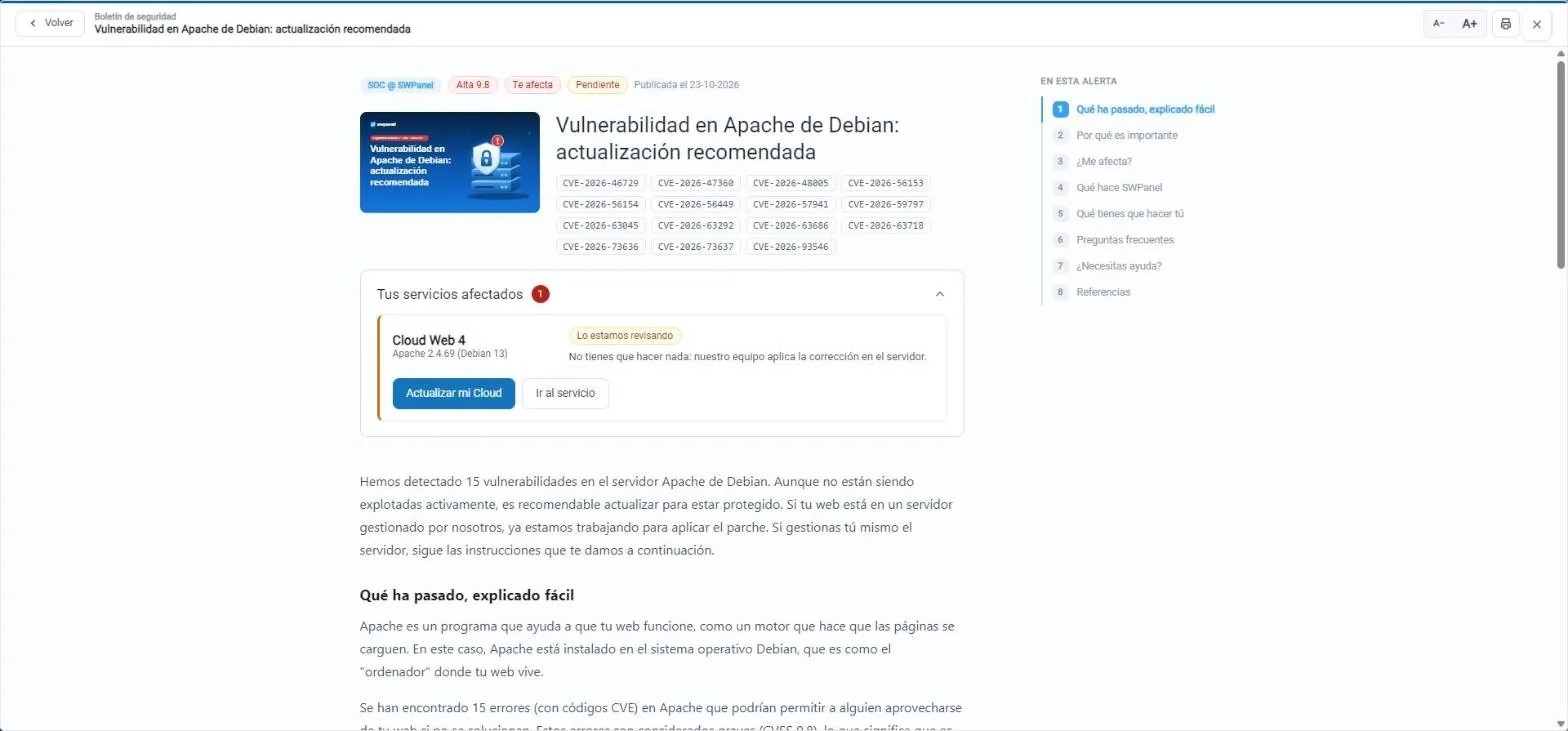
- Der betroffene Dienst und seine Version.
- Wir prüfen es: Das SWPanel-Team wendet die Korrektur auf dem Server an.
- Deine Cloud aktualisieren, direkt aus der Meldung.
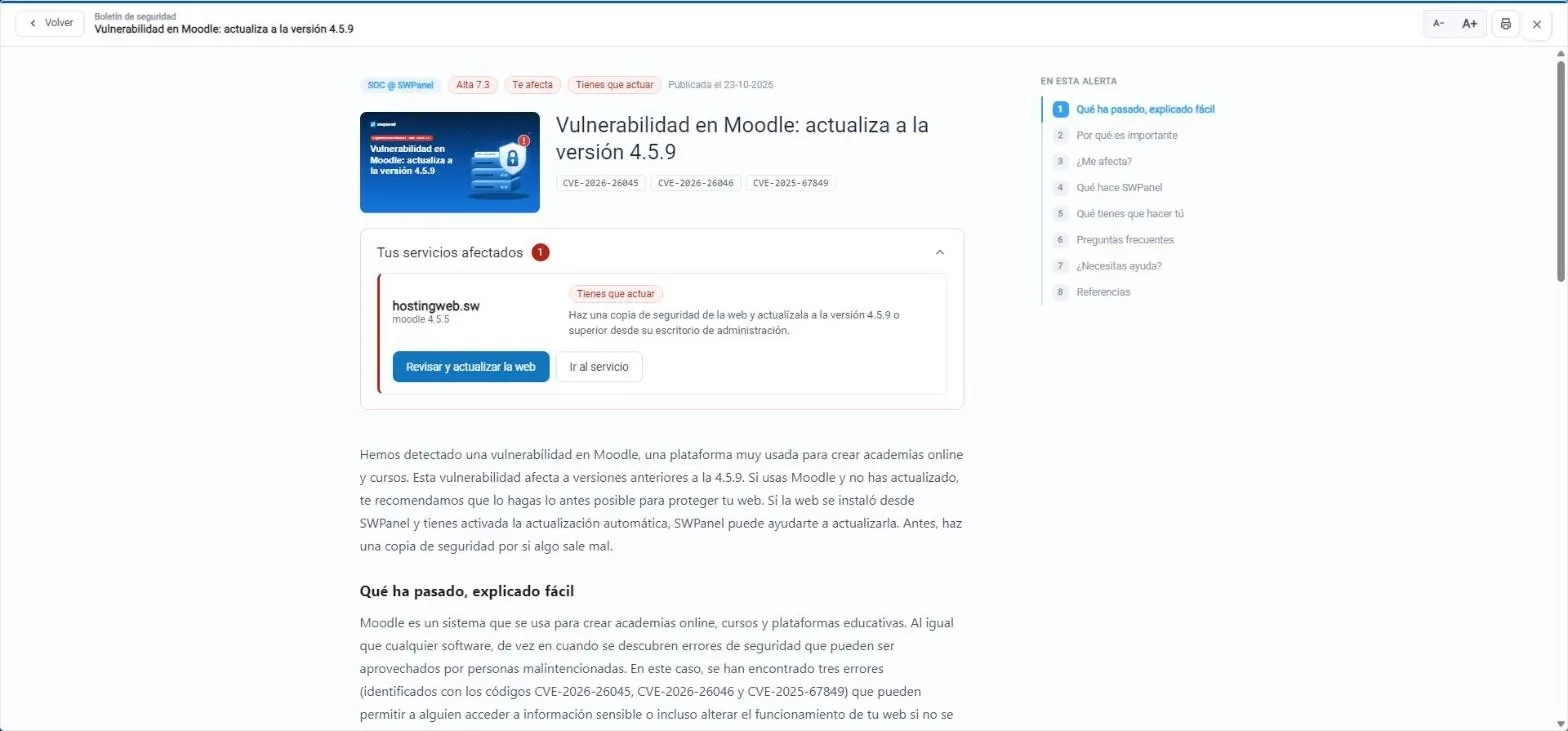
- Die betroffene Website und ihre Moodle-Version.
- Du musst handeln: Backup und Update auf 4.5.9.
- Die Website prüfen und aktualisieren, direkt in SWPanel.
Die Korrektur ist unterwegs. Auf von SWPanel verwalteten Servern wendet das Team sie an: Du musst nichts tun.
Die Änderung liegt bei dir, etwa das CMS deiner Website zu aktualisieren. Die Meldung gibt dir die Schritte und den Button, um es in SWPanel zu tun.
SWPanel hat es auf seinen Servern bereits behoben. Die Meldung bleibt als Protokoll im Bulletin.
Mit dem Autopiloten
Lass es anwenden, ohne dich anmelden zu müssen
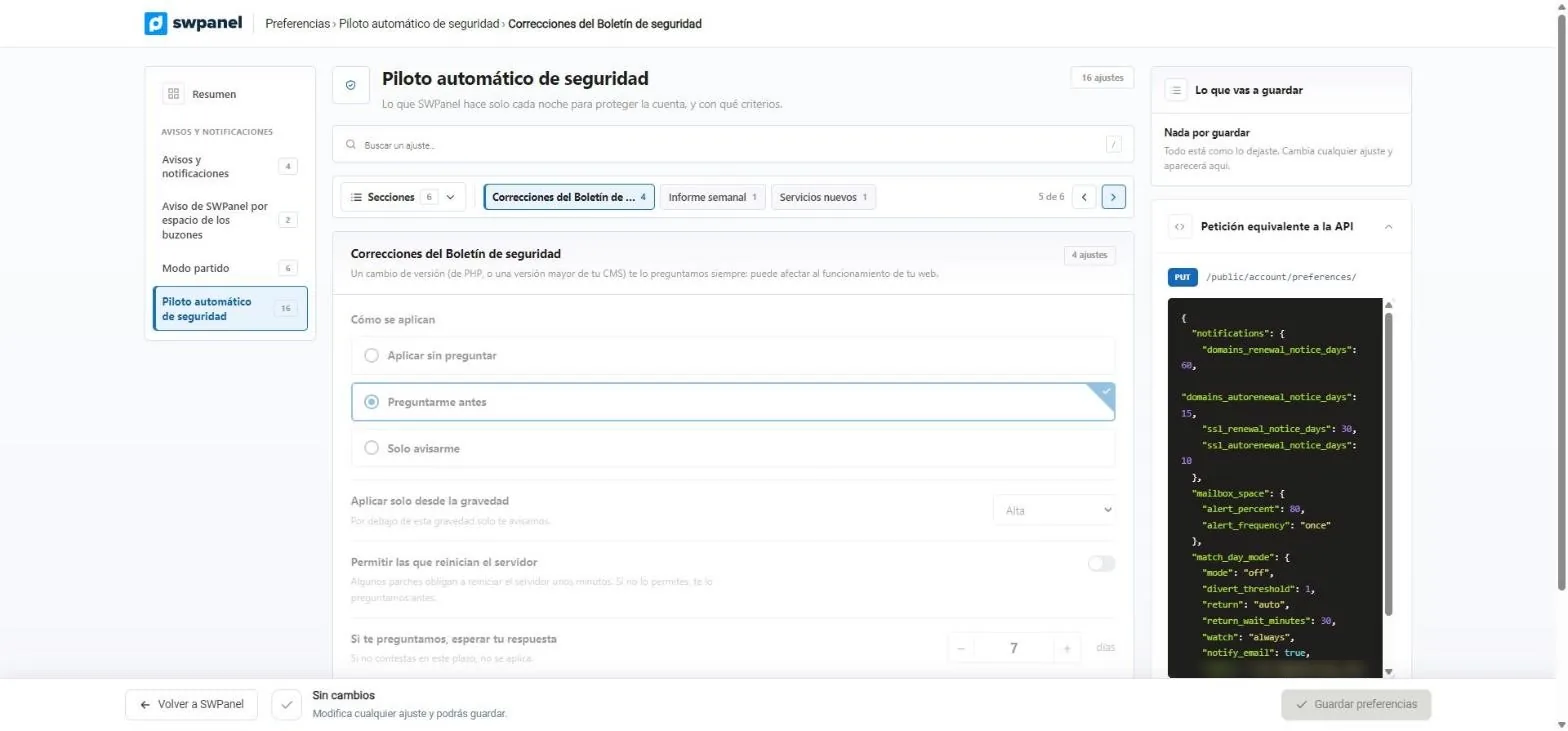
Im Sicherheits-Autopiloten legst du fest, was SWPanel tut, wenn eine Meldung deine Dienste betrifft.
Korrekturen des Bulletins
Du legst die Kriterien fest, der Autopilot erfüllt sie
Wähle, wie sie angewendet werden, ab welchem Schweregrad und ob du solche erlaubst, die den Server einige Minuten neu starten. Wenn du Nachfragen wählst, wartet er so viele Tage auf deine Antwort, wie du festlegst; antwortest du nicht, wird sie nicht angewendet.
- Ohne Rückfrage anwenden, vorher fragen oder nur benachrichtigen
- Nur ab dem Schweregrad, den du wählst
- Ein PHP-Versionswechsel oder eine Hauptversion deines CMS wird immer zuerst erfragt
- Ohne Rückfrage anwenden.
- Vorher fragen.
- Nur mich benachrichtigen.
- Nur ab dem Schweregrad, den du wählst.
- Die, die den Server neu starten, nur wenn du sie erlaubst.
- Wenn er nachfragt, wie viele Tage er auf deine Antwort wartet.
Im Dashboard
Das Bulletin, neben der Note deines Kontos
Das Sicherheits-Dashboard hat seinen Bulletin-Tab mit dem Status jeder Meldung für deine Dienste.
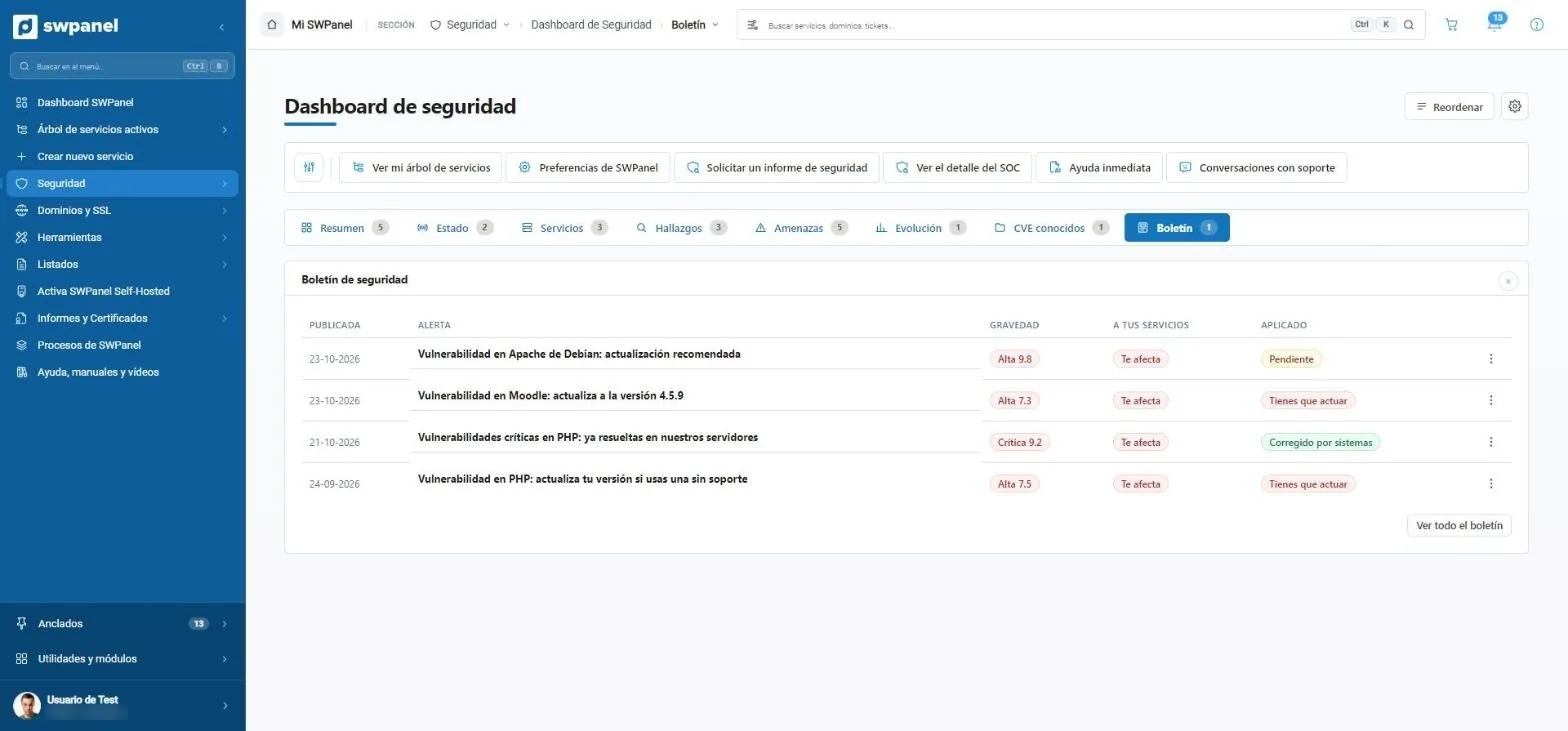
- Ausstehend: Die Korrektur ist unterwegs.
- Du musst handeln: Die Änderung liegt bei dir.
- Von den Systemen behoben: SWPanel hat es auf seinen Servern bereits gelöst.
- Das Bulletin auch im Sicherheits-Dashboard.
Fragen zu einer Meldung? Frag die Sofort-Hilfe: Sie erklärt dir die Meldung, sagt dir, ob sie deine Dienste betrifft, und was zu tun ist.
Häufige Fragen
Fragen zum Sicherheitsbulletin



Schütze deine Dienste mit Sicherheit 360
Füge Sicherheit 360 zu jedem Hosting (9,75 €) oder jeder Cloud und jedem Server (119,95 €) hinzu, den du schützen willst.