
WAF adaptatif · Uniquement dans Sécurité 360
Un WAF qui apprend de votre trafic
Protégez chaque site contre les injections, le XSS et les attaques automatisées avec des règles qui s'ajustent à l'usage réel, pas à un modèle générique.
- Module Sécurité activé et sans coût
- Se configure depuis SWPanel
- Résiliation à la fin de la période payée
Comment le configurer
Vous décidez dans quelle mesure le WAF décide
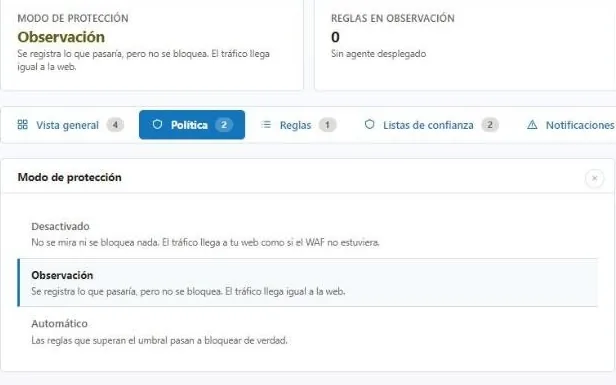
Le WAF adaptatif crée des règles à partir des attaques que reçoit votre propre site. Il commence par observer : il enregistre ce qu'il bloquerait sans rien bloquer. Quand vous faites confiance à ses propositions, vous augmentez l'autonomie.
Politique
Trois modes et trois niveaux d'autonomie
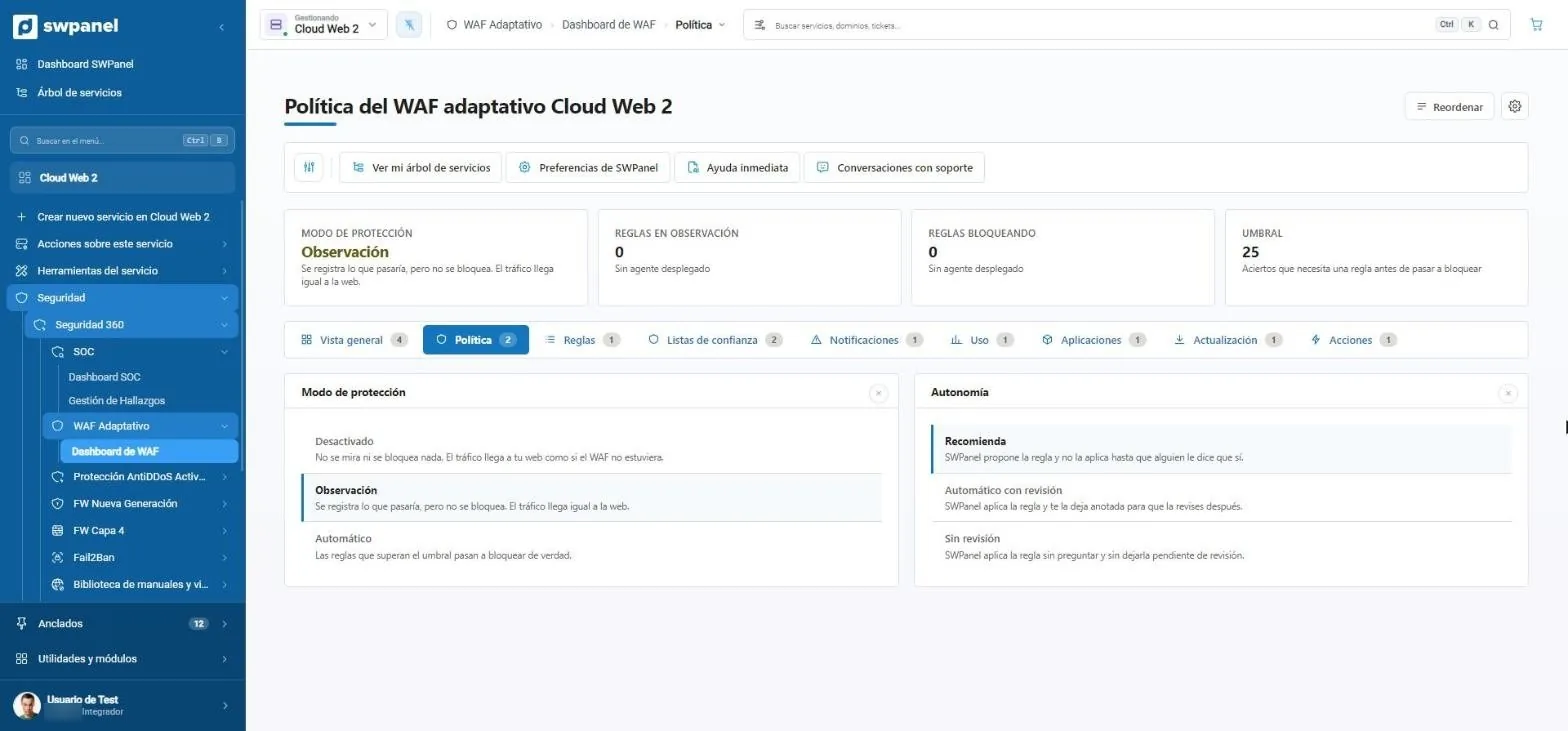
Le mode indique ce qu'il fait du trafic ; l'autonomie, ce qu'il fait des nouvelles règles. Le seuil fixe le nombre de détections dont une règle a besoin avant de passer au blocage.
- Désactivé, observation ou automatique
- Recommande, applique avec vérification ou applique sans vérification
- Seuil réglable par service
- Mode de protection : ici, en observation.
- Seuil : les détections dont une règle a besoin avant de bloquer.
- Trois modes : désactivé, observation ou automatique.
- Trois niveaux d'autonomie : recommande seulement, applique avec vérification ou applique sans vérification.
Héritage
Une politique pour tout le compte, ou une par service
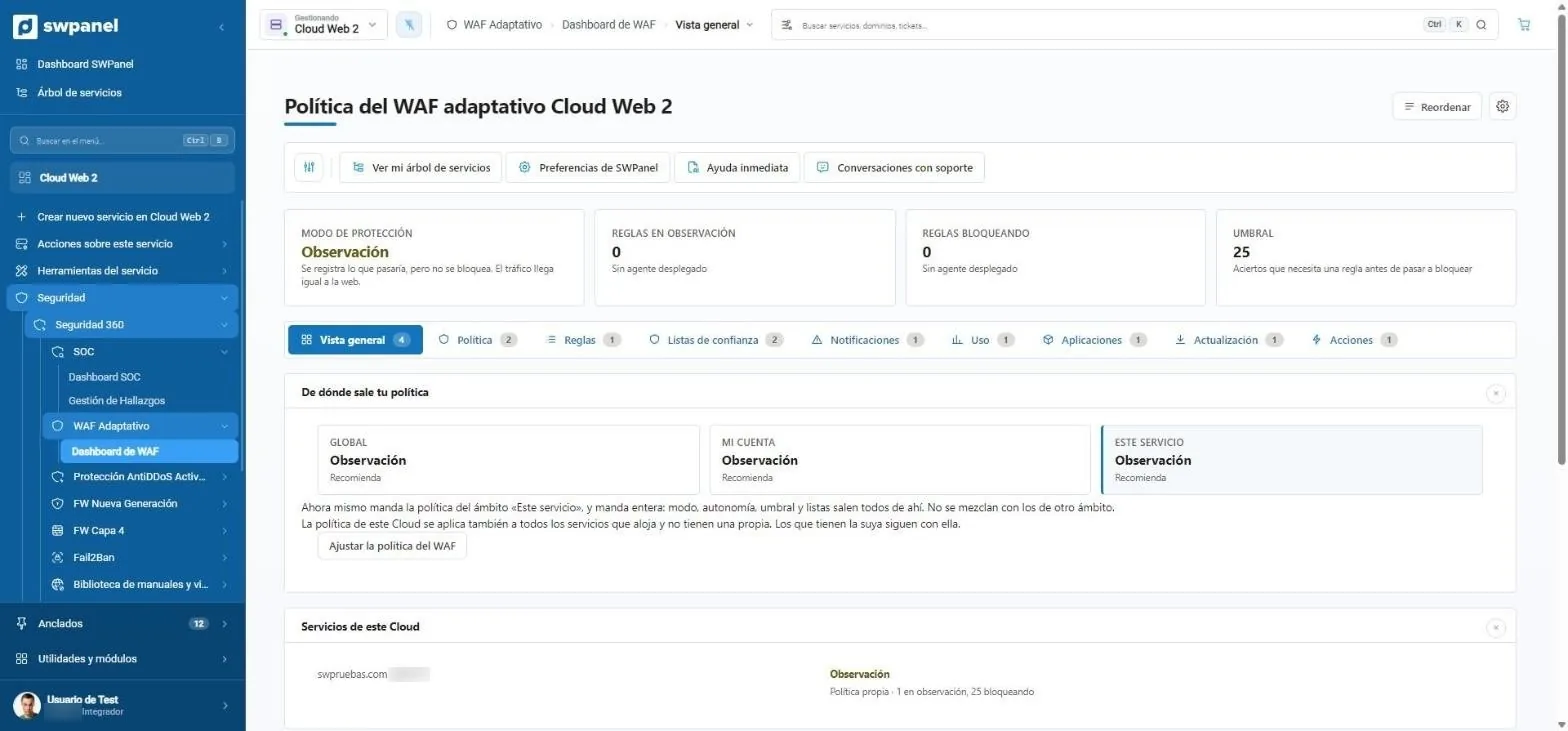
La politique se définit à trois niveaux : global, votre compte et chaque service. La plus précise l'emporte, et ce que vous ne définissez pas est hérité. Vous ne configurez donc pas cent sites un par un.
- Onglets de règles, listes de confiance, notifications, utilisation, applications et actions
- D'où vient la politique : globale, de votre compte ou de ce service. La plus précise l'emporte.
- Les services du Cloud et la politique que chacun applique.
Ce qu'il fait
Un pare-feu applicatif qui s'adapte à votre site
Les règles génériques bloquent trop ou laissent trop passer. Le WAF adaptatif de SWPanel part de ModSecurity et ajuste ses règles au trafic réel de chaque service, grâce à ce qu'apprend le SOC.
Base solide
Moteur ModSecurity intégré au serveur web.
- Protection contre les injections et le XSS
- Règles par service
- Rien à installer
Adaptatif
Les règles s'ajustent à ce que le SOC voit dans votre trafic.
- Moins de faux positifs
- De nouvelles règles face aux nouvelles attaques
- Orchestration centralisée
Sous contrôle
Vous voyez chaque règle, pourquoi elle est là et jusqu'à quand.
- Activer et désactiver des règles
- Date de fin sur les règles automatiques
- Annuler en un clic
En pratique
De l'attaque à la règle appliquée
-
Détecte
L'agent du serveur signale des requêtes anormales contre un chemin précis.
-
Interprète
Le SOC regroupe le motif, le croise avec la réputation des IP et le transforme en constat.
-
Propose
Le WAF prépare la règle adéquate et le consultant explique pourquoi.
-
Applique
Elle est appliquée avec une date de fin et peut être annulée. Tout reste dans la traçabilité.
Questions fréquentes
Questions sur le WAF adaptatif


Protégez vos services avec Sécurité 360
Le module Sécurité est déjà activé et sans coût sur votre compte. Ajoutez Sécurité 360 à chaque hébergement, Cloud ou serveur que vous voulez protéger.