
WAF adattivo · Solo in Sicurezza 360
Un WAF che impara dal tuo traffico
Proteggi ogni sito da injection, XSS e attacchi automatizzati con regole che si adattano a come viene usato davvero, non a un modello generico.
- Modulo Sicurezza attivato e senza costo
- Si configura da SWPanel
- Si disdice al termine del periodo pagato
Come si configura
Tu decidi quanto decide il WAF
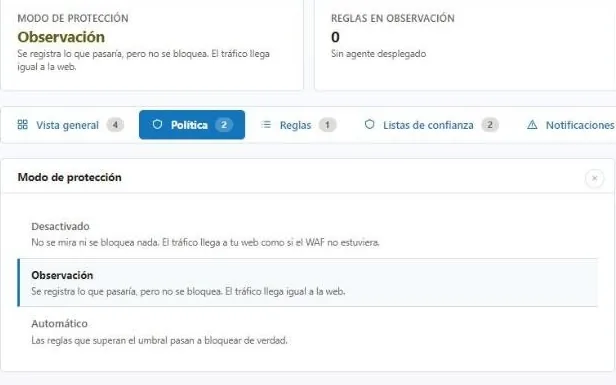
Il WAF adattivo crea regole a partire dagli attacchi che riceve il tuo stesso sito. Inizia osservando: registra ciò che bloccherebbe senza bloccare nulla. Quando ti fidi di ciò che propone, aumenti l'autonomia.
Policy
Tre modalità e tre livelli di autonomia
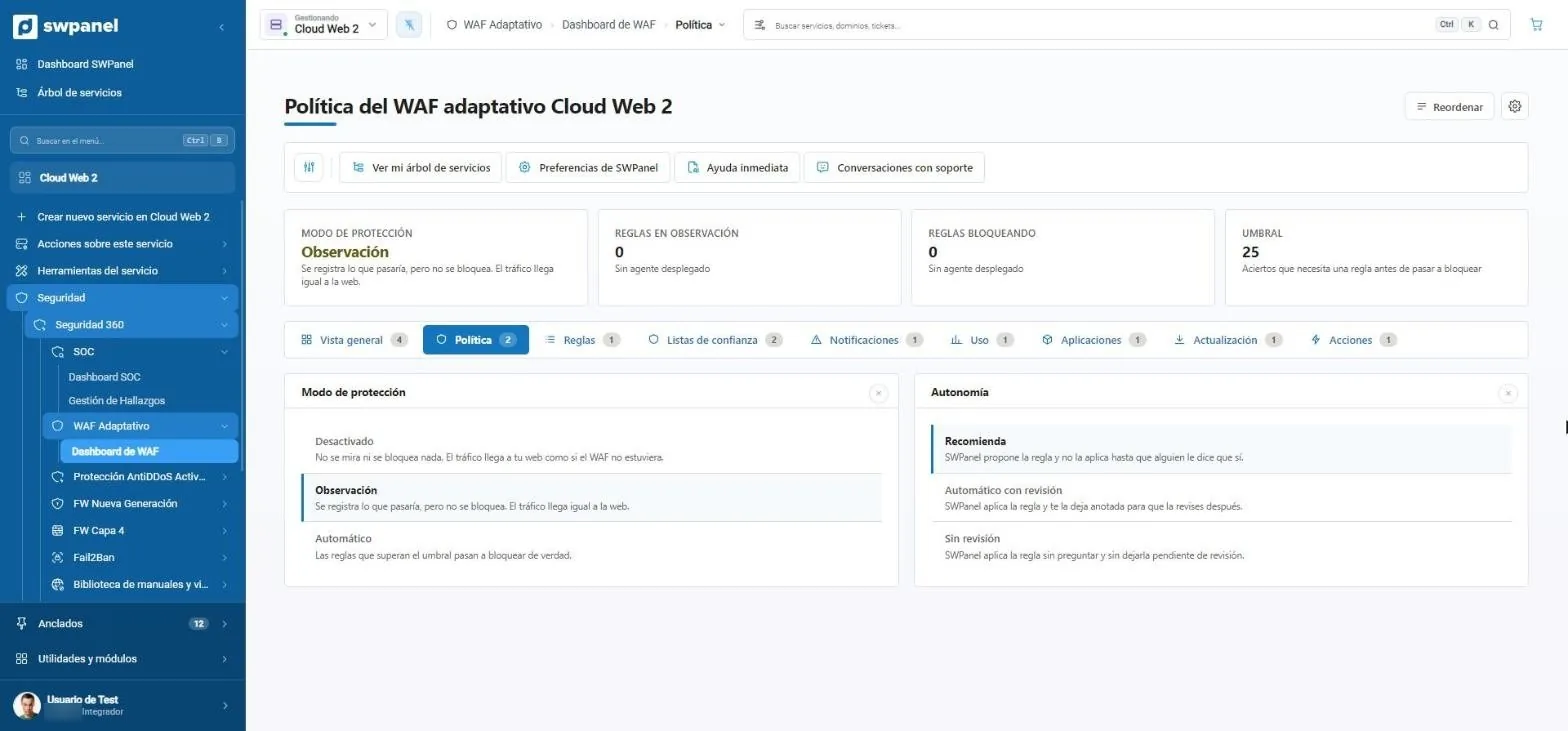
La modalità dice cosa fa con il traffico; l'autonomia, cosa fa con le regole nuove. La soglia indica quanti riscontri serve a una regola prima di passare a bloccare.
- Disattivato, osservazione o automatico
- Raccomanda, applica con revisione o applica senza revisione
- Soglia regolabile per servizio
- Modalità di protezione: qui, in osservazione.
- Soglia: i riscontri di cui una regola ha bisogno prima di bloccare.
- Tre modalità: disattivato, osservazione o automatico.
- Tre livelli di autonomia: solo raccomanda, applica con revisione o applica senza revisione.
Ereditarietà
Una policy per l'intero account, o una per servizio
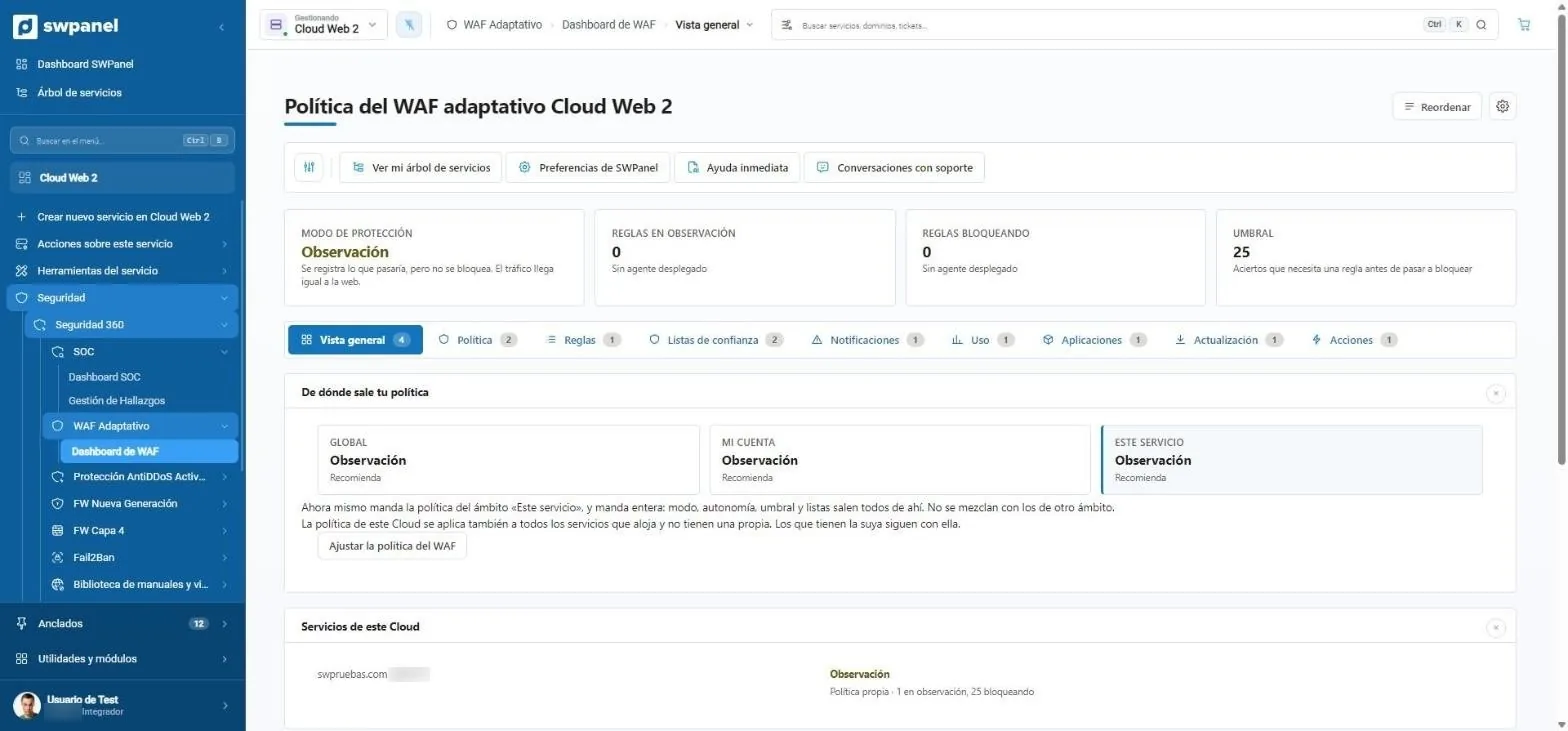
La policy si definisce su tre livelli: globale, il tuo account e ogni servizio. Prevale quella più specifica, e ciò che non definisci viene ereditato. Così non configuri cento siti uno per uno.
- Schede di regole, liste di fiducia, notifiche, utilizzo, applicazioni e azioni
- Da dove arriva la policy: globale, del tuo account o di questo servizio. Prevale la più specifica.
- I servizi del Cloud e la policy che applica ciascuno.
Cosa fa
Un firewall applicativo che si adatta al tuo sito
Le regole generiche o bloccano troppo o lasciano passare troppo. Il WAF adattivo di SWPanel parte da ModSecurity e adatta le sue regole al traffico reale di ogni servizio, con ciò che apprende il SOC.
Base solida
Motore ModSecurity integrato con il web server.
- Protezione da injection e XSS
- Regole per servizio
- Senza installare nulla
Adattivo
Le regole si adattano a ciò che il SOC vede nel tuo traffico.
- Meno falsi positivi
- Regole nuove di fronte a nuovi attacchi
- Orchestrazione centralizzata
Sotto controllo
Vedi ogni regola, perché c'è e fino a quando.
- Attivare e disattivare regole
- Data di fine su quelle automatiche
- Annullare con un clic
Nella pratica
Dall'attacco alla regola applicata
-
Rileva
L'agente del server segnala richieste anomale verso un percorso specifico.
-
Interpreta
Il SOC raggruppa lo schema, lo incrocia con la reputazione degli IP e lo trasforma in rilevamento.
-
Propone
Il WAF prepara la regola adeguata e il consulente spiega perché.
-
Applica
Viene applicata con una data di fine e si può annullare. Tutto resta nella tracciabilità.
Domande frequenti
Dubbi sul WAF adattivo


Proteggi i tuoi servizi con Sicurezza 360
Il modulo Sicurezza è già attivo e senza costo nel tuo account. Aggiungi Sicurezza 360 a ogni hosting, Cloud o server che vuoi proteggere.