
Adaptive WAF · Nur in Sicherheit 360
Eine WAF, die aus deinem Traffic lernt
Schütze jede Website vor Injections, XSS und automatisierten Angriffen mit Regeln, die sich an die tatsächliche Nutzung anpassen und nicht an eine generische Vorlage.
- Sicherheitsmodul aktiviert und kostenlos
- Wird in SWPanel konfiguriert
- Endet mit Ablauf des bezahlten Zeitraums
So wird es konfiguriert
Du entscheidest, wie viel die WAF entscheidet
Die Adaptive WAF erstellt Regeln aus den Angriffen, die deine eigene Website erhält. Sie beginnt mit Beobachten: Sie protokolliert, was sie blockieren würde, ohne etwas zu blockieren. Wenn du dem Vorschlag vertraust, erhöhst du die Autonomie.
Richtlinie
Drei Modi und drei Autonomiestufen
Der Modus legt fest, was mit dem Traffic geschieht; die Autonomie, was mit neuen Regeln geschieht. Der Schwellenwert bestimmt, wie viele Treffer eine Regel braucht, bevor sie zu blockieren beginnt.
- Aus, Beobachtung oder automatisch
- Empfiehlt, wendet mit Prüfung an oder wendet ohne Prüfung an
- Schwellenwert pro Dienst einstellbar
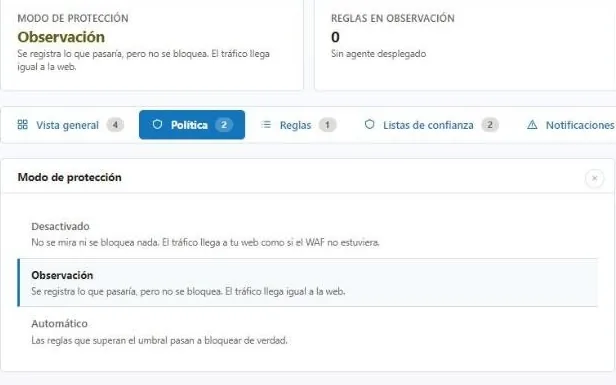
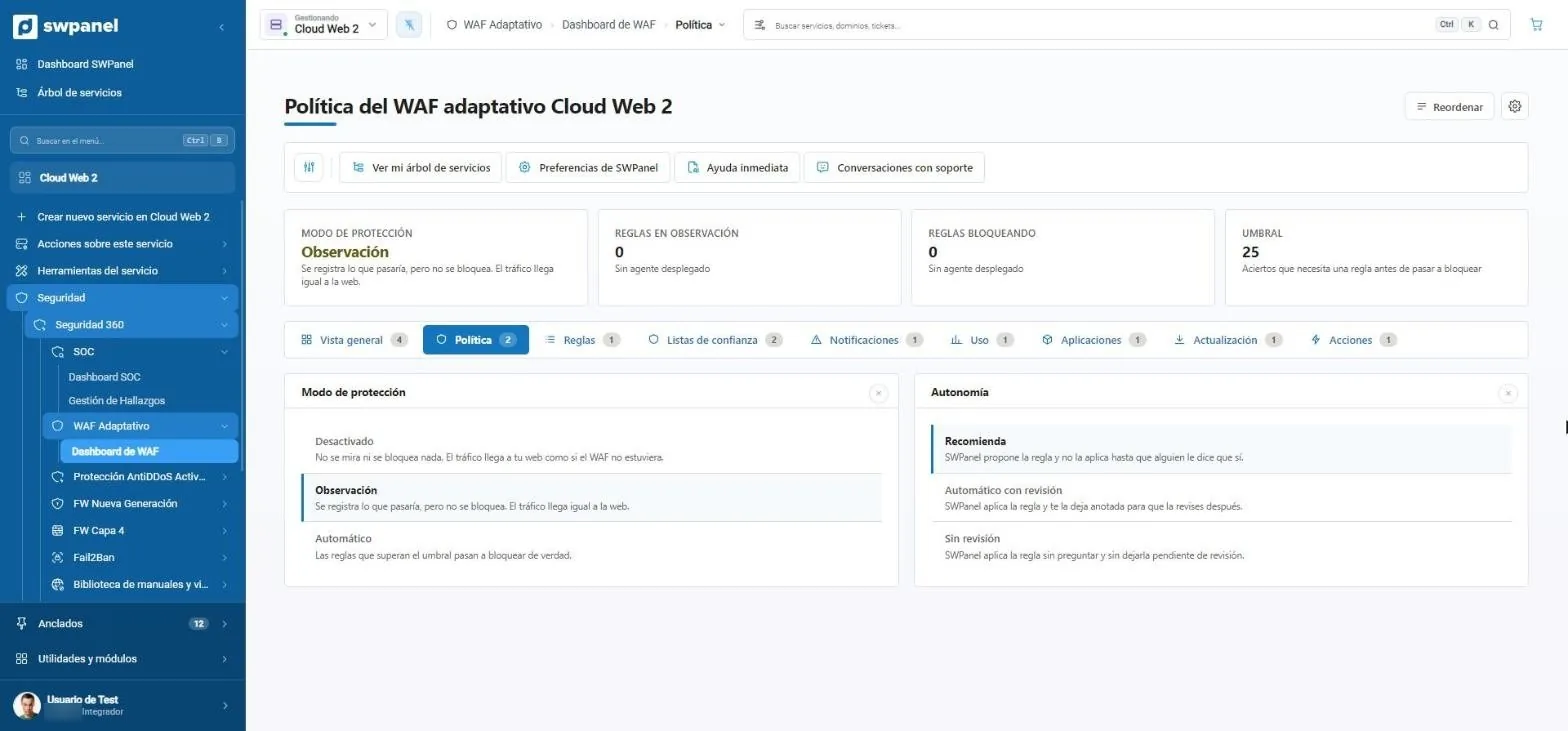
- Schutzmodus: hier im Beobachtungsmodus.
- Schwellenwert: die Treffer, die eine Regel braucht, bevor sie blockiert.
- Drei Modi: aus, Beobachtung oder automatisch.
- Drei Autonomiestufen: nur empfehlen, mit Prüfung anwenden oder ohne Prüfung anwenden.
Vererbung
Eine Richtlinie für das ganze Konto oder eine pro Dienst
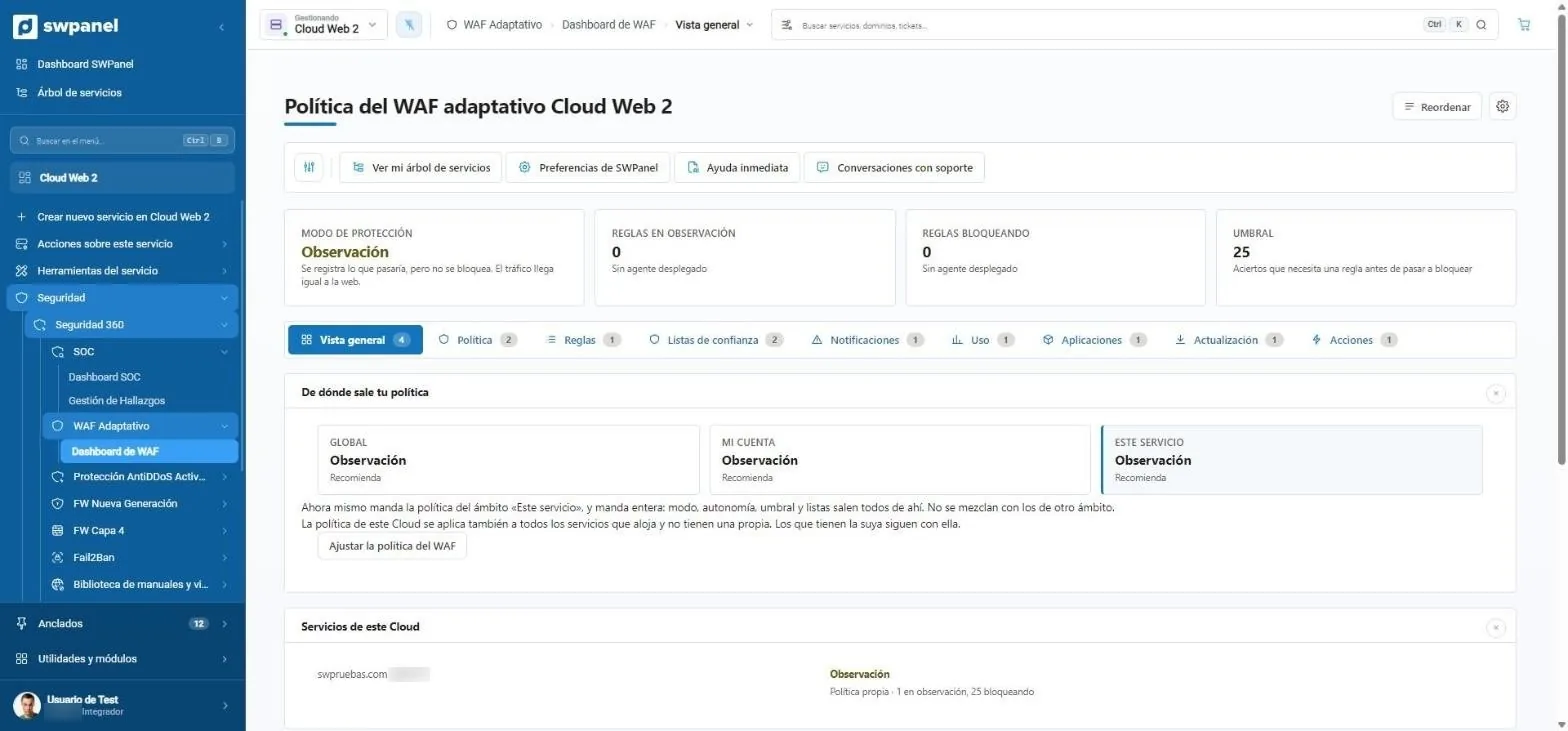
Die Richtlinie wird auf drei Ebenen definiert: global, dein Konto und jeder Dienst. Es gilt die konkreteste, und was du nicht festlegst, wird vererbt. So musst du nicht hundert Websites einzeln konfigurieren.
- Tabs für Regeln, Vertrauenslisten, Benachrichtigungen, Nutzung, Anwendungen und Aktionen
- Woher die Richtlinie stammt: global, von deinem Konto oder von diesem Dienst. Es gilt die konkreteste.
- Die Dienste der Cloud und die Richtlinie, die jeder anwendet.
Was sie tut
Eine Anwendungs-Firewall, die sich an deine Website anpasst
Generische Regeln blockieren entweder zu viel oder lassen zu viel durch. Die Adaptive WAF von SWPanel basiert auf ModSecurity und passt ihre Regeln dem echten Traffic jedes Dienstes an, mit dem, was das SOC lernt.
Solide Basis
ModSecurity-Engine, in den Webserver integriert.
- Schutz vor Injections und XSS
- Regeln pro Dienst
- Ohne Installation
Adaptiv
Die Regeln passen sich an das an, was das SOC in deinem Traffic sieht.
- Weniger Fehlalarme
- Neue Regeln bei neuen Angriffen
- Zentrale Orchestrierung
Unter Kontrolle
Du siehst jede Regel, warum sie da ist und bis wann.
- Regeln aktivieren und deaktivieren
- Enddatum bei automatischen Regeln
- Mit einem Klick rückgängig machen
In der Praxis
Vom Angriff zur angewendeten Regel
-
Erkennt
Der Server-Agent markiert anomale Anfragen auf einen bestimmten Pfad.
-
Interpretiert
Das SOC gruppiert das Muster, gleicht es mit der IP-Reputation ab und macht daraus einen Fund.
-
Schlägt vor
Die WAF bereitet die passende Regel vor und der Berater erklärt, warum.
-
Wendet an
Sie wird mit Enddatum angewendet und kann rückgängig gemacht werden. Alles bleibt in der Nachvollziehbarkeit.
Häufige Fragen
Fragen zur Adaptive WAF


Schütze deine Dienste mit Sicherheit 360
Das Sicherheitsmodul ist in deinem Konto bereits kostenlos aktiviert. Füge Sicherheit 360 zu jedem Hosting, jeder Cloud und jedem Server hinzu, den du schützen willst.