SWPanel pour les développeurs
Votre code, votre flux de travail, votre hébergement. Sans FTP.
Connectez votre dépôt GitHub, GitLab, Gitea ou Bitbucket et chaque push arrive sur votre hébergement ou votre Cloud SWPanel analysé, avec une sauvegarde préalable pour annuler. Et depuis le CI que vous utilisez déjà, avec un appel à l'API.
- Analysé avant publication
- Sauvegarde pour annuler
- Fonctionne avec vos outils
~/mi-web git push origin mainSWPanel a reçu le push · webhookok Que ça fonctionnephp -l et PHPStanok Sécurité sans défaut grave2 Avis avec sa correction du Moteur IAok Passe le filtre sans erreur grave ni de sécuritéok Copie de l'existant, enregistréeok Publié sur votre site
- git push Vers la branche que vous choisissez
- Analyse Fonctionnement, sécurité et qualité
- Publication Avec sauvegarde pour annuler
- Statut dans votre Git Le commit, en vert ou en rouge
Tout pour les développeurs
Votre flux de travail, de bout en bout
Déployer, intégrer et le quotidien : ce que vous faites avec votre code, avec l'endroit où il se trouve dans SWPanel.
Recettes pour votre CI
GitHub Actions, GitLab CI, Bitbucket, Jenkins ou curl : copiez-collez.
En voir plusCode Analyzer
Chaque push revu, avec la correction du Moteur IA et Pull Request.
En voir plusAPI REST
Plus de 200 routes, avec documentation interactive.
En voir plusWebhooks et Flux
Réagissez à ce qui se passe sur votre compte, ou bloquez-le avant.
En voir plusVos outils
SSH, PHP, bases de données, logs, cron, cache et sauvegardes.
En voir plusBases de données
MariaDB avec console SQL, en lecture seule par défaut.
En voir plusPourquoi
SWPanel n'est plus seulement l'endroit où vit votre site. Il fait partie de votre flux de travail.
Une plateforme qui s'intègre à vos outils : API REST documentée, webhooks, déploiements continus et analyse de code, le tout dans un environnement sécurisé et homologué.
-
Fini l'envoi de fichiers à la main
Vous faites
git pushet votre site se met à jour. Sans clients FTP ni mots de passe partagés avec chaque freelance. -
Sécurisé par conception
Rien n'arrive sur votre site sans passer par l'analyse de code. Ni fichiers isolés, ni commandes, ni portes dérobées.
-
Vous pouvez toujours revenir en arrière
Avant de publier, SWPanel enregistre une copie de l'existant, en dehors du site, pour pouvoir annuler.
-
Fonctionne avec ce que vous utilisez déjà
GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins ou un simple
curl: votre CI déploie avec un appel à l'API.
Comment ça marche
Du push au site, en cinq étapes
Votre CI empaquette, SWPanel vérifie et publie. Vous, vous faites juste un push.
-
Connectez
Connectez votre dépôt ou créez un jeton d'API dans SWPanel.
-
Empaquetez
Votre CI construit le site comme d'habitude :
npm run build,composer install, peu importe. -
Déployez
Un appel à l'API téléverse le paquet.
-
SWPanel le vérifie
Avant de toucher à votre site :
- Valide les chemins, la taille et les fichiers interdits
- Analyse les erreurs, vulnérabilités et dépendances
- Applique vos règles : vous pouvez bloquer un déploiement avec vos Flux
-
Publie
Si tout est bon, c'est publié sur votre hébergement ou Cloud avec une copie de la version précédente, et votre équipe reçoit l'avis.
Depuis votre CI
Cinq lignes dans votre workflow et votre site se déploie
Le workflow empaquette le site et le téléverse avec un appel à POST /public/services/{servicio}/deployment/. SWPanel le valide, l'analyse et le publie avec une sauvegarde préalable.
-
GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins ou
curl - Mode test pour les pull requests : analyse sans publier
- Historique de chaque déploiement et retour en arrière en un appel
on:
  push:
    branches: [main]
jobs:
  desplegar:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - run: npm ci && npm run build && tar -czf web.tgz -C dist .
      - run: |
          curl -X POST \
            https://api.swpanel.com/public/services/$SERVICIO/deployment/ \
            -H "Authorization: Bearer ${{ secrets.SWPANEL_TOKEN }}" \
            -F "[email protected]"
Recette d'exemple. La version complète, avec toutes les options, se trouve dans la documentation de l'API.
Ce qu'il inclut
Tout ce dont vous avez besoin pour déployer tranquille
Du premier push au retour en arrière, avec l'analyse de code, l'API et le contrôle de qui déploie quoi.
Analyse de code à chaque push
Chaque push, vérifié avant d'arriver sur le site
Connectez GitHub, GitLab, Gitea ou Bitbucket avec des webhooks signés. Chaque push est analysé et, s'il passe votre filtre, il est publié tout seul sur votre site.
- Erreurs, bonnes pratiques, PHPStan et revue par IA
-
Dépendances vulnérables :
composer.locketpackage-lock.json, recoupés avec des bases de vulnérabilités publiques (OSV) ; plugins et bibliothèques JS, avec la base de vulnérabilités de SWPanel - Publication automatique avec filtre et sauvegarde préalable
- Aperçus par branche
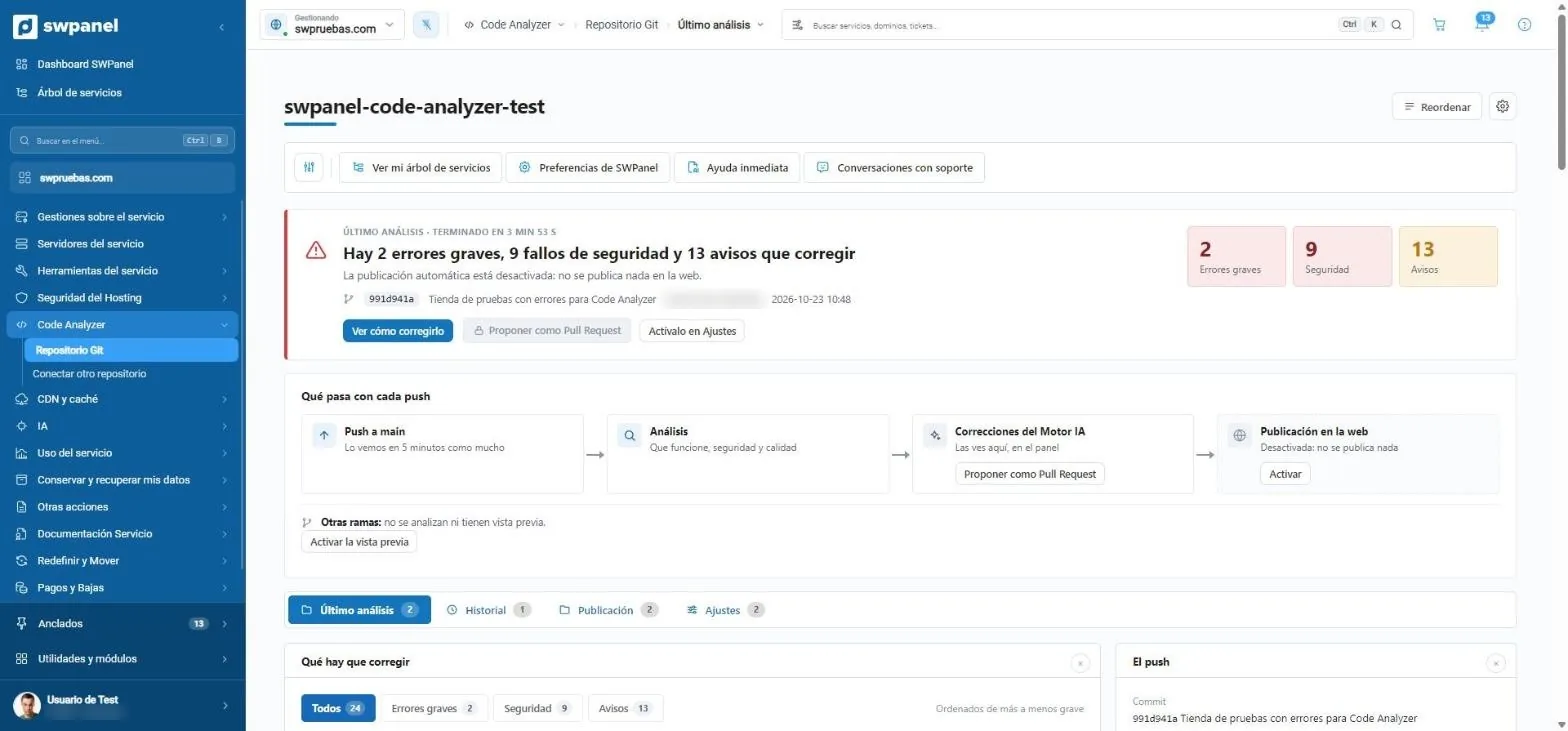
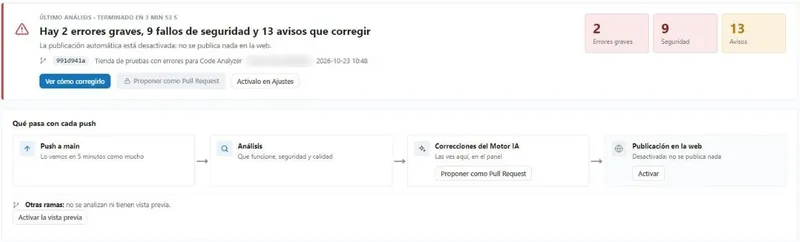
- 2 erreurs graves, 9 failles de sécurité et 13 avertissements.
- Le commit analysé.
- Voir comment corriger.
- Push vers main : il le voit en 5 minutes au plus.
- Corrections du Moteur IA.
- Publication sur le site : si vous l'activez.
- Aperçu des autres branches.
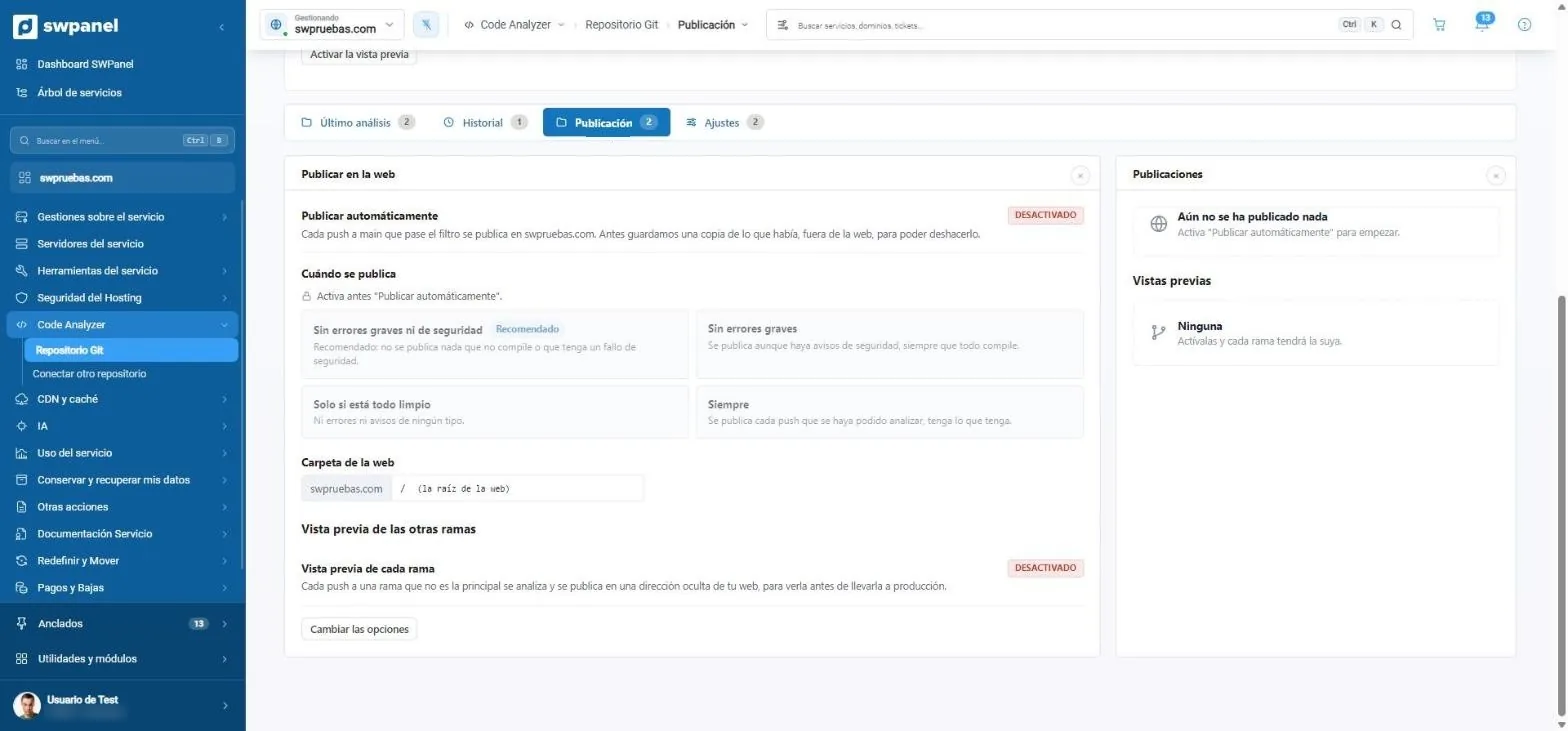
- Publier automatiquement chaque push qui passe le filtre.
- Sans erreur grave ni de sécurité : le recommandé.
- Ou toujours, ou seulement si tout est propre.
- Le dossier du site.
- Aperçu de chaque branche, à une adresse masquée.
- Ce qui est publié, avec sa sauvegarde pour annuler.
Une API conçue pour s'intégrer
Plus de 200 routes REST, documentées et tracées
Services, messagerie, DNS, SSL, bases de données, cron, sauvegardes, sécurité (FireWall, BotLock et blocage par pays), domaines et modèles, avec documentation interactive dans Scalar.
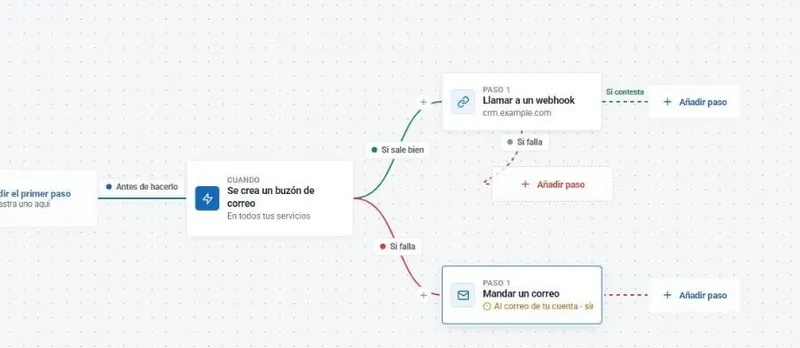
- Webhooks et Flux : réagissez à ce qui se passe sur votre compte, ou bloquez une action avant qu'elle n'ait lieu
- Erreurs claires : chaque erreur indique quel champ a échoué et quelles valeurs il accepte
- Jetons en lecture seule, avec expiration et liste d'IP
- Chaque écran de SWPanel affiche l'appel API équivalent
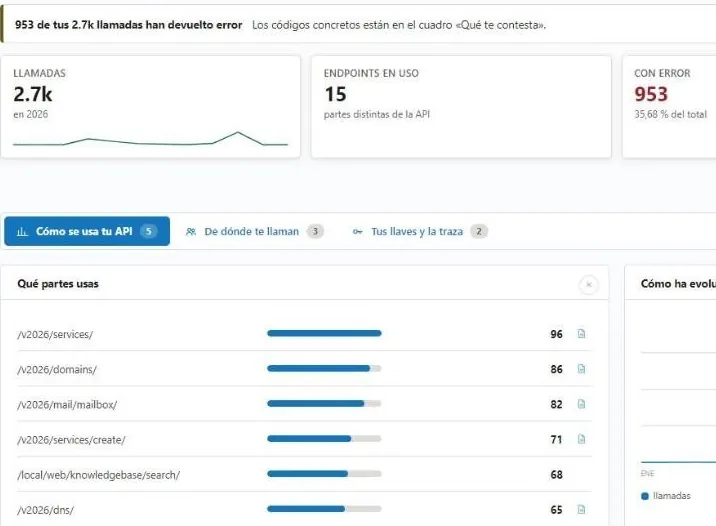
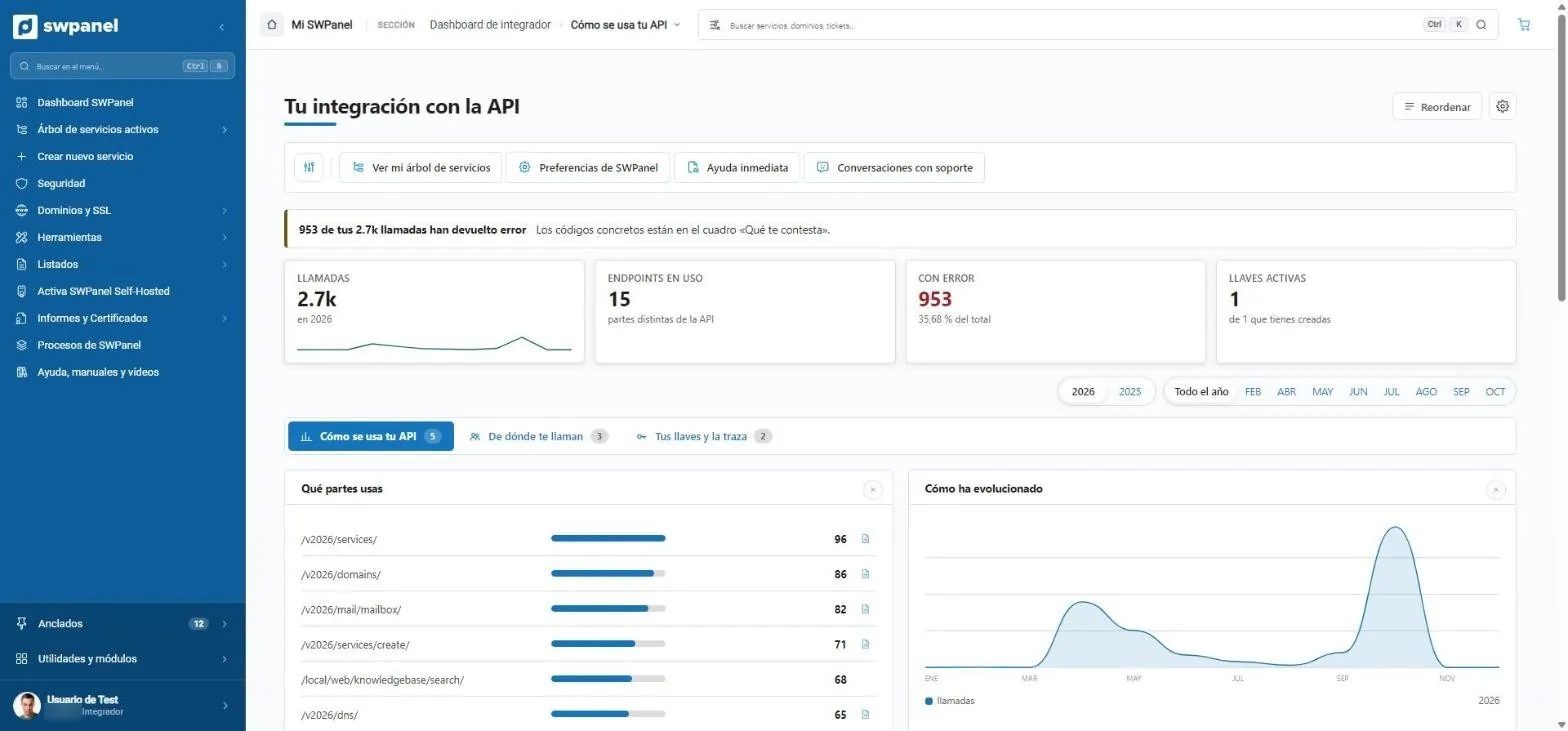
- Les erreurs de vos appels, avec leur code.
- Appels, routes, erreurs et clés actives.
- Quelles parties de l'API vous utilisez.
- Comment votre usage a évolué.
Déploiements continus
- Déploiement de paquets par API depuis n'importe quel CI.
-
Mode test (
dry_run) : valide et analyse sans publier, idéal pour les pull requests. - Historique de chaque déploiement : qui, quand, quel commit et ce qui a changé.
- Retour en arrière en un appel.
-
Fichiers protégés : votre
wp-config.php, votre.envou vos téléversements ne sont jamais écrasés.
Sécurité et contrôle
- Jetons uniquement de déploiement, limités à un service.
- Sans secrets : authentification OIDC depuis GitHub Actions et GitLab CI. Le CI prouve de quel dépôt et de quelle branche il s'agit, et aucune clé ne peut fuiter.
- Approbation obligatoire pour la production, depuis SWPanel ou depuis Telegram.
- Déploiements atomiques : le site passe d'un coup d'une version à une autre, et le retour en arrière vers n'importe quelle version est instantané.
- Désactiver le FTP d'un service quand vous ne déployez que par API.
Pour qui
Pour celles et ceux qui vivent dans le dépôt
Agences et freelances
Chaque client sur son hébergement, chaque projet dans son dépôt et des déploiements sans partager de mots de passe.
Équipes de développement
La revue de code et le déploiement, dans le même flux que les pull requests.
Revendeurs (RHA) et intégrateurs
Automatisez la mise en route des sites de vos clients avec l'API.
En voir plusDémarrez en 5 minutes
Trois étapes et c'est parti
-
Activez l'API sur votre compte
Le mode Intégrateur organise SWPanel autour de l'automatisation.
-
Créez un jeton
En lecture seule si vous ne faites que consulter, avec expiration et vos IP.
-
Connectez votre dépôt
Ou copiez la recette GitHub Actions de la documentation.
Questions fréquentes
Questions de développeurs
Faites un push et oubliez le FTP
Connectez votre dépôt et voyez ce que SWPanel trouve au prochain push.