SWPanel für Entwickler
Dein Code, dein Workflow, dein Hosting. Ohne FTP.
Verbinde dein GitHub-, GitLab-, Gitea- oder Bitbucket-Repository, und jeder Push erreicht dein SWPanel-Hosting oder deine Cloud analysiert, mit vorheriger Kopie zum Rückgängigmachen. Und aus dem CI, das du bereits nutzt, mit einem API-Aufruf.
- Vor der Veröffentlichung analysiert
- Kopie zum Rückgängigmachen
- Funktioniert mit deinen Tools
~/mi-web git push origin mainSWPanel hat den Push erhalten · Webhookok Dass es funktioniertphp -l und PHPStanok Sicherheit ohne schwere Mängel2 Hinweise mit seiner Korrektur durch den KI-Engineok Besteht den Filterohne schwere oder sicherheitsrelevante Fehlerok Kopie des Bestehenden, gespeichertok Auf deiner Website veröffentlicht
- git push Auf den Branch deiner Wahl
- Analyse Funktion, Sicherheit und Qualität
- Veröffentlichung Mit Kopie zum Rückgängigmachen
- Status in deinem Git Der Commit, in Grün oder Rot
Alles für Entwickler
Dein Workflow, von Anfang bis Ende
Deployen, integrieren und der Alltag: was du mit deinem Code machst, mit dem Ort, an dem er in SWPanel liegt.
Rezepte für deine CI
GitHub Actions, GitLab CI, Bitbucket, Jenkins oder curl: kopieren und einfügen.
Mehr ansehenCode Analyzer
Jeder Push geprüft, mit der Korrektur des KI-Engines und Pull Request.
Mehr ansehenAPI REST
Über 200 Routen, mit interaktiver Dokumentation.
Mehr ansehenWebhooks und Flows
Reagiere auf das, was in deinem Konto passiert, oder stoppe es vorher.
Mehr ansehenDeine Tools
SSH, PHP, Datenbanken, Logs, Cron, Cache und Backups.
Mehr ansehenDatenbanken
MariaDB mit SQL-Konsole, standardmäßig schreibgeschützt.
Mehr ansehenWarum
SWPanel ist nicht mehr nur der Ort, an dem deine Website lebt. Es ist Teil deines Workflows.
Eine Plattform, die sich in deine Tools integriert: dokumentierte REST-API, Webhooks, kontinuierliche Deployments und Code-Analyse, alles in einer sicheren, zertifizierten Umgebung.
-
Schluss mit dem manuellen Hochladen von Dateien
Du führst
git pushaus, und deine Website aktualisiert sich. Ohne FTP-Clients und ohne mit jedem Freelancer geteilte Passwörter. -
Sicher von Grund auf
Nichts erreicht deine Website, ohne die Code-Analyse zu durchlaufen. Keine losen Dateien, keine Befehle, keine Hintertüren.
-
Du kannst jederzeit zurück
Vor der Veröffentlichung speichert SWPanel eine Kopie des Bestehenden außerhalb der Website, damit sich alles rückgängig machen lässt.
-
Funktioniert mit dem, was du schon nutzt
GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins oder ein einfaches
curl: Dein CI deployt mit einem API-Aufruf.
So funktioniert es
Vom Push zur Website, in fünf Schritten
Dein CI verpackt, SWPanel prüft und veröffentlicht. Du pushst nur.
-
Verbinden
Verbinde dein Repository oder erstelle in SWPanel einen API-Token.
-
Verpacken
Dein CI baut die Website wie immer:
npm run build,composer install, was auch immer. -
Deployen
Ein API-Aufruf lädt das Paket hoch.
-
SWPanel prüft es
Bevor deine Website angefasst wird:
- Validiert Pfade, Größe und verbotene Dateien
- Analysiert Fehler, Schwachstellen und Abhängigkeiten
- Wendet deine Regeln an: Du kannst ein Deployment mit deinen Flows blockieren
-
Veröffentlicht
Wenn alles in Ordnung ist, wird es auf deinem Hosting oder deiner Cloud mit einer Kopie des Vorherigen veröffentlicht, und dein Team erhält die Benachrichtigung.
Aus deinem CI
Fünf Zeilen in deinem Workflow und deine Website wird deployt
Der Workflow verpackt die Website und lädt sie mit einem Aufruf von POST /public/services/{servicio}/deployment/ hoch. SWPanel validiert, analysiert und veröffentlicht sie mit vorheriger Kopie.
-
GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins oder
curl - Testmodus für Pull Requests: analysiert ohne zu veröffentlichen
- Verlauf jedes Deployments und Rollback mit einem Aufruf
on:
  push:
    branches: [main]
jobs:
  desplegar:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - run: npm ci && npm run build && tar -czf web.tgz -C dist .
      - run: |
          curl -X POST \
            https://api.swpanel.com/public/services/$SERVICIO/deployment/ \
            -H "Authorization: Bearer ${{ secrets.SWPANEL_TOKEN }}" \
            -F "[email protected]"
Beispielrezept. Das vollständige, mit allen Optionen, steht in der API-Dokumentation.
Was enthalten ist
Alles, was du brauchst, um entspannt zu deployen
Vom ersten Push bis zum Rollback, mit Code-Analyse, API und Kontrolle darüber, wer was deployt.
Code-Analyse bei jedem Push
Jeder Push, geprüft, bevor er die Website erreicht
Verbinde GitHub, GitLab, Gitea oder Bitbucket mit signierten Webhooks. Jeder Push wird analysiert und, wenn er deinen Filter besteht, automatisch auf deiner Website veröffentlicht.
- Fehler, Best Practices, PHPStan und KI-Review
-
Verwundbare Abhängigkeiten:
composer.lockundpackage-lock.json, abgeglichen mit öffentlichen Schwachstellendatenbanken (OSV); Plugins und JS-Bibliotheken mit der Schwachstellendatenbank von SWPanel - Automatische Veröffentlichung mit Filter und vorheriger Kopie
- Vorschauen pro Branch
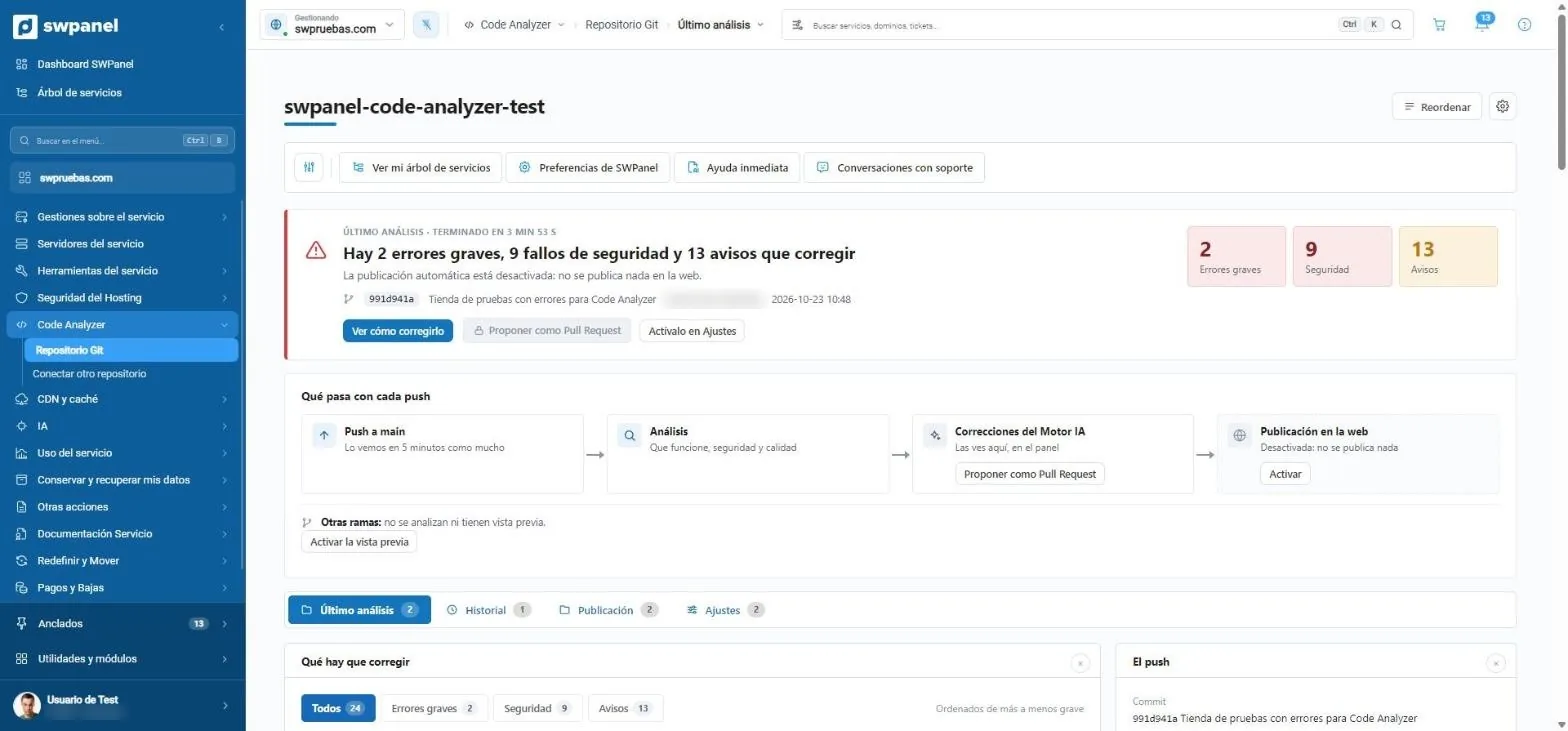
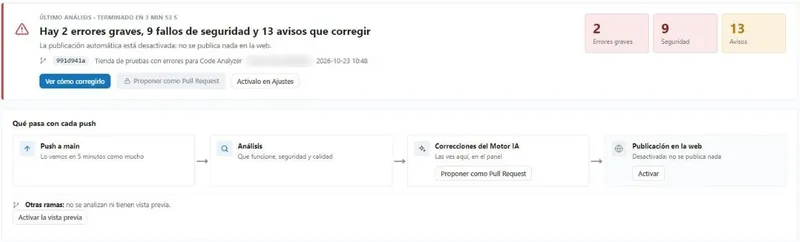
- 2 schwere Fehler, 9 Sicherheitslücken und 13 Warnungen.
- Der analysierte Commit.
- Ansehen, wie man es behebt.
- Push auf main: Es sieht ihn spätestens nach 5 Minuten.
- Korrekturen des KI-Engines.
- Veröffentlichung auf der Website: wenn du sie aktivierst.
- Vorschau der anderen Branches.
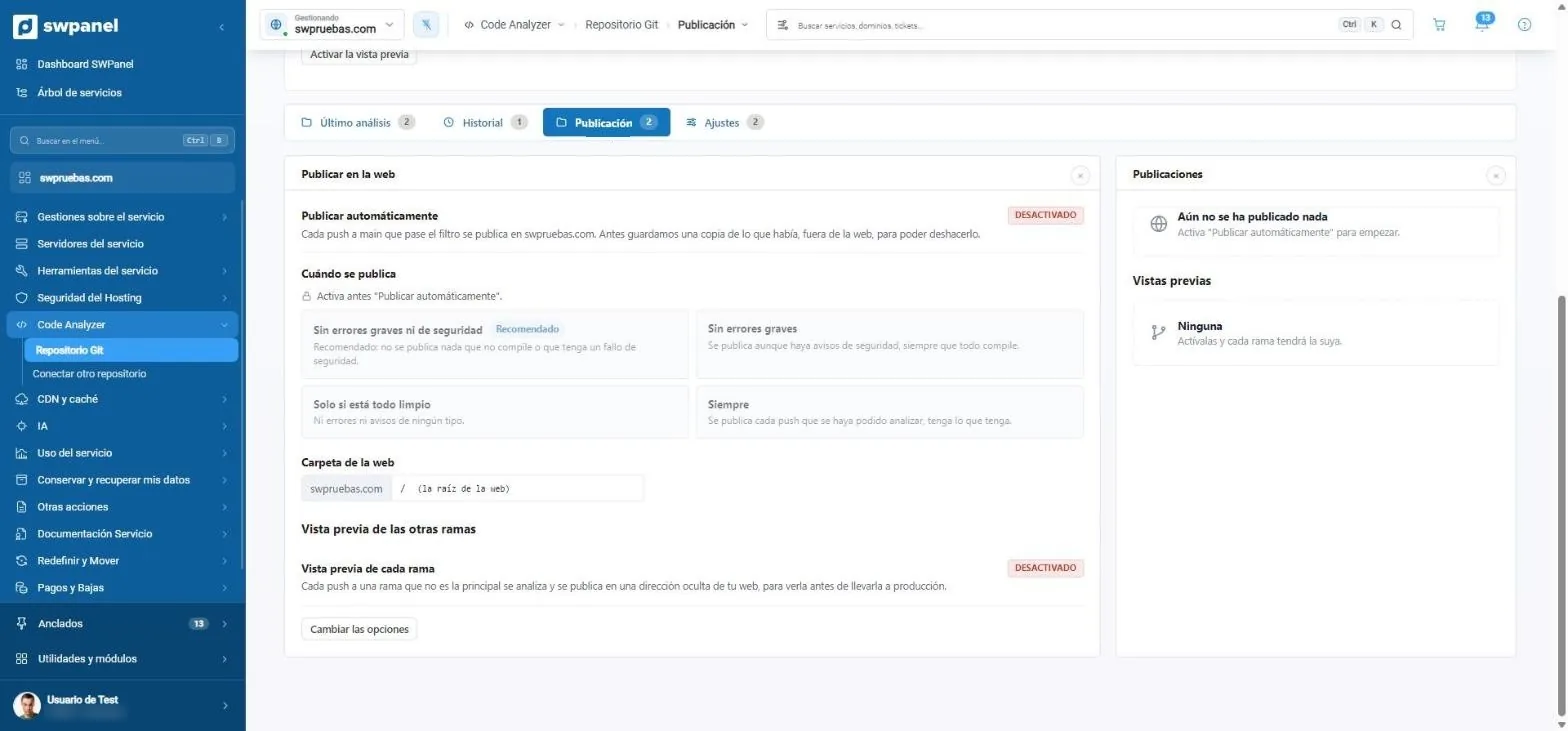
- Automatisch veröffentlichen: jeder Push, der den Filter besteht.
- Ohne schwere oder sicherheitsrelevante Fehler: die empfohlene Option.
- Oder immer, oder nur, wenn alles sauber ist.
- Der Ordner der Website.
- Vorschau jedes Branches unter einer versteckten Adresse.
- Das Veröffentlichte, mit seiner Kopie zum Rückgängigmachen.
Eine API zum Integrieren
Über 200 REST-Routen, dokumentiert und nachverfolgt
Dienste, E-Mail, DNS, SSL, Datenbanken, Cron, Backups, Sicherheit (FireWall, BotLock und Länderblockierung), Domains und Vorlagen, mit interaktiver Dokumentation in Scalar.
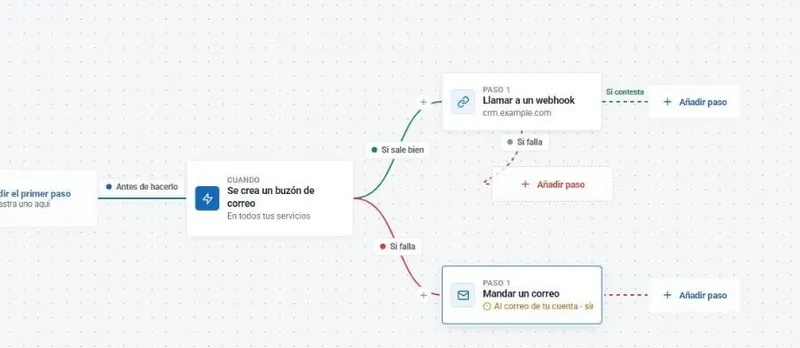
- Webhooks und Flows: reagiere auf das, was in deinem Konto passiert, oder stoppe eine Aktion, bevor sie stattfindet
- Klare Fehler: Jeder Fehler sagt, welches Feld fehlgeschlagen ist und welche Werte es zulässt
- Schreibgeschützte Tokens mit Ablaufdatum und IP-Liste
- Jeder SWPanel-Bildschirm zeigt den entsprechenden API-Aufruf
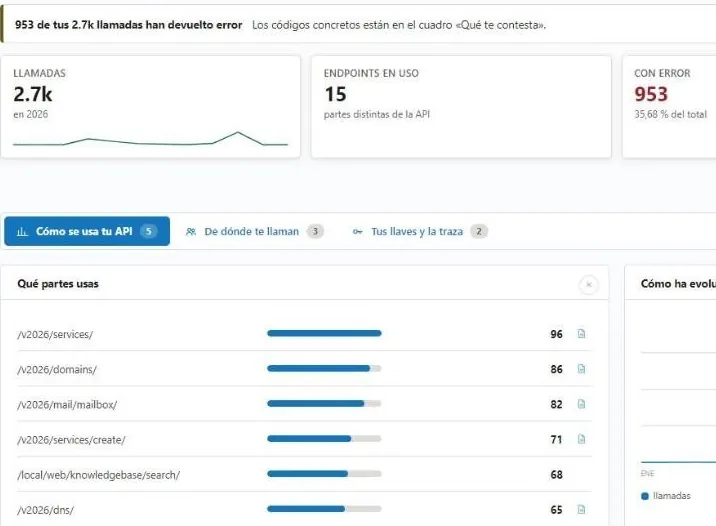
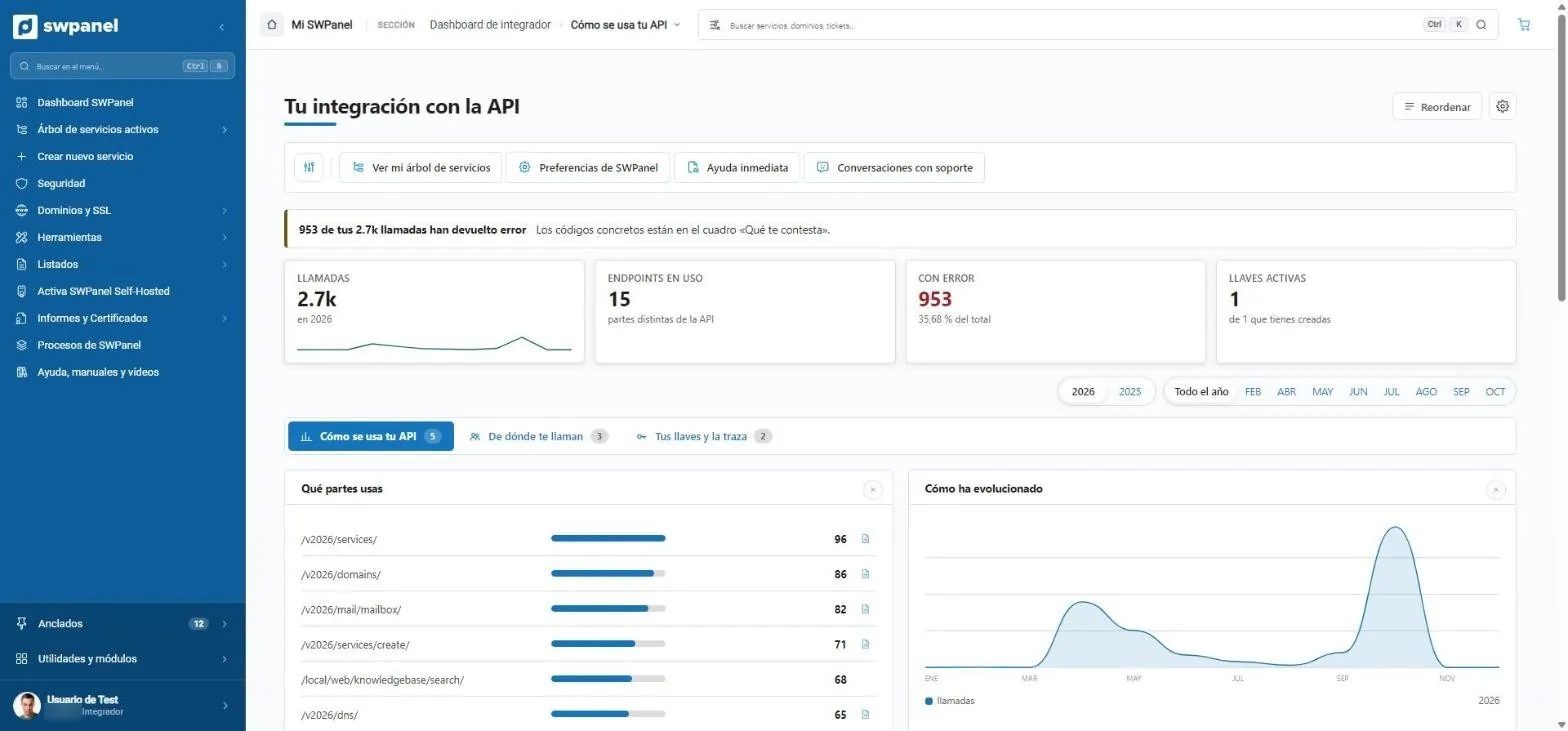
- Die Fehler deiner Aufrufe, mit ihrem Code.
- Aktive Aufrufe, Routen, Fehler und Schlüssel.
- Welche Teile der API du nutzt.
- Wie sich deine Nutzung entwickelt hat.
Kontinuierliche Deployments
- Paket-Deployment per API aus jedem CI.
-
Testmodus (
dry_run): validiert und analysiert ohne zu veröffentlichen, ideal für Pull Requests. - Verlauf jedes Deployments: wer, wann, welcher Commit und was sich geändert hat.
- Rollback mit einem Aufruf.
-
Geschützte Dateien: Deine
wp-config.php, deine.envoder deine Uploads werden nie überschrieben.
Sicherheit und Kontrolle
- Tokens nur für Deployments, auf einen Dienst beschränkt.
- Keine Geheimnisse: OIDC-Authentifizierung aus GitHub Actions und GitLab CI. Das CI weist nach, welches Repository und welcher Branch es ist, und es gibt keinen Schlüssel, der durchsickern könnte.
- Pflichtfreigabe für Produktion, aus SWPanel oder über Telegram.
- Atomare Deployments: Die Website wechselt auf einen Schlag von einer Version zur anderen, und der Rollback auf jede Version ist sofort möglich.
- FTP deaktivieren für einen Dienst, wenn du nur per API deployst.
Für wen
Für alle, die im Repository leben
Agenturen und Freelancer
Jeder Kunde auf seinem Hosting, jedes Projekt in seinem Repository und Deployments ohne geteilte Passwörter.
Entwicklungsteams
Code-Review und Deployment im selben Pull-Request-Ablauf.
Reseller (RHA) und Integratoren
Automatisiere die Einrichtung der Websites deiner Kunden mit der API.
Mehr ansehenStarte in 5 Minuten
Drei Schritte und du bist dabei
-
Aktiviere die API in deinem Konto
Der Integrator-Modus ordnet SWPanel rund um die Automatisierung.
-
Erstelle einen Token
Schreibgeschützt, wenn du nur abfragst, mit Ablaufdatum und deinen IPs.
-
Verbinde dein Repository
Oder kopiere das GitHub-Actions-Rezept aus der Dokumentation.
Häufige Fragen
Fragen von Entwicklern
Pushe und vergiss FTP
Verbinde dein Repository und sieh, was SWPanel beim nächsten Push findet.