Sécurité 360
Le mois de sécurité d'un service : menaces du NGFW, constats du SOC, pays et bots bloqués, analyse de code, WAF adaptatif, ce qui a été fait et le plan du mois suivant.
SW-S36-… 47 pages
Sécurité 360
Un pack par service qui réunit toutes les protections de SWPanel et en ajoute deux que vous ne trouverez pas séparément : un SOC qui analyse votre service au quotidien et un WAF qui apprend des attaques que vous recevez. Sans changer de DNS, sans plugins et avec n'importe quelle technologie.
Voilà à quoi cela ressemble, sans maquettes
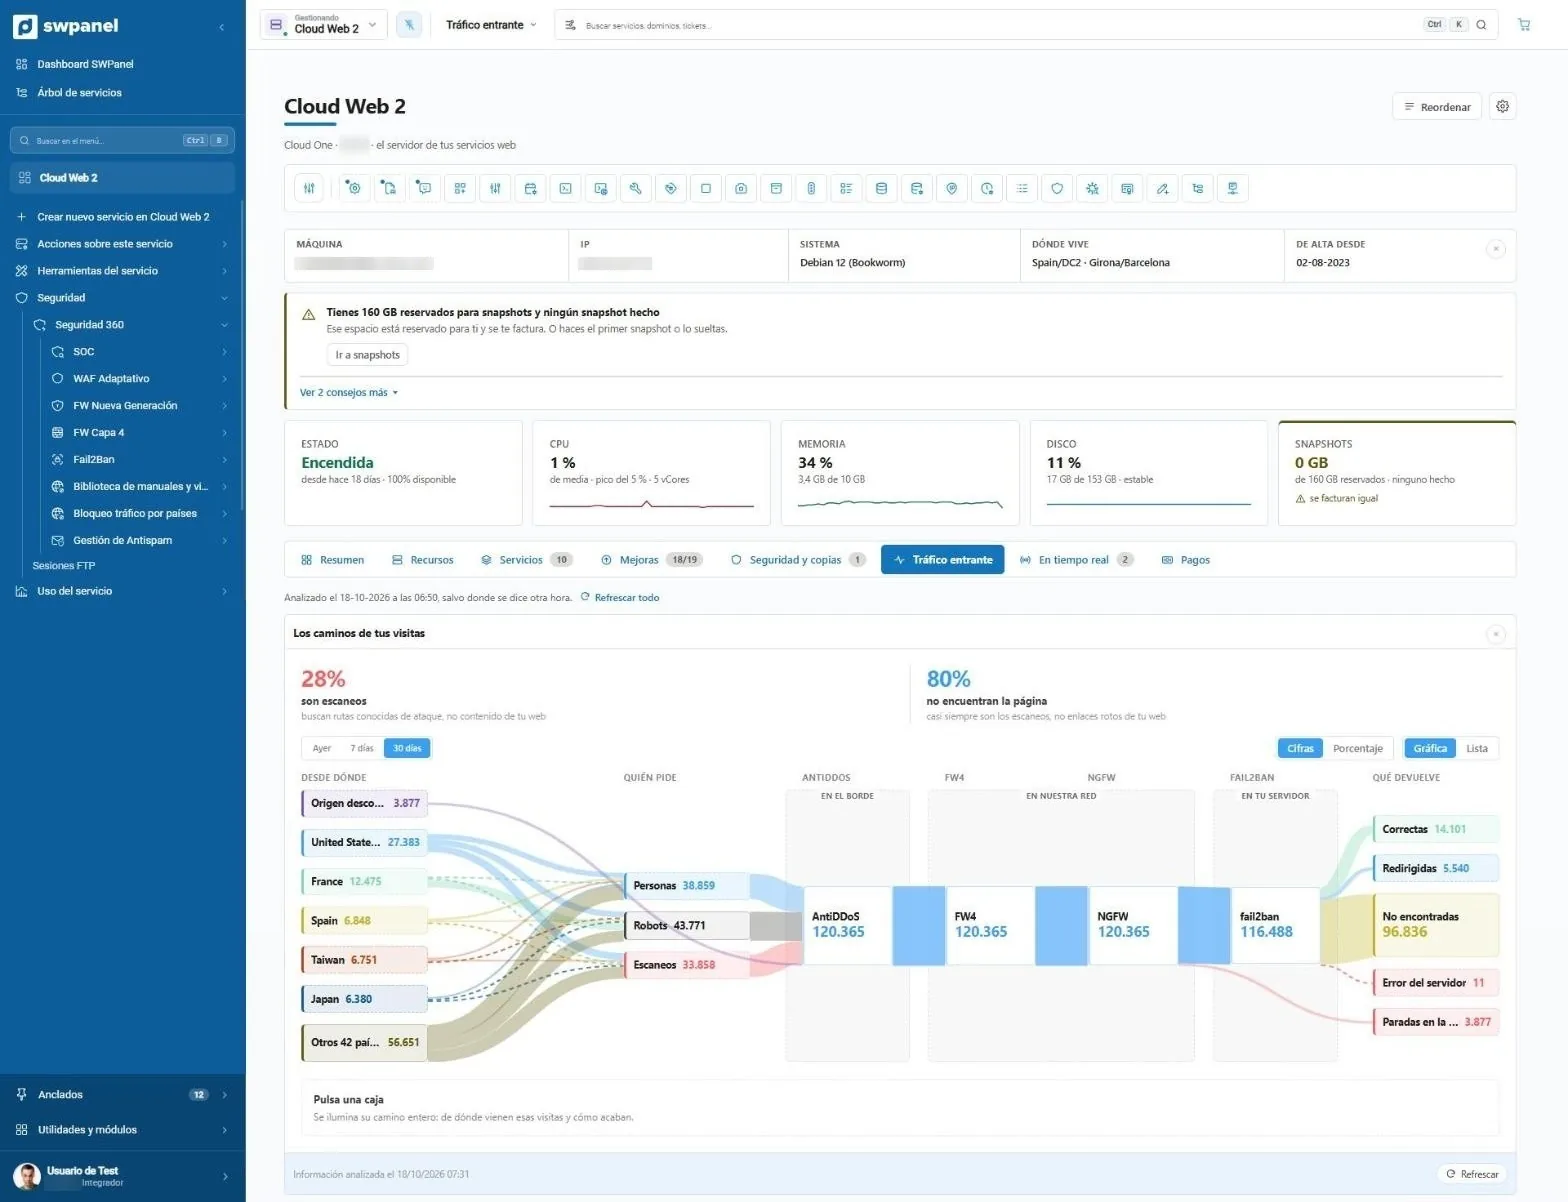
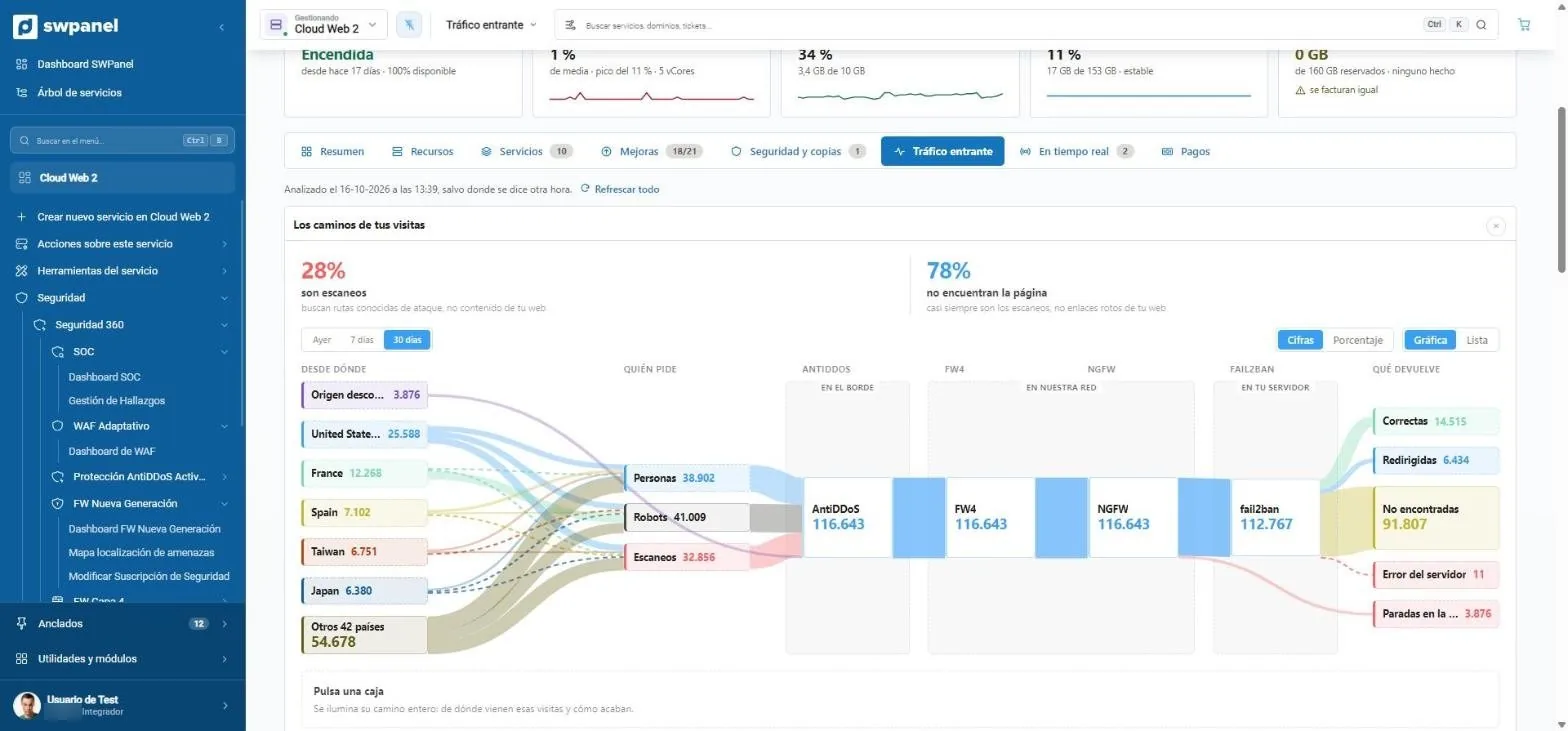
Voici l'onglet « Trafic entrant » d'un Cloud réel avec Sécurité 360, sur les 30 derniers jours. 116 643 requêtes : 28 % étaient des scans cherchant des portes ouvertes et 78 % demandaient des pages inexistantes. Aucun panneau classique ne vous montre cela sur un seul écran.
Une visite des couches
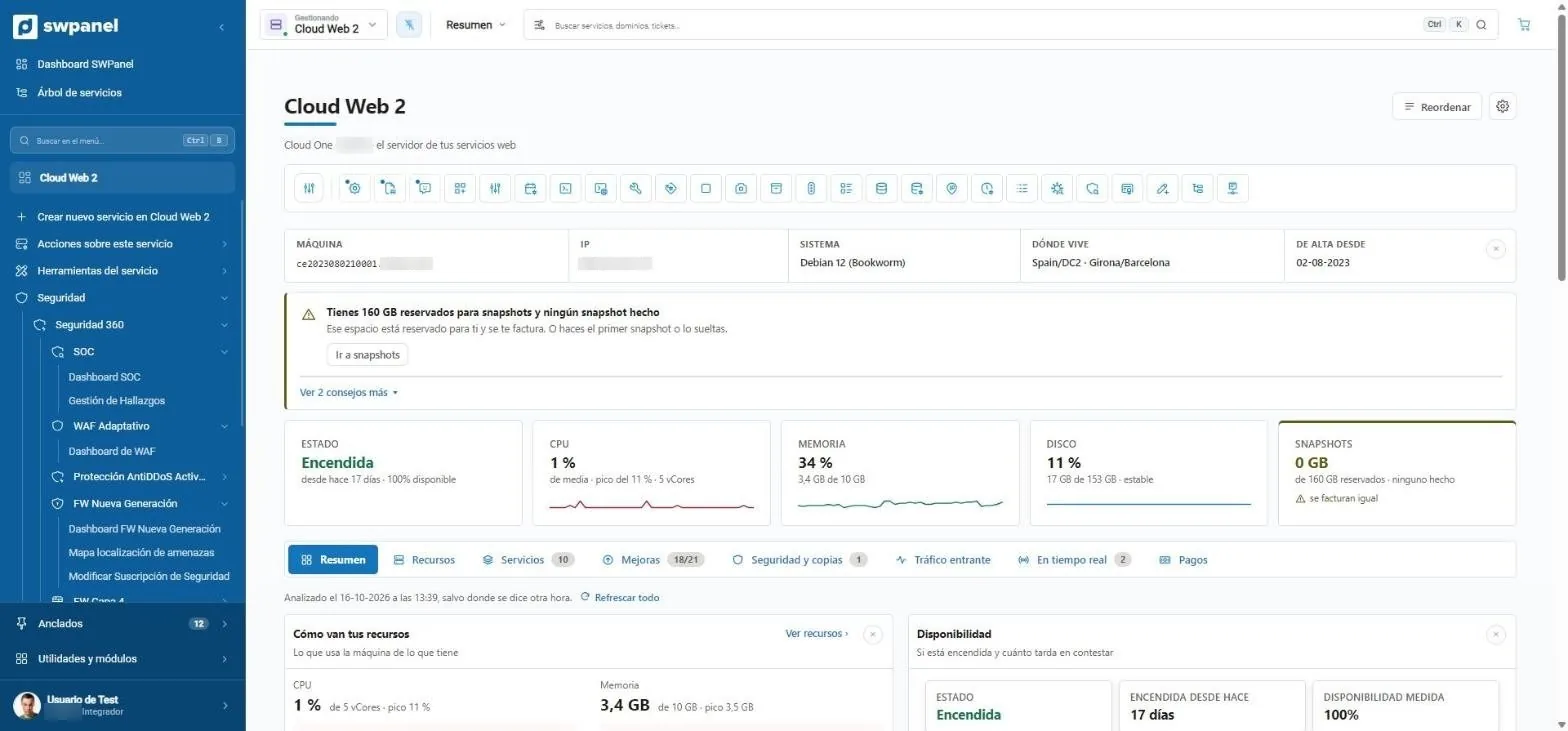
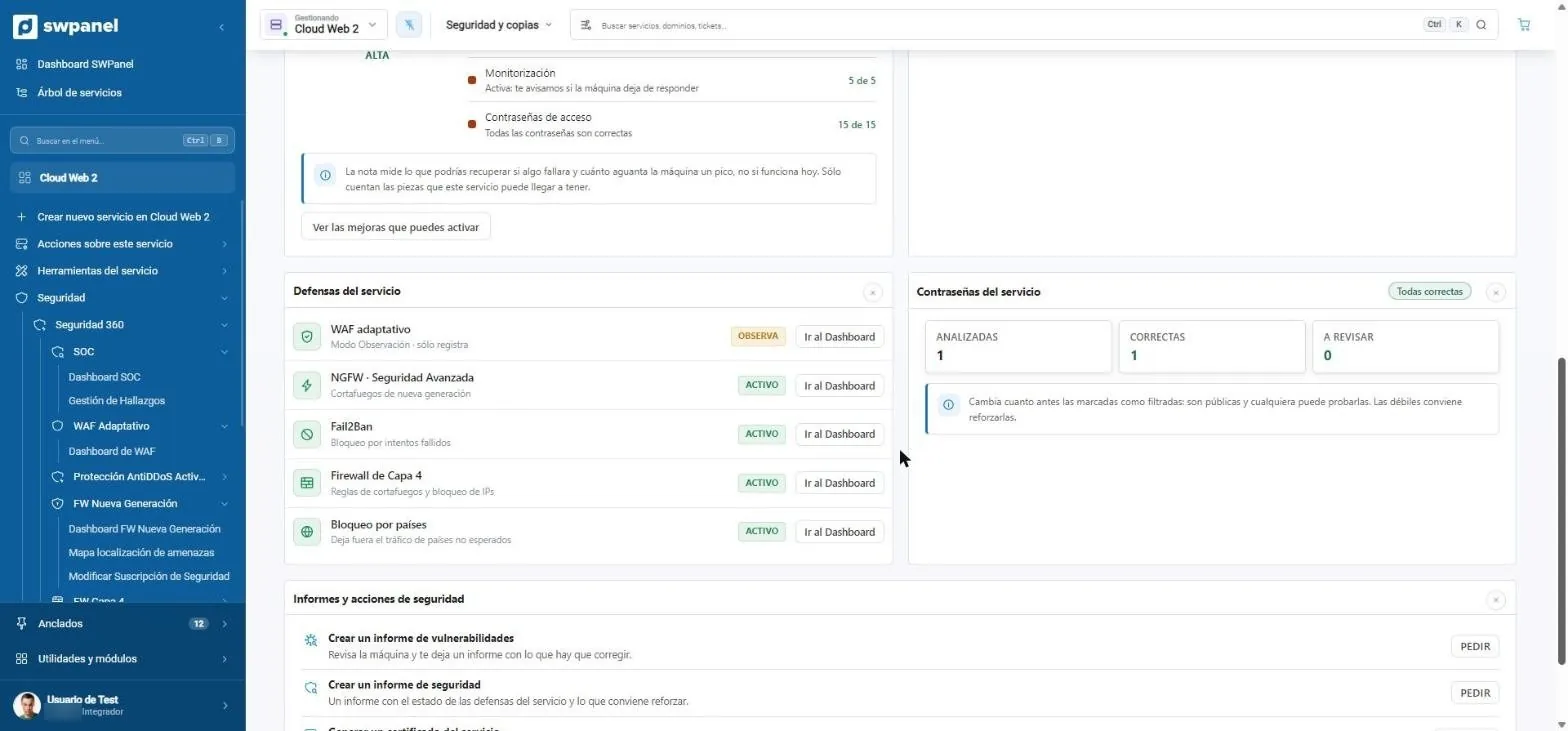
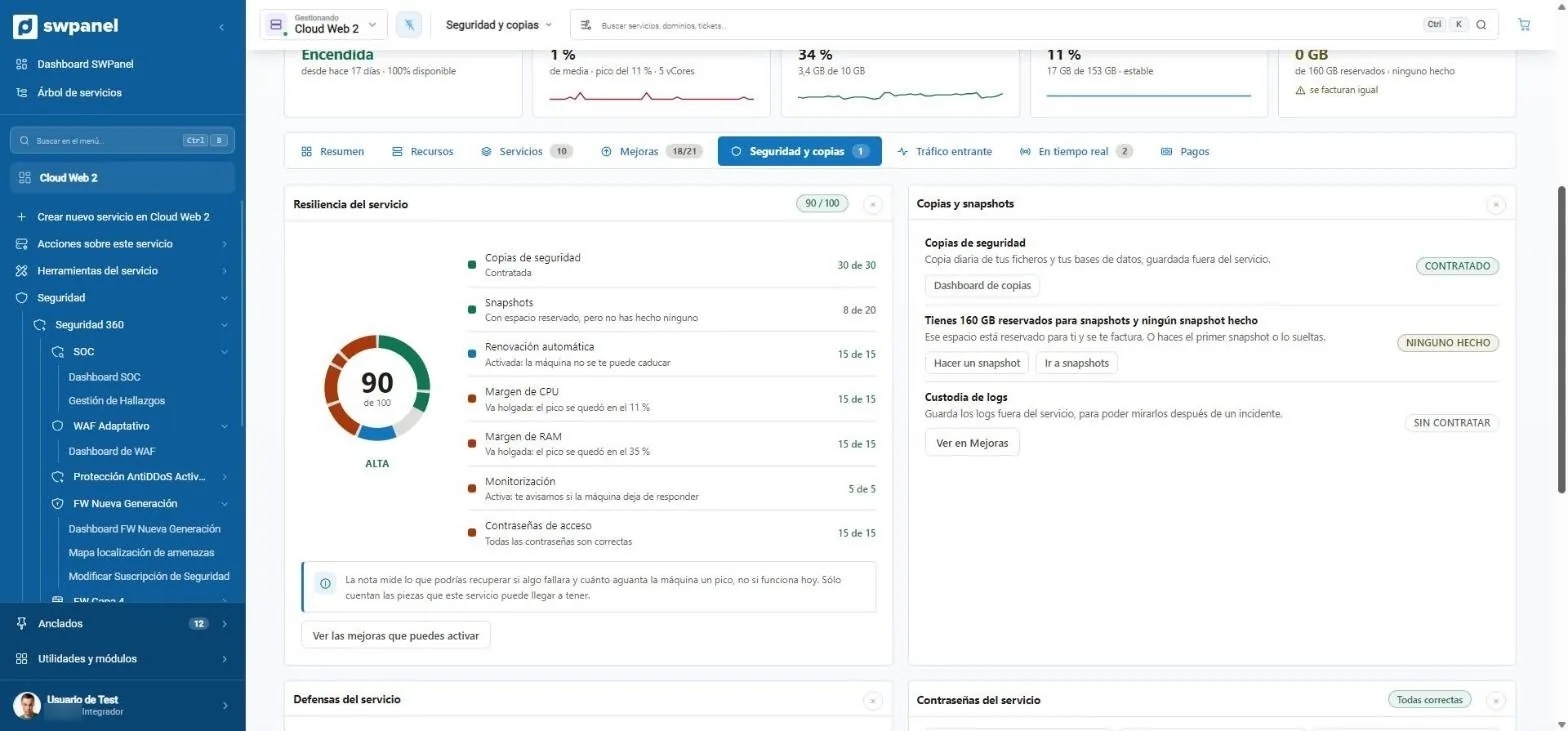
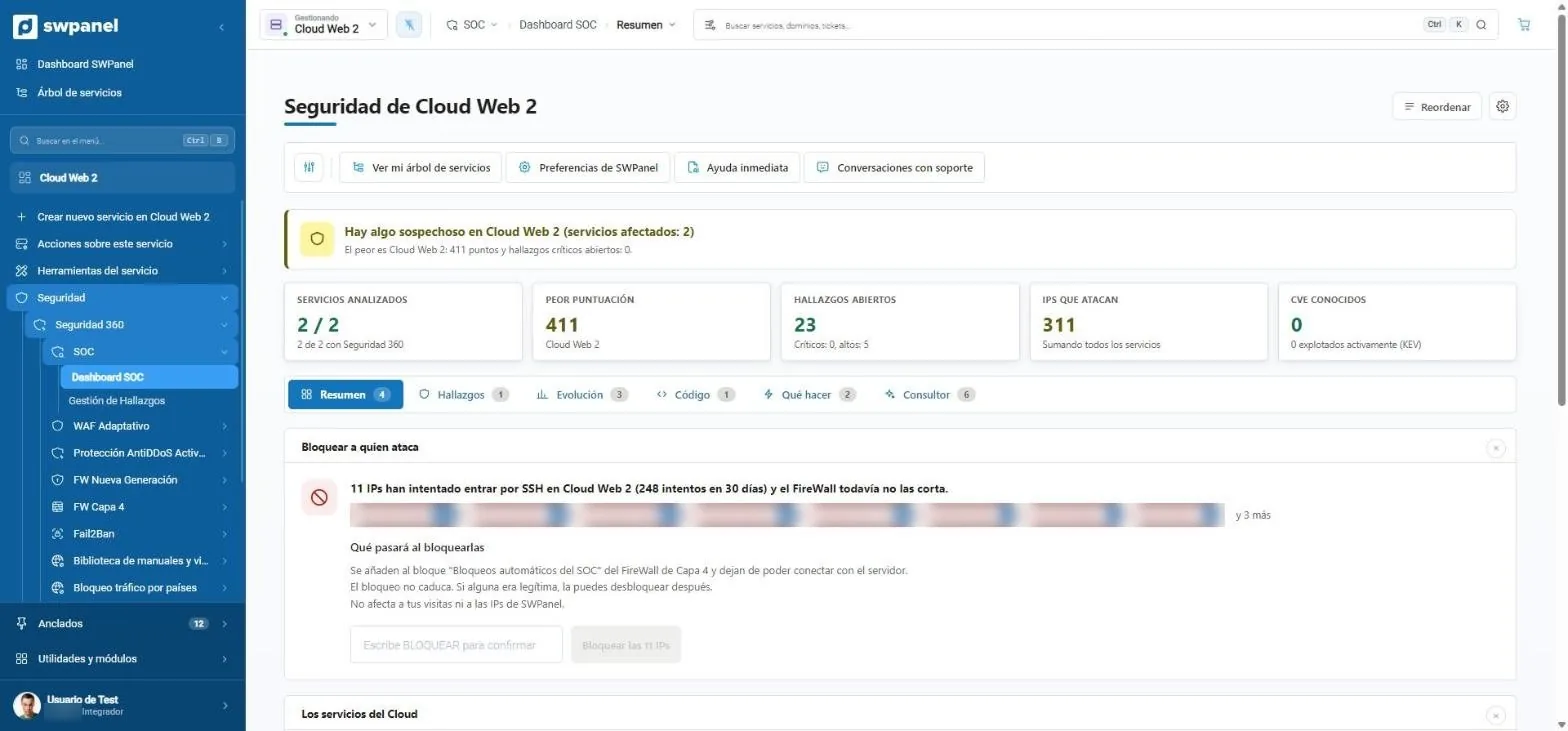
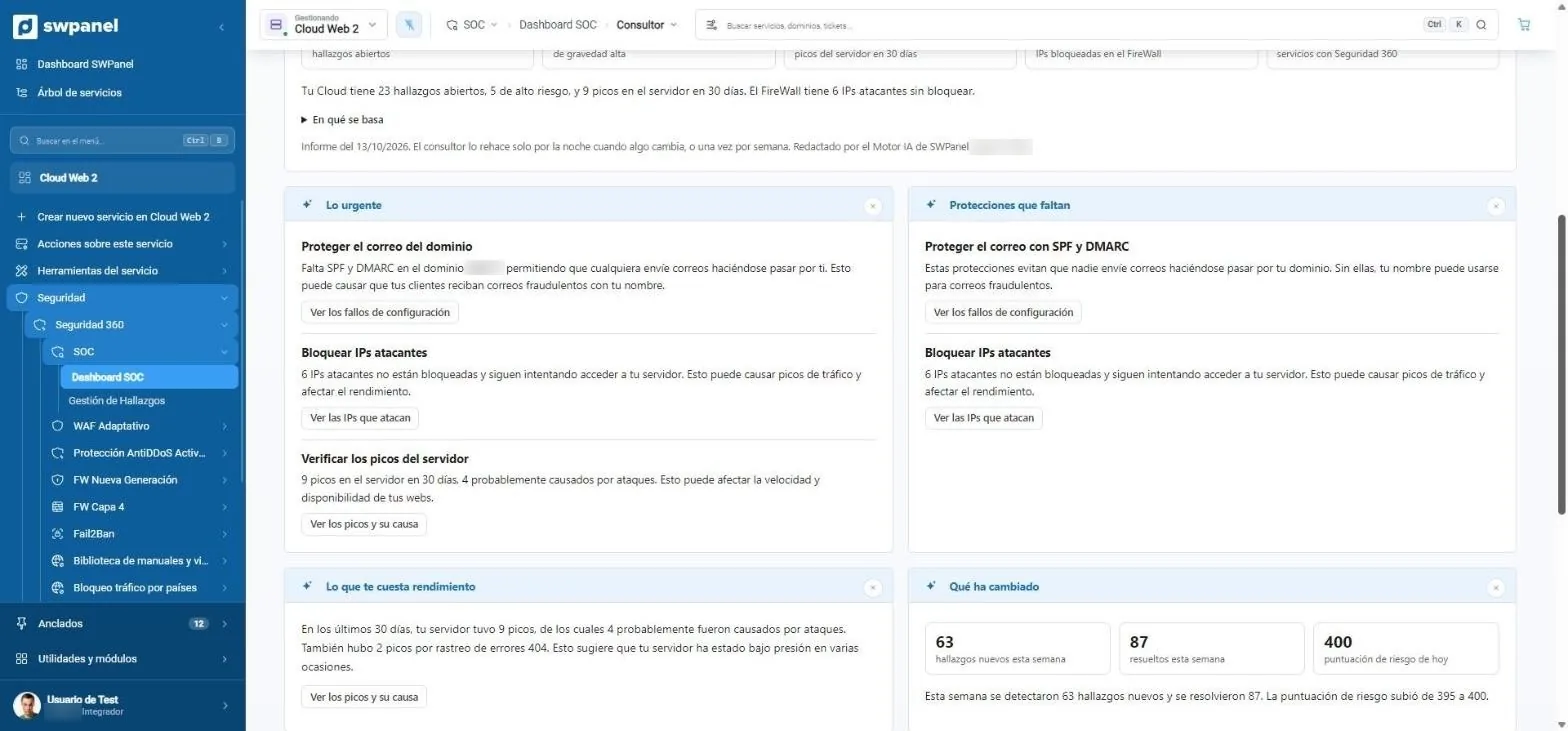
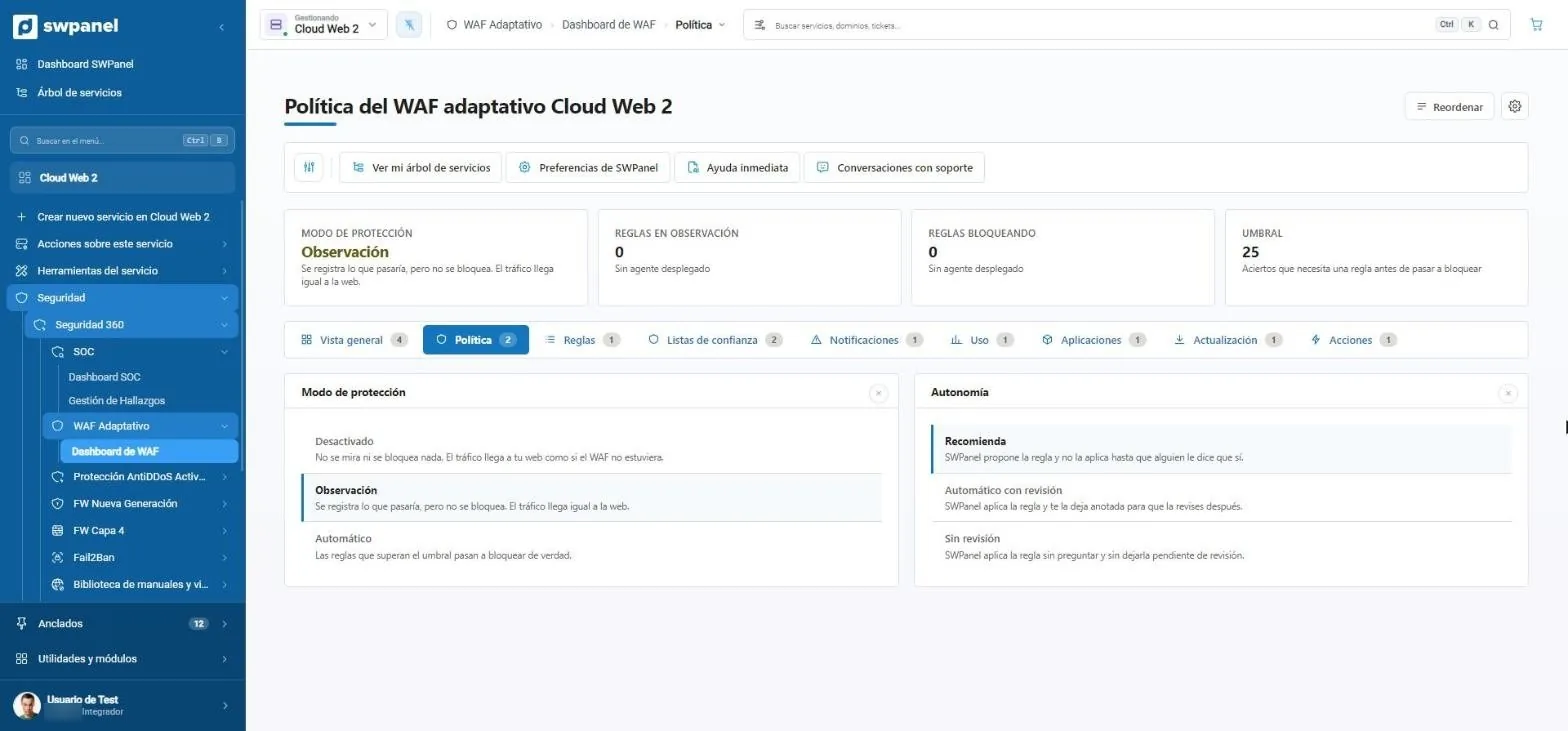
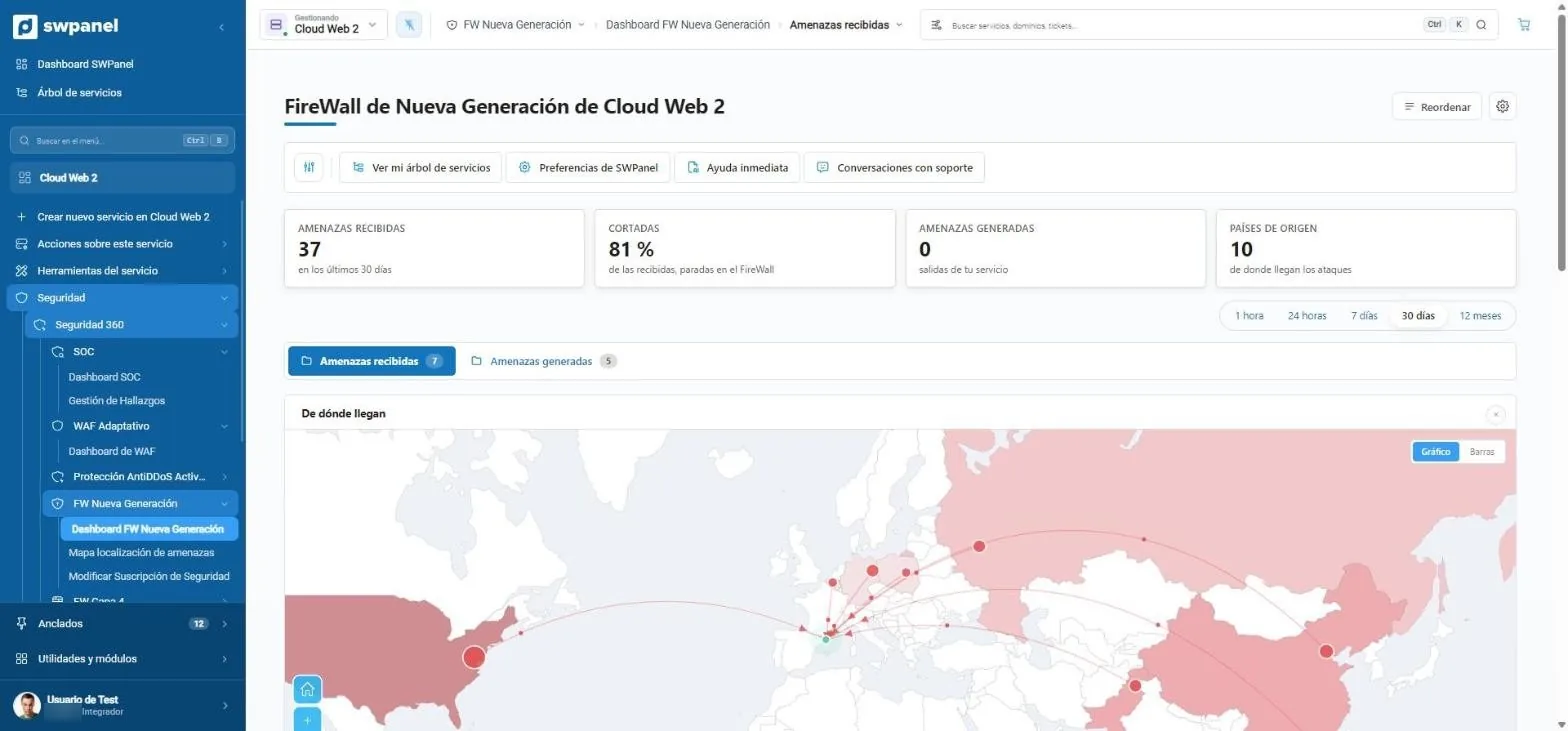
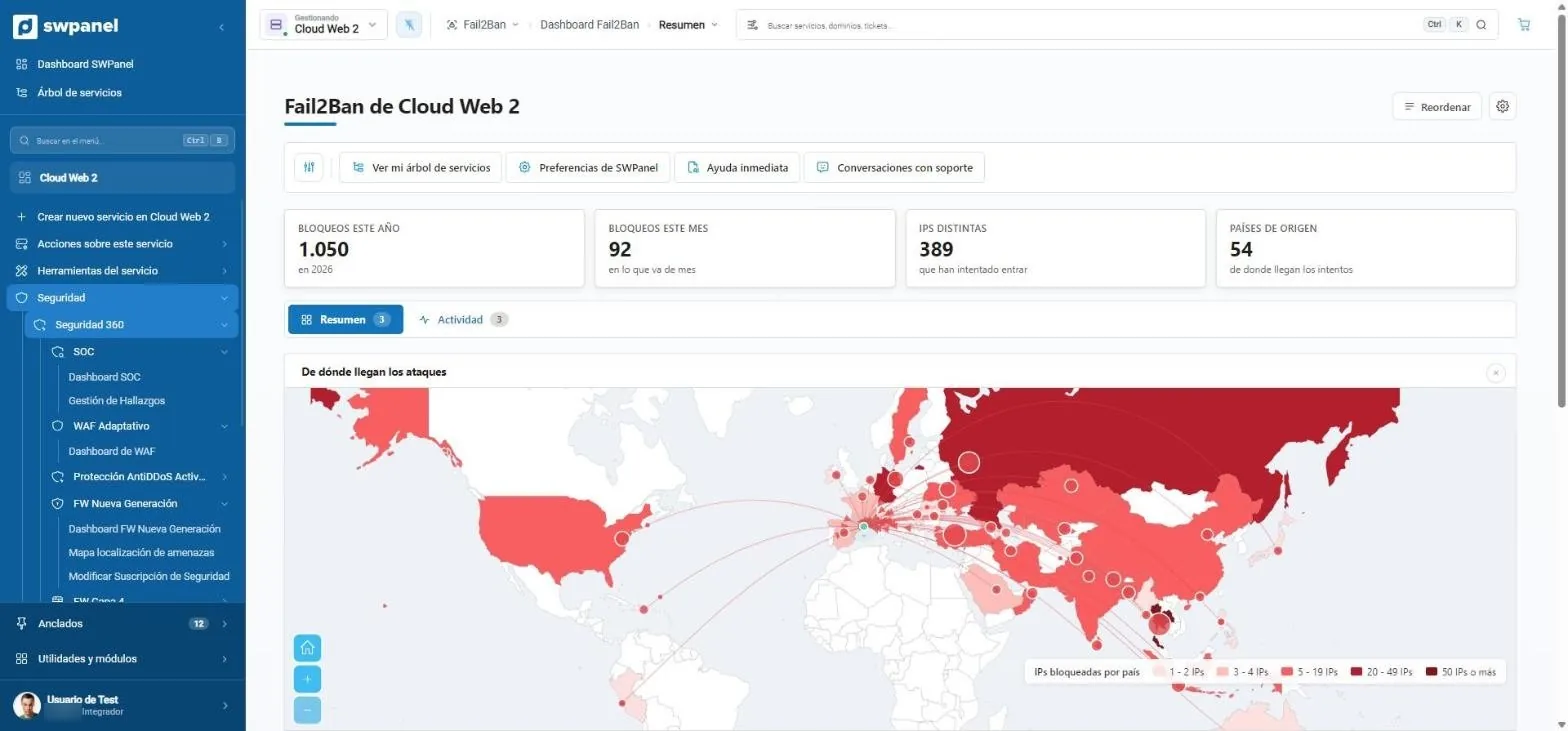
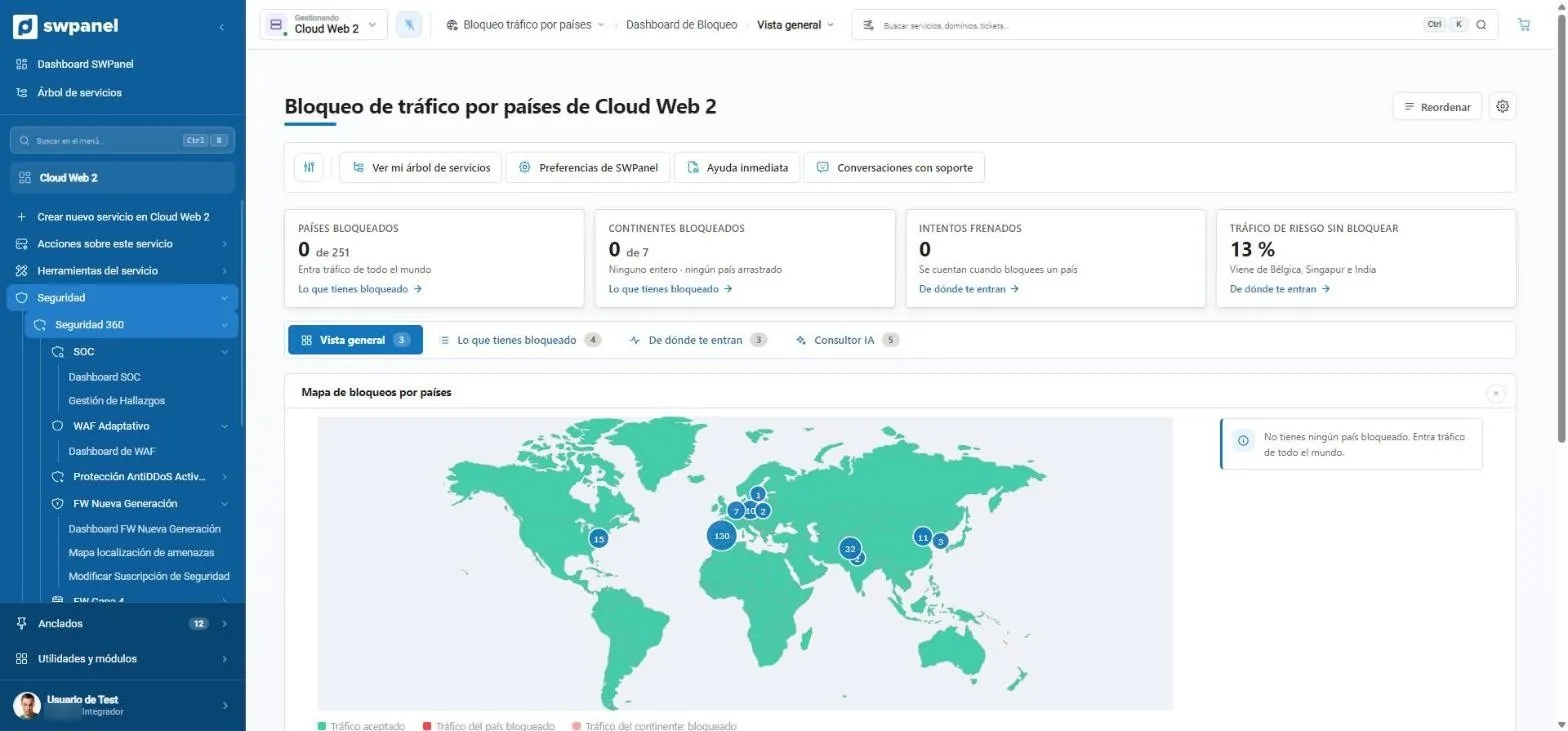
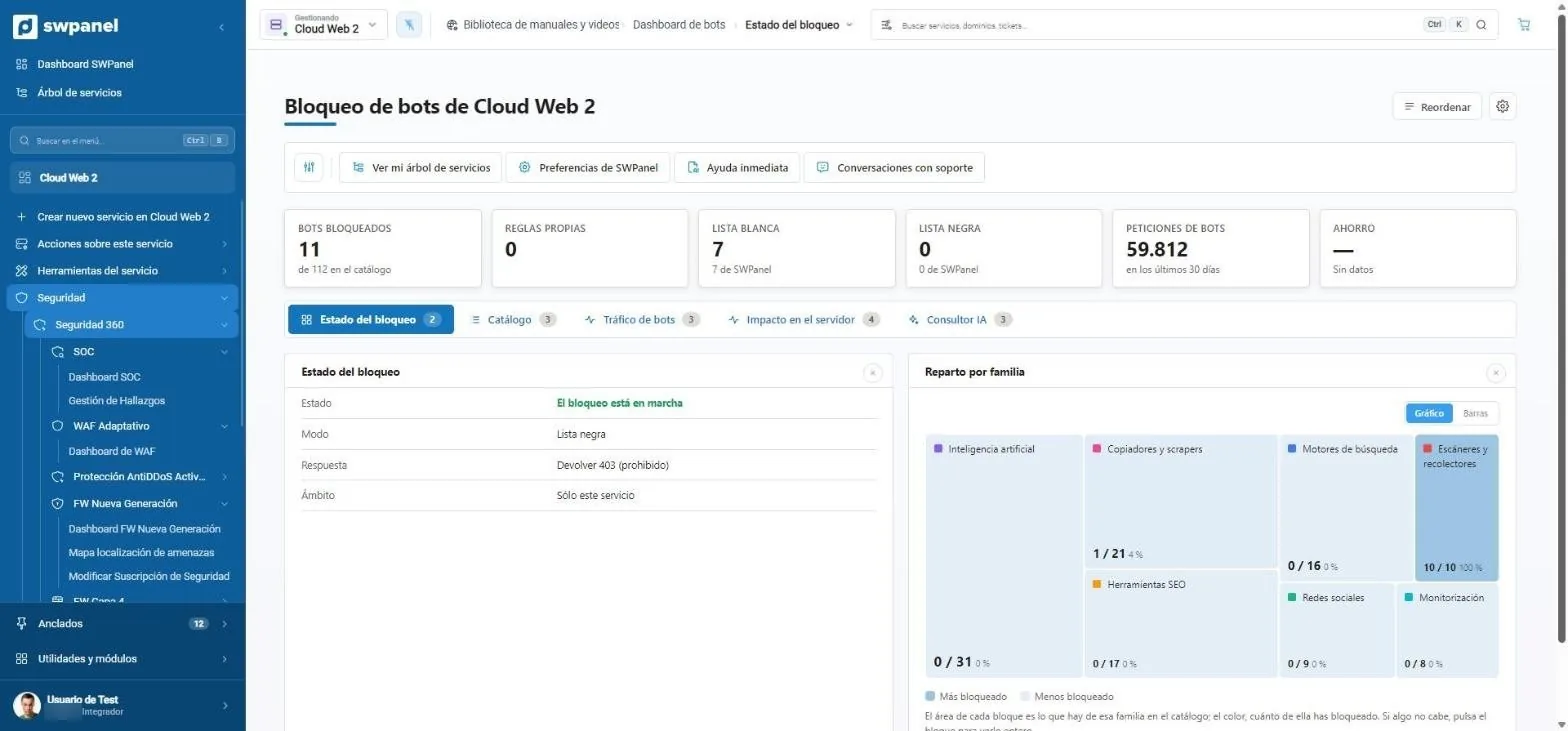
Cliquez sur chaque couche pour voir son écran. Ce sont des captures de SWPanel 2027 avec un Cloud de test : nous avons seulement flouté les IP et les noms de machine.
Voyez-le en mouvement
Courtes vidéos montées avec de vraies captures de SWPanel. Sans voix off : le texte de chaque étape explique ce qui se passe.
Face à un panneau classique
Pourquoi
La plupart des incidents ne viennent pas d'une attaque sophistiquée, mais d'un plugin non mis à jour, d'un mot de passe essayé mille fois ou d'un robot qui dévore le serveur. Sécurité 360 surveille tout cela pour vous et vous dit quoi faire, en langage clair.
Toutes les protections du service dans un pack et un tableau de bord. Ce que vous aviez déjà séparément cesse d'être facturé.
Un SOC qui analyse le service chaque jour, lui attribue une note de risque et propose la correction de chaque constat.
Les règles du WAF naissent des attaques que reçoit votre service et ne bloquent qu'après avoir prouvé qu'elles ne gênent pas vos clients.
Comment ça marche
Ce qui vient d'Internet traverse les couches de l'extérieur vers l'intérieur et ce qu'une couche arrête n'atteint pas la suivante. Le SOC et le moteur IA de SWPanel examinent chaque jour ce qui est passé par toutes.
Il surveille le volume et absorbe les attaques massives avant qu'elles n'entrent dans le réseau. Automatique, rien à configurer.
En périmètre : il examine IP, port et protocole et chaque IP ne laisse passer que ce que son profil autorise. Vos règles, depuis SWPanel ; vos blocages d'IP sont appliqués sur la machine elle-même.
Il examine le contenu par signatures et classe chaque menace en critique, élevée, moyenne ou faible. Il alerte ou rejette selon la politique.
Sa protection contre les DDoS et son pare-feu, ceux que votre serveur a souscrits.
Les blocages d'IP que vous lancez depuis SWPanel sont appliqués sur la machine elle-même.
Il examine le pays de l'IP. Ce que vous bloquez ne laisse aucune ligne dans le journal d'accès.
Il examine qui prétend être chaque visite. Les robots que vous ne voulez pas reçoivent un 403.
Il examine chaque requête HTTP. Ses règles naissent de vos attaques : elles observent d'abord, puis bloquent.
Il surveille les accès échoués à SSH et à d'autres services, et bannit l'IP qui insiste.
Il analyse chaque jour ce qui est passé par toutes, note votre service et vous dit quoi faire, avec un bouton pour chaque chose.
En rouge, ce qui est arrêté à chaque couche ; en vert, ce qui atteint votre service.
Avec Self-Hosted, le réseau est celui de votre fournisseur. Ce que le pare-feu nouvelle génération arrêtait auparavant est ici freiné par le WAF de votre serveur.
Les couches, une à uneLe parcours d'une requête
| L'analyse trouve | Répond dans | Comment |
|---|---|---|
| Un schéma d'attaque sur l'application | WAF adaptatif | Propose une nouvelle règle, qui observe d'abord puis bloque. |
| Une IP à mauvaise réputation | Pare-feu de couche 4 | Vous propose de la bloquer et, une fois confirmé, la bloque avec une date de fin si vous le souhaitez. |
| Des robots ou des pays qui n'apportent que du bruit | Blocage des bots et des pays | Recommande un profil ou les pays à bloquer. |
| Du code ou des fichiers vulnérables | Le service lui-même | Propose la correction et l'enregistre dans le suivi des changements, ou isole le fichier. |
| Pics de consommation d'origine sécuritaire | Performances du service | Croise performances et sécurité et propose quoi corriger. |
Ce qui est inclus
En Cloud et serveur, le pack ajoute toute la couche réseau et machine. À l'activation, tout ce qui est inclus apparaît activé et verrouillé avec la mention « Inclus dans Sécurité 360 ».
| Protection | Hosting | Cloud et serveur |
|---|---|---|
| N'existent que dans Sécurité 360 | ||
| SOC et gestion des constats | Inclus | Inclus |
| WAF adaptatif | Inclus | Inclus |
| Application et messagerie | ||
| Antivirus de messagerie | Inclus | Inclus |
| AntiSpam | Inclus | Inclus |
| Blocage par pays | Inclus | Inclus |
| Blocage des bots | Inclus | Inclus |
| Réseau et machine | ||
| Protection AntiDDoS | Avec la plateforme | Inclus |
| Pare-feu de couche 4 et gérable | Avec la plateforme | Inclus |
| Pare-feu nouvelle génération | Non inclus | Inclus |
| Fail2Ban et Fail2Ban gérable | Non inclus | Inclus |
En hébergement, le blocage par pays et celui des bots peuvent être activés séparément et gratuitement. En souscrivant le pack, les extras séparés qu'il inclut déjà sont retirés de la facture : rien ne se paie deux fois.
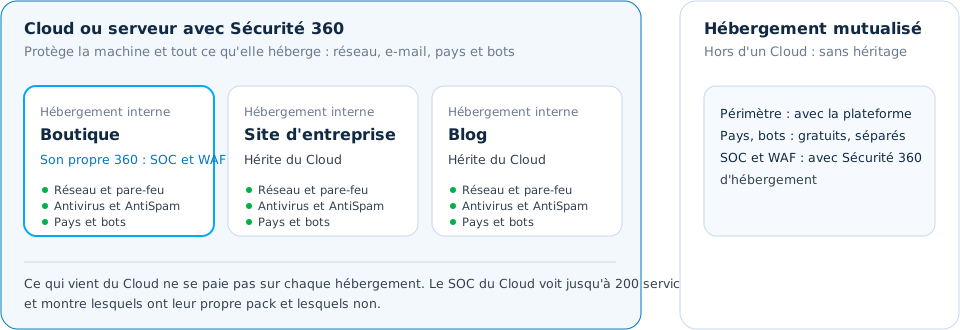
Héritage
Un Cloud avec Sécurité 360 étend le réseau, l'antivirus, l'AntiSpam, les pays et les bots à tous ses hébergements sans coût supplémentaire. Ceux qui ont besoin de leur propre SOC et WAF, comme une boutique, ajoutent leur pack d'hébergement et héritent de la politique du Cloud.
Trois modalités
SWPanel calcule la modalité de chaque service et la change seul dès que vous souscrivez ou résiliez quelque chose, sans perdre la configuration.
| Seul (hébergement uniquement) | Avec Sécurité 360 | Sécurité 360 + module IA | |
|---|---|---|---|
| Blocage par pays | Carte mondiale, blocage par pays et continent, fiche avec le risque de chaque pays | En plus, trafic par pays, attaques du pare-feu, recommandations et fiche avec visites | En plus, un consultant avec trois scénarios et des questions sur votre activité |
| Blocage des bots | Catalogue de 112 bots, profils de blocage, bloquer et autoriser en un clic | En plus, règles personnalisées, bots non catalogués, trafic des bots et impact sur le serveur | En plus, consultant bot par bot et analyse des pics |
| SOC et WAF | N'existent pas en dehors du pack | SOC quotidien, gestion des constats et WAF adaptatif | En plus, un consultant en sécurité en six blocs |

Comparé
Face à Sucuri, Wordfence, Cloudflare ou Imunify360, Sécurité 360 ajoute un SOC quotidien avec score de risque, des règles WAF proposées par IA et validées, et la messagerie protégée. Et un Cloud protège tout ce qu'il héberge. Vous voulez aussi un CDN ? SWPanel active le plan Free de Cloudflare sur votre hébergement et vous le gérez depuis SWPanel.
Documentation
Ce qu'inclut Sécurité 360 pour chaque type de service, ses couches, le SOC, le WAF et l'héritage.
Cybersécurité managée et site serein : comment le vendre sous votre marque.
Le rapport du mois
Ce que les huit couches ont vu et fait sur un service, avec le plan du mois suivant. Et le rapport du pare-feu séparément.
Le mois de sécurité d'un service : menaces du NGFW, constats du SOC, pays et bots bloqués, analyse de code, WAF adaptatif, ce qui a été fait et le plan du mois suivant.
SW-S36-… 47 pages
Ce que le NGFW a détecté et bloqué sur une période : par gravité, type et origine, les changements des six derniers mois et quoi faire en premier.
SW-NGF-… 29 pages
Chaque document porte un numéro et un token uniques qui le relient à l'original conservé dans SWPanel. Comment il est vérifié.
Questions fréquentes
Activez Sécurité 360 sur un service et recevez sa première analyse la nuit même.