SWPanel

Sicherheit 360

Die Sicherheit deiner Websites, jeden Tag überwacht

Ein Paket pro Dienst, das alle Schutzmaßnahmen von SWPanel bündelt und zwei hinzufügt, die du einzeln nicht findest: ein SOC, das deinen Dienst täglich analysiert, und eine WAF, die aus den Angriffen lernt, die du erhältst. Ohne DNS-Änderung, ohne Plugins und mit jeder Technologie.

  • 6 Schutzmaßnahmen im Hosting
  • 12 bei Cloud und Server
  • Ohne Plugins und DNS-Änderungen
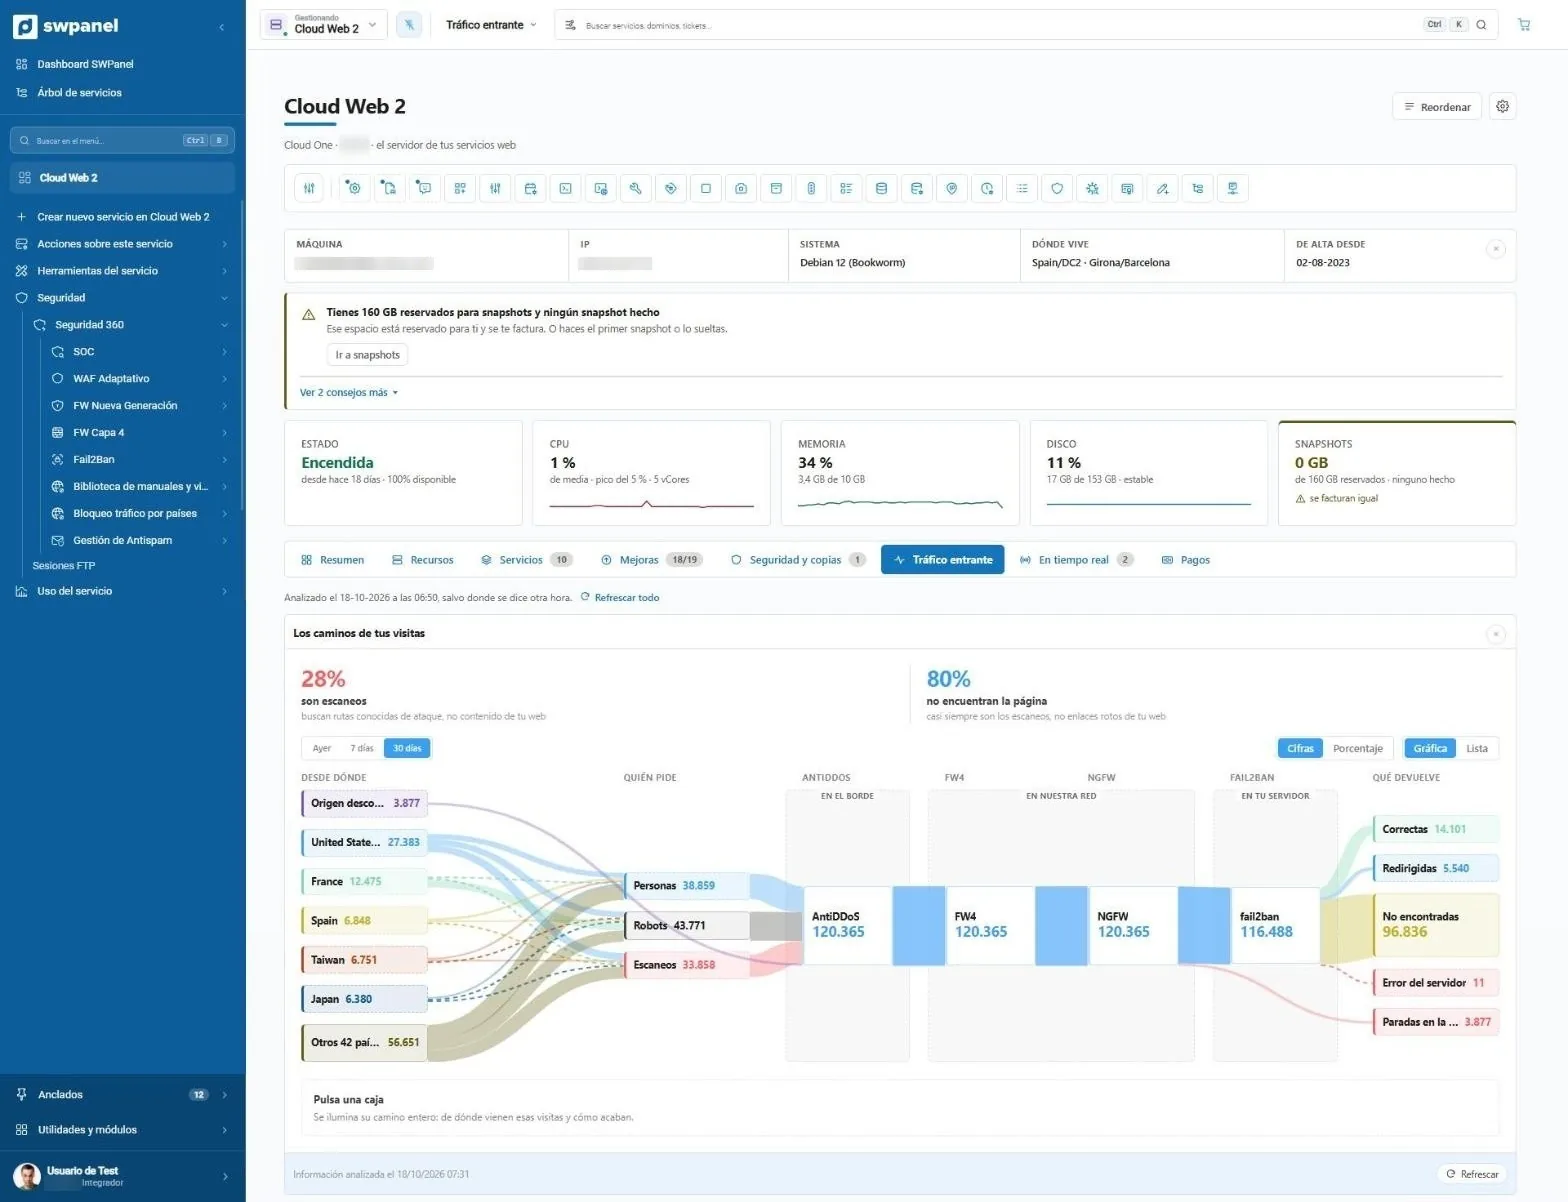
Cloud Web 2 › Eingehender Traffic · letzte 30 Tage Echter Screenshot
Seite von Cloud Web 2 mit geöffnetem Sicherheit-360-Menü und „Die Wege deiner Besucher“: 120.365 Anfragen von Menschen, Robotern und Scans durchlaufen AntiDDoS, FW4, NGFW und Fail2Ban
  • Jede Schicht an ihrem Platz AntiDDoS am Rand, FW4 und NGFW in unserem Netz und Fail2Ban auf deinem Server: wo jede Anfrage durchläuft und wo sie gestoppt wird.
  • Wer an deine Tür klopft Menschen, Roboter und Scans und aus welchem Land sie kommen. In dieser Cloud bestanden 28 % des 30-Tage-Traffics aus Scans.
  • Ganz Sicherheit 360, im Menü SOC, Adaptive WAF, Firewalls, Fail2Ban, Länderblockierung und Antispam, im Menü des Dienstes selbst.

So sieht es aus, ohne Mockups

Jede Anfrage, woher sie kommt und wo sie gestoppt wird

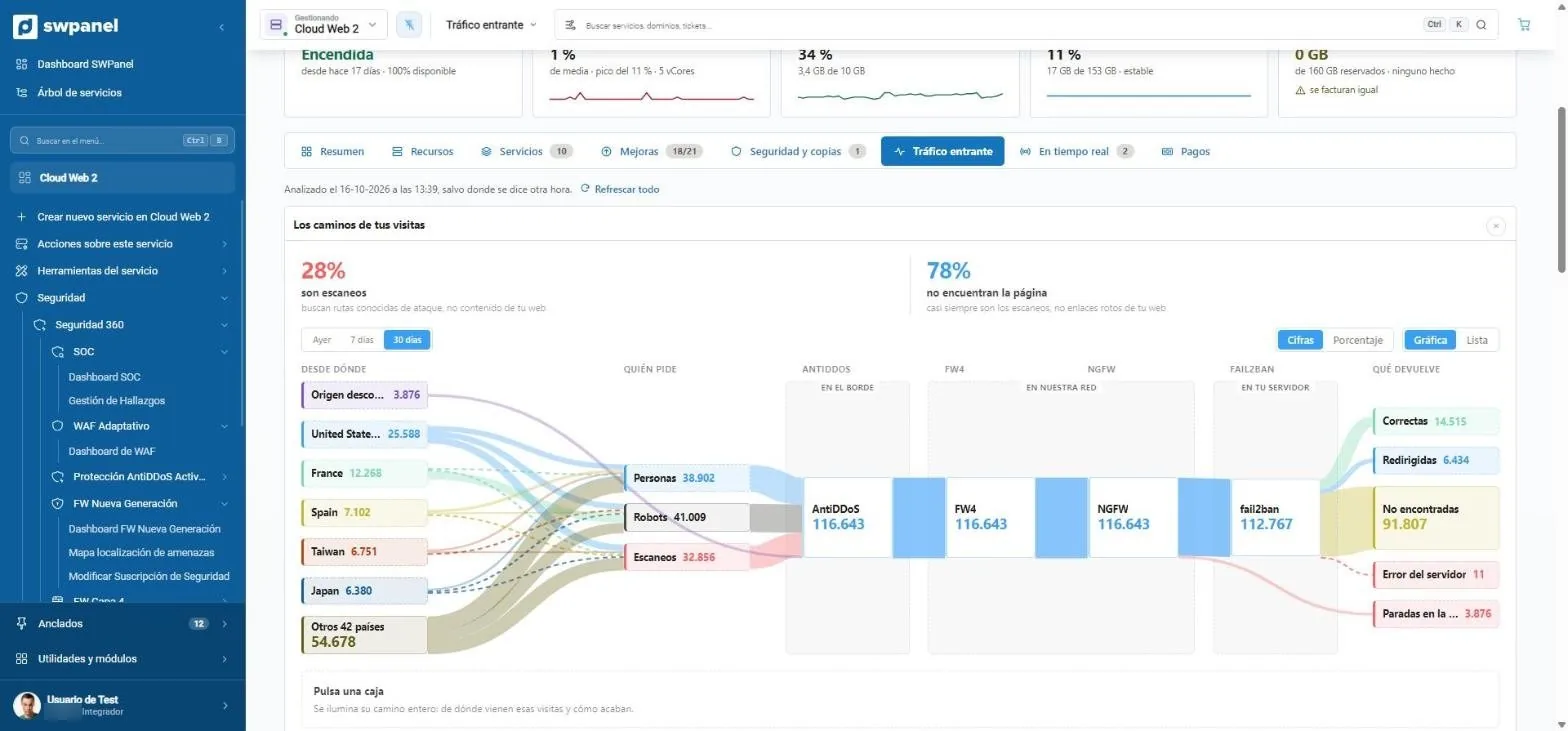
Das ist der Tab „Eingehender Traffic“ einer echten Cloud mit Sicherheit 360 in den letzten 30 Tagen. 116.643 Anfragen: 28 % waren Scans auf der Suche nach offenen Türen und 78 % fragten Seiten an, die nicht existieren. Kein klassisches Panel zeigt dir das auf einem Bildschirm.

Cloud Web 2 › Eingehender Traffic Echter Screenshot
Cloud Web 2 › Eingehender Traffic
  1. Wie viel davon Scans sind. Hier sucht 28 % des Traffics nach bekannten Angriffswegen, nicht nach deinen Inhalten.
  2. Aus welchen Ländern die Besuche kommen, nach Volumen sortiert.
  3. Wer anfragt: Menschen, Roboter oder Scanner. Jede Gruppe in ihrer Farbe.
  4. Die Schichten, die jede Anfrage durchläuft: AntiDDoS am Rand, FW4 und NGFW in unserem Netz und Fail2Ban auf deinem Server.
  5. Wie jeder Besuch endet: erfolgreich, umgeleitet, nicht gefunden, Fehler oder an einer Schicht gestoppt.

Ein Rundgang durch die Schichten

Zehn Bildschirme desselben Dienstes, alle echt

Klicke auf jede Schicht, um ihren Bildschirm zu sehen. Es sind Screenshots von SWPanel 2027 mit einer Test-Cloud: Wir haben nur IPs und Rechnernamen unkenntlich gemacht.

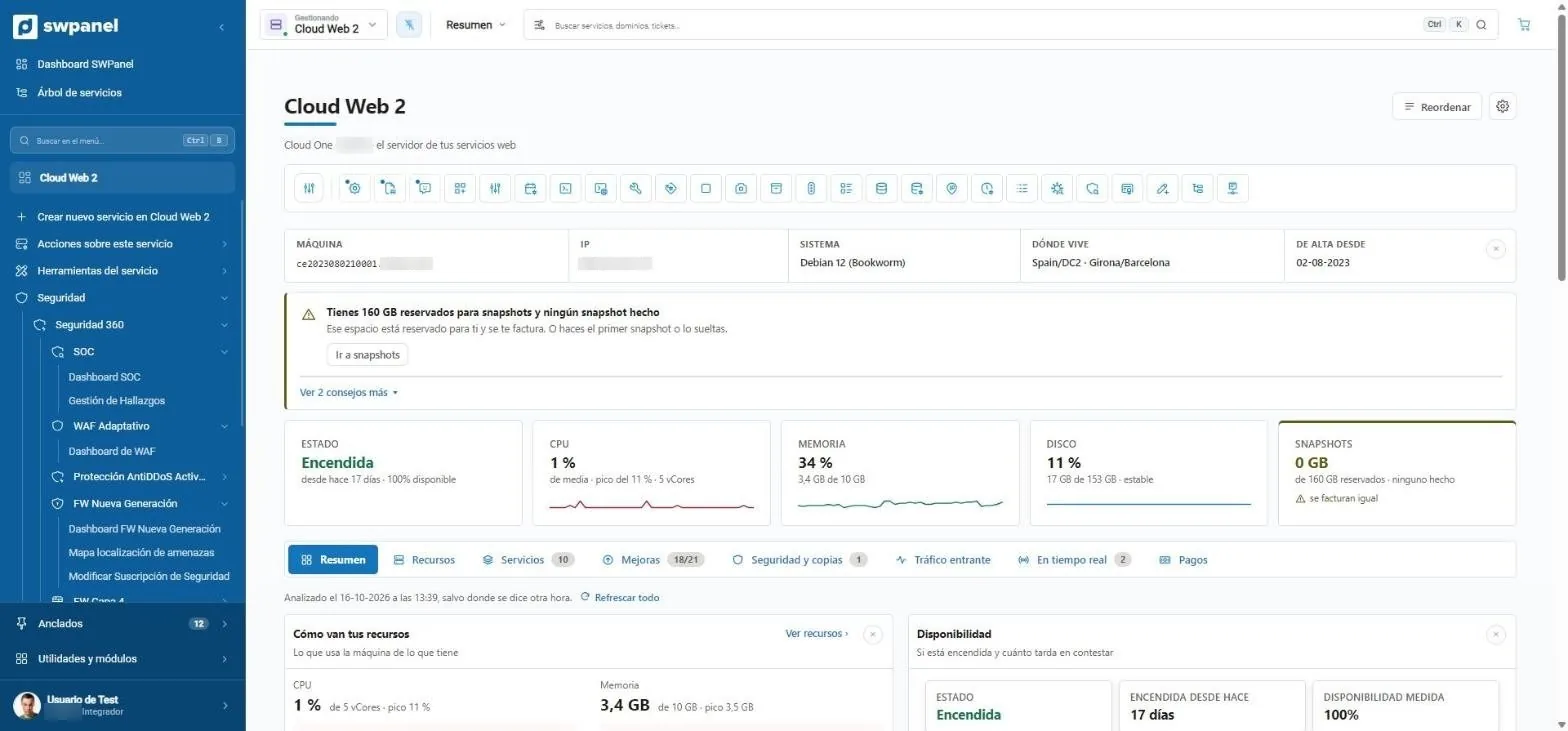
Cloud Web 2 › Übersicht Echter Screenshot
Cloud Web 2 › Übersicht
  1. Sicherheit 360 im Dienstmenü, mit jeder Schicht und ihrem Dashboard.
  2. Hinweise mit Aktion. Hier: 160 GB für Snapshots reserviert und keiner erstellt.
  3. Status, CPU, Arbeitsspeicher, Festplatte und Snapshots auf einen Blick.
  4. Ein Tab pro Thema: Ressourcen, Dienste, Erweiterungen, Sicherheit, Traffic, Echtzeit und Zahlungen.
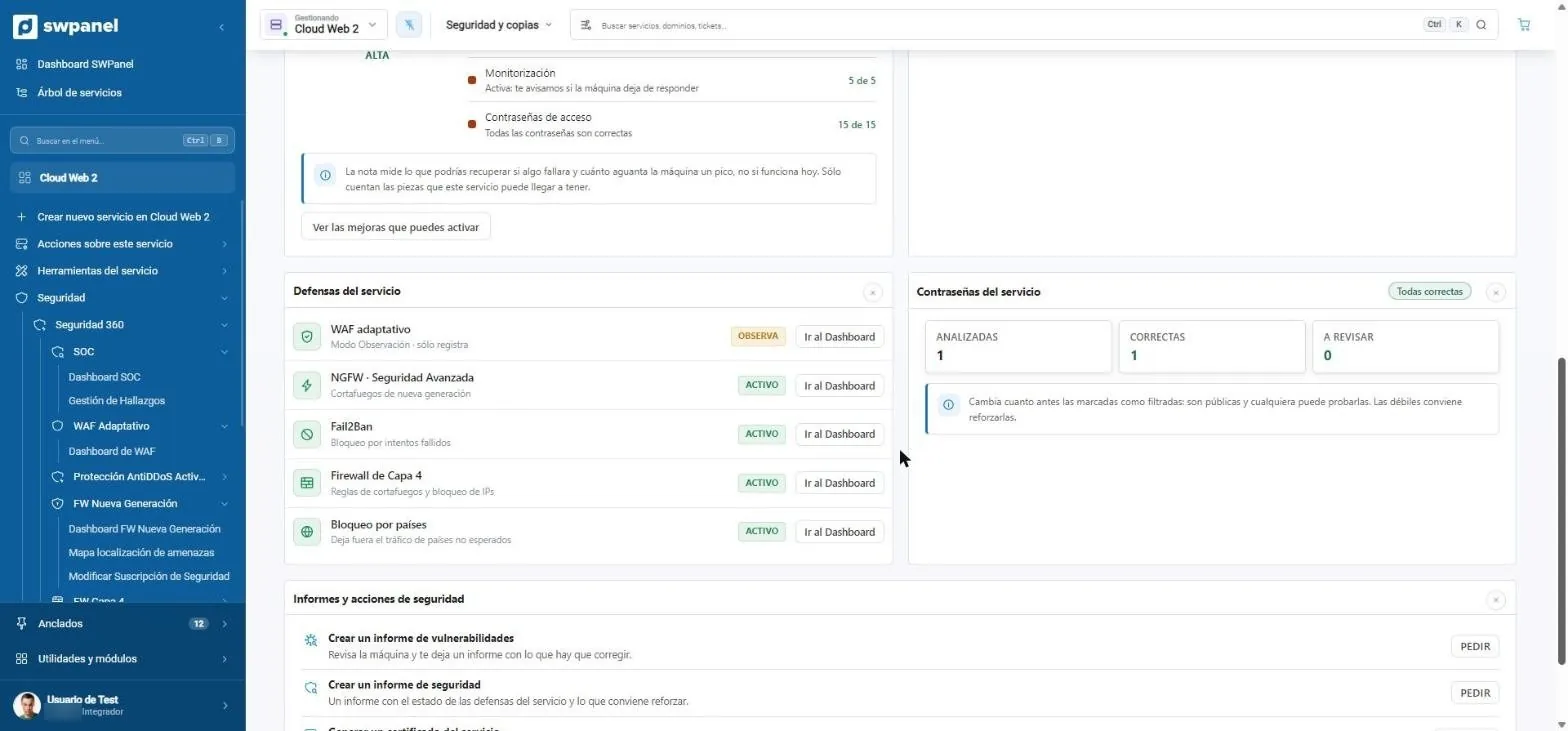
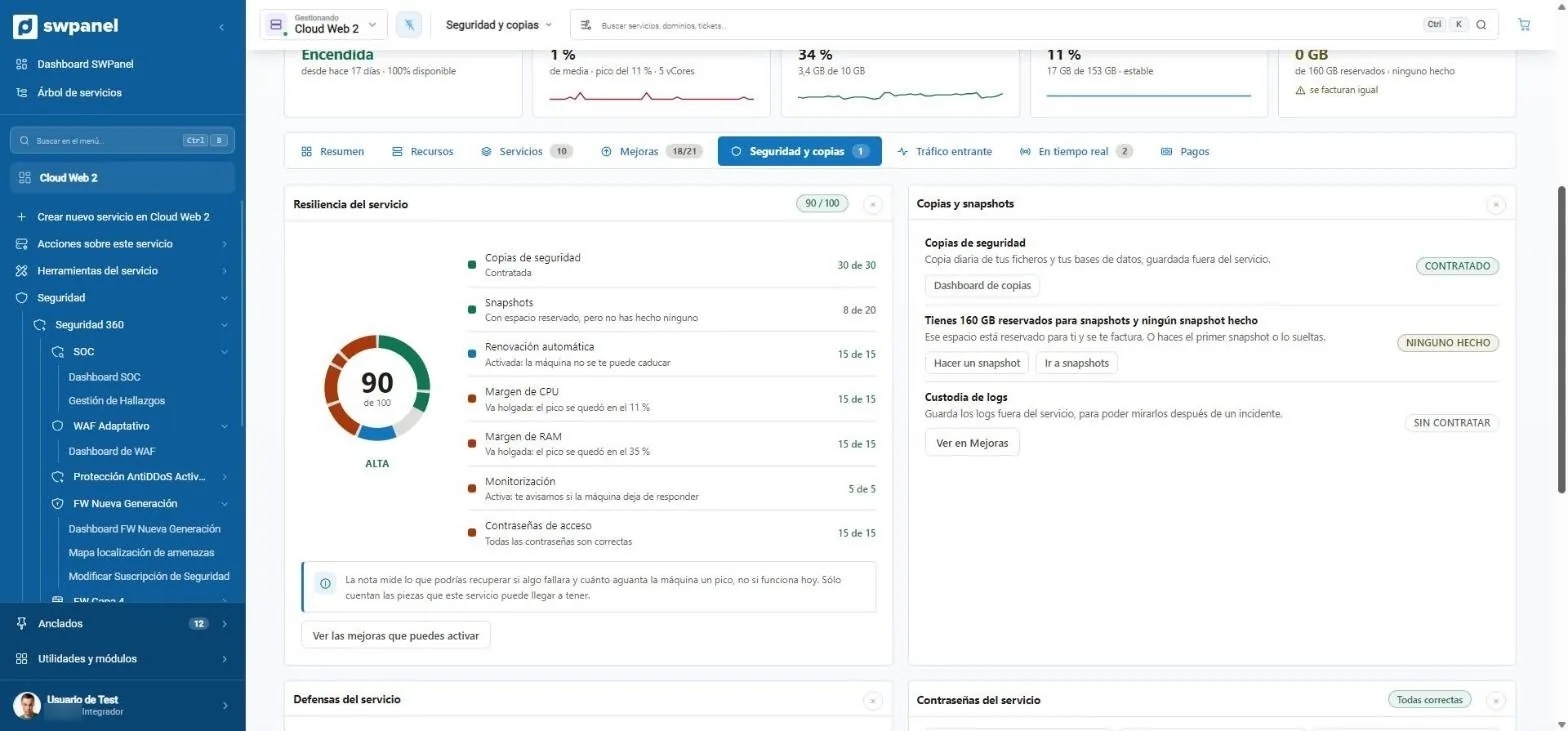
Cloud Web 2 › Sicherheit und Backups Echter Screenshot
Cloud Web 2 › Sicherheit und Backups
  1. Jede Abwehr mit ihrem Status. Die WAF ist im Beobachtungsmodus: Sie protokolliert, ohne zu blockieren, während sie lernt.
  2. Ein Klick zum Dashboard jeder Schicht.
  3. Passwörter des Dienstes, gegen öffentliche Leaks geprüft.
  4. Sicherheits- und Schwachstellenberichte auf Abruf.
Cloud Web 2 › Sicherheit und Backups Echter Screenshot
Cloud Web 2 › Sicherheit und Backups
  1. Resilienz-Note von 100: was du wiederherstellen könntest, wenn etwas ausfiele.
  2. Was zählt und was abzieht: Backups, Snapshots, Verlängerung, CPU- und RAM-Reserve, Monitoring und Passwörter.
  3. Backups und Snapshots mit dem Gebuchten, dem Fehlenden und dem Button dafür.
  4. Die Verbesserungen, die die Note erhöhen, mit einem Klick.
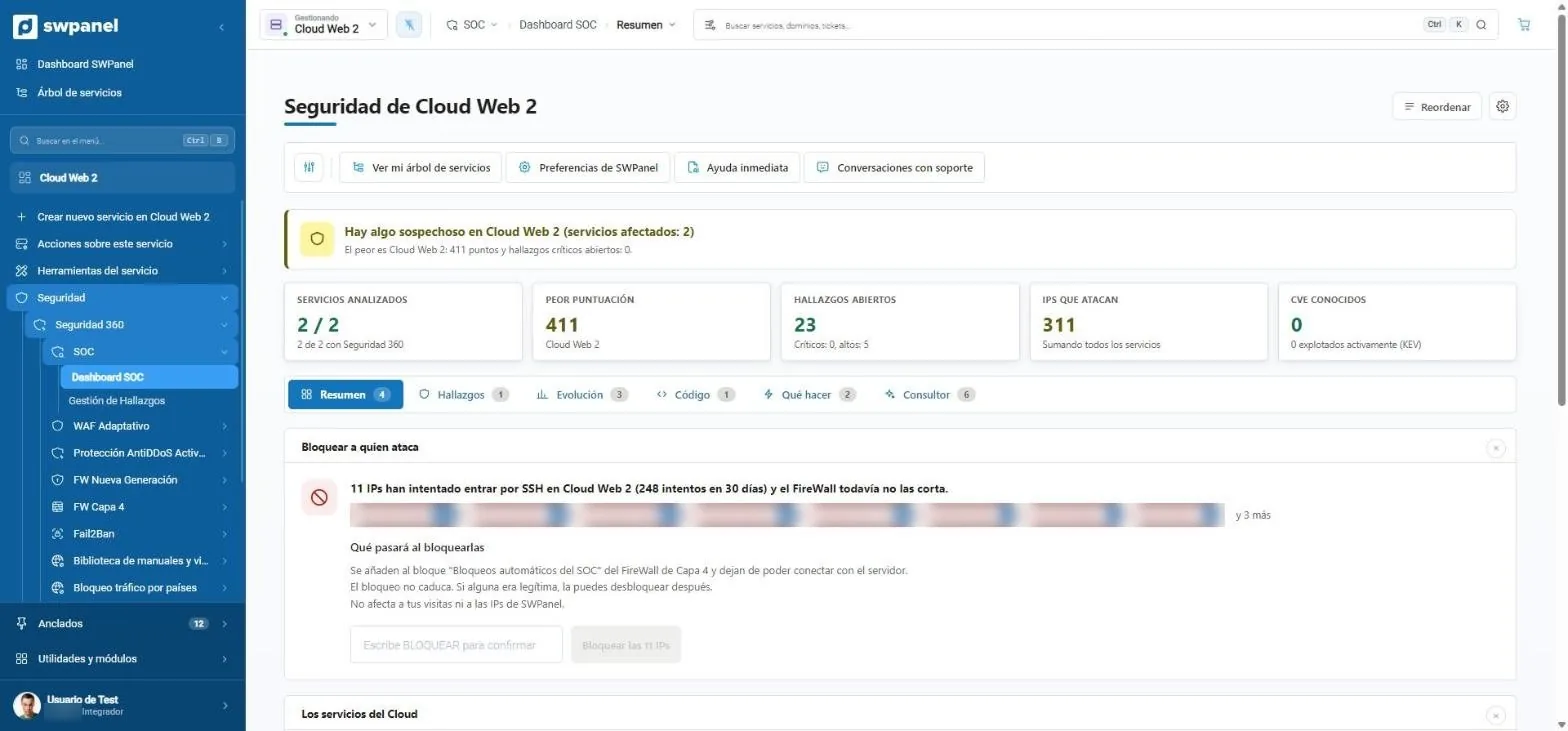
Cloud Web 2 › SOC › SOC-Dashboard › Übersicht Echter Screenshot
Cloud Web 2 › SOC › SOC-Dashboard › Übersicht
  1. Ein Hinweis, der den Status zusammenfasst: in Ordnung, verdächtig oder kompromittiert.
  2. Fünf Kennzahlen: analysierte Dienste, schlechtester Wert, Funde, angreifende IPs und CVEs.
  3. Sechs Tabs: Übersicht, Funde, Entwicklung, Code, was zu tun ist und Berater.
  4. Angreifer blockieren: 11 IPs versuchen, per SSH hereinzukommen, und das SOC schlägt vor, sie zu sperren.
  5. Zum Handeln tippst du BLOCKIEREN. Ein unachtsamer Klick wendet nichts an.
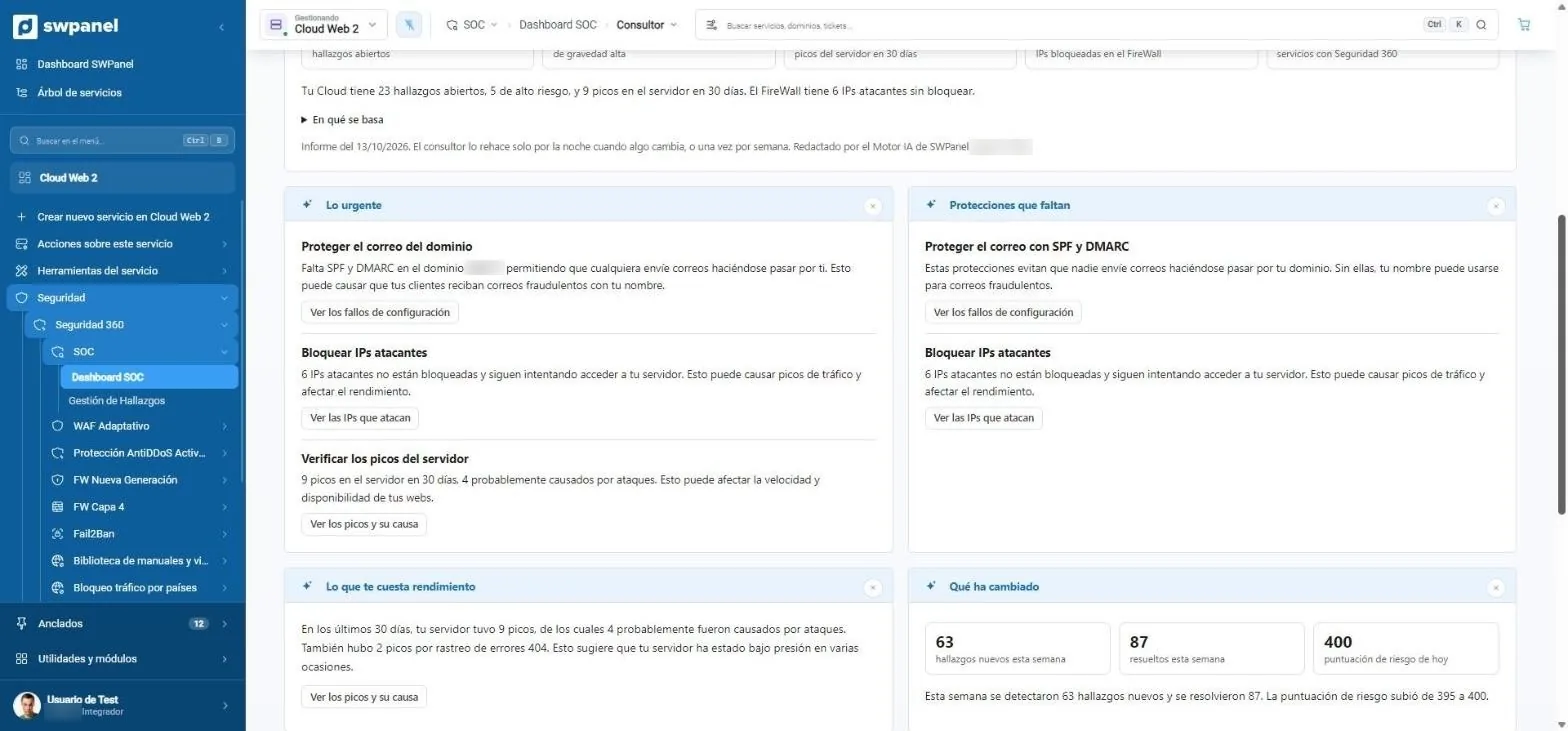
Cloud Web 2 › SOC › Berater Echter Screenshot
Cloud Web 2 › SOC › Berater
  1. Was dringend ist: was passiert, warum es wichtig ist und was geschieht, wenn es nicht behoben wird.
  2. Fehlende Schutzmaßnahmen in deinen Diensten.
  3. Jeder Punkt mit eigenem Button, um ihn direkt zu beheben.
  4. Was dich Leistung kostet: durch Angriffe verursachte Serverspitzen.
  5. Was sich geändert hat seit dem letzten Bericht.
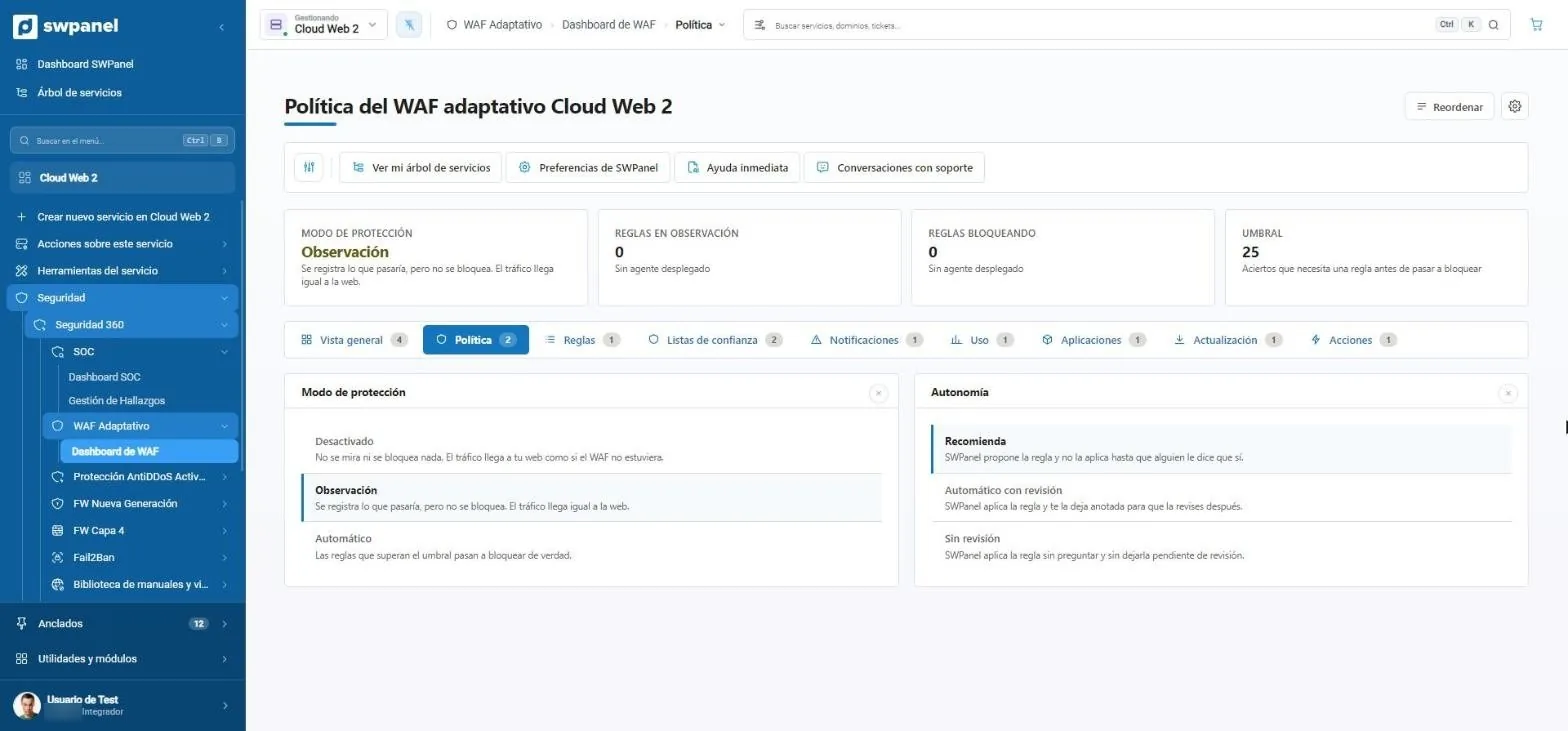
Cloud Web 2 › Adaptive WAF › Richtlinie Echter Screenshot
Cloud Web 2 › Adaptive WAF › Richtlinie
  1. Schutzmodus: hier im Beobachtungsmodus.
  2. Schwellenwert: die Treffer, die eine Regel braucht, bevor sie blockiert.
  3. Drei Modi: aus, Beobachtung oder automatisch.
  4. Drei Autonomiestufen: nur empfehlen, mit Prüfung anwenden oder ohne Prüfung anwenden.
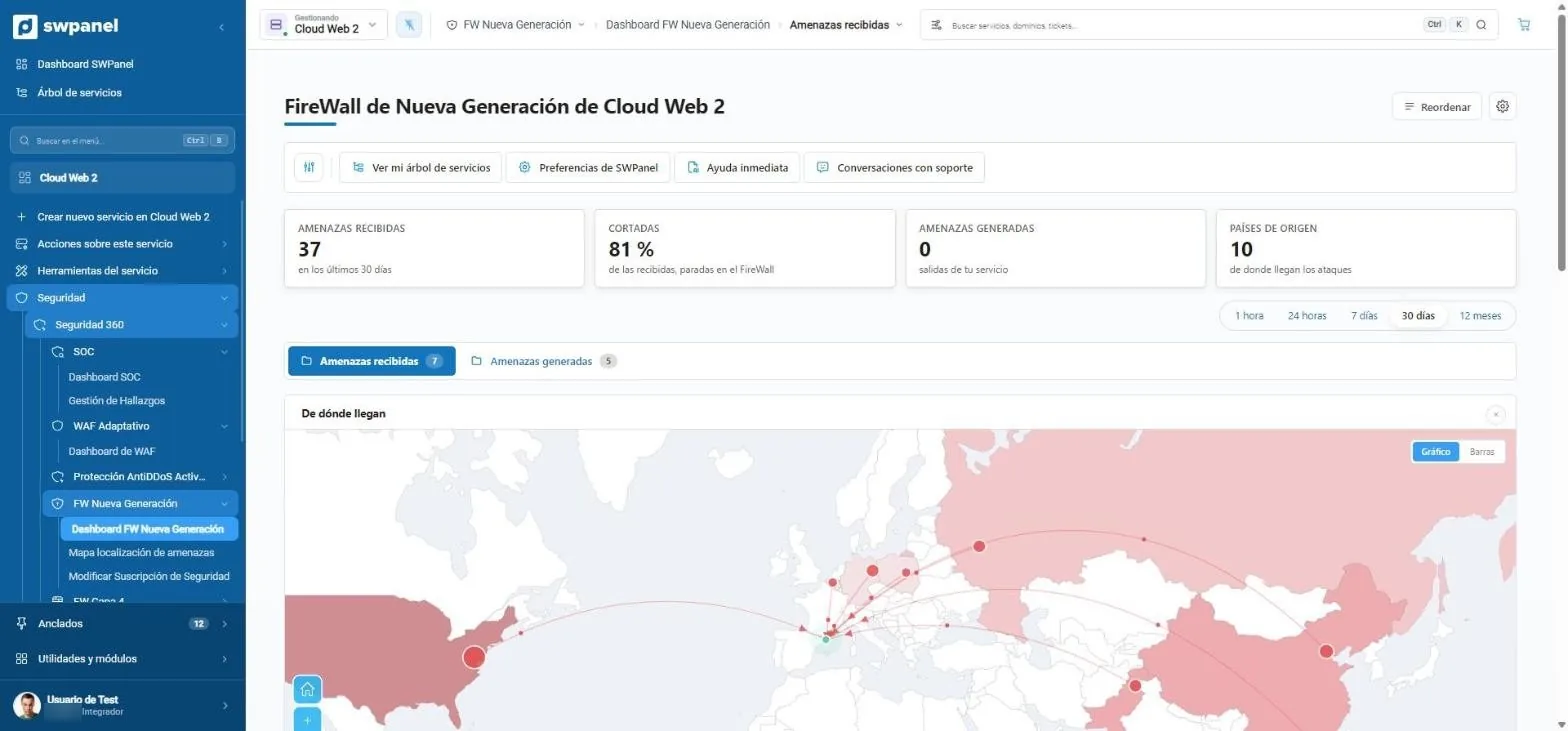
Cloud Web 2 › Next-Gen-FW › Empfangene Bedrohungen Echter Screenshot
Cloud Web 2 › Next-Gen-FW › Empfangene Bedrohungen
  1. 37 Bedrohungen in 30 Tagen; 81 % der erkannten mit Blockaktion.
  2. Zeitraum: von einer Stunde bis zu einem Jahr, oder individuell.
  3. Woher sie kommen: das Land jeder IP auf der Karte.
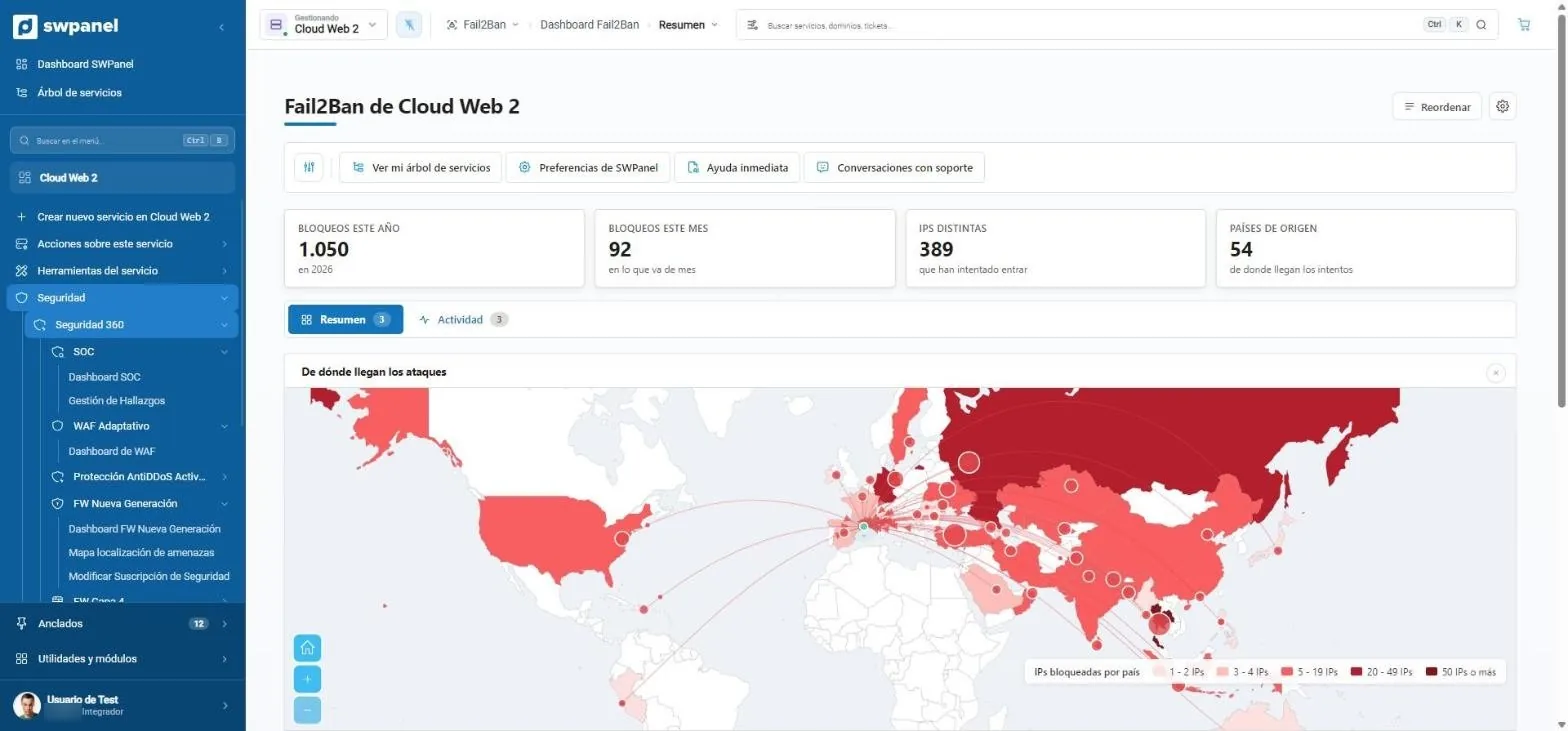
Cloud Web 2 › Fail2Ban › Übersicht Echter Screenshot
Cloud Web 2 › Fail2Ban › Übersicht
  1. 1.050 Sperren in diesem Jahr, 389 verschiedene IPs und 54 Länder.
  2. Die Angriffskarte nach Anzahl gesperrter IPs.
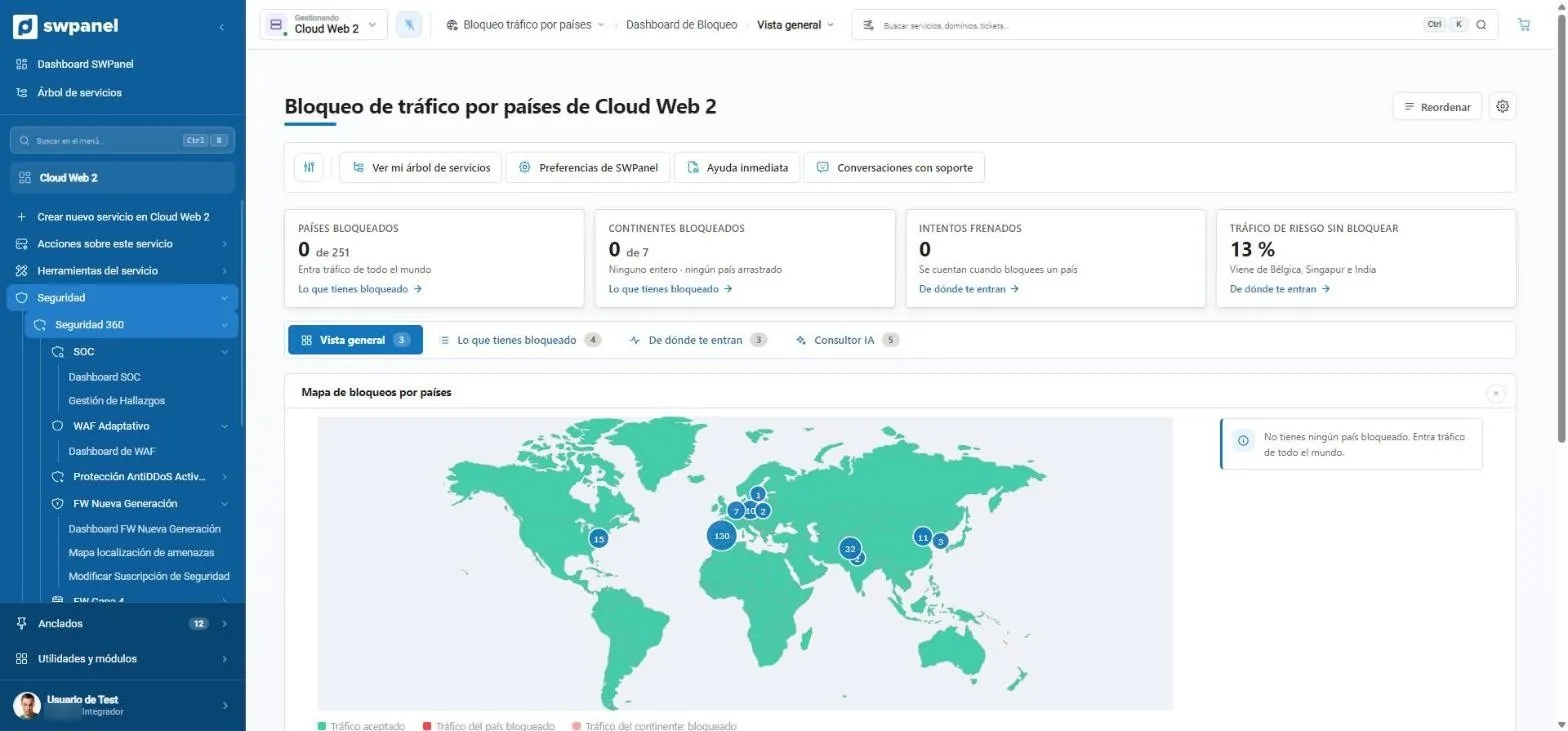
Cloud Web 2 › Länderblockierung › Überblick Echter Screenshot
Cloud Web 2 › Länderblockierung › Überblick
  1. Gesperrte Länder und Kontinente von 251 und 7.
  2. Nicht gesperrter riskanter Traffic: hier 13 %, aus Belgien, Singapur und Indien.
  3. Die Traffic-Karte, Land für Land.
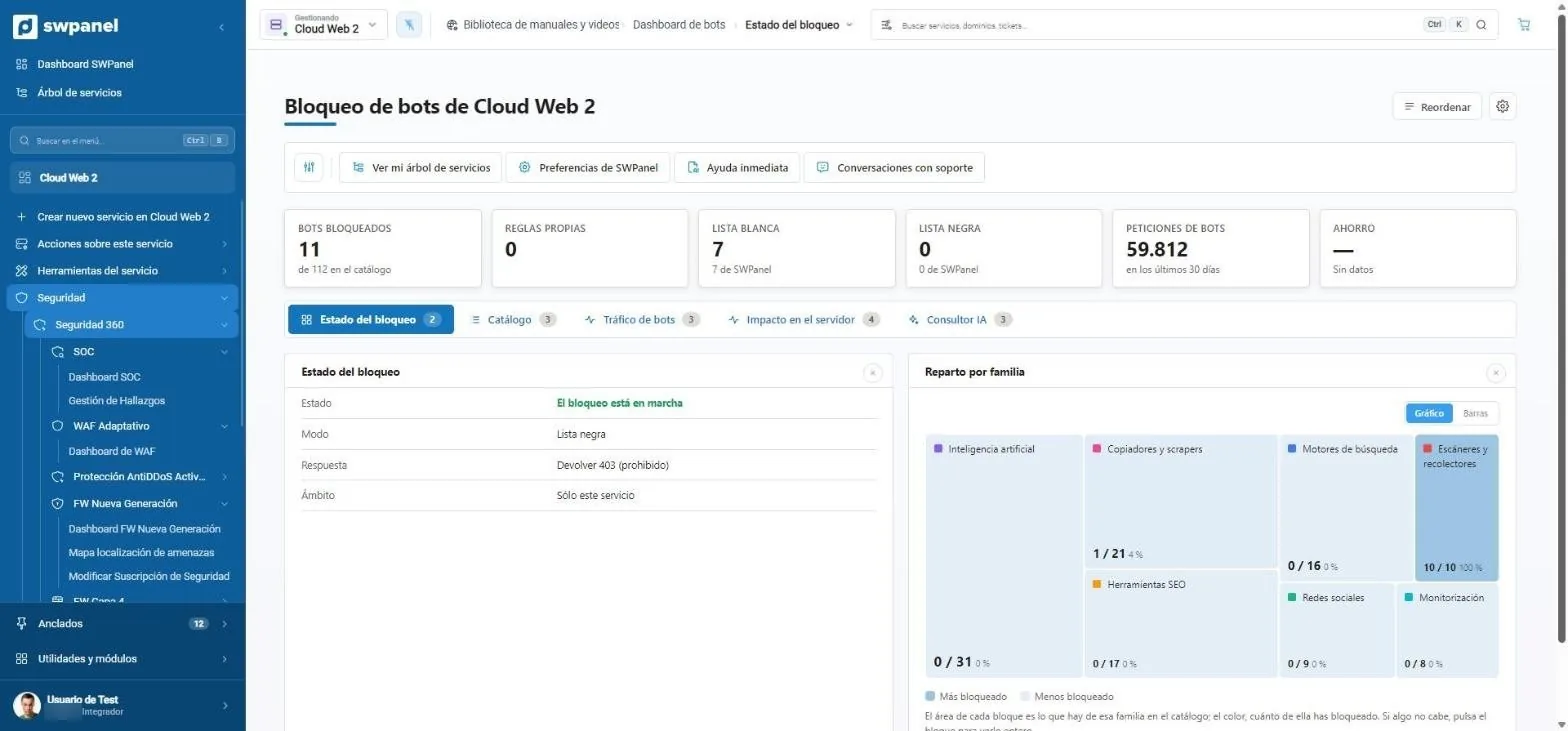
Cloud Web 2 › Bot-Blockierung › Sperrstatus Echter Screenshot
Cloud Web 2 › Bot-Blockierung › Sperrstatus
  1. 11 von 112 Bots gesperrt im Katalog.
  2. 59.812 Bot-Anfragen in 30 Tagen.
  3. Status, Katalog, Traffic, Serverauswirkung und KI-Berater.
  4. Modus und Antwort: Blacklist und 403-Fehler für gesperrte Bots.
  5. Aufteilung nach Familie: KI, Kopierer, Suchmaschinen, Scanner, SEO, soziale Netzwerke und Monitoring.

Sieh es in Bewegung

Zwei Sicherheitsaufgaben, von Anfang bis Ende

Kurze Videos aus echten Screenshots von SWPanel. Ohne Sprecher: Der Text jedes Schritts erklärt, was passiert.

Vom SOC zum Aktionsplan 0:20
Vom SOC zum Aktionsplan Wie aus „da stimmt etwas nicht“ ein klarer Plan wird, in fünf echten Bildschirmen.
  1. SOC-Übersicht
  2. Funde nach Schweregrad
  3. Diagnose des KI-Beraters
  4. Was dringend ist
  5. Was zu tun ist, Schritt für Schritt
Länder blockieren, ohne Kunden zu verlieren 0:16
Länder blockieren, ohne Kunden zu verlieren Der Berater analysiert deinen echten Traffic, fragt nach, was er nicht weiß, und schlägt dir drei Szenarien vor.
  1. Traffic-Karte
  2. Bericht des Beraters
  3. Die Frage
  4. Drei Szenarien

Im Vergleich zu einem klassischen Panel

Was sich ändert, wenn Sicherheit sich selbst erklärt

Das Übliche bei cPanel oder Plesk

  • Jeder Schutz auf seinem eigenen Bildschirm, mit eigener Sprache und Konfiguration.
  • Fortgeschrittenes als Erweiterung eines anderen Herstellers mit separater Lizenz.
  • Rohe Logs: Zu interpretieren, was passiert, ist deine Aufgabe.
  • Ein Land zu sperren ist ein Ja oder Nein, ohne zu wissen, welche Kunden du verlierst.

In SWPanel mit Sicherheit 360

  • Alle Schichten in einem Paket pro Dienst, mit einem Menü und einem Dashboard.
  • Tägliches SOC und Adaptive WAF von uns entwickelt, direkt in SWPanel.
  • Ein KI-Berater, der dir jede Nacht sagt, was dringend ist und was zu tun ist.
  • Szenarien pro Land mit dem, was du gewinnst und verlierst, bevor du entscheidest.

Warum

Websites werden selten aktualisiert und oft angegriffen

Die meisten Vorfälle entstehen nicht durch einen raffinierten Angriff, sondern durch ein veraltetes Plugin, ein tausendfach ausprobiertes Passwort oder einen Roboter, der den Server auffrisst. Sicherheit 360 überwacht all das für dich und sagt dir in klarer Sprache, was zu tun ist.

Eine einzige Buchung

Alle Schutzmaßnahmen des Dienstes in einem Paket und einem Dashboard. Was du bereits einzeln hattest, wird nicht mehr berechnet.

Echte Überwachung, kein Schild

Ein SOC, das den Dienst jeden Tag analysiert, ihm eine Risikonote gibt und für jeden Fund eine Korrektur vorschlägt.

Es passt sich deiner Website an

Die WAF-Regeln entstehen aus den Angriffen, die dein Dienst erhält, und blockieren erst, wenn sie bewiesen haben, dass sie deine Kunden nicht stören.

So funktioniert es

Schicht für Schicht, bis zu deinem Dienst

Was aus dem Internet kommt, durchläuft die Schichten von außen nach innen, und was eine stoppt, erreicht die nächste nicht mehr. Das SOC und die KI-Engine von SWPanel prüfen täglich, was durch alle gelaufen ist.

Zwiebelschalen-Diagramm: von außen nach innen AntiDDoS, Layer-4-Firewall und Next-Generation-Firewall im Netz der SWPanel-Rechenzentren; Länderblockierung, Bot-Blockierung, adaptive WAF und Fail2Ban auf deinem Server; das SOC und die KI-Engine überwachen alle Schichten. Im Kern dein Dienst. Angriffsanfragen werden an der Schicht gestoppt, die sie erkennt, legitime erreichen den Kern. Zwiebelschalen-Diagramm mit deinem Dienst auf Self-Hosted: das Netz deines Anbieters und die Firewall deines Servers davor; Länderblockierung, Bot-Blockierung, adaptive WAF und Fail2Ban auf deinem Server; das SOC und die KI-Engine überwachen alle Schichten. Im Kern dein Dienst.

Netz der SWPanel-Rechenzentren

  1. AntiDDoS Netzwerkrand

    Er beobachtet das Volumen und fängt Massenangriffe ab, bevor sie ins Netz gelangen. Automatisch, nichts zu konfigurieren.

  2. Layer-4-Firewall SWPanel-Netz

    Am Perimeter: Er prüft IP, Port und Protokoll, und jede IP lässt nur durch, was ihr Profil erlaubt. Deine Regeln, aus SWPanel; deine IP-Sperren werden direkt auf der Maschine angewendet.

  3. Next-Generation-Firewall SWPanel-Netz

    Er prüft den Inhalt anhand von Signaturen und stuft jede Bedrohung als kritisch, hoch, mittel oder niedrig ein. Er alarmiert oder verwirft gemäß Richtlinie.

Vor deinem Server

  1. Das Netz deines Anbieters Außerhalb von SWPanel

    Dessen DDoS-Schutz und Firewall, soweit sie für deinen Server gebucht sind.

  2. Firewall deines Servers Dein Server

    Die IP-Sperren, die du aus SWPanel auslöst, werden direkt auf der Maschine angewendet.

Auf deinem Server, mit SWPanel

  1. Länderblockierung Dein Webserver

    Er prüft das Land der IP. Was du sperrst, hinterlässt keine einzige Zeile im Access-Log.

  2. Bot-Blockierung Dein Webserver

    Er prüft, wer jeder Besucher zu sein vorgibt. Roboter, die du nicht willst, erhalten ein 403.

  3. Adaptive WAF Dein Webserver

    Er prüft jede HTTP-Anfrage. Seine Regeln entstehen aus deinen Angriffen: erst beobachten, dann blockieren.

  4. Fail2Ban Dein Server

    Er überwacht fehlgeschlagene Zugriffe auf SSH und andere Dienste und sperrt die IP, die es weiter versucht.

Über allen

  1. SOC und KI-Engine Über allen Schichten

    Er analysiert täglich, was durch alle gelaufen ist, bewertet deinen Dienst und sagt dir, was zu tun ist, mit einem Button für jede Sache.

In Rot das, was an jeder Schicht gestoppt wird; in Grün das, was deinen Dienst erreicht.

Bei Self-Hosted ist das Netz das deines Anbieters. Was zuvor die Next-Generation-Firewall stoppte, bremst hier die WAF deines Servers.

Die Schichten, eine nach der anderen

Der Weg einer Anfrage

Am Rand filtern, auf deinem Server entscheiden, jeden Tag lernen

  1. Perimeter AntiDDoS Volumetrische Angriffe
  2. Perimeter Layer 4 IP, Port und Protokoll
  3. Perimeter Next Generation Bedrohungen anhand ihrer Signatur
  4. Server Länder Geografische Herkunft
  5. Server Bots Roboter, die du nicht willst
  6. Server WAF Angriffe auf die Anwendung
  7. Server Fail2Ban Brute Force bei Zugriffen
  8. Kern Deine Website und deine Daten Nur das, was alles überstanden hat, kommt an
Die Analyse findet Antwortet in Wie
Ein Angriffsmuster auf die Anwendung Adaptive WAF Schlägt eine neue Regel vor, die zuerst beobachtet und dann blockiert.
Eine IP mit schlechtem Ruf Layer-4-Firewall Schlägt vor, sie zu sperren, und sperrt sie nach deiner Bestätigung, auf Wunsch mit Enddatum.
Roboter oder Länder, die nur Rauschen bringen Bot- und Länderblockierung Empfiehlt ein Profil oder die zu sperrenden Länder.
Verwundbarer Code oder Dateien Der Dienst selbst Schlägt die Korrektur vor und erfasst sie in der Änderungskontrolle oder isoliert die Datei.
Verbrauchsspitzen mit Ursprung in der Sicherheit Leistung des Dienstes Gleicht Leistung und Sicherheit ab und schlägt vor, was zu korrigieren ist.

Was enthalten ist

6 Schutzmaßnahmen im Hosting, 12 bei Cloud und Server

Bei Cloud und Server fügt das Paket die gesamte Netzwerk- und Maschinenebene hinzu. Bei Aktivierung erscheint alles Enthaltene eingeschaltet und fixiert mit dem Hinweis „In Sicherheit 360 enthalten“.

Schutzmaßnahme Hosting Cloud und Server
Gibt es nur innerhalb von Sicherheit 360
SOC und Verwaltung der Funde Enthalten Enthalten
Adaptive WAF Enthalten Enthalten
Anwendung und E-Mail
E-Mail-Antivirus Enthalten Enthalten
AntiSpam Enthalten Enthalten
Länderblockierung Enthalten Enthalten
Bot-Blockierung Enthalten Enthalten
Netzwerk und Maschine
AntiDDoS-Schutz Mit der Plattform Enthalten
Layer-4-Firewall und verwaltbare Firewall Mit der Plattform Enthalten
Next-Generation-Firewall Nicht enthalten Enthalten
Fail2Ban und verwaltbares Fail2Ban Nicht enthalten Enthalten

Im Hosting lassen sich Länder- und Bot-Blockierung einzeln und kostenlos aktivieren. Wenn du das Paket buchst, werden die darin bereits enthaltenen Einzel-Extras von der Rechnung abgezogen: Nichts wird doppelt bezahlt.

Vererbung

Schütze die Cloud, und du schützt alles, was sie hostet

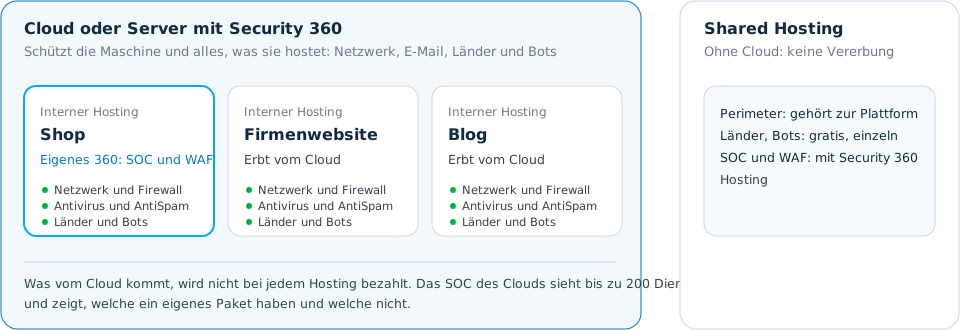
Eine Cloud mit Sicherheit 360 bringt Netzwerk, Antivirus, AntiSpam, Länder und Bots ohne Zusatzkosten zu allen ihren Hostings. Solche, die ein eigenes SOC und eine eigene WAF brauchen, etwa ein Shop, fügen ihr Hosting-Paket hinzu und erben die Richtlinie der Cloud.

Vererbung der Sicherheit in einer Cloud

Drei Varianten

Der Schutz wächst mit dem, was du gebucht hast

SWPanel berechnet die Variante jedes Dienstes und ändert sie von selbst, sobald du etwas buchst oder kündigst, ohne die Konfiguration zu verlieren.

Einzeln (nur Hosting) Mit Sicherheit 360 Sicherheit 360 + KI-Modul
Länderblockierung Weltkarte, Sperre nach Land und Kontinent, Profil mit dem Risiko jedes Landes Zusätzlich Traffic pro Land, Firewall-Angriffe, Empfehlungen und Profil mit Besuchen Zusätzlich ein Berater mit drei Szenarien und Fragen zu deinem Geschäft
Bot-Blockierung Katalog mit 112 Bots, Blockierprofile, mit einem Klick sperren und erlauben Zusätzlich eigene Regeln, nicht katalogisierte Bots, Bot-Traffic und Serverauswirkung Zusätzlich Berater Bot für Bot und Analyse der Spitzen
SOC und WAF Gibt es außerhalb des Pakets nicht Tägliches SOC, Verwaltung der Funde und Adaptive WAF Zusätzlich ein Sicherheitsberater in sechs Blöcken
  • 342.000 Bewertete CVEs mit mehr als 10 Quellen
  • 251 Länder mit Risikoindex pro Land und Kontinent
  • 96 katalogisierte Bots in 7 Familien
  • 200 Dienste pro Cloud-SOC die Cloud und alles, was sie hostet

Im Vergleich

Was dir ein Plugin oder eine WAF pro Website nicht bietet

Im Vergleich zu Sucuri, Wordfence, Cloudflare oder Imunify360 bietet Sicherheit 360 zusätzlich ein tägliches SOC mit Risikobewertung, von der KI vorgeschlagene und validierte WAF-Regeln und geschützte E-Mails. Und eine Cloud schützt alles, was sie hostet. Willst du auch ein CDN? SWPanel aktiviert den Free-Tarif von Cloudflare auf deinem Hosting, und du verwaltest ihn in SWPanel.

Dokumentation

Nimm die Details mit

Modulleitfaden SWPanel 2027

Was Sicherheit 360 bei jedem Diensttyp enthält, ihre Schichten, das SOC, die WAF und die Vererbung.

Partnerbereich

Geschäftsfelder

Managed Cybersecurity und eine sorgenfreie Website: wie du es unter deiner Marke verkaufst.

PDF herunterladen

Der Monatsbericht

Sicherheit 360, als PDF

Was die acht Schichten in einem Dienst gesehen und getan haben, mit dem Plan für den Folgemonat. Und der Firewall-Bericht separat.

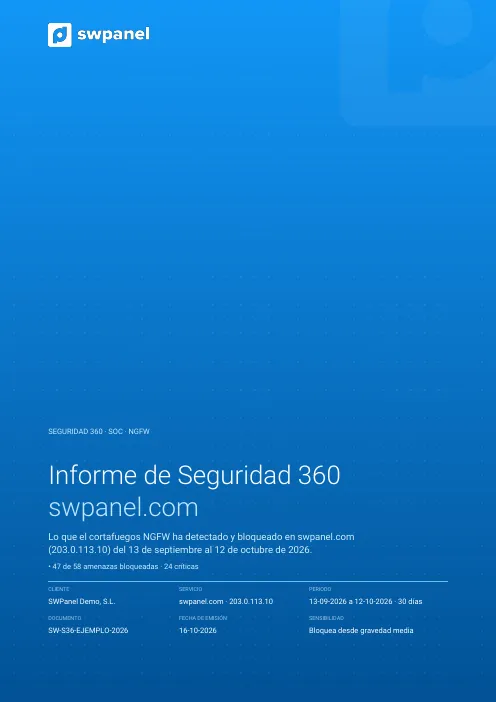
Erste Seite des Beispiels: Sicherheit 360
Bericht

Sicherheit 360

Der Sicherheitsmonat eines Dienstes: NGFW-Bedrohungen, SOC-Funde, gesperrte Länder und Bots, Code-Analyse, Adaptive WAF, was getan wurde, und der Plan für den Folgemonat.

SW-S36-… 47 Seiten

Erste Seite des Beispiels: Bedrohungen der NGFW-Firewall
Bericht

Bedrohungen der NGFW-Firewall

Was die NGFW in einem Zeitraum erkannt und blockiert hat: nach Schweregrad, Typ und Herkunft, die Veränderungen der letzten sechs Monate und was zuerst zu tun ist.

SW-NGF-… 29 Seiten

Jedes Dokument trägt eine eindeutige Nummer und ein Token, die es mit dem in SWPanel gespeicherten Original verbinden. So wird es überprüft.

Häufige Fragen

Fragen zu Sicherheit 360

Das Modul Sicherheit wird einmal im Konto aktiviert und öffnet die Tür. Sicherheit 360 ist das Paket, das täglich auf jedem Hosting, Cloud oder Server arbeitet und pro Dienst bezahlt wird.

Nein. Sicherheit 360 arbeitet direkt auf dem Server: Sie wird über SWPanel aktiviert und funktioniert mit jeder Technologie, nicht nur mit WordPress.

Nein. Es handelt sich um eine automatische tägliche Analyse (täglich leicht, wöchentlich vollständig) mit Risikobewertung, Befunden und einer Schaltfläche, um jeden einzelnen zu beheben. Wenn du eine menschliche Reaktion bei Vorfällen möchtest, kann dein Partner sie als Service anbieten.

Nein. Sicherheit 360 funktioniert auch ohne, und die KI, die die WAF-Regeln verfasst, ist bereits enthalten. Das KI-Modul ergänzt die Berater für Sicherheit, Länder und Bots.

Das Paket funktioniert bis zum Ende des bezahlten Zeitraums weiter, und du behältst die gesamte Konfiguration, falls du zurückkommst.

Die Aktivierung der Module Sicherheit und SEO im Konto ist kostenlos. Danach wählst du, welche Services du mit Sicherheit 360 schützt und welche SEO-Stufe jede Website hat.

Du aktivierst einmalig das Modul Sicherheit in deinem Konto und buchst anschließend Sicherheit 360 für jeden Dienst, den du schützen möchtest: Es gibt ein Paket für Hosting und eines für Cloud und Server. Sieh dir die Preisseite an.

Nur das, was reversibel und kostenlos ist, immer mit Enddatum und Rückgängig-Button. Alles, was Kosten verursacht, wird vorgeschlagen und von dir genehmigt.

Der Dienst kehrt in den Basismodus zurück, und du behältst die gesamte Konfiguration, um sie wiederherzustellen, falls du ihn erneut aktivierst.

Beginne mit einer Website und sieh, was gefunden wird

Aktiviere Sicherheit 360 für einen Dienst und erhalte noch in derselben Nacht die erste Analyse.